Etiqueta: VMware

Notas sobre VMware en el blog de Wetcom.

  • La estrategia más rápida y segura para modernizar tu infraestructura VMware

    La estrategia más rápida y segura para modernizar tu infraestructura VMware

    El dilema de la nube

    Hace años que la nube promete innovación, pero la realidad del data center suele chocar con la inercia operativa. Esto deja a muchos equipos de IT frente al mismo dilema: migrar rápido con un Lift & Shift o avanzar lentamente hacia la modernización.

    Google Cloud VMware Engine (GCVE) resuelve este conflicto. La migración de cargas VMware on-premise a Google Cloud es un proceso simple, casi equivalente a mover un datacenter VMware hacia otro, pero sobre infraestructura cloud.

    Lo fundamental es entender que GCVE no es el destino final; sino puente estratégico y de bajo riesgo. Permite migrar con urgencia (preservando VMware) mientras habilitamos el camino hacia la modernización (cloud-native).

    Hoy el mensaje ya no es solo Lift & Shift: es Lift, Run & Transform.
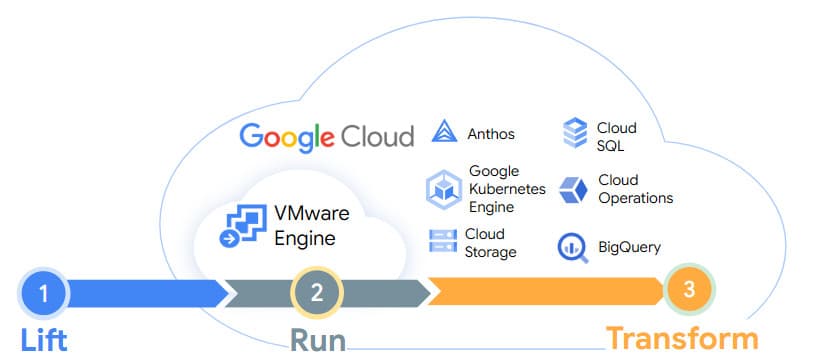
    Lift, run and transform

    GCVE como Rehost Inteligente y Flexible

    El principal valor de GCVE está en su velocidad y en la reducción del riesgo al migrar entornos VMware hacia Google Cloud. GCVE ejecuta un SDDC completo de VMware (vSphere, vCenter y NSX) de forma nativa en Google Cloud, lo que permite migrar cargas sin re-arquitecturar aplicaciones ni modificar la lógica existente.

    Moverse a GCVE también libera a los equipos de IT de tareas operativas y de bajo valor, como aplicar parches, administrar almacenamiento o mantener servidores físicos. La adopción es gradual y acumulativa: muchos servicios de Google Cloud pueden habilitarse con apenas unos clics, permitiendo que el talento técnico se enfoque en optimizar la arquitectura y en iniciativas que realmente aportan al negocio.

    Actualizar sistemas operativos, gestionar bases de datos o sostener infraestructura física no genera diferenciación. Aterrizar en GCVE acerca a las organizaciones a un modelo donde those cargas operativas se reducen, mientras se aprovechan los servicios de nube con mayor inteligencia para capitalizar todo su potencial.

    La Flexibilidad de los Flex CUDs

    Hablemos de cómo Google acompaña este enfoque de transformación.

    Un temor frecuente al migrar a la nube es quedar atado a contratos rígidos o a tipos de máquinas específicos. Google resuelve este desafío con un modelo mucho más flexible, especialmente valioso durante etapas de transición:

    • Google ofrece Compromisos de Uso Flexible (Flex CUDs), que permiten comprometerse con un monto de gasto en dólares de cómputo, no con una máquina o servicio particular. En GCVE, esta es la única modalidad de CUD disponible, lo que desde el inicio habilita la posibilidad de migrar más adelante hacia otros tipos de workloads sin perder los beneficios del descuento.

    En términos simples: podés comprometerte a gastar una cantidad $X y luego cambiar el tipo o la región de la máquina, incluyendo nodos de GCVE, instancias de GCE, GKE y otros servicios, manteniendo siempre el descuento asociado.

    Este modelo elimina el riesgo de vendor lock-in por hardware o servicio, and habilita una transición fluida hacia otros servicios de cómputo cuando llegue el momento de avanzar en la modernización de tus aplicaciones.

    La ruta con Flex CUDs en GCVE
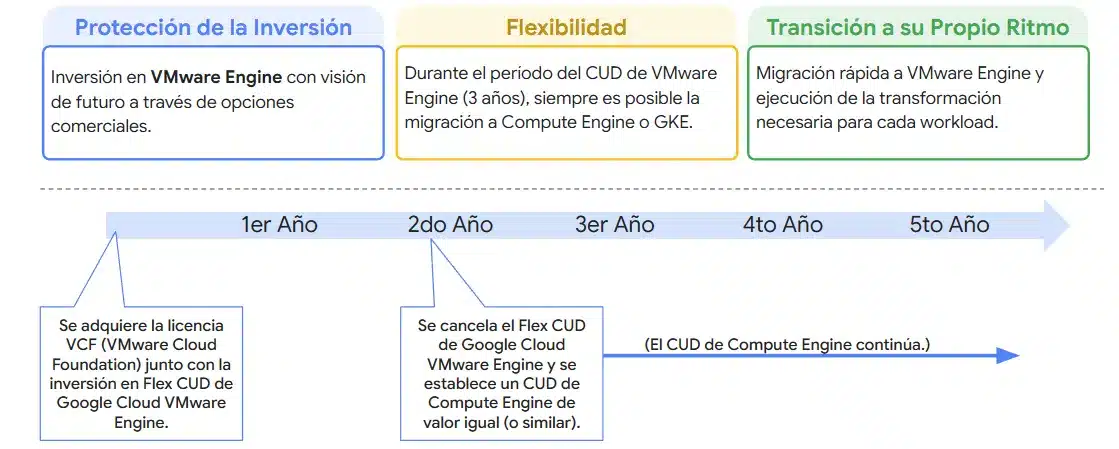
    Inversión en GCVE

    Siguiendo la captura anterior, tu inversión en los nodos de GCVE queda protegida durante todo el ciclo. Si en el segundo año decidís migrar una carga de VMware hacia Compute Engine (GCE) o GKE, podés cancelar el CUD de GCVE y transferir su valor remanente para establecer un nuevo CUD equivalente en GCE o GKE.

    Esto te permite mantener el descuento, conservar el ahorro y acompañar la evolución de tus workloads, reflejando de manera precisa el enfoque de Lift, Run & Transform.

    Conectividad Nativa: El Primer Paso hacia PaaS

    Como mencioné antes, uno de los errores más comunes es ver GCVE como un silo. Su verdadero valor está en su conectividad nativa de baja latencia con el ecosistema de Google Cloud. Una vez que tu entorno VMware está en GCVE, tus aplicaciones heredadas están literalmente a milímetros de consumir servicios nativos de Google.

    No aprovechar estos servicios nativos representa una pérdida del TCO real de la infraestructura. Por eso es fundamental utilizar el tiempo que GCVE ofrece para ser estratégicos con cada aplicación y planificar qué workloads pueden modernizarse sin disrupción.

    Desde Wetcom hacemos especial foco en identificar el consumo base para dimensionar Flex CUDs con precisión, asegurando ahorro en todo el cómputo y habilitando una transición ordenada hacia otros servicios cuando tenga sentido.

    Algunos ejemplos de caminos posibles y que podemos probar con PoCs sin disrupción incluyen:

    • Hacia Google Compute Engine (GCE): Ideal para workloads que pueden beneficiarse de familias de máquinas especializadas, incluidas instancias con GPU o TPU.
    • Hacia servicios PaaS de Bases de Datos: Como Cloud SQL, AlloyDB o Cloud Spanner. Muchas de estas transiciones se logran de manera transparente utilizando el servicio nativo Database Migration Service (DMS) para migraciones homogéneas. Esto libera la carga operativa de los DBAs delegando la responsabilidad a Google.
      Un dato de valor, la posibilidad de probar bases de datos como las que mencione y sin disrupción es un gran beneficio, ya que al tener baja latencia entre GCVE and el servicio nativo, las pruebas de concepto no impactan el servicio de producción.
    • Hacia Contenedores (Cloud Run / GKE): GCVE facilita identificar qué VMs son candidatas naturales para avanzar hacia modelos cloud-native cuando llegue el momento.

    Seguridad Nativa y Mitigación de Riesgos

    Y no nos limitemos únicamente en la modernización de nuestras aplicaciones. La preocupación por la seguridad en la nube es natural, y en Google Cloud se aborda con un enfoque de “menor privilegio” y “guardrails” claros.

    • La interconexión de GCVE con el VPC del cliente permite configurar micro-firewalls granulares, garantizando que solo los puertos y servicios estrictamente necesarios estén abiertos.
    • Servicios como Cloud Armor, Next Generation Firewall (NGFW) y Security Command Center (SCC) ofrecen una batería de protección y análisis. SCC, en particular, analiza la infraestructura and alerta sobre riesgos, ofreciendo una guía de best practices para mitigar vulnerabilidades como ataques de ransomware.
    • Y algo fundamental: establecer un Foundation adecuado desde el inicio, definiendo límites, permisos y controles por perfil de usuario, para evitar configuraciones riesgosas o costos inesperados. Desde Wetcom podemos acompañarlos en este diseño.

    Pero mejor, veamos esta gráfica que resume claramente el recorrido que estamos describiendo:
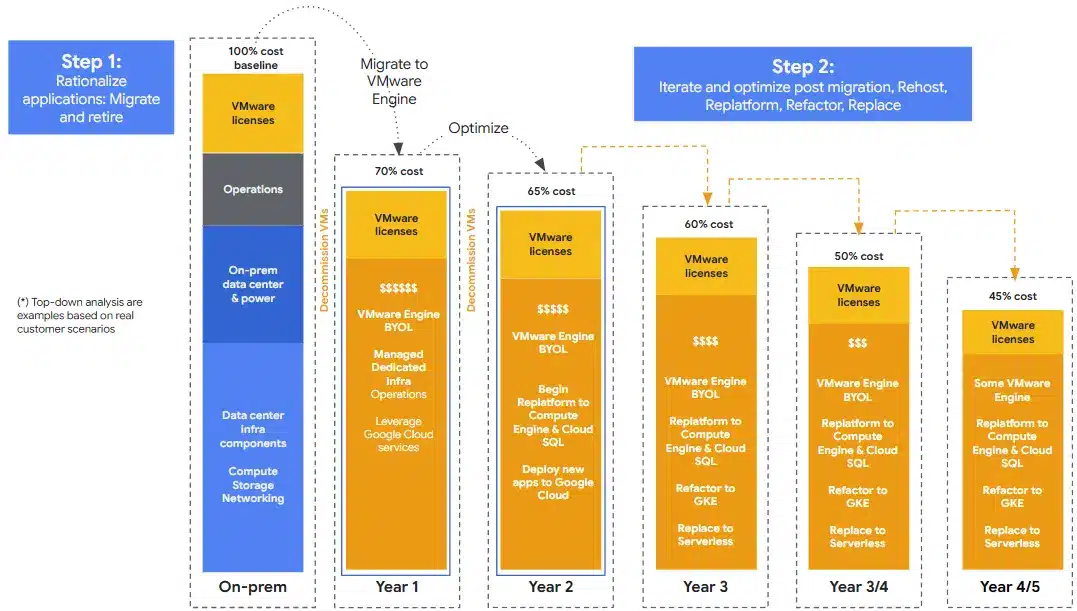
    Steps migración on prem a nube

    Esta gráfica de Google Cloud resume la hoja de ruta que podemos diseñar, mostrando cómo se pasa de un costo base del 100% on-premise a aproximadamente un 45% del costo original en el quinto año. Lo interesante es que este ahorro puede sostenerse —y amplificarse— gracias a los Flex CUDs, que permiten transicionar el compromiso a distintos servicios de cómputo a medida que avanzamos con el Replatform & Refactor hacia servicios como GCE o GKE. Esto habilita liberar nodos de GCVE y reducir, de forma progresiva, parte del licenciamiento de VMware que quedaría en desuso.

    El resultado final es un entorno híbrido optimizado:

    • GCVE para aquellas aplicaciones legacy que necesitan seguir ejecutándose allí, a milímetros de los servicios nativos de Google.
    • Y el resto de las aplicaciones ya modernizadas sobre GCE, GKE o bases de datos como servicio, aprovechando todo el potencial de la nube.

    El proceso puede requerir tiempo para determinadas cargas de trabajo, pero el impacto acumulado habilita un aprovechamiento total del TCO de tu infraestructura con el correr de los años.

    Inversión Inteligente, Futuro Asegurado

    La elección de GCVE no es un compromiso con la tecnología de ayer, sino una decisión inteligente de migración. Te permite resolver la urgencia del presente mientras habilitás el futuro de la modernización, con la flexibilidad financiera que ofrecen los Flex CUDs.

    Si te quedaste con ganas de indagar un poco más sobre hacia dónde podrías transicionar tus cargas de trabajo en GCP, te recomiendo este episodio de nuestros #InsanePodcasts, donde contamos distintos escenarios posibles: Google Cloud VMware Engine: Cómo evitar la fatiga tecnológica

    ¿Buscás una estrategia segura para evolucionar tu entorno VMware?

    Desde Wetcom podemos acompañarte con un Cloud Assessment 100% bonificado para evaluar tu entorno VMware (o de otra nube) y diseñar una Hoja de Ruta hacia la modernización progresiva.

    ¿Migrando a GCVE? También te ayudamos con la cotización de licencias y nodos.
    Accedé ahora

  • La IA y el futuro del espacio de trabajo digital

    La IA y el futuro del espacio de trabajo digital

    El evento Omnissa ONE 2025, realizado en Las Vegas el 16 de septiembre, anunció una oleada de innovaciones que buscan consolidar la gestión de EUC y VDI. El corazón de estas novedades es el enfoque en la Plataforma de Trabajo Digital, la primera de la industria impulsada por IA, para la eficiencia de TI y la seguridad de nuestros entornos virtuales.


    Desde la introducción de Omni Assistant (IA generativa) y nuevos servicios de agentes, hasta la extensión de Horizon a Nutanix AHV, pasando por la gestión unificada de Workspace ONE en VDI, son todas novedades que resumimos a continuación.  más importantes


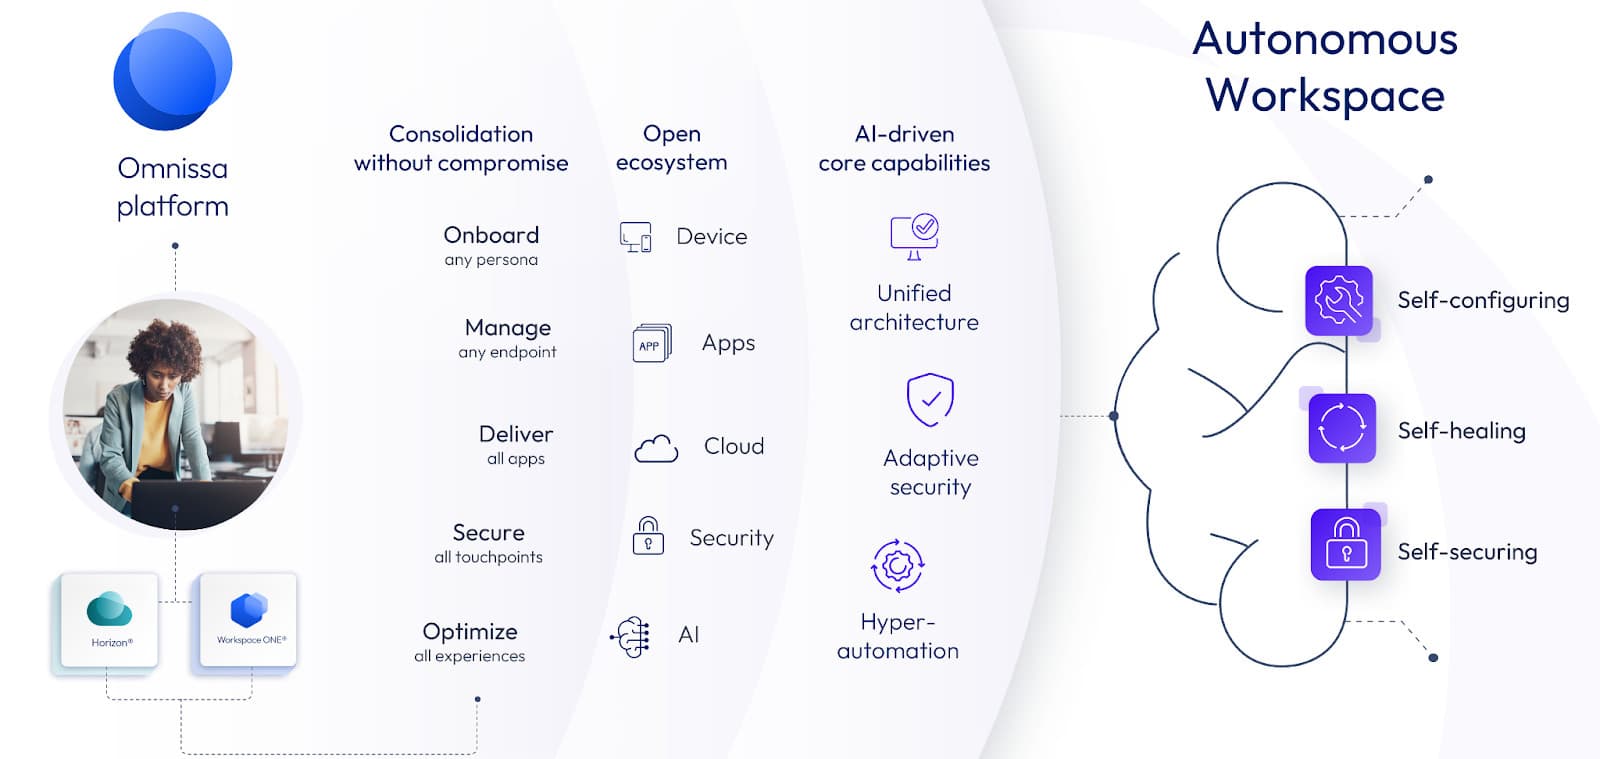
    El enfoque de la Plataforma: los 3 pilares estratégicos de Omnissa

    En un entorno tecnológico donde el incremento de herramientas genera silos operativos, aumenta los costos y crea brechas de seguridad, Omnissa ha posicionado su enfoque en la plataforma como la solución estratégica.


    En Omnissa ONE, la compañía articuló esta estrategia en torno a tres pilares:


    1. Consolidación sin compromisos: Se trata de una estrategia cohesiva e integrada para unificar la gestión, la seguridad y la experiencia del empleado en cada endpoint, aplicación y perfil de usuario.
    2. Un ecosistema abierto: Este pilar subraya el compromiso de Omnissa con la flexibilidad y la elección del cliente. En lugar de promover un ecosistema cerrado, la plataforma está diseñada para integrarse con las inversiones tecnológicas existentes, compartiendo datos y políticas con las soluciones que los clientes ya utilizan y confían.
    3. Capacidades centrales impulsadas por IA: El objetivo es transformar la gran cantidad de datos y señales que fluyen a través de la plataforma en soluciones proactivas y automatizadas. En lugar de simplemente agregar IA como una capa superficial, Omnissa la está integrando en el núcleo de sus servicios para impulsar la automatización y la analítica predictiva.


    Estos tres pilares no son conceptos aislados; son la base sobre la cual se construyen los anuncios más transformadores del evento, comenzando con el papel central de la IA.


    La IA y el futuro del espacio de trabajo digital


    La IA como motor de la autonomía: la presentación de Omni

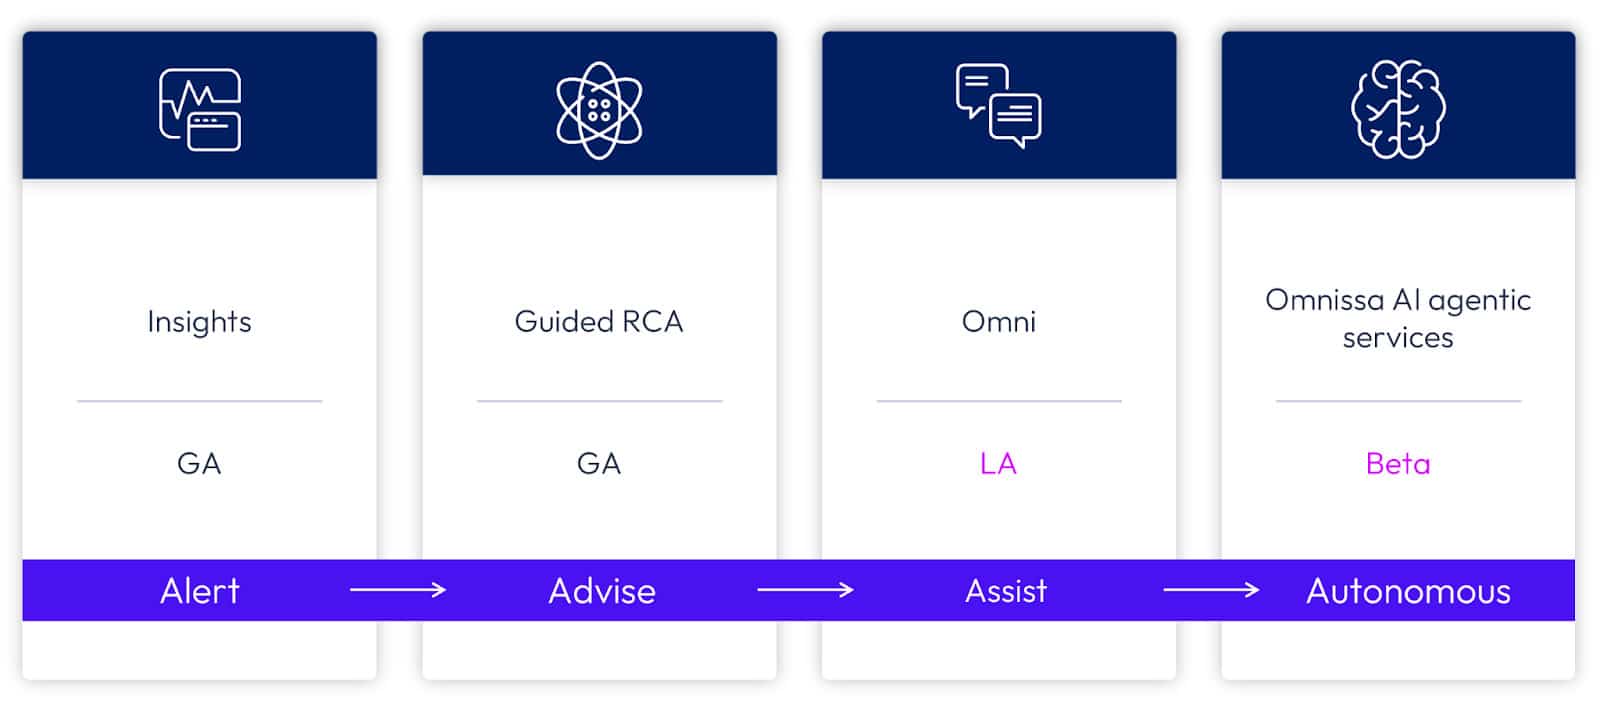
    La inteligencia artificial es el núcleo de la visión de Omnissa para un espacio de trabajo autónomo. Para guiar a los clientes en este viaje, la compañía estableció un marco de adopción de IA de cuatro etapas, diseñado para generar confianza de forma incremental:


    Alertar (identificar anomalías)

    Asesorar (ofrecer análisis de causa raíz)

    Asistir (simplificar tareas)

    Automatizar (orquestar flujos de trabajo de extremo a extremo)


    La IA y el futuro del espacio de trabajo digital (imagen 2)


    Los anuncios de este año marcan un avance significativo hacia las etapas más avanzadas.


    El nuevo asistente Omni, que llegará a finales de este año, representa un paso clave en la etapa de «Asistir». Se trata de un asistente conversacional basado en IA generativa que se integrará en toda la plataforma Omnissa. Su propósito es simplificar las tareas de TI y de los empleados, permitiendo interactuar en lenguaje natural para obtener información de los datos, realizar búsquedas en la documentación y hasta crear scripts complejos. Al ofrecer orientación contextual y en tiempo real, Omni acelera la resolución de problemas y reduce el esfuerzo manual.


    Dando un paso más allá hacia la “Autonomía», Omnissa introdujo el servicio agéntico de Omnissa AI. Estos agentes están diseñados para interpretar señales de la plataforma, traducirlas en acciones significativas y orquestar flujos de trabajo completos de principio a fin. El primer caso de uso anunciado, que estará disponible pronto en beta, es un flujo de trabajo de defensa contra vulnerabilidades, que convierte la información sobre una amenaza en un plan de acción automatizado.


    Innovaciones Clave en la Plataforma

    Las siguientes actualizaciones materializan el pilar de «Consolidación sin compromisos», demostrando cómo la plataforma Omnissa está evolucionando para simplificar las operaciones diarias de TI y mejorar la experiencia del usuario final:


    Gestión Unificada de Endpoints (UEM)

    • Gestión de Windows Next-gen (Disponibilidad general próximamente): Omnissa planteó un rediseño de la arquitectura de gestión de Windows. Workspace ONE podrá ejecutarse de forma independiente junto con herramientas de gestión de PC como SCCM. Esto facilita una transición progresiva desde la gestión tradicional hacia una gestión moderna y nativa de la nube.
    • Gestión de Windows Server (Disponibilidad general próximamente): Workspace ONE UEM ahora extiende la gestión nativa de la nube a los sistemas Windows Server. Esto permite a los equipos de TI unificar la gestión de todos sus endpoints y eliminar herramientas de gestión de servidores heredadas.
    • Soporte para Apple (Disponibilidad general): Se anunció la integración directa con el repositorio GitHub de Apple. Workspace ONE UEM dará soporte para las últimas configuraciones de DDM permitiendo conectarlas directamente a su interfaz de usuario basada en datos (DDUI). Así, garantiza el soporte de «Día Cero» para las nuevas versiones de los sistemas operativos como iOS, macOS y visionOS.


    Virtualización (VDI y Aplicaciones)

    Omnissa ha reforzado su compromiso con la flexibilidad en los despliegues de VDI, ofreciendo a los clientes más opciones para aprovechar sus inversiones en infraestructura:


    • Horizon sobre Nutanix AHV (Disponibilidad general próximamente): Para brindarle a los clientes una mayor elección de hipervisor, Horizon podrá desplegar escritorios y aplicaciones virtuales sobre la popular plataforma de Nutanix.
    • Horizon Cloud sobre vSphere (Disponibilidad limitada): Con esta nueva funcionalidad, Horizon Cloud centraliza el plano de control en la nube mientras se ejecuta sobre la infraestructura vSphere on-premises. Este modelo reduce la necesidad de mantener infraestructura de gestión de forma local y simplifica la administración.
    • App Volumes para equipos físicos (Disponibilidad general próximamente): Esta capacidad permite utilizar los mismos paquetes de aplicaciones tanto en escritorios virtuales como Windows físicos. Así, se unifica el ciclo de vida de las aplicaciones y hace realidad el concepto de una imagen única.
    • Compatibilidad con NVIDIA Blackwell: Los usuarios ahora pueden utilizar las GPU NVIDIA RTX PRO 6000 Blackwell Server Edition y los servidores NVIDIA RTX PRO, junto con el software de vGPU de NVIDIA y Horizon.
    • Soporte para OpenStack vía Platform9 (Beta próximamente): Ahora, Omnssa permite a las organizaciones construir y gestionar infraestructuras de nube privada en Platform9 para sus despliegues de VDI con mayor flexibilidad y control de costos.


    Experiencia Digital del Empleado (DEX) y Automatización

    Omnissa ha ampliado sus capacidades de DEX para ir más allá del soporte reactivo y moverse hacia una gestión proactiva y automatizada de la experiencia.


    • Experiencia DEX para Horizon (Disponibilidad general): Las capacidades de gestión de la experiencia ya están disponibles para Horizon. Esto incluye análisis detallados de los tiempos de inicio de sesión y telemetría de red, extendiendo la visibilidad y las capacidades de remediación de DEX a los entornos de escritorios virtuales.
    • Omnissa Monitor (Disponibilidad limitada): Para los clientes de Horizon on-premises, se presentó esta nueva solución que ofrece monitorización unificada de los pods, proporcionando información operativa y capacidades de remediación automatizada sin necesidad de conectarse a la nube o adquirir herramientas de terceros.
    • DEX Playbooks y QuickFlows (Disponibilidad general): los Playbooks son guías de resolución de problemas personalizables que integran datos de DEX en tiempo real, estandarizando y acelerando las investigaciones. Los QuickFlows son automatizaciones bajo demanda que los administradores pueden ejecutar manualmente desde la consola sobre dispositivos seleccionados, simplificando tareas repetitivas de remediación.


    La mejora de la experiencia del usuario final va de la mano de una seguridad robusta e integrada, que es el siguiente pilar de los anuncios.


    Seguridad convergente: reducción de riesgos de forma proactiva

    Omnissa está unificando la seguridad y la gestión de endpoints para transformar el modelo de seguridad de reactivo a proactivo.


    El anuncio principal en esta área es Workspace ONE Vulnerability Defense, que se lanzará en disponibilidad limitada a partir de noviembre. Esta nueva solución unifica la gestión de vulnerabilidades, UEM y DEX en la plataforma. A través de una integración nativa con CrowdStrike Falcon® Exposure Management, la plataforma recibe información sobre vulnerabilidades directamente. Esto permite a los equipos de TI visualizar el impacto en su flota de dispositivos, priorizar las amenazas y orquestar la remediación de forma rápida y controlada.


    Adicionalmente, se anunciaron otras mejoras de seguridad:


    • Workspace ONE Mobile Threat DefenseWorkspace ONE Mobile Threat Defense: La solución de defensa contra amenazas móviles ahora incluye protección pre-click contra el phishing por SMS (smishing), evaluando los enlaces maliciosos antes de que el usuario haga click.
    • Omnissa Pass: Se anunció esta nueva oferta de autenticación multifactor (MFA) sin contraseña, que estará disponible a finales de este año y está diseñada para ayudar a las organizaciones a consolidar herramientas de nicho y fortalecer la seguridad del acceso.


    Estos avances demuestran un claro enfoque en integrar la seguridad en el tejido de la gestión del espacio de trabajo digital.


    En resumen

    Los anuncios de Omnissa ONE 2025 dibujan una hoja de ruta clara centrada en la consolidación, la inteligencia y la flexibilidad. Para los clientes que dependen de servicios de VDI, las innovaciones presentadas tienen implicaciones prácticas y estratégicas:


    • Mayor Eficiencia Operativa: La consolidación es el tema principal. La capacidad de gestionar servidores Windows desde la misma consola UEM, junto con herramientas de automatización bajo demanda como QuickFlows, reduce drásticamente la carga de trabajo manual, minimiza la necesidad de herramientas especializadas y permite a los equipos de TI centrarse en iniciativas de mayor valor.
    • Más Flexibilidad y Menos «Lock-In»: El soporte multi-hipervisor para Horizon, incluyendo Nutanix AHV y OpenStack, demuestra un compromiso con un ecosistema abierto. Esto aborda directamente la libertad del cliente de elegir la infraestructura que mejor se adapte a sus necesidades futuras.
    • Seguridad Proactiva e Integrada: La introducción de Workspace ONE Vulnerability Defense representa un cambio fundamental. Las organizaciones pueden reducir significativamente la superficie de ataque y acelerar la respuesta a las amenazas antes de que sean explotadas.
    • Un Camino Claro hacia la Autonomía: Más allá de las características individuales, el mensaje general es un avance tangible hacia un espacio de trabajo autónomo. Las innovaciones en IA son pasos concretos hacia un entorno que se autogestiona, se autorrepara y se autoprotege, liberando a los equipos de TI para que se conviertan en impulsores estratégicos del negocio.


    Gestionar el espacio de trabajo digital sin comprometer la seguridad de la empresa ahora es posible. En este video podcast te contamos más acerca de las soluciones de Omnissa.


    Si necesitás mejorar la experiencia digital y la productividad de tus empleados, contactanos.

  • Wetcom alcanza la categoría más alta de partnership de Broadcom

    Wetcom alcanza la categoría más alta de partnership de Broadcom

    El mundo de IT está en constante evolución. Por eso es fundamental mantener alianzas sólidas e impulsar la innovación. En Wetcom, nos complace anunciar que hemos recibido el máximo nivel de VMware by Broadcom Pinnacle Tier en más de 40 países. Este premio reconoce nuestra larga trayectoria y nuestro compromiso con la excelencia y con el éxito de nuestros clientes en la entrega de soluciones y servicios de VMware.


    Seguimos avanzando

    La adquisición de VMware por parte de Broadcom transformó significativamente el mundo tecnológico durante los dos últimos años. Esto condujo a una reorganización de las alianzas en 2024 y nuevamente en 2025. Ante estos cambios dinámicos, hemos mantenido con éxito nuestra condición de partners de Broadcom a nivel regional y evolucionado hacia el nivel más alto posible: PINNACLE PARTNER.


    Wetcom alcanza la categoría más alta de partnership de Broadcom


    Entendiendo la membresía Pinnacle

    Los partners con nivel Pinnacle deben tener la condición de socio de servicios profesionales del programa Expert Advantage, lo que demuestra una capacidad avanzada en la implementación y puesta en marcha de VMware Cloud Foundation (VCF).


    Como socios Pinnacle de Broadcom, debemos garantizar que cada interacción con los clientes se base en la capacidad y el compromiso. Se espera de nosotros que lideremos con excelencia,  que operemos a gran escala y tengamos un impacto real en el camino hacia una nube privada moderna.


    Diego Quintana, CEO y socio fundador de Wetcom S.A. destacó: “Para Wetcom, es una clara oportunidad para diferenciarnos y tener un papel más relevante e impactante en el negocio de VMware y en el de nuestros clientes. Estamos invirtiendo muchísimo en talento y en capacitación, porque compartimos nuestro compromiso con los objetivos de nuestros clientes, guiándolos en transformación hacia una nube privada moderna y ayudándolos a aprovechar todo el potencial de VMware Cloud Foundation (VCF). ”.


    Broadcom se encuentra en pleno proceso de cambio, simplificando todo su ecosistema de partners y apostando a una nueva versión de VMware Cloud Foundation: VCF 9.0. En Wetcom estamos preparados para seguir adelante, con una mayor responsabilidad y un nivel de rendimiento más alto, listos para brindar una experiencia transformadora al cliente en torno a todas las soluciones de VMware.


    Wetcom como Partner Pinnacle de VMware by Broadcom

    Como socio con status Pinnacle de VMware by Broadcom, esperamos seguir ayudando a nuestros clientes a alcanzar su máximo potencial en el mundo digital con las tecnologías de VMware by Broadcom.


    Ser reconocido con el nivel más alto dentro de la jerarquía de partners subraya nuestra amplia experiencia técnica y éxito demostrado en diversos sectores. Wetcom es uno de los 100 Partners Pinnacle a nivel mundial y el primero de Latinoamérica en su categoría.


    Nuestra nombramiento como Partner Pinnacle de VMware by Broadcom llega en un momento crucial, de cambio y evolución en las operaciones y estrategias tecnológicas de nuestros clientes. Wetcom representa sin dudas, hoy más que nunca, un partner con una sólida capacidad para aprovechar la tecnología de VMware, logrando una infraestructura de nube privada moderna, eficiente, segura y altamente disponible.


    Para obtener más información sobre cómo Wetcom ofrece sus servicios a sus clientes en los sectores de servicios financieros, retail, energía y otras industrias, visite www.wetcom.com y sus redes sociales.


    Contacto de prensa: Gabriela González, formulario de contacto

  • Google Cloud Next: los 10 anuncios más destacados

    Google Cloud Next: los 10 anuncios más destacados

    Infraestructura en la Nube

    Google Cloud propone una infraestructura optimizada para cargas de trabajo, con un enfoque en IA y aplicaciones empresariales:

    #1 | Nuevas familias de instancias de CE y 7th Gen TPU Ironwood

    En un intento por ofrecer una capacidad sin precedentes para el entrenamiento y la inferencia de los modelos de IA más grandes y complejos, Google Cloud lanzó las nuevas familias de instancias de Compute Engine y la 7ma generación de TPU Ironwood.

    Las VMs A4 y A4X, impulsadas por los procesadores NVIDIA B200 y GB200, están diseñadas para ofrecer una capacidad sin precedentes en el entrenamiento e inferencia de los modelos de IA más grandes y complejos. Además, se suman las C4D (alto rendimiento), Z3 (cargas intensivas en almacenamiento), H4D (HPC escalables) y M4 (rendimiento duplicado para SAP). La 7ma generación de TPU Ironwood promete 5 veces más capacidad de cómputo y 6 veces más memoria en comparación con la generación anterior (Trillium).

    #2 | Novedades en Google Cloud VMware Engine (GCVE)

    Google Cloud reafirma su compromiso por ofrecer soluciones de vanguardia para quienes prefieran el modelo de nube híbrida.

    GCVE ahora soporta 26 tipos de nodos ve2, lo que permite un dimensionamiento más preciso y eficiente del entorno. También se anunció la disponibilidad general del VMware Engine Update Center en la consola de Google Cloud, facilitando la gestión de actualizaciones de nubes privadas.

    #3 | Google Distributed Cloud (GDC) potenciado con IA

    Google Distributed Cloud permite aprovechar las capacidades de IA de Google en entornos on-premise y edge. En breve, Gemini estará disponible en la infraestructura on-premise de los clientes de GDC, soportando plataformas NVIDIA DGX y HGX.

    También se anunció la llegada de Google Agentspace Search en GDC, ofreciendo búsquedas en entornos on-premise, asegurando respuestas precisas y seguras, sin comprometer la residencia de datos ni la latencia.

    #4 | Cross-Cloud Network: una red para la era de la IA

    Google presentó Cloud WAN, una solución de backbone empresarial completamente gestionada, diseñada para transformar arquitecturas WAN tradicionales.

    En cuanto a la seguridad de red, se anunciaron mejoras en Cloud NGFW con Malware Detection, protegiendo contra el 99.5% del malware conocido y nuevo,  y DNS Armor, que detecta exfiltración de datos basada en DNS y ataques de comando y control.

    #5 | Innovaciones en Google Kubernetes Engine para la IA

    Google Kubernetes Engine (GKE) recibirá mejoras significativas en 2025: GKE Autopilot estará disponible para clústeres estándar.

    Gemini Cloud Assist Investigations (en private preview) ayudará en la resolución de problemas en GKE, mientras que GKE AI Inference Recommendation (public preview) usará Gemini Cloud Assist para configurar la infraestructura y los recursos optimizados. GKE Inference Gateway ofrecerá enrutamiento inteligente para la inferencia de IA. Por último,  RayTurbo on GKE y Cluster Director mejorarán el rendimiento y la gestión de clústeres a gran escala.

    #6 | Bases de datos con mayor compatibilidad y soporte de IA

    Se anunciaron nuevas capacidades de Gen AI en AlloyDB, incluyendo integración con Google Agentspace, soporte para lenguaje natural y búsqueda vectorial. Firestore ahora es compatible con MongoDB, ofreciendo a los desarrolladores portabilidad de APIs. Cloud SQL y AlloyDB soportarán Arm, con instancias C4A optimizadas para aplicaciones intensivas en datos.

    Los servicios ampliados de Oracle y Google Cloud incluyen Oracle Base Database Service y la disponibilidad global de Exadata X11M. Además, Database Migration Service ahora admite migraciones de SQL Server a PostgreSQL para Cloud SQL y AlloyDB.

  • Ciberresiliencia de datos en Kubernetes

    Ciberresiliencia de datos en Kubernetes

    Alta disponibilidad y flexibilidad para equipos de DevOps

    Veeam anunció recientemente el lanzamiento de Veeam Kasten para Kubernetes v8. Esta nueva versión mejorada permite a las empresas unificar la protección de datos de máquinas virtuales y contenedores. No sólo otorga mayor seguridad y simpleza en las operaciones, sino que ofrece una solución más escalable para las cargas de trabajo modernas.


    ¿Qué es Veeam Kasten y por qué deberías conocerlo si usás Kubernetes?

    Veeam Kasten es la solución nativa ideal para Kubernetes; la más avanzada del mercado, diseñada para proteger, recuperar y migrar aplicaciones modernas con agilidad, seguridad y escalabilidad real. Y con el lanzamiento de la versión v8.0, Kasten da un paso clave al integrar soporte completo para KubeVirt, permitiendo administrar y proteger tanto contenedores como máquinas virtuales desde una única plataforma, brindando una ruta clara hacia la virtualización moderna.


    ¿Qué incluye la nueva versión?

    Veeam Kasten v8.0 es ideal para organizaciones que necesitan ampliar su protección de datos para incluir Kubernetes, ya que incluye:


    • Recuperación granular a nivel de archivo para VMs sobre Kubernetes desde Veeam Data Platform.
    • Migración simplificada de aplicaciones y cargas completas, ideal para entornos híbridos o multi-cloud.
    • Un nuevo panel de control de máquinas virtuales, con visibilidad completa sobre todos los clusters.
    • Automatización basada en políticas, cifrado de extremo a extremo y soporte nativo para Tanzu, Red Hat OpenShift, AKS, GKE y más.


    Ciberresiliencia de datos en Kubernetes


    ¿Por qué respaldar Kubernetes?

    Hoy en día nuestros entornos de Kubernetes contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de DevOps deben tener disponibilidad inmediata en caso de una falla, debido a que sus ciclos de vida son más cortos. En un mundo donde Kubernetes se consolida como el nuevo estándar, Veeam Kasten v8.0 no es solo una herramienta de backup, es una plataforma integral para la resiliencia, portabilidad y continuidad de tus aplicaciones.


    Claves para acelerar la protección de Kubernetes con Kasten

    Si te interesa entender más acerca de contenedores y sus casos de uso, te dejamos este podcast junto a un especialista de Veeam


    Ciberresiliencia de datos en Kubernetes (imagen 2)

  • Cambios clave en VCF y Tanzu

    Cambios clave en VCF y Tanzu

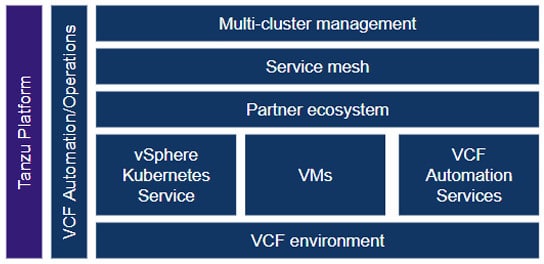
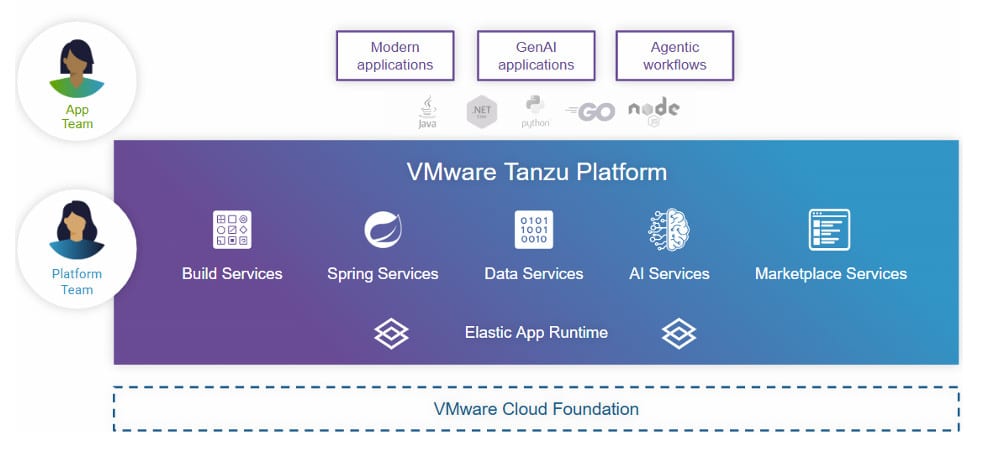
    Recientemente, Broadcom introdujo un cambio importante en su portfolio con el objetivo de fortalecer las capacidades esenciales de VMware Cloud Foundation y convertirla en una plataforma única, donde se puedan correr tantos máquinas virtuales (VMs) como contenedores. Como parte de esta estrategia, Broadcom planea introducir funcionalidades adicionales relativas a Kubernetes dentro de VMware Cloud Foundation (VCF). Esto incluye la gestión de clústeres múltiples y capacidades de «Service Mesh» con el objetivo de ofrecer un set completo de funcionalidades out-of-the-box para la operación y gestión de cargas de Kubernetes, al mismo tiempo que reduce los costos operativos. Mientras tanto, el portfolio de Tanzu se enfocará en sus ofertas de Plataforma como Servicio (PaaS) para aplicaciones y soluciones de gestión de datos.


    Cambios clave en VCF y Tanzu


    A partir de mayo de 2025 Broadcom elimina las siguientes capacidades de VMware Tanzu Platform y las incluye como parte de la oferta de VCF:


    • VMware Tanzu Mission Control:  VCF, VCF Edge y Telco Cloud Platform incluirán Tanzu Mission Control Self-Managed para posibilitar la gestión de clústeres múltiples a escala.


    • Service Mesh Istio:  VCF, VCF Edge y Telco Cloud Platform incluiran Service Mesh Istio para proveer seguridad y observabilidad avanzadas y gestión de tráfico.


    Adicionalmente,  VMware Data Services Manager pasará al catálogo de servicios avanzados -VCF Advanced Services- y ofrecerá una solución Database-as-a-Service (DBaaS) creada especialmente para VCF.


    Cambios clave en el portfolio de Tanzu

    Con un mayor enfoque en los equipos de aplicaciones, la visión y la misión de Tanzu siguen siendo las mismas: empoderar a las empresas para desarrollar, operar y optimizar aplicaciones modernas basadas en IA y flujos de trabajo de agentes de forma eficiente y a escala, ayudando a acelerar los resultados empresariales.


    Cambios clave en VCF y Tanzu (imagen 2)


    En la segunda mitad de 2025, el portfolio de Tanzu se centrará en las siguientes ofertas:


    • VMware Tanzu Platform:  este SKU ofrece una plataforma como servicio (PaaS) prediseñada, construida sobre el entorno de ejecución de aplicaciones elásticas basado en Cloud Foundry que se instala directamente sobre VCF.  La plataforma Tanzu acelera el proceso completo de desarrollo, tanto para aplicaciones modernas como para aplicaciones GenAI.
    • VMware Tanzu Spring Essentials: este SKU ofrece Build Service y Spring Services para su uso fuera de la plataforma de Tanzu, directamente con VCF.
    • VMware Tanzu Application Catalog: este SKU continuará ofreciendo software open spurce, seguro, robustecido  y empaquetado para su uso fuera de la plataforma de Tanzu, directamente con VCF.
    • VMware Tanzu Data Suite: este SKU ahora contiene VMware Tanzu GemFire -un sistema de gestión de datos en memoria distribuida- y la plataforma de almacenamiento de datos, análisis e inteligencia artificial VMware Tanzu Greenplum
    • VMware Tanzu Data Services: este SKU continúa disponible como parte del SKU de código abierto Tanzu Data Services, que es compatible con Postgres, MySQL, Valley y Tanzu Data Lake en máquinas virtuales, Kubernetes y entornos Bare Metal.
    • VMware Tanzu RabbitMQ: ahora está disponible como un  SKU independiente.
    • VMware Tanzu Kubernetes Grid multi-cloud (TKGm) legacy runtime: Broadcom seguirá incluyendo TKGm en Telco Cloud Platform para clientes de Telco.  La oferta independiente de  TKGm dejará de estar disponible. La recomendación para aquellos clientes que tengan TKGm es moverse a  vSphere Kubernetes Service.
    • Tanzu Mission Control SaaS (TMC SaaS): TMC SaaS será eliminado de Tanzu Platform y ya no estará disponible para su adquisión. Recomendamos a los clientes que tengan TMC SaaS transicionar a TMC Self-Managed incluido en VCF.
  • Cómo proteger tus Kubernetes con Kasten de Veeam

    Cómo proteger tus Kubernetes con Kasten de Veeam

    En un mercado altamente competitivo, se sabe que, a partir de la tecnología de los contenedores, se puede lograr escalar más rápido y mover más cargas de trabajo.

    Según información revelada por Veeam en el marco de su último Veeam ON Tour, para fines de 2024 habrá 500 millones de nuevas Apps (más que en los últimos 40 años) y para 2025 el 85% de las grandes empresas ejecutarán aplicaciones en contenedores.

    En contrapartida a este crecimiento tecnológico y aceleración del uso de la nube, el Ransomware se consolida como la principal amenaza de los datos y aplicaciones en la actualidad.

    Con el fin de garantizar la protección integral de datos y teniendo en cuenta los nuevos desafíos a los que se enfrentan los desarrolladores, Veeam integra Kasten para Kubernetes a su reconocido portfolio de Backup & Availability.

    Kasten de Veeam es una solución líder en respaldo y recuperación de datos de cargas de trabajo nativas de Kubernetes en entornos on-premise y multi-cloud.

    Según analistas internacionales, tres cuartas partes de las organizaciones están usando o planean usar Kubernetes en los próximos dos años para acelerar los tiempos de respuesta al mercado. Esta tendencia representa una gran oportunidad para el futuro de la protección de datos y la transformación de las empresas hacia arquitecturas preparadas para el futuro.

    Gracias a Kasten de Veeam podemos garantizar a nuestros equipos de DevOps la flexibilidad de proteger aplicaciones y datos, sin importar el entorno de nube. 

    Kasten se integra con ambientes púbicos, privados o híbridos y ofrece protección de datos y movilidad de aplicaciones nativas de Kubernetes, seguras y a escala, en una amplia gama de distribuciones y plataformas.

    Casos de uso de Kasten de Veeam

    A continuación te contamos cuáles son los 3 casos de uso principales que resuelve Kasten para la disponibilidad de tus clusters de Kubernetes. Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

    Backup & Recovery

    Hoy en día nuestros entornos de Kubernetes -ya sea Tanzu, Openshift o Kubernetes nativos- contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de desarrollo deben tener disponibilidad inmediata en caso de una falla , debido a que sus ciclos de vida son más cortos.

    Kasten de Veeam funciona a través de políticas de snapshots que pueden ser programados por el tiempo que necesitemos y así lograr resguardar una copia de un cluster de kubernetes, pod o servicios, dentro de un storage . En caso de necesitar recuperar esa información, podremos hacerlo en cuestión de minutos.

    App Mobility

    Nuestros equipos de desarrollo son muy dinámicos y pueden estar trabajando tanto on-premises, como en alguna nube.  Para alcanzar el nivel de agilidad necesario y mover cargas de trabajo desde nuestra plataforma on-prem hacia la nube o viceversa, Kasten utiliza los mismos snapshots o réplicas,para mover nuestras cargas de trabajo en cuestión de minutos. Esto permite simplificar y optimizar tiempos de operación significativamente.

    Disaster Recovery

    Nadie se encuentra exento de enfrentarse a algún desastre natural o a problemas que afecten nuestro datacenter. Kasten permite disponibilizar nuestros clusters de Kubernetes entre nuestra plataforma on-prem a otro sitio secundario, o incluso en la nube . Esto implica que en caso de un desastre o falla, nuestras cargas de trabajo automáticamente estén disponibles en nuestro sitio de contingencia o nube. De esta manera, logramos garantizar la continuidad del negocio.

    En resumen, te contamos qué es Kasten de Veeam, la solución para la disponibilidad de Kubernetes y sus 3 casos de uso claves: Backup & Recovery, App Mobility y Disaster Recovery. 

    Contar con el apoyo de especialistas en el despliegue de contenedores y Kubernetes garantiza tu disponibilidad y máxima seguridad. Somos canal Kasten de Veeam en Latam. ¡Consultanos!

  • VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    Luego de los cambios anunciados por Broadcom en el portfolio de VMware, hay información clave que deberías conocer para migrar rápidamente al nuevo modelo de licenciamiento.


    Transición a licencias basadas en suscripción

    Básicamente, la adquisición de VMware por Broadcom significó una revolución a nivel mundial y un cambio rotundo en la estrategia de licenciamiento.


    ¿Qué implica el anuncio reciente de Broadcom para todos los clientes que tienen licencias VMware en su infraestructura? Lo resumimos en tres puntos principales:


    • Fin de la venta de licencias perpetuas:  ya no se podrá adquirir licencias perpetuas ni renovar el soporte de dichas licencias.
    • Cambio a modelo de suscripción:  las suscripciones serán prepagas, por un período predefinido de 1, 3 ó 5 años, y se cotizarán por core.
    • Simplificación del portfolio a dos ofertas principales: VMware Cloud Foundation y vSphere Foundation.


    La simplificación del portfolio de VMware y el nuevo modelo de licenciamiento anticipa un gran cambio y una enorme oportunidad para los decisores de IT. El fin al modelo tradicional de licencias perpetuas y el pasaje a suscripción promete, sin dudas, más tecnología, más flexibilidad, más innovación,  más eficiencia, por un costo bastante menor. 


    Productos VMware que ya no estarán disponibles a la venta

    Ahora bien, más allá de las bondades del nuevo portfolio de VMware by Broadcom, cabe preguntarse:


    • ¿Cómo afectarán estos cambios a los usuarios de VMware? 
    • ¿Cuáles son las acciones inmediatas que dichos usuarios deberían considerar? 

    En primer lugar, es importante llevar tranquilidad; aquellos clientes que hayan adquirido licencias perpetuas pueden seguir utilizando sus productos. No obstante, una vez que sus contratos de soporte y suscripción SnS finalicen, ya no podrán tener acceso al soporte de VMware o a las actualizaciones de nueva versiones. ¡¡Por ello la importancia de actuar rápidamente y mantener operativa la plataforma de IT!!


    IMPORTANTE: Si tus contratos de soporte para licencias perpetuas VMware están próximos a vencerse, deberás analizar el pasaje a suscripción de inmediato para mantener el soporte técnico y actualizaciones de software de tus productos.


    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción


    Somos Partner Oficial de Broadcom en Latinoamérica. Los más preparados para ayudarte en esta transición. 

    Evaluá el estado de tus licencias VMware ahora. No te quedes sin soporte.


    Veamos cuáles son los productos de VMware que se verán impactados con este cambio,  y que ya no estarán disponibles para ser adquiridos en modo perpetuo:


    • VMware Cloud Foundation
    • VMware vSphere
    • VMware vSAN
    • VMware NSX
    • VMware HCX
    • VMware Site Recovery Manager
    • VMware vCloud Suite
    • VMware Aria Suite
    • VMware Aria Universal
    • VMware Aria Automation
    • VMware Aria Operations
    • VMware Aria Operations for Logs
    • VMware Aria Operations for Networks


    La oferta principal de VMware by Broadcom

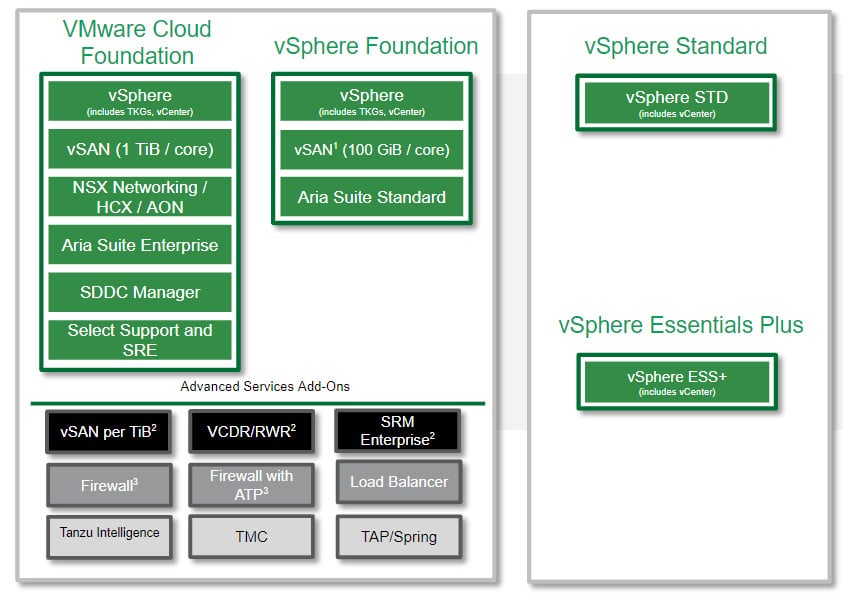
    Los paquetesdel portfolio estandarizado de VMware by Broadcom con los que podemos contar ahora son esencialmente cuatro,  dependiendo de las dimensiones del datacenter y casos de usos específicos: VMware vSphere Foundation y VMware Cloud Foundation por un lado,  y  vSphere Standard y vSphere Essentials Plus por el otro.


    1. VMware vSphere Foundation (VVF): aparece en escena como una solución innovadora, destinada a optimizar los centros de de cómputos medianos y pequeños, aunque puede aplicar a empresas de todos los tamaños. Promete un mejor rendimiento, disponibilidad y eficiencia de la infraestructura y las aplicaciones. Ofrece mayor innovación en DevOps ya que incluye una plataforma integrada de autoservicio para contenedores y máquinas virtuales con Kubernetes.


    Se licencia por core, con una capacidad mínima de 16 cores por CPU. Incluye vSphere Enterprise Plus, 1 instancia de vCenter Server Standard, 1 core de Tanzu Kubernetes Grid, 100 GiB de vSAN por core -disponible en próximo release de vSphere 8.3- y Aria Suite Standard.


    2. VMware Cloud Foundation (VCF): es la plataforma de nube híbrida más avanzada para clientes grandes y medianos.  Incluye el stack completo -cómputo, almacenamiento, redes, seguridad, gestión de nube y contenedores- y Soporte Select. Se cotiza por core, con una capacidad mínima de 16 cores por CPU.


    Recientemente Broadcom anunció una nueva alianza con Google Cloud que permite la portabilidad de las licencias de VCF, es decir, los clientes van a poder desplegar las licencias por suscripción de su datacenter on-prem también en la nube de Google. Próximamente también en otras nubes.


    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción (imagen 2)


    3. VMware vSphere Standard: está prevista para despliegues más pequeños, con requisitos más limitados. Se licencia una capacidad mínima de 16 cores por CPU e incluye una instancia de vCenter.


    4. VMware vSphere Essentials Plus: se licencia un kit de 96 cores con capacidad mínima de 16 cores por CPU y una instancia de vCenter.


    Complementos a la oferta por suscripción

    Tanto el paquete de VMware Cloud Foundation como el de vSphere Foundation se podrán agrandar con complementos opcionales, los llamados «Add-Ons«. Veamos cuáles son:


    ● VMware vSAN Add-on
    ● VCDR/RWR, SRM
    ● VMware Avi Load Balancer
    ● VMware Firewall
    ● VMware Firewall with Advanced Threat Prevention
    ● Tanzu Intelligence
    ● TMC
    ● TAP/Spring
    ● VMware Private AI Foundation: disponible en breve
    ● VMware Live Recovery: disponible en breve


    Estos complementos están disponibles con algunos requisitos: por ejemplo, para poder comprar los add-ons de vSAN y VCDR es necesario tener previamente suscripción de  vSphere Foundation o de VCF.


    En caso de querer acceder a los complementos de Balanceo de Cargas,  Firewall de Puerta de Enlace o Firewall Distribuido -Microsegmentación- es necesario tener instalado VCF.


    No obstante, si un cliente tiene necesidad puntual de alguno de los add-ons, mientras transiciona de licencias perpetuas a la oferta por suscripción, podría, en principio, comprar un complemento separado de la oferta principal.


    Finalmente,  al menos mientras dura la transición, Broadcom admite el modo de licenciamiento «desconectado», donde pueden convivir licencias perpetuas cuyo soporte aún no necesita renovación y licencias por suscripción.


    Las 5 mejores prácticas para acelerar la adopción del nuevo modelo de VMware

    En respuesta  a los cambios en licenciamiento y suscripción propuestos por Broadcom, es conveniente considerar algunos aspectos claves y pasos a seguir:


    1 . Evaluar el estado de las licencias VMware: esclave analizar el inventario de todas las licencias perpetuas de VMware, las fechas de renovación del soporte SnS y la interoperabilidad entre los productos existentes y los nuevos por suscripción. Puede darse el caso de tener licencias perpetuas que no necesiten renovación todavía y licencias próximas a vencer. O quizás tener la necesidad de querer ampliar el datacenter en 1 ó 2 nodos y entonces necesitar determinar la capacidad de suscripción requerida.

    Además de saber qué soluciones de VMware están corriendo en el centro de cómputos, es importante también tener en claro la información sobre cantidad de servidores, cantidad de sockets por servidor, cantidad de cores por socket. Esto es un paso ineludible al momento de renovar, dado que la nueva forma de licenciamiento, además de ser por suscripción, es por core.


    2. Planear a futuro: recomendamos revisar el impacto del vencimiento de licencias y soporte con relación a proyectos presentes y futuros, tecnológicos y del negocio. Determinar si eventualmente es posible seguir operando sin soporte, con servicios profesionales tercerizados, o  hay que hacer el cambio a suscripción en lo inmediato.

    3. Desarrollar un roadmap de transición: es buena idea planear cuidadosamente la transición de licencias perpetuas a suscripción​​. Considerar factores como fechas de vencimiento de los contratos de soporte, presupuesto para la migración, requisitos operativos y equipos de trabajo.  Alinear estrategias entre los departamentos de Compras, Finanzas y IT también es aconsejable para agilizar el camino hacia el nuevo modelo.


    4. Aprovechar los incentivos: es importante explorar los descuentos y programas de trade-in ya que Broadcom ofrece a los titulares de licencias perpetuas la posibilidad de pasar a productos de suscripción aplicando incentivos especiales por el «upgrade» forzoso. Evaluar el costo-beneficio de migrar antes del vencimiento del contraro de SnS es una buena práctica si se quiere tener más tiempo y margen de negociación.


    5. Estar informado: contar con información útil, clara y en tu propio idioma durante esta transición es crítico para identificar oportunidades de mejora y tomar mejores decisiones. Te proponemos seguirnos en Linkedin para estar al día con lo más relevante de VMware y otras tecnologías de virtualización y cloud computing.


    En resumen

    Con el cambio al modelo comercial de licenciamiento por suscripción, VMware está en mejores condiciones de ofrecer una infraestructura de nube privada más flexible y rentable, permitiendo a los clientes construir su datacenter y personalizarlo según evolucionen sus proyectos tecnológicos y necesidades del negocio.


    Migrar de licencias perpetuas a suscripción puede ser una tarea compleja si no se cuenta con la información relevante y el talento técnico necesario. Nuestro equipo de especialistas está disponible para ayudarte en esta transición al nuevo modelo de VMware. Se trata de un cambio estratégico que puede poner en peligro la continuidad operativa de tu empresa si no se realiza con la debida diligencia.


    Ya sea que necesites migrar al nuevo modelo de suscripción, adquirir nuevas licencias, o simplemente conocer otras opciones, estamos listos para guiarte hacia la decisión que más se alinee a tus objetivos.

  • Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento

    Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento

    Después de varios días de especulación sobre cómo quedaría el portfolio de VMware tras cerrarse el acuerdo de adquisición con Broadcom, finalmente se reveló la incógnita.


    Un anuncio reciente de la compañía revela una considerable simplificación del portfolio de VMware y el cese inmediato de las ventas de licencias perpetuas y de los contratos de soporte adicionales para licencias perpetuas. De esta manera, 168 productos, paquetes y ediciones de la ex VMware se reducen a dos ofertas básicas de Broadcom y se traslada todo al modelo de licencias por suscripción.


    Pedí tu «combo»

    La unidad de negocios «Cloud Foundation» es una división de Broadcom dedicada a la virtualización de servidores y a los productos de nube privada e híbrida, como vSphere, VSAN y Cloud Foundation. Es el core de la ex VMware. El anuncio dado a conocer por esta unidad de negocios el lunes pasado anticipa grandes cambios, que te resumimos de la siguiente manera.


    El portfolio queda reducido a dos únicas ofertas estandarizadas: VMware Cloud Foundation y vSphere Foundation.


    •  VMware Cloud Foundation (VCF):   la suite de nube híbrida para empresas grandes y medianas reduce su precio de lista de suscripción agresivamente, a la mitad!!  VCF incluye funcionalidades de cómputo, almacenamiento, redes, gestión y niveles de servicio de soporte más altos. A esta altura te estarás preguntando: ¿puedo comprar componentes de VCF «a la carta»? La respuesta es NO. Profundizaremos más adelante.
    • vSphere Foundation: esta nueva sorpresa de Broadcom,pensada para centros de datos medianos y pequeños,  comprende el cómputo con vSphere, incluidoTanzu, almacenamiento con vSAN y gestión con Aria Operations, todo en pos de una mejor performance, disponibilidad, eficiencia y visibilidad del centro de datos.


     Además de la edición «Foundation», los sabores VMware vSphere Standard y VMware vSphere Essentials Plus seguirán a la venta para implementaciones con requisitos más limitados.


    Tanto el combo de VMware Cloud Foundation como el de vSphere Foundation se podrán agrandar con complementos opcionales («add-ons»), que incluyen el servicio de almacenamiento,  recuperación de desastres y gestión de aplicaciones.


    Las ofertas de redes y seguridad estarán disponibles dentro de la oferta de VMware Cloud Foundation, ya no como «stand-alone».


    Los servicios y ofertas avanzados adicionales («Advanced Hybrid Cloud Services») que incluyen Private AI, estarán disponibles próximamente.


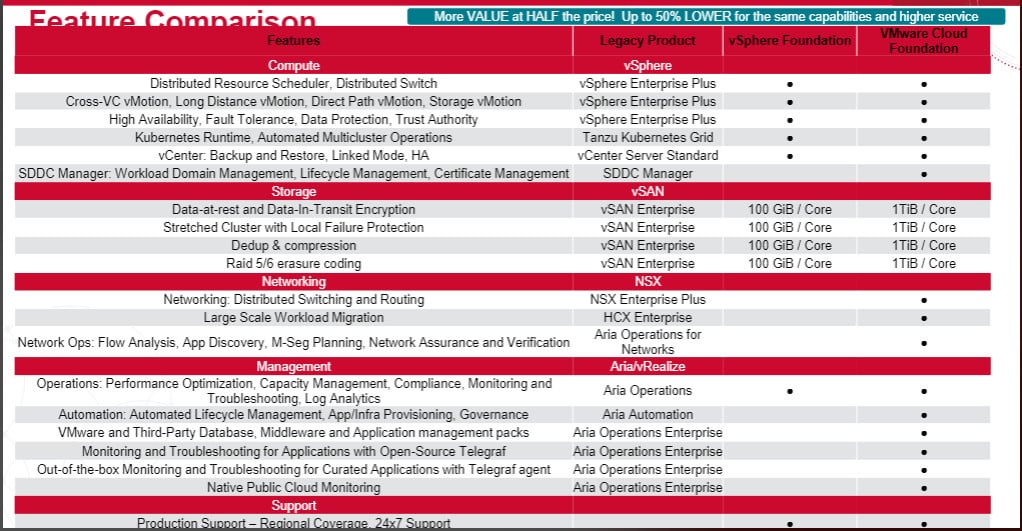
    En el siguiente cuadro se aprecia una comparación de las funcionalidades de productos «Legacy» y lo nuevo de vSphere Foundation y VMware Cloud Foundation:


    Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento


    Cambiate a suscripción

    Hace más de un año que VMware estaba tratando de llevar a sus clientes a un modelo de suscripción, similar al standard ya utilizado para el consumo de nube. Con un portfolio simplificado  -VMware Cloud Foundation y vSphere Foundation-, Broadcom apuesta a completar esta transición de su base instalada de licencias perpetuas a ofertas por suscripción antes del final de 2024.

    IMPORTANTE: Los clientes podrán continuar utilizando sus licencias perpetuas con contratos de soporte activos, pero se anuncia el fin de la venta de licencias perpetuas, renovaciones de Support and Subscription (SnS) para ofertas perpetuas y créditos genéricos HPP/SPP a partir del 11 de diciembre del año en curso.


    Para facilitar este proceso, Broadcom ofrece un programa de trade-in (“intercambio”) que permite a los titulares de licencias perpetuas pasar a productos de suscripción, con incentivos especiales por el «upgrade» forzado de licencias.


    Productos alcanzados

    Existe una larga lista de la oferta de VMware que se verá impactada por este nuevo rumbo de la compañía, a saber:


    1. VMware Cloud Foundation
    2. VMware vSphere
    3. VMware vSAN
    4. VMware NSX
    5. VMware HCX
    6. VMware Site Recovery Manager
    7. VMware vCloud Suite
    8. VMware Aria Suite
    9. VMware Aria Universal
    10. VMware Aria Automation
    11. VMware Aria Operations
    12. VMware Aria Operations for Logs
    13. VMware Aria Operations for Networks


    Recordemos al pasar que la compañía anunció sus intenciones de vender los productos y servicios de VMware destinados al mercado de End-User-Computing (EUC), que comprende las áreas de virtualización de escritorio, publicación de aplicación y gestión de dispositivos móviles. Lo mismo sucederá con la división de software de seguridad de VMware, Carbon Black.


    Justo a tiempo

    Para Broadcom. esta simplificación y estandarización de productos, junto con el cambio a modelo de suscripción, constituyen una excelente oportunidad para que los clientes evalúen el estado actual de su infraestructura, para que revisen sus inventarios de licencias y se familiaricen con las ofertas de suscripción en lo inmediato.


    Para el cliente, este pasaje a un nuevo modelo de suscripción, acompañado de un súper descuento de hasta un 50%, facilitaría sin dudas el logro de una mayor flexibilidad en la transformación digital de sus negocios, mayor rapidez y eficiencia. Para aquellos que solo se quedaban con las ofertas en nube privada, ahora van a poder tener más de todo, van a poder evaluar otros «ingredientes», probar otros sabores, experimentar más, innovar más rápido, por mucho menos.

  • Vulnerabilidades Críticas en vCenter

    Vulnerabilidades Críticas en vCenter

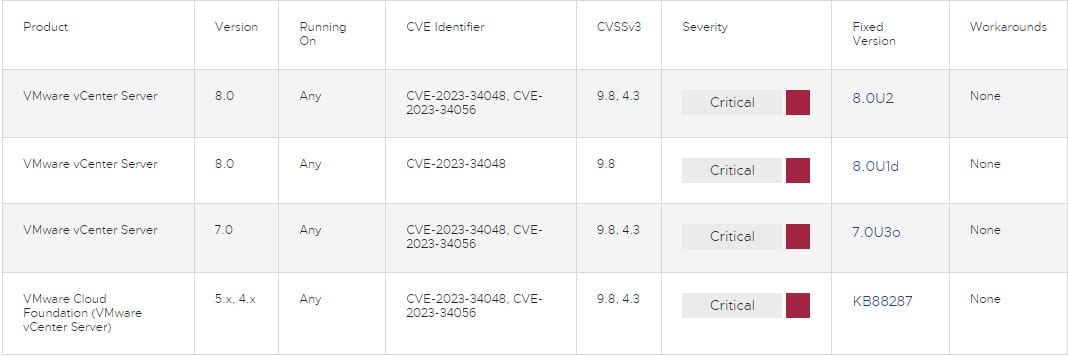
    El 25 de Octubre de 2023, según lo informado en el reciente comunicado por parte del fabricante VMware, se han identificado dos vulnerabilidades críticas en sus productos.


    Esta vulnerabilidad se clasifica como «crítica» debido a su gravedad y potencial impacto en la seguridad de los sistemas. Afortunadamente, VMware ha tomado medidas inmediatas para abordar esta vulnerabilidad y ha proporcionado detalles sobre su resolución, los cuales pueden encontrarse en el siguiente enlace: ​​VMSA-2023-0023.

    Éste artículo tiene como objetivo remediar las vulnerabilidades que sufren los individuos y/o organizaciones que poseen VMware vCenter Server y VMware Cloud Foundation (VMware vCenter Server).


    Las vulnerabilidades detectadas son las siguientes:


    • CVE-2023-34048: Vulnerabilidad de escritura fuera de límites de VMware vCenter Server (crítica)
    • CVE-2023-34056: Vulnerabilidad de divulgación parcial de información de VMware vCenter Server (crítica)


    Resolución

    Para remediar las vulnerabilidades expresadas anteriormente, se debe de aplicar el parche mencionado en la columna «Fixed version» de la matriz que se encuentra a continuación:


    Vulnerabilidades Críticas en vCenter


    Enlaces de referencia


    Glosario

    ¿Qué es VMSA?


    La sigla VMSA representa VMware Security Advisory y forma parte de VMWare Security Solutions. Su misión es documentar remediaciones para las vulnerabilidades de seguridad reportadas en los productos de VMware. Una vez recibido los reportes o detectadas por el fabricante, se notifican, se asigna un identificador CVE y se asigna un puntaje CVSS.


    ¿Qué es CVE?


    Common Vulnerabilities and Exposures es una base de datos de vulnerabilidades que son públicamente conocidas. Su supervisión corre por cuenta de MITRE Corporation, con asistencia financiera de la Agencia de Seguridad de Ciberseguridad e Infraestructura del Departamento de Seguridad Nacional de Estados Unidos. En este caso, a las vulnerabilidades que se registran en en esta base, a su vez, se les asigna un score conforme a CVSS para poder identificar la complejidad de la vulnerabilidad y poder gozar de un criterio más exacto a la hora de la toma de decisiones.


    ¿Qué es CVSS?


    Es un estándar abierto bajo dominio de FIRST. CVSS representa “Common Vulnerability Score System” que, como su nombre indica, es un sistema de puntaje para estimar el impacto que pueden llegar a implicar las vulnerabilidades. A la hora de determinar qué nivel de riesgo puede determinar una amenaza se emplea una escala que se establece entre el 0 y 10.