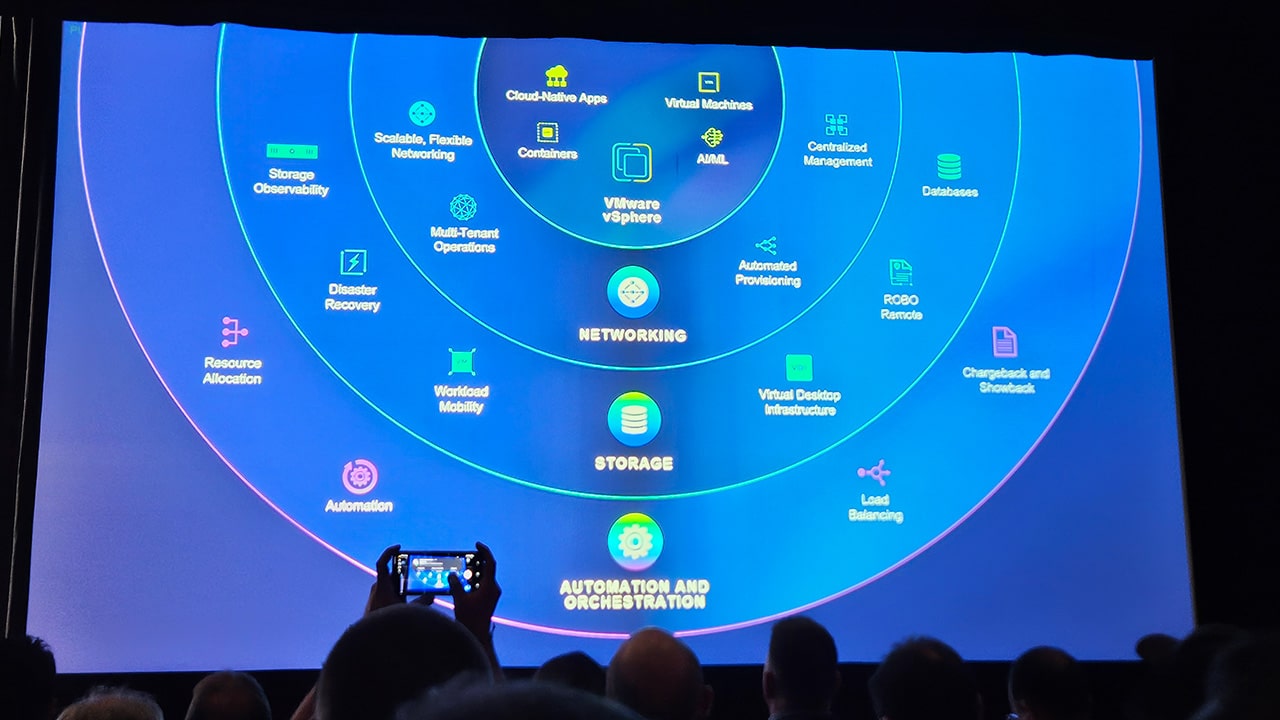
Antes de vSphere Express, muchas empresas con infraestructura pequeña nos hacían la misma pregunta: “¿y para nosotros qué hay?”. Con el foco puesto en VMware Cloud Foundation (VCF), quedaba poco espacio para quien solo necesita virtualizar un puñado de servidores. En septiembre, en VMware Explore, Broadcom reconoció ese hueco y anticipó una edición de vSphere pensada para entornos de alrededor de 128 cores. Ese producto ya está disponible y tiene nombre: VMware vSphere Express.
Te contamos qué es, cómo se licencia y cómo pensarlo si estás evaluando tu próxima renovación.
Qué es vSphere Express
Es una edición de VMware vSphere para organizaciones que necesitan un hypervisor sólido y gestión centralizada, sin el stack completo de private cloud. Encaja bien en PyMEs, sucursales, sitios remotos y escenarios edge, donde la cantidad de hosts es acotada.
El producto se llama VMware vSphere Express (128 Core Pack), su SKU es VCF-VSP-EXP y está disponible de forma general desde el 2 de noviembre de 2026.
Cómo se licencia
El modelo es simple:
Un pack de suscripción de 128 cores. Se licencia el pack completo.
Un pack por cliente. No se pueden sumar varios.
Sin ampliación de capacidad. Si tu entorno crece más allá de 128 cores, el camino es otra edición.
Renovable. La suscripción se puede renovar.
El pack está pensado en primer lugar para clientes nuevos; los clientes existentes necesitan una aprobación de Broadcom para acceder.
Qué incluye
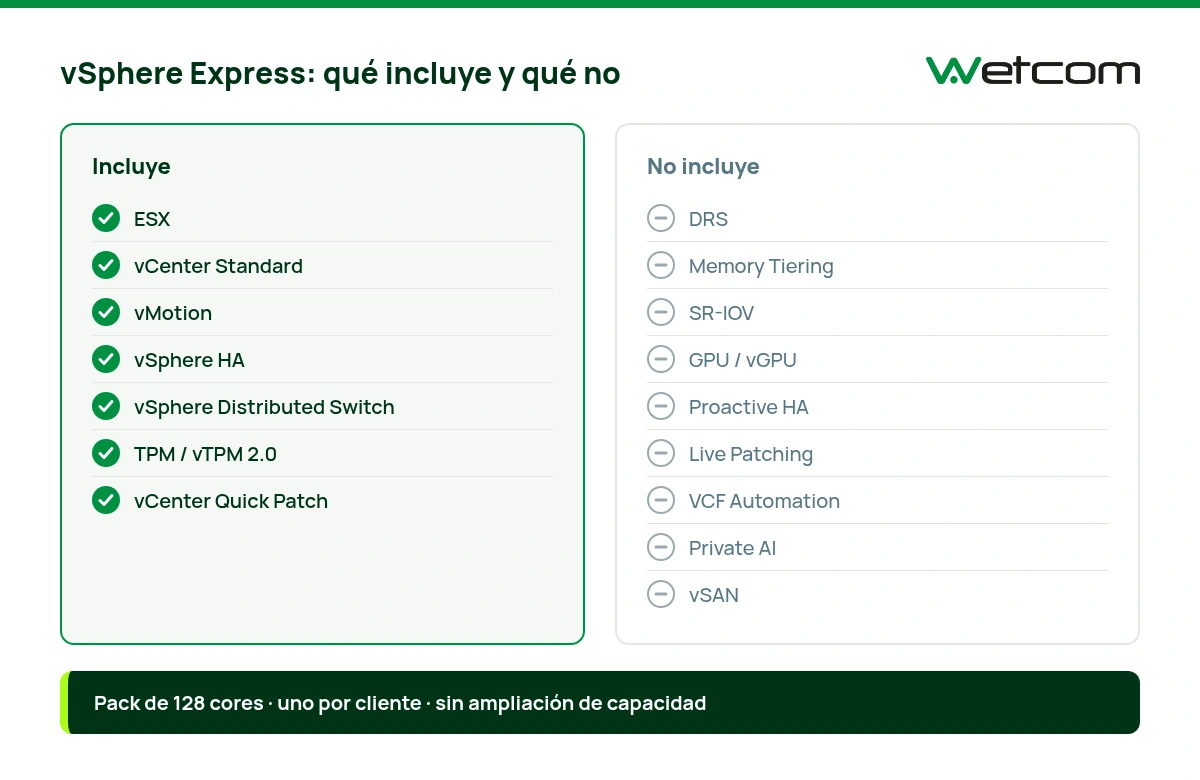
vSphere Express incluye ESX, vCenter Standard, vMotion, vSphere HA, vSphere Distributed Switch, TPM / vTPM 2.0 y vCenter Quick Patch.
Qué no incluye
Queda afuera DRS, Memory Tiering, SR-IOV, GPU / vGPU, Proactive HA, Live Patching, VCF Automation, Private AI y vSAN. Además, requiere una instancia de VCF Operations, que se usa solo para la gestión de licencias. El nivel de soporte y la versión exacta de vSphere todavía no están detallados públicamente, así que los confirmamos en cada cotización.
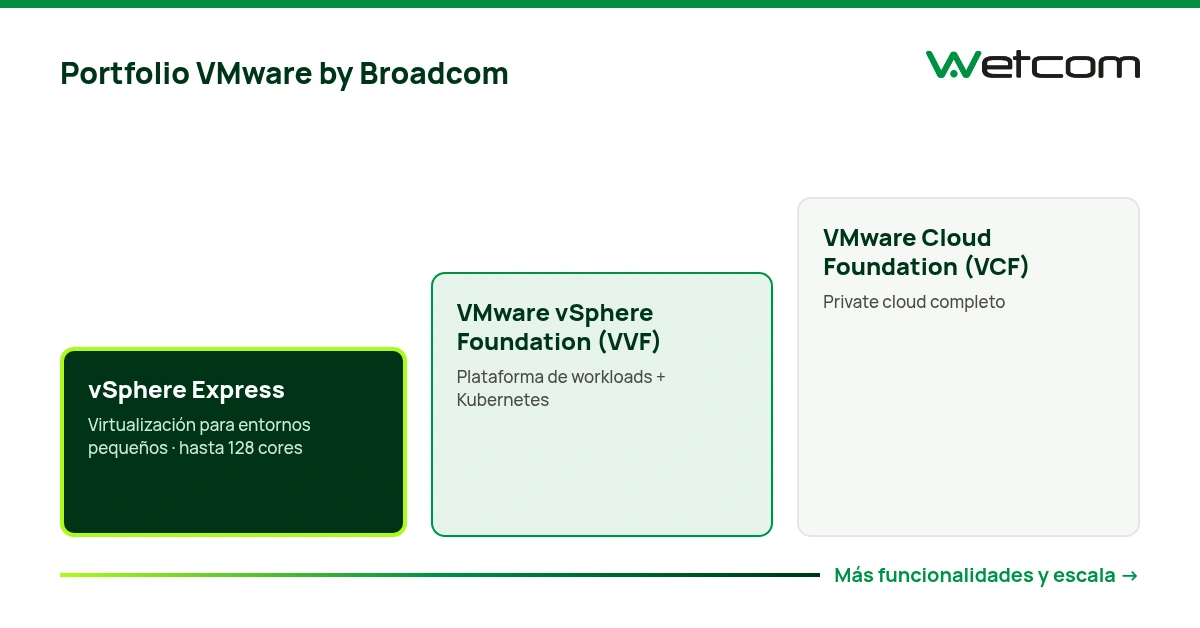
Si necesitás balanceo automático de cargas, almacenamiento hiperconvergente, GPUs o automatización, el camino sigue siendo VMware vSphere Foundation (VVF) o VCF. Además, son las ediciones que hoy reciben las funcionalidades de vSphere 9.x.
Qué pasa si hoy tenés vSphere Standard o Essentials
Broadcom ya había publicado que vSphere Standard y Enterprise Plus llegan solo hasta vSphere 8 Update 3, y que las funcionalidades de vSphere 9.1 están disponibles únicamente en VVF y VCF. Hoy, en LATAM, el camino para compras nuevas es vSphere Express, VVF o VCF.
Si tenés Standard o Essentials, no hace falta correr. Lo importante es:
revisar la fecha de tu renovación;
contar los cores que usás en realidad;
ver si alguna funcionalidad que quedaría afuera, como DRS o vSAN, es crítica para tu operación.
Con esos tres datos, la decisión entre Express, VVF o VCF se vuelve mucho más clara.
Cómo comprarlo
vSphere Express se compra a través del ecosistema de partners de Broadcom. En Wetcom, como partner de VMware by Broadcom, te acompañamos en todo el proceso: validamos que el pack aplique a tu caso, gestionamos la compra y armamos la cotización.
Cómo te ayudamos en Wetcom
Assessment: relevamos tu entorno (cores, hosts, versiones, funcionalidades en uso) y te decimos si Express, VVF o VCF es la mejor opción.
Licenciamiento: gestionamos la elegibilidad, la compra y las renovaciones con Broadcom.
Migración y upgrade: planificamos el paso desde vSphere Standard o Essentials sin cortar tu operación.
Soporte: te damos acompañamiento técnico local antes, durante y después del cambio, y si querés, operamos la plataforma con nuestros managed services.
¿Te sirve vSphere Express?
Si tu infraestructura entra en 128 cores y necesitás virtualización confiable sin pagar por funcionalidades que no usás, puede ser una muy buena noticia. Lo mejor es mirarlo con números reales.
Hay una falla en el kernel de Linux, la CVE-2026-98432, que le permite a un atacante tirar o comprometer un servidor con solo conectarse a un puerto TCP abierto, sin usuario ni contraseña. Si tenés servidores Ubuntu, este tema es para hoy.
Severidad crítica (CVSS 9.8 según el kernel).
Qué pasa
El kernel maneja mal la memoria cuando arranca una conexión TCP sobre IPv4.
Si un atacante manda paquetes armados con ciertas IP options y le gana una race al kernel, provoca un use-after-free.
Con eso puede leer o corromper memoria del kernel, o directamente tirar el servidor.
No necesita cuenta: alcanza con que el servidor tenga un puerto TCP escuchando.
¿Me afecta?
Afecta a todas las versiones de Ubuntu de 16.04 a 26.10, incluidos los kernels para cloud. Canonical está preparando el parche y todavía no lo publicó, y tampoco hay Livepatch por ahora. Esto puede cambiar en cualquier momento, así que seguí el aviso oficial de Ubuntu.
Qué hacer hoy
Hacé inventario. Fijate qué servidores corren Ubuntu y qué kernel tienen (uname -r).
Priorizá los expuestos. Arrancá por los que tienen servicios TCP abiertos a internet o a redes que no controlás.
Contené mientras tanto. Limitá quién puede llegar a esos puertos.
Parcheá apenas salga. Actualizá el paquete linux (con Ubuntu Pro en las releases que están en ESM) y reiniciá. Cuando Canonical publique el Livepatch, vas a poder aplicar el fix sin reiniciar.
Si decidís en tu empresa, la cuenta es simple. El parche cuesta un reboot planificado, y no aplicarlo puede costarte un incidente y un hallazgo de compliance difícil de explicar. Pedí hoy la lista de servidores expuestos y dejá agendada la ventana de reboot.
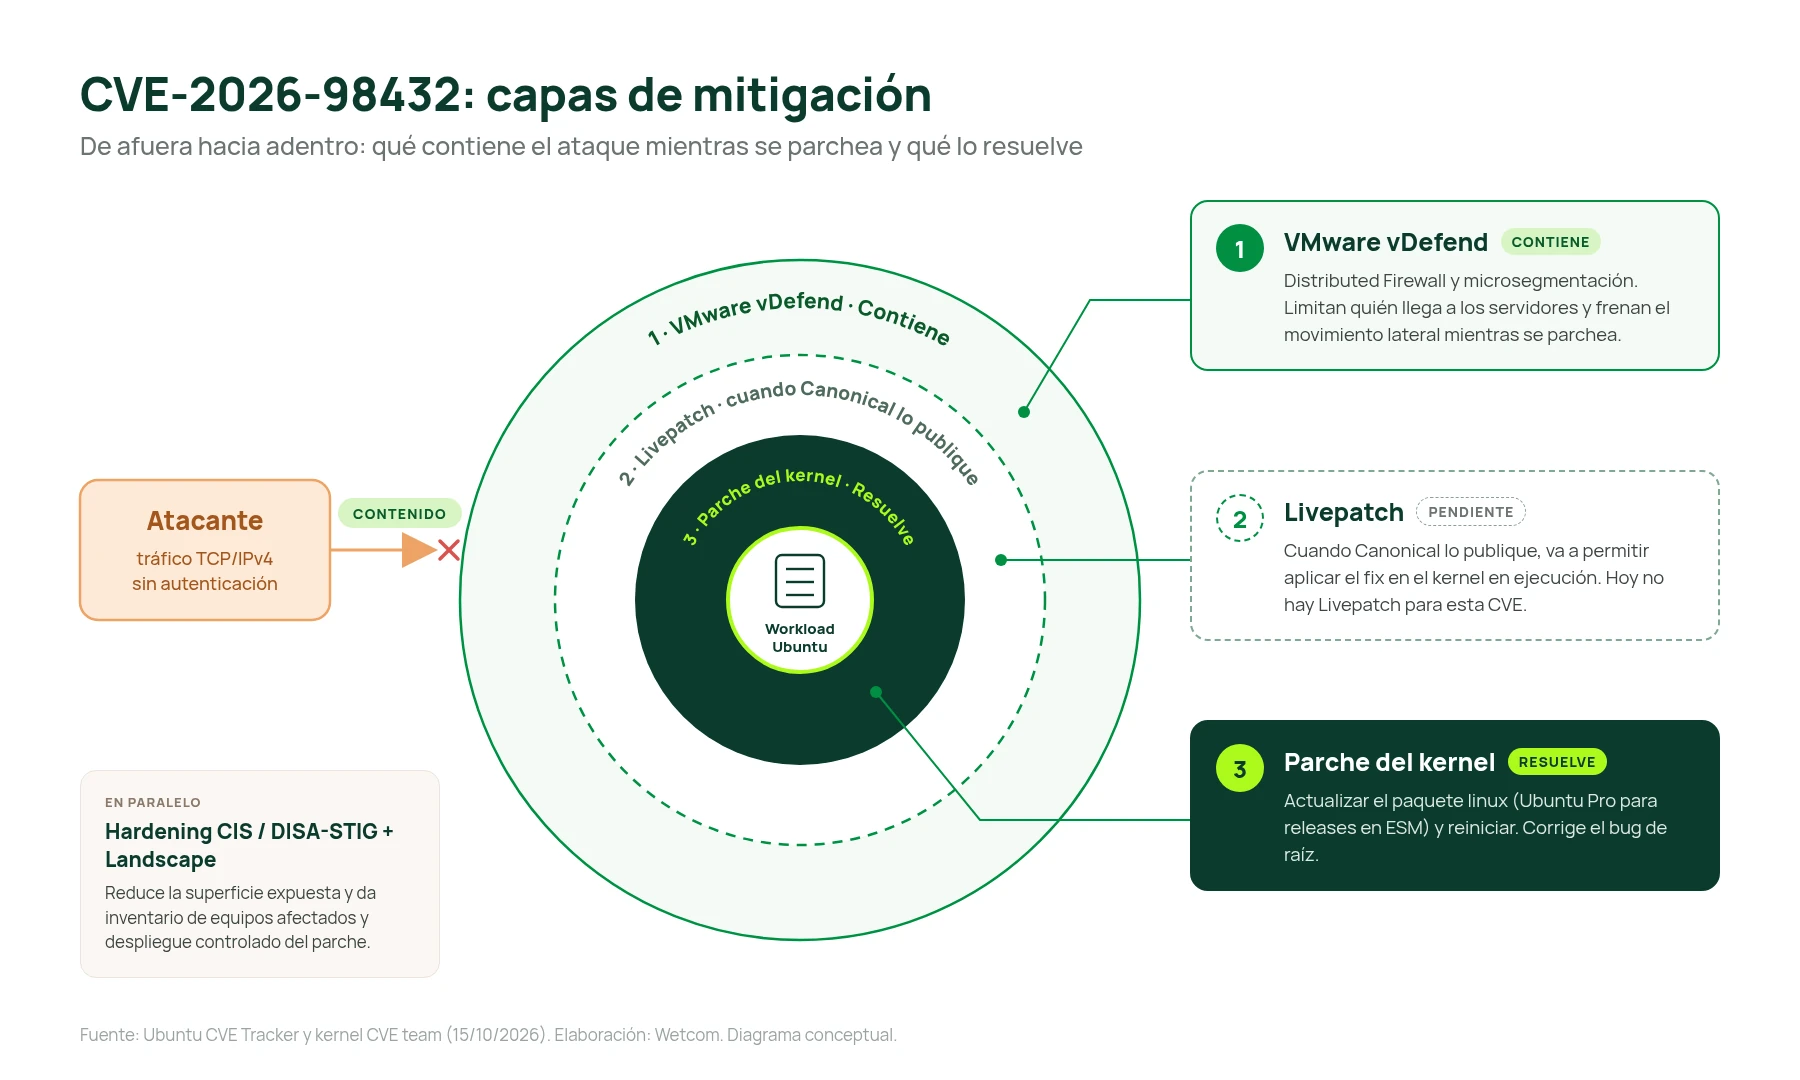
Capas de mitigación: qué contiene el ataque mientras se parchea y qué lo resuelve.
Cómo te ayuda Wetcom
VMware vDefend contiene. Mientras se parchea, el Distributed Firewall y la microsegmentación limitan quién puede llegar a tus servidores y frenan el movimiento lateral. No reemplaza el parche.
El parche del kernel resuelve. Con Ubuntu Pro tenés el kernel corregido también en las releases que están en ESM.
Livepatch, cuando Canonical lo publique. Va a aplicar el fix sin reiniciar.
En paralelo, hardening y Landscape. El hardening con CIS y DISA-STIG achica la superficie expuesta. Landscape te muestra qué equipos están afectados y despliega el parche de forma controlada.
Managed Services 7×24. Seguimos el aviso de Canonical y hacemos el patching por vos, de punta a punta.
¿Querés saber cuántos de tus servidores están expuestos? Escribinos y lo revisamos juntos.
El 22 de octubre se publicaron dos vulnerabilidades críticas en PHP, conocidas en conjunto como PHP2Shell: CVE-2026-109618 y CVE-2026-109619. Las dos tienen un puntaje CVSS de 9,2, permiten ejecutar código de forma remota sin autenticación y afectan el manejo de memoria de muchas versiones de PHP, el lenguaje que sostiene buena parte de la web. La reacción fue inmediata: en Europa y otras regiones, organismos de gobierno y empresas sacaron de línea portales y aplicaciones críticas mientras corrían a aplicar los parches.
Apagar un sitio compra tiempo, pero tiene un costo enorme para el negocio. La buena noticia es que hay otra forma de cubrir esa ventana: el virtual patching. En esta nota te cuento qué es PHP2Shell, por qué es tan difícil de contener y cómo VMware vDefend y Avi WAF permiten protegerte sin apagar tus aplicaciones.
En resumen
PHP2Shell son dos vulnerabilidades críticas de PHP (CVSS 9,2) que permiten ejecutar código antes de que corra la lógica de la aplicación. Validar las entradas en el código no alcanza.
Broadcom publicó firmas IDS/IPS para vDefend y reglas para Avi WAF que bloquean la explotación en la red, sin tocar el código ni apagar el servicio.
La microsegmentación y la protección avanzada de vDefend contienen el daño si una aplicación sin proteger igual es comprometida. Según Broadcom, vDefend y Avi no están afectados por estas vulnerabilidades.
Qué es PHP2Shell y por qué preocupa tanto
PHP2Shell rompe algunos supuestos básicos sobre cómo un servidor web maneja la memoria de cada pedido cuando algo falla:
CVE-2026-109618, corrupción de memoria por falta de memoria (OOM). Se dispara cuando un pedido supera el límite de memoria de PHP, por ejemplo, durante la carga de archivos. La interrupción deja datos internos a medio inicializar, y las rutinas de limpieza terminan procesando memoria que controla el atacante. Resultado: ejecución de código sin autenticación, antes de que la aplicación llegue a correr.
CVE-2026-109619, estado global obsoleto. Ciertos errores fatales dejan punteros globales apuntando a memoria que ya fue liberada. El siguiente pedido que atiende ese mismo proceso trabaja sobre esa memoria inválida.
Lo crítico para un equipo de seguridad es esto: como la corrupción ocurre antes de que se ejecute el código de la aplicación, las validaciones de entrada que hacen los desarrolladores no sirven como defensa. Hay que frenar el ataque antes de que llegue al servidor PHP.
El problema de fondo: no podés parchear lo que no sabés que existe
La razón principal por la que tantas organizaciones apagaron sus sitios es un problema de visibilidad. Con los años, PHP quedó embebido en portales heredados, appliances de terceros, microservicios internos y dashboards en contenedores que no siempre figuran en el inventario. En plena crisis, los equipos de seguridad se encontraron frente a tres preguntas sin respuesta rápida:
¿Dónde están corriendo instancias de PHP vulnerables en toda nuestra infraestructura?
¿Cuáles están expuestas a Internet y cuáles solo a la red interna?
¿Cómo priorizamos los parches sin cortar la operación del negocio?
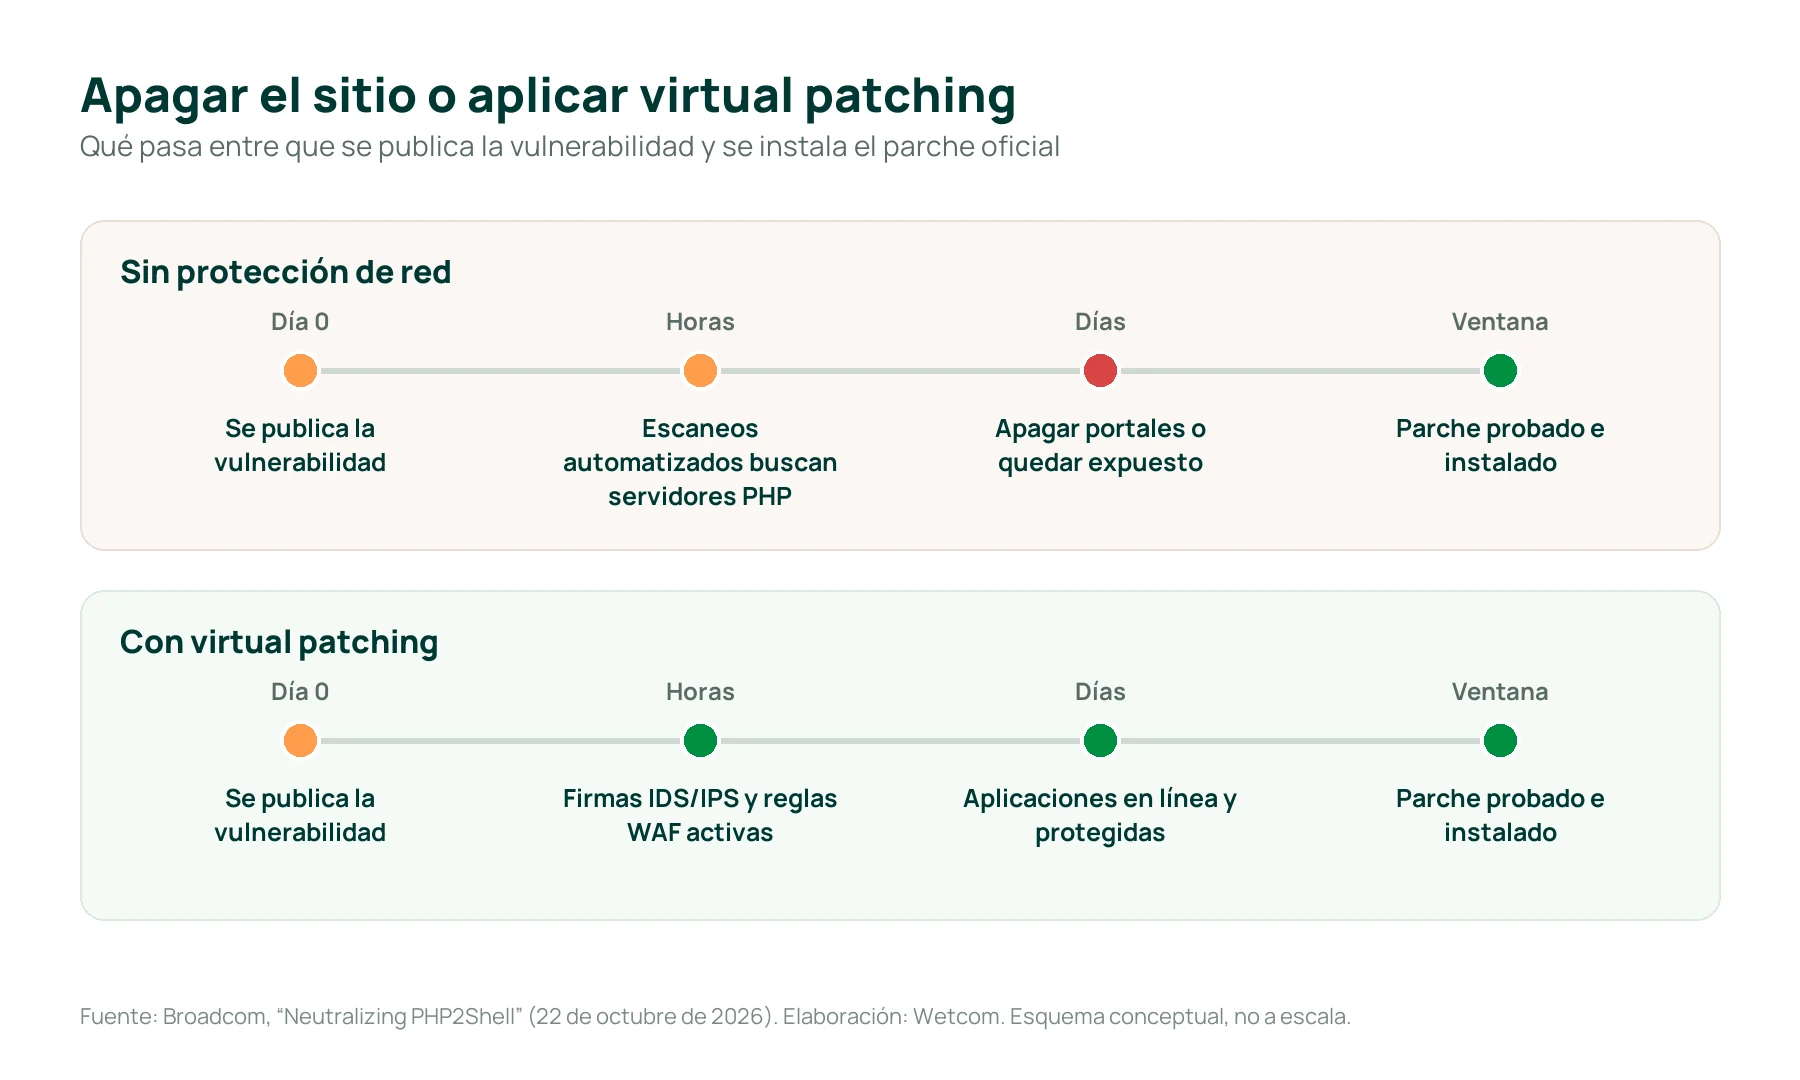
Si la única herramienta es el parche, la decisión es binaria: quedar expuesto a los escaneos automatizados, que con IA aparecen en horas, o apagar el servicio.
Virtual patching: proteger sin apagar
El virtual patching consiste en aplicar un control de red que bloquea la explotación de una vulnerabilidad sin modificar ni apagar la aplicación vulnerable. La protección es inmediata, y el parche definitivo se prueba e instala con calma en una ventana de mantenimiento.
Figura 1. El virtual patching cubre la ventana entre la publicación de la vulnerabilidad y la instalación del parche.
Cómo frenar PHP2Shell en cuatro capas
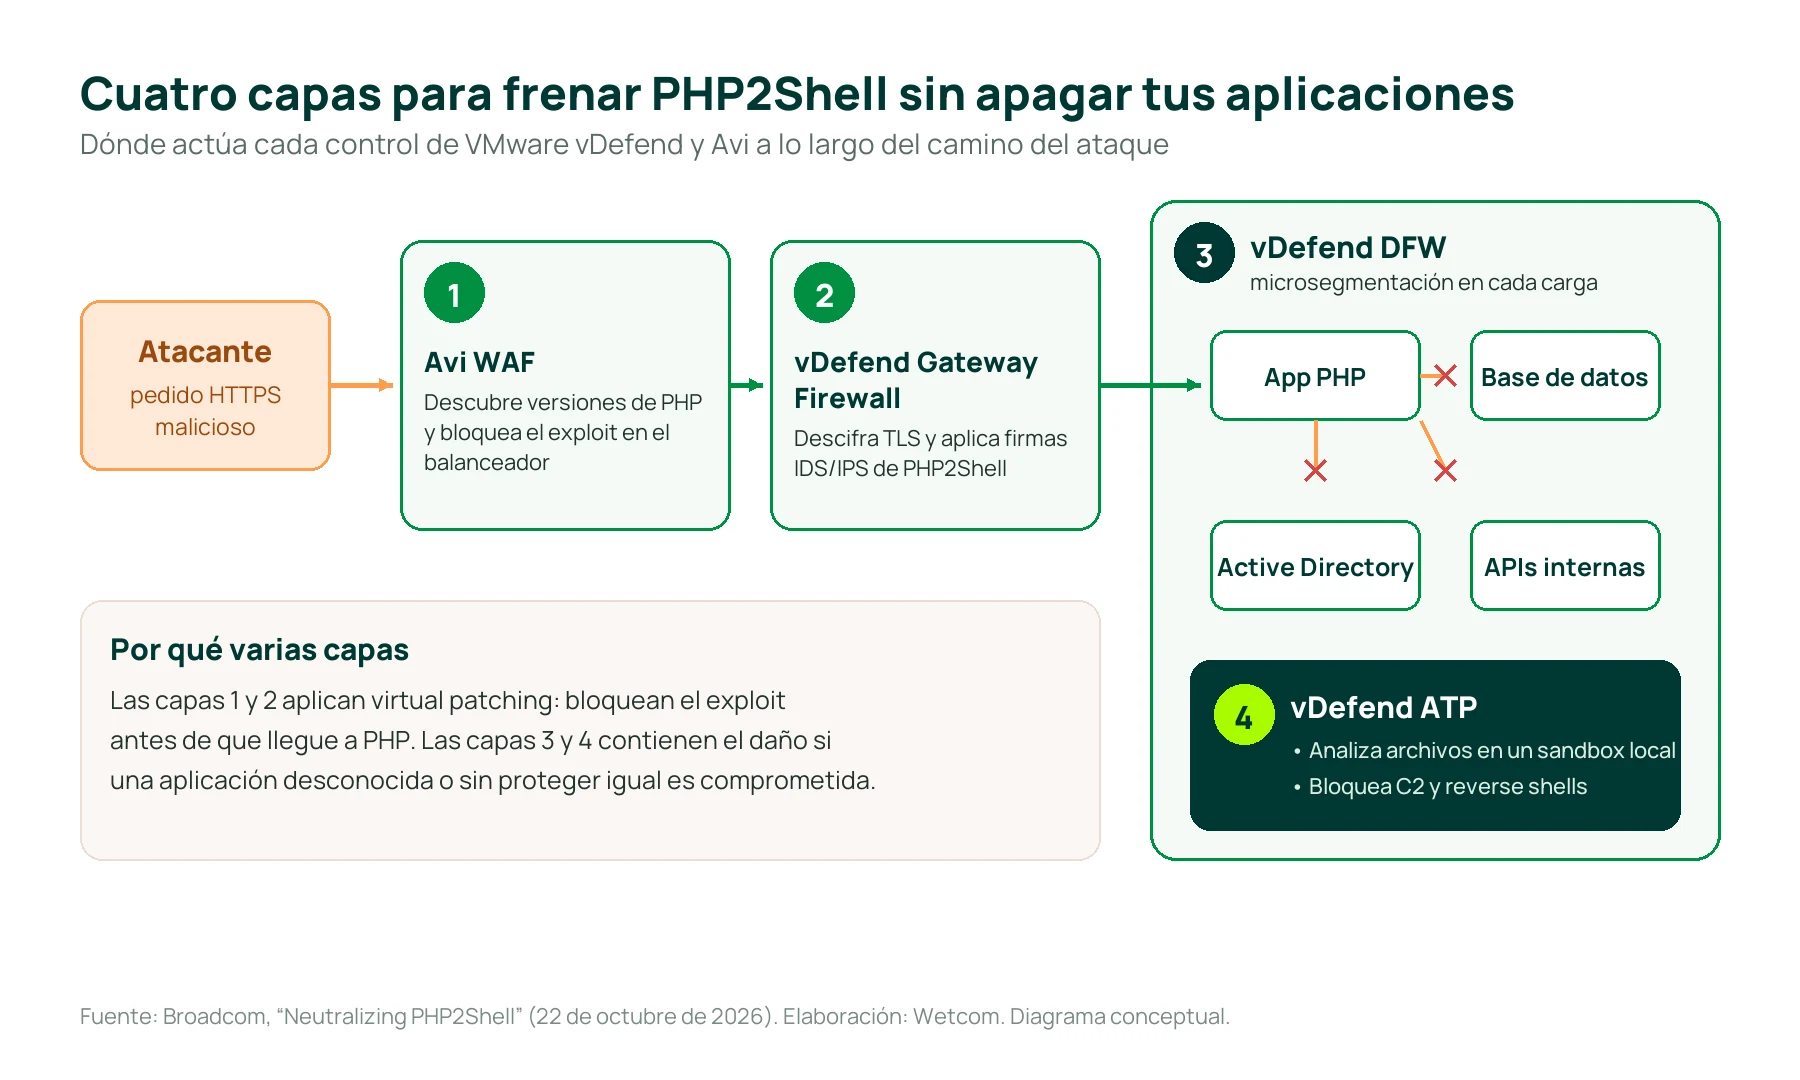
Broadcom publicó una guía para protegerse con VMware vDefend y Avi Load Balancer. La resumimos en cuatro capas que se complementan:
Figura 2. Las dos primeras capas bloquean el exploit; las dos últimas contienen el daño si una aplicación sin proteger es comprometida.
1. Avi WAF: descubrir y bloquear en el balanceador
Avi WAF analiza el tráfico HTTP/S en vivo y, a partir de encabezados como Server y X-Powered-By, ayuda a identificar qué aplicaciones corren versiones vulnerables de PHP. Sobre esa base, permite aplicar parches virtuales en minutos: inspecciona la estructura de los pedidos, los encabezados multipart y el largo de los campos, y descarta el exploit antes de que llegue al servidor. También normaliza los pedidos, para que no se escapen ataques ofuscados con doble codificación o base64.
Las reglas que recomienda Broadcom dentro de la política de Avi WAF son:
Reglas CRS
Qué controlan
920170 y 920180
Anomalías en pedidos multipart
920370 y 920380
Límites de encabezados y argumentos, para evitar agotar la memoria
932100 a 932200
Ejecución remota de comandos, como invocaciones a /bin/sh
933100 a 933190
Ataques a aplicaciones PHP
A eso se suman las reglas de parche virtual específicas para estos CVE, en modo de bloqueo, publicadas en el artículo 460068 de la base de conocimiento de Broadcom, y la reputación de IP de Avi para bloquear tráfico de direcciones maliciosas.
2. vDefend Gateway Firewall con descifrado TLS e IDS/IPS
Como los ataques llegan cifrados por HTTPS, hay que descifrar el tráfico en algún punto de control para inspeccionarlo. El Gateway Firewall de vDefend, con inspección TLS en los gateways Tier-0 y Tier-1, cumple ese rol tanto para el tráfico que entra desde Internet como para el que se mueve entre zonas internas. Si ya usás las redes NSX de VMware Cloud Foundation, no hace falta cambiar la arquitectura: los Edge Nodes ya están desplegados y alcanza con habilitar las políticas de inspección TLS.
Una vez descifrado el tráfico, el motor IDS/IPS aplica las firmas que publicó el equipo de investigación de amenazas de VMware:
Bloqueo de CVE-2026-109618: firmas 1156209, 1156228, 1156229, 1156230 y 1156231.
Bloqueo de CVE-2026-109619: firmas 1156232 y 1156235.
Detección en modo informativo, para que el SOC vea patrones sospechosos y reconocimiento temprano: firmas 1156210, 1156233 y 1156241.
3. Microsegmentación con el firewall distribuido
El virtual patching frena los ataques conocidos, pero siempre puede haber una aplicación que nadie tenía en el inventario. Ahí entra el firewall distribuido de vDefend, que corre en el hipervisor junto a cada carga de trabajo. Si un atacante logra instalar una web shell en un servidor PHP, la microsegmentación le impide escanear la red o llegar a las bases de datos, las APIs internas y el Active Directory, y bloquea las conexiones salientes no autorizadas.
4. Protección avanzada contra lo que viene después
vDefend ATP agrega análisis de comportamiento: los archivos sospechosos que suben o ejecutan los procesos web se analizan en un sandbox dentro de tu datacenter, y la detección y respuesta de red (NDR) bloquea las conexiones de comando y control (C2) y los reverse shells de un proceso PHP comprometido.
Capa
Componente
Qué hace
Aplicación web
Avi WAF
Descubre instancias de PHP y bloquea el exploit en el balanceador
Gateway y TLS
vDefend Gateway Firewall + IDS/IPS
Descifra el tráfico y aplica las firmas de PHP2Shell
Contención
vDefend DFW
Aísla las aplicaciones vulnerables y frena el movimiento lateral
Post-explotación
vDefend ATP
Analiza archivos en sandbox y bloquea C2 y reverse shells
Qué hacer hoy
Inventariá tus aplicaciones PHP, incluidas las que no son evidentes: appliances, portales heredados y microservicios en contenedores. El tráfico real que ve Avi es un buen punto de partida.
Activá las firmas IDS/IPS y las reglas de Avi WAF. Si tenés dudas sobre falsos positivos, empezá en modo de detección unas horas y pasá a bloqueo.
Revisá la microsegmentación de los servidores PHP: no deberían poder hablar con bases de datos, APIs o Active Directory más allá de lo estrictamente necesario.
Instalá los parches oficiales de PHP en una ventana de mantenimiento, después de probarlos. El virtual patching te da tiempo, no reemplaza al parche.
Mirá las alertas de las firmas informativas para detectar reconocimiento o intentos de explotación.
Cómo te ayudamos en Wetcom
En Wetcom acompañamos a nuestros clientes en las primeras horas de un incidente como este: relevamos dónde corre PHP, activamos y ajustamos las firmas de vDefend y las reglas de Avi WAF, y revisamos la microsegmentación de las aplicaciones expuestas. Con nuestro servicio de Networking & Security lo operamos 7×24, y ante un incidente crítico Insane Support escala directo con Broadcom. Si un ataque ya ocurrió, nuestro equipo de Ransomware Incident Response ayuda a contenerlo y a recuperar la operación.
¿Tenés aplicaciones PHP expuestas y no sabés si están protegidas?Escribinos y lo revisamos con vos.
Preguntas frecuentes
¿Qué aplicaciones pueden estar afectadas?
Cualquier aplicación que corra sobre una versión vulnerable de PHP: portales corporativos, sitios en WordPress, Drupal o Magento, appliances de terceros y microservicios. Consultá con cada proveedor si su versión de PHP está afectada y cuándo publica el parche.
¿El virtual patching reemplaza al parche?
No. Bloquea la explotación mientras el parche se prueba y se instala. El parche oficial de PHP se tiene que aplicar igual.
¿Necesito NSX para usar el Gateway Firewall de vDefend?
Sí: el Gateway Firewall corre en los Edge Nodes de las redes NSX de VMware Cloud Foundation. Si ya los tenés, activar la inspección TLS no requiere cambios de arquitectura.
¿vDefend y Avi están afectados por PHP2Shell?
Según Broadcom, VMware vDefend, vDefend Security Services Platform y Avi Load Balancer no están afectados por estas vulnerabilidades.
Sobre el autor Nicolás Solop es Co-Founder y CTO de Wetcom, Partner Pinnacle de VMware by Broadcom, VMware vExpert y Arquitecto Senior de Infraestructura. Es técnico en Telecomunicaciones y radioaficionado. Lidera la estrategia tecnológica de la compañía y el diseño de plataformas de nube privada, redes y seguridad para empresas de América Latina.
Durante años, la conversación sobre seguridad en el datacenter giró alrededor del perímetro: el firewall de borde, la VPN, el acceso desde Internet. Ese trabajo sigue siendo necesario, pero ya no alcanza. Hoy la pregunta que más pesa no es si un atacante puede entrar, sino qué tan lejos puede llegar una vez que entró. Y para responderla, en una nube privada con VMware Cloud Foundation, tenemos que hablar de vDefend.
En resumen
Con la IA, los atacantes encuentran y explotan vulnerabilidades a velocidad de máquina. El tiempo para reaccionar se achicó a horas.
La mayor parte del daño de un ataque ocurre adentro: el atacante entra por un punto débil y se mueve de un servidor a otro hasta llegar a lo valioso.
vDefend pone un firewall e IDS/IPS en cada carga de trabajo de VCF. La versión anunciada en agosto de 2026 lo hace más rápido de desplegar, más simple de operar y compatible con entornos aislados.
El problema no es solo que entren: es cuánto se mueven adentro
Casi ningún ataque serio termina en el primer equipo comprometido. Un servidor web vulnerable, una credencial robada o un agente de IA mal configurado son apenas la puerta. Lo que sigue es el movimiento lateral: el atacante explora la red interna, salta a los servidores de aplicaciones, llega al Active Directory y, desde ahí, a las bases de datos y al backup. Es el patrón típico del ransomware.
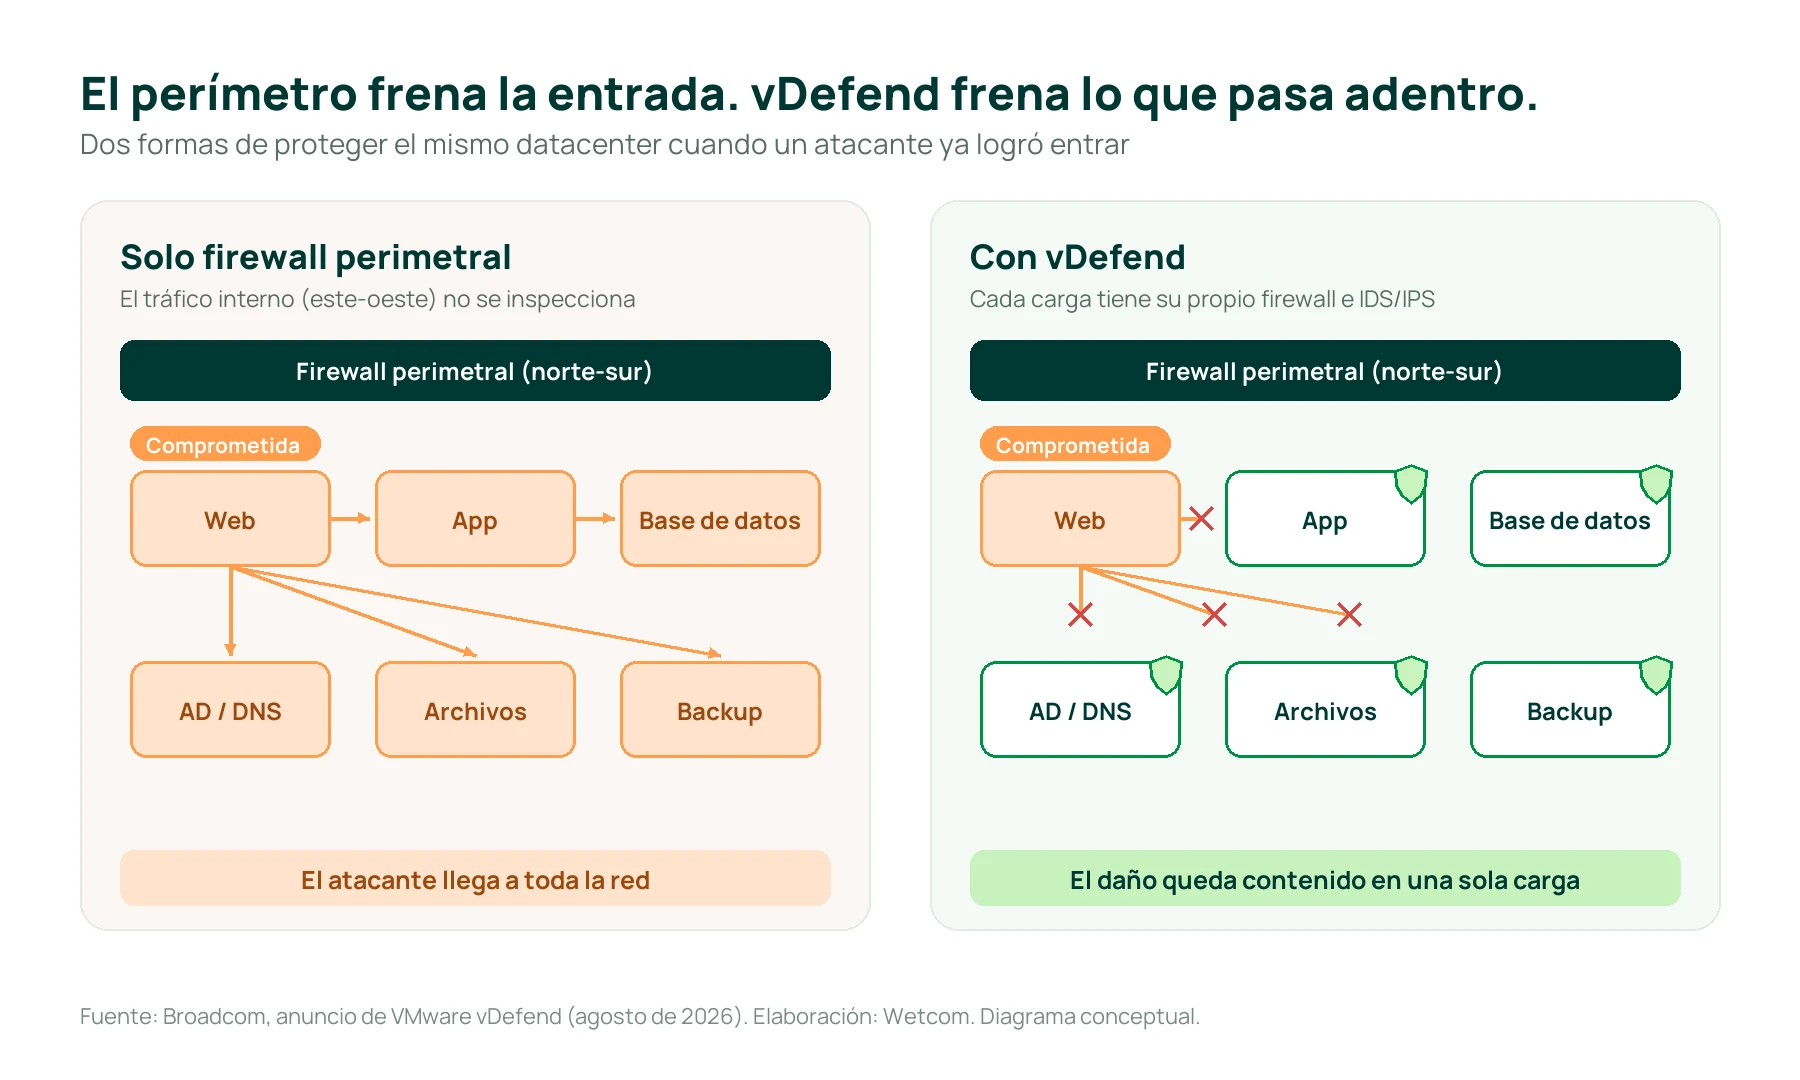
El firewall perimetral no ve ese recorrido, porque controla el tráfico que entra y sale (norte-sur), no el que circula entre servidores dentro del datacenter (este-oeste). Como dice Broadcom en su anuncio: la infiltración ocurre cuando el tráfico no se inspecciona. Por eso propone aplicar IDS/IPS a todas las cargas, no solo a las críticas.
Figura 1. Con vDefend, cada carga de trabajo tiene su propio firewall e IDS/IPS y el atacante no puede saltar de un servidor a otro.
A esto se suma la velocidad. Broadcom describe un escenario en el que los atacantes usan modelos de IA de frontera para explotar vulnerabilidades a velocidad de máquina, mientras la adopción de IA agéntica agranda la superficie de ataque. La ventana entre que se publica una vulnerabilidad y aparece el exploit ya no se mide en semanas.
Qué es vDefend, en dos líneas
VMware vDefend es la seguridad lateral de VMware Cloud Foundation. Incluye un firewall distribuido que corre en cada host ESX y protege cada VM y cada contenedor de vSphere Kubernetes Service, más protección avanzada: IDS/IPS distribuido con virtual patching, análisis de tráfico de red (NTA), detección y respuesta de red (NDR) y prevención de malware. Todo se gestiona desde la misma plataforma que ya usás para tu nube privada, sin instalar agentes en las VMs.
Lo nuevo de vDefend: más protección, más simple y más rápido
El 6 de agosto de 2026, Broadcom anunció una nueva versión, organizada en tres pilares.
Más protección
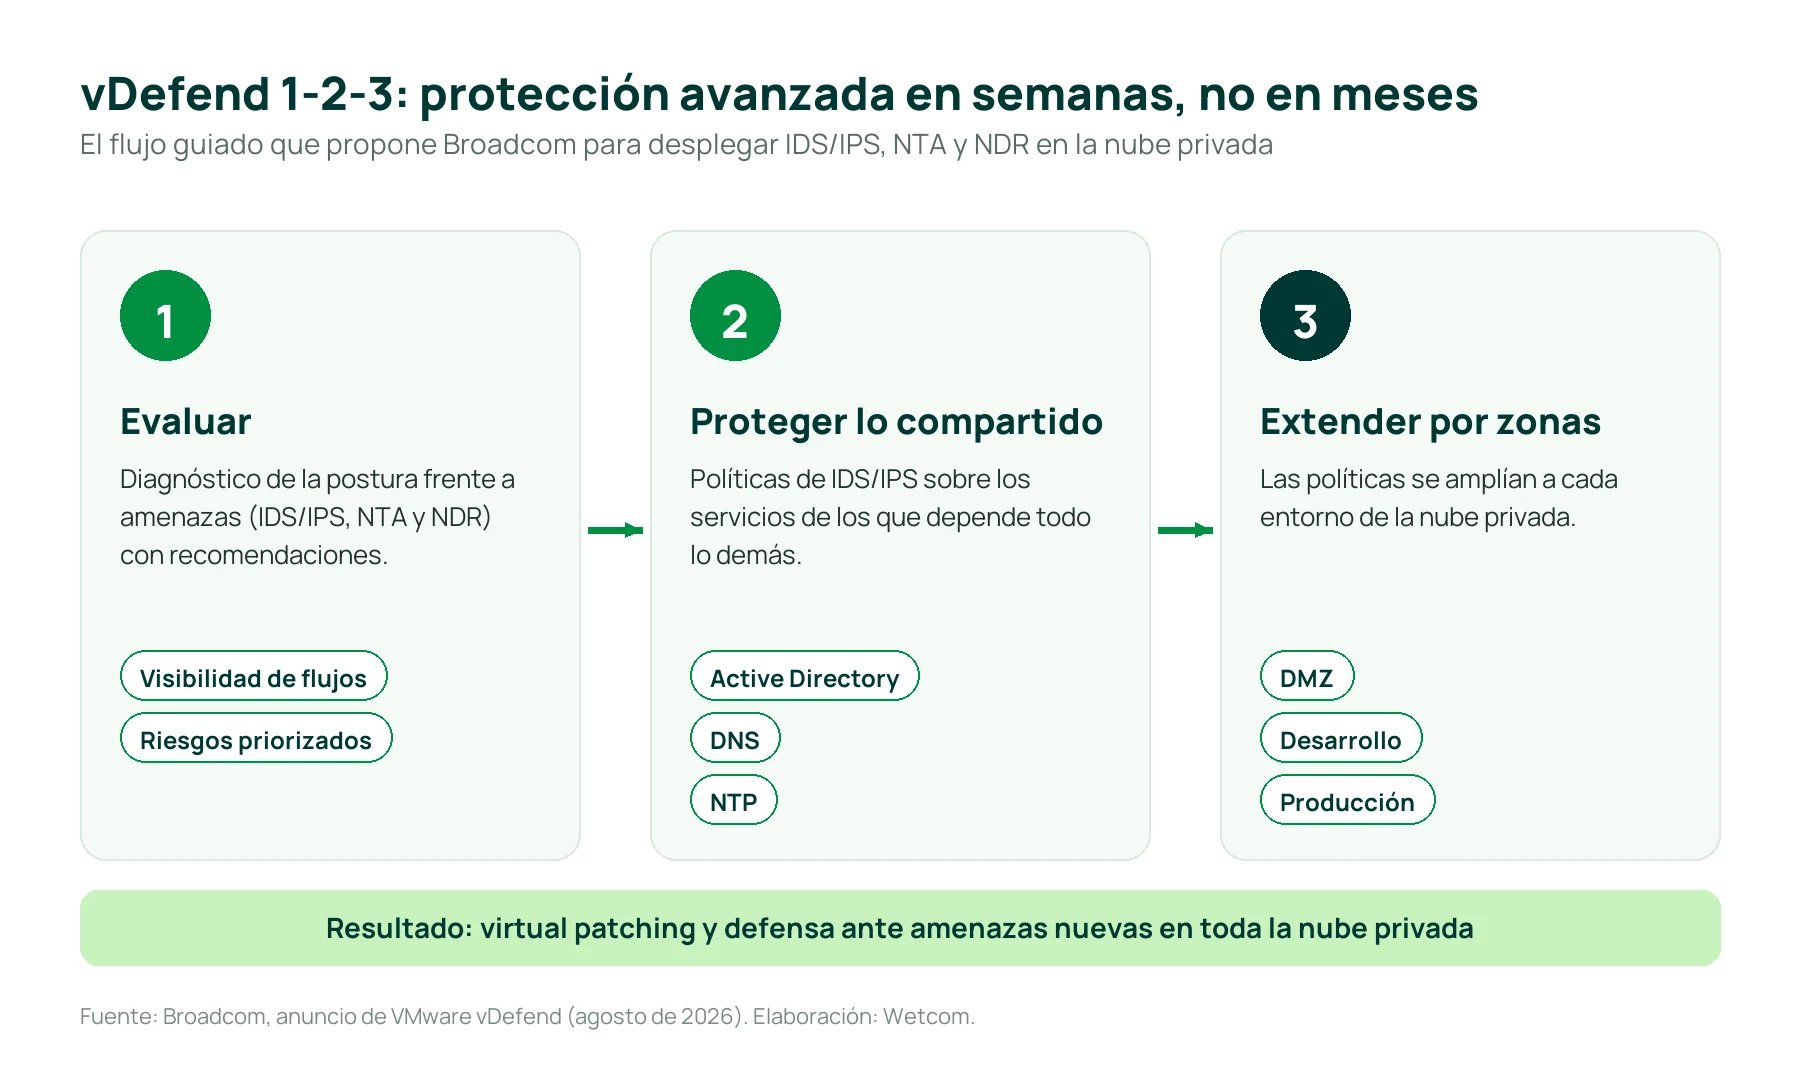
vDefend 1-2-3 para ATP. Un flujo guiado en tres etapas para desplegar IDS/IPS, NTA y NDR. Según Broadcom, lleva la protección avanzada a producción en pocas semanas en lugar de muchos meses.
Prevención de malware on-premise. El análisis de archivos sospechosos (sandboxing) ahora corre dentro de tu datacenter: no hace falta subir archivos a una nube pública.
Soporte completo para entornos aislados (air-gapped). Todas las capacidades funcionan sin conexión a Internet, con actualizaciones de firmas que se cargan de forma manual.
Figura 2. vDefend 1-2-3 ordena el despliegue de la protección avanzada: primero lo que sostiene a todo lo demás, después cada zona.
Operación más simple
AI Assistant para vDefend. Ayuda a diagnosticar problemas, da recomendaciones de diseño según la versión y analiza las reglas para encontrar duplicadas o redundantes y limpiar la política.
Migración automatizada. La herramienta vACT convierte las reglas de firewalls tradicionales basados en agentes a políticas nativas del firewall distribuido, con menos trabajo manual y menos errores.
Más rendimiento con el mismo hardware
Componente
Mejora
Escala
Firewall distribuido
22 Gbps por servidor con placas de 25G (+129 %) y 75 Gbps con placas de 100G
Hasta 75 Tbps por instancia de VCF
IDS/IPS distribuido
17 Gbps por servidor (+89 %)
Hasta 17 Tbps por instancia de VCF
Security Services Platform
Nuevo modelo desde 32 núcleos de CPU
Hasta 33 % menos servidores físicos
Las mejoras de rendimiento llegan con una actualización de software, sin cambiar servidores. Están disponibles en vDefend Security Services Platform 5.2, vDefend 9.1.1 y vACT 3.0, todas compatibles con VCF 9.1.
Lo que un CISO tiene que saber
El riesgo se mide adentro. La pregunta para el directorio ya no es “¿estamos protegidos?”, sino “si entran, ¿hasta dónde llegan?”. La microsegmentación es la forma de acotar esa respuesta a una sola carga.
El virtual patching compra tiempo. El IDS/IPS distribuido bloquea la explotación de vulnerabilidades conocidas mientras el parche se prueba y se aplica. Con ataques que aparecen en horas, ese margen es crítico.
Los servicios compartidos son el objetivo. Active Directory, DNS y NTP sostienen a todo lo demás. Protegerlos primero, como propone vDefend 1-2-3, es la decisión de mayor impacto por peso invertido.
La soberanía de datos ya no es una excusa. Con el sandboxing on-premise y el soporte air-gapped, los sectores regulados pueden tener protección avanzada sin enviar archivos ni metadatos fuera del datacenter.
La IA agéntica necesita seguridad lateral desde el día uno. Los agentes conversan con sistemas internos usando protocolos como MCP. Broadcom participó en la propuesta para robustecer MCP que incorporó la especificación publicada en julio de 2026.
Ya no es un proyecto eterno. Con los flujos guiados, la microsegmentación y la protección avanzada se despliegan en semanas, y la migración desde firewalls con agentes se automatiza.
Por qué vDefend tiene que dejar de ser opcional
Muchas empresas compraron VMware Cloud Foundation y dejaron la seguridad lateral “para la próxima etapa”. Esa decisión tenía sentido cuando desplegar microsegmentación llevaba un año y el atacante necesitaba semanas para moverse. Hoy ninguna de las dos cosas es cierta.
Ya tenés la plataforma. vDefend se suma a VCF: no requiere appliances nuevos en el camino del tráfico ni agentes en las VMs.
El costo de no tenerlo es asimétrico. Un incidente de ransomware que llega al Active Directory y al backup cuesta mucho más que la protección que lo hubiera contenido.
El tiempo juega en contra. Cada mes sin inspección este-oeste es un mes en el que un atacante podría moverse sin que nadie lo vea.
Nuestra recomendación para los clientes con VCF es clara: la seguridad lateral tiene que estar en el plan de este año, empezando por los servicios compartidos y las aplicaciones críticas.
Cómo lo implementamos en Wetcom
Diagnóstico. Activamos la Security Services Platform para ver los flujos reales entre tus cargas, medir la postura de seguridad y priorizar riesgos. Sin bloquear nada todavía.
Segmentación. Aplicamos la microsegmentación por etapas, siguiendo el método vDefend 1-2-3-4 para el firewall distribuido: primero zonas, después aplicaciones y, por último, cada carga.
Protección avanzada. Desplegamos IDS/IPS, NTA y NDR con vDefend 1-2-3: servicios compartidos primero, después DMZ, desarrollo y producción. Si venís de un firewall con agentes, migramos las reglas con vACT.
Operación. Con nuestro servicio de Networking & Security monitoreamos 7×24, ajustamos políticas y atendemos alertas. Ante un incidente crítico, Insane Support escala directo con Broadcom.
No. El firewall perimetral sigue controlando lo que entra y sale del datacenter. vDefend protege el tráfico interno, entre servidores, que el perímetro no ve. Se complementan.
¿Hay que instalar agentes en las VMs?
No. El firewall distribuido y el IDS/IPS de vDefend corren en el hipervisor ESX de VMware Cloud Foundation, sin agentes en los sistemas operativos.
¿Protege también contenedores?
Sí. Desde VCF 9.1, vDefend ofrece protección lateral unificada para VMs y para cargas de vSphere Kubernetes Service.
¿Cuánto lleva implementarlo?
Depende del tamaño y la complejidad del entorno. Con los flujos guiados de Broadcom, la microsegmentación y la protección avanzada se despliegan en semanas, por etapas y sin cortar el servicio.
¿Cómo se contrata?
vDefend se contrata como complemento de VMware Cloud Foundation. Consultanos y te armamos la propuesta según tus cargas y prioridades.
Sobre el autor Diego Quintana es CEO & Co-Founder de Wetcom, Partner Pinnacle de VMware by Broadcom, y Principal Cloud & Infrastructure Architect de la compañía. Fue reconocido 17 veces como VMware vExpert. Trabaja en el diseño de nubes privadas, seguridad y continuidad de negocio para empresas de América Latina.
Qué protege cada uno y cómo usarlo en los ESX, Windows Server y Linux
Hoy hablaremos de una tecnología fundamental para optimizar y asegurar los centros de datos modernos: el Virtual TPM (vTPM) en VMware vSphere.
La ciberseguridad ya no es un adicional, es el núcleo de la operación. Para entender el impacto del vTPM, primero debemos comprender cómo funciona la seguridad por hardware tradicional y por qué escalarla en entornos virtualizados era un desafío.
Dos cosas con el mismo nombre
Un TPM (Trusted Platform Module) es un chip que genera y guarda claves criptográficas de modo que no se pueden extraer de él. Cada chip trae una Endorsement Key (EK) provisionada de fábrica, única y no migrable, que sirve para identificarlo y demostrar que es genuino. Sobre esa base se arma la jerarquía de almacenamiento, cuya clave raíz es la Storage Root Key (SRK): las demás claves se guardan cifradas bajo ella y solo se pueden abrir dentro del chip. Si se limpia el TPM se genera una SRK nueva, y lo que estaba protegido con la anterior deja de poder abrirse.
En un entorno VCF 9 hay que distinguir dos TPM:
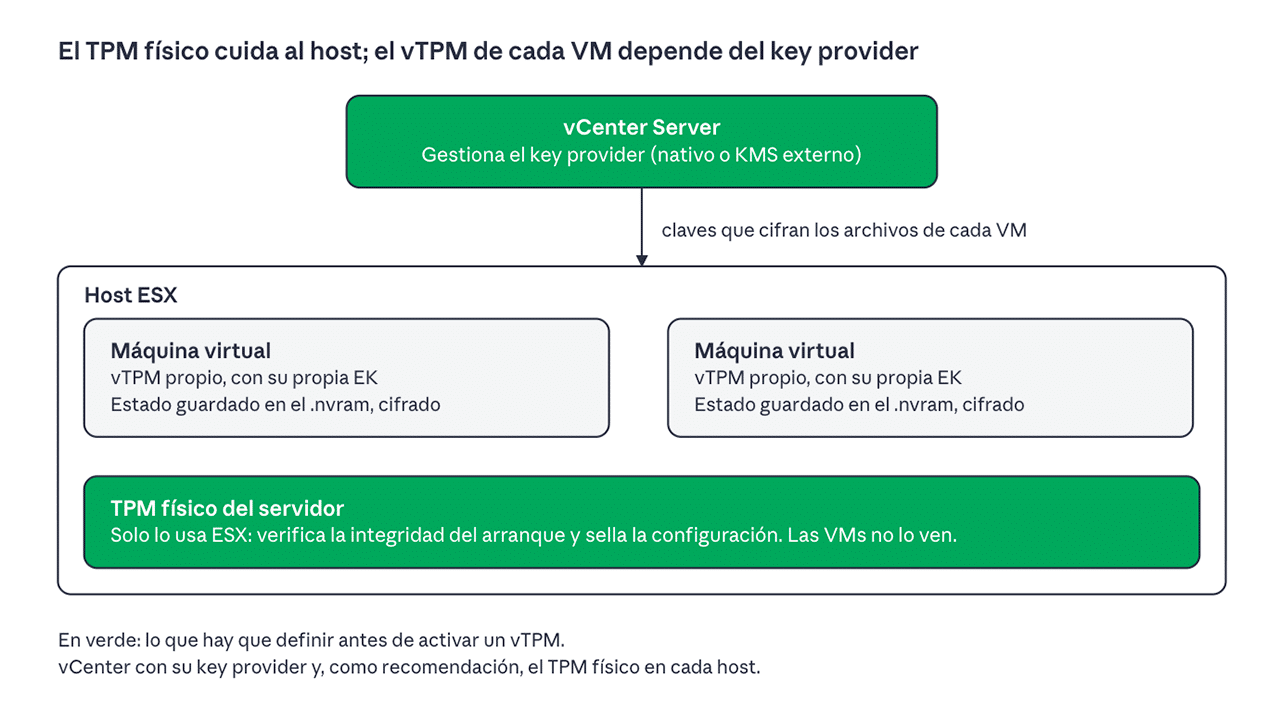
El TPM físico es un chip del servidor y lo usa solamente el hipervisor. Las máquinas virtuales no pueden acceder a él.
El vTPM es un dispositivo virtual que se agrega a cada VM. El sistema operativo invitado, Windows Server o Linux, lo ve como un TPM 2.0 común.
El chip físico queda del lado del host. Las claves que protegen el vTPM de cada VM salen del key provider que administra vCenter.
Qué hace el TPM físico en el host
En ESX, el nombre que tiene el hipervisor desde VCF 9 (antes ESXi), el chip cumple dos funciones. La primera es la verificación de integridad del arranque: Secure Boot hace que el host solo cargue software firmado, y el TPM registra las mediciones de ese arranque para que vCenter pueda comprobar, y mostrar, si el host arrancó en un estado confiable. La segunda es sellar la configuración: cuando el servidor tiene TPM, la clave que cifra la configuración de ESX queda guardada en el chip y atada a ese equipo.
Esto ayuda frente a un ransomware que apunta al hipervisor, pero no conviene sobreestimarlo. El TPM no frena un ataque por sí solo: permite detectar que el host fue modificado y protege su configuración y sus claves. Funciona como una capa dentro de un esquema que también incluye Secure Boot, lockdown mode, control de accesos y backups inmutables.
Broadcom recomienda TPM 2.0 en los hosts de VCF 9. Hay un cambio que importa si venís de 9.0: en esa versión los hosts con TPM no podían usar live patch, y desde 9.1 ESX live patch soporta servidores con TPM habilitado, así que ya no hay que elegir entre una cosa y la otra. Una advertencia sobre hardware: lo que estaba soportado para ESXi 8 no queda soportado automáticamente en ESX 9, así que hay que validar cada servidor contra la Broadcom Compatibility Guide.
Qué es el vTPM y dónde guarda sus datos
El vTPM implementa la especificación TPM 2.0 como un dispositivo virtual de la VM; en VCF 9 se actualizó a la revisión 1.59. Cada máquina tiene el suyo, con su propia EK y su propio estado, y el sistema operativo lo usa igual que a un chip físico. No usa el TPM del servidor ni ningún otro hardware.
El estado del vTPM se guarda en el archivo .nvram de la VM, y ese archivo se cifra con VM Encryption. De ahí salen dos consecuencias prácticas. Para agregar un vTPM hay que tener un key provider configurado en vCenter. Y al agregarlo se cifran los archivos de la carpeta de la VM, como el .nvram y el swap, pero no los discos virtuales: cifrar los VMDK es una decisión aparte.
Un detalle para quienes necesitan verificar la identidad de una VM: la EK de un vTPM no la provee un fabricante de chips, la emite VMware Certificate Authority (VMCA) o una CA de terceros. La confianza que se obtiene es la de esa CA.
Qué hay que tener para activarlo
Partimos de VCF 9.1.1 o superior. Los requisitos son pocos, pero hay que leerlos con cuidado:
vCenter administrando los hosts ESX y VM Encryption disponible, porque el vTPM depende de él.
Un key provider configurado en vCenter, que puede ser el Native Key Provider (NKP) o un KMS externo. VCF 9 agrega una opción al key provider estándar: una wrapping key que protege a la clave que protege los datos, de modo que en el KMS queda una sola clave por administrar y puede rotar sola con la frecuencia que definas.
VMs con firmware EFI y compatibilidad de hardware virtual actual. Para Linux, la documentación de VMware pide como mínimo la compatibilidad de 7.0 Update 2.
VM apagada al momento de agregar el dispositivo.
Licencias: según VMware, vTPM y NKP están licenciados en todas las versiones de vSphere. Cifrar los discos de las VMs es otra cosa y conviene confirmarlo contra tu suscripción.
Si el vTPM no aparece al intentar agregarlo, las causas habituales son una compatibilidad de VM baja, firmware BIOS en lugar de EFI, un key provider ausente o no confiable, o la VM encendida.
Hay dos decisiones del key provider que conviene tomar desde el principio. Si usás Native Key Provider, hacé el backup de la clave apenas lo creás: sin ella no se pueden abrir las VMs cifradas si hay que reconstruir vCenter. Y evaluá activar la opción que limita el uso del NKP a hosts con TPM protegido. Es la recomendada, pero exige que todos los hosts del cluster tengan el chip. Es el punto donde el TPM físico y el vTPM se tocan.
La documentación de vSphere indica además dos limitaciones del NKP: solo funciona con hosts dentro de un cluster, y si movés un host a otro cluster que no tiene el mismo NKP, las VMs cifradas quedan bloqueadas.
Cómo se usa en Windows Server y en Linux
VMware soporta el vTPM con guests Windows Server y Linux. Lo que cambia es qué se hace con él.
Windows Server
BitLocker. El vTPM lo soporta, y el volumen queda sellado al TPM virtual de cada VM. En Windows Server hay que instalar la característica BitLocker.
Credential Guard y Device Guard. Usan seguridad basada en virtualización (VBS), que requiere configuración adicional en la VM y en el sistema operativo invitado. VBS no exige TPM, pero Windows lo aprovecha si está presente. En controladores de dominio, revisá primero las recomendaciones de Microsoft.
Linux
Cifrado de disco sellado al TPM. Con LUKS2 y herramientas como systemd-cryptenroll o Clevis, el volumen se abre solo si el arranque no fue alterado, usando el vTPM de la VM.
Requisitos del lado del sistema operativo. Un kernel con soporte de TPM 2.0, que traen las distribuciones actuales, y firmware EFI con Secure Boot si querés que el arranque quede medido.
Antes de estandarizar una distribución, probá el sellado con la versión de kernel y de systemd que vayas a usar. El soporte del lado del sistema operativo depende de cada distribución, no de VMware.
Rendimiento
El vTPM mueve muy poco I/O. Los sistemas operativos guardan kilobytes en un TPM y lo consultan poco, así que el impacto es mínimo. Hay dos cosas para tener en cuenta.
Puede notarse una pequeña diferencia en el tiempo de arranque de la VM. Y como los archivos de la VM se cifran, el swap también queda cifrado. Si el host está paginando memoria de las VMs a disco por sobreasignación, ese cifrado consume CPU adicional. En un cluster bien dimensionado, que no pagina, no debería notarse.
Como los discos no se cifran por defecto, el storage sigue deduplicando y comprimiendo los VMDK igual que antes.
Operación diaria: vMotion, clonado y backup
vMotion y Storage vMotion. Funcionan con VMs que tienen vTPM. El vMotion de una VM cifrada va cifrado, y los hosts de destino necesitan acceso al mismo key provider. VCF 9.1 puede delegar ese cifrado a Intel QAT en los servidores que lo tengan, y Broadcom documenta ahorros de hasta 67% de CPU en el origen y 22% en el destino.
Clonado. Desde vSphere 8.0, al clonar una VM con vTPM se elige entre copiar el vTPM o reemplazarlo. Con Reemplazar, la VM nueva arranca con un vTPM vacío, con su propia identidad y sus propios secretos. Para templates y clones recomendamos Reemplazar: copiar el vTPM deja dos VMs con la misma identidad y los mismos secretos.
Volúmenes sellados. En VMs con BitLocker o LUKS sellados al vTPM, reemplazarlo invalida el sellado. Hay que tener a mano la clave de recuperación y volver a sellar el volumen contra el vTPM nuevo.
Despliegues automatizados. vSphere 8 también permite definir una política de aprovisionamiento de TPM para que el reemplazo se haga solo al clonar o desplegar.
Backup y restore. Como los archivos de la VM están cifrados, las claves tienen que estar disponibles al momento de restaurar. Antes de ir a producción probá un restore completo de una VM con vTPM, tanto Windows Server como Linux, incluyendo el caso en que el vCenter original ya no existe.
Cómo lo encaramos en Wetcom
En nuestros proyectos tratamos el TPM y vTPM con la seriedad que requiere a la hora del diseño y no como una casilla en la configuración de la VM y listo.
Antes de activarlo en VCF 9.1.1 o superior definimos qué key provider se usa, dónde queda el backup de sus claves, si los hosts tienen TPM físico, cómo se clonan los templates, qué se sella en cada VM (BitLocker en Windows Server, LUKS en Linux) y cómo se prueba el restore. Con eso resuelto, agregar el vTPM a una VM es una operación simple.
El 6 de agosto, Broadcom anunció que VMware Avi Load Balancer pasa de ser un WAF a una plataforma WAAP (Web Application and API Protection): suma protección de APIs, incorpora un asistente con IA generativa para la operación y mejora su rendimiento. Para un CIO o un CISO, la novedad abre una pregunta más importante que cualquier detalle técnico: ¿sabemos qué APIs tenemos expuestas y quién las está protegiendo?
En resumen
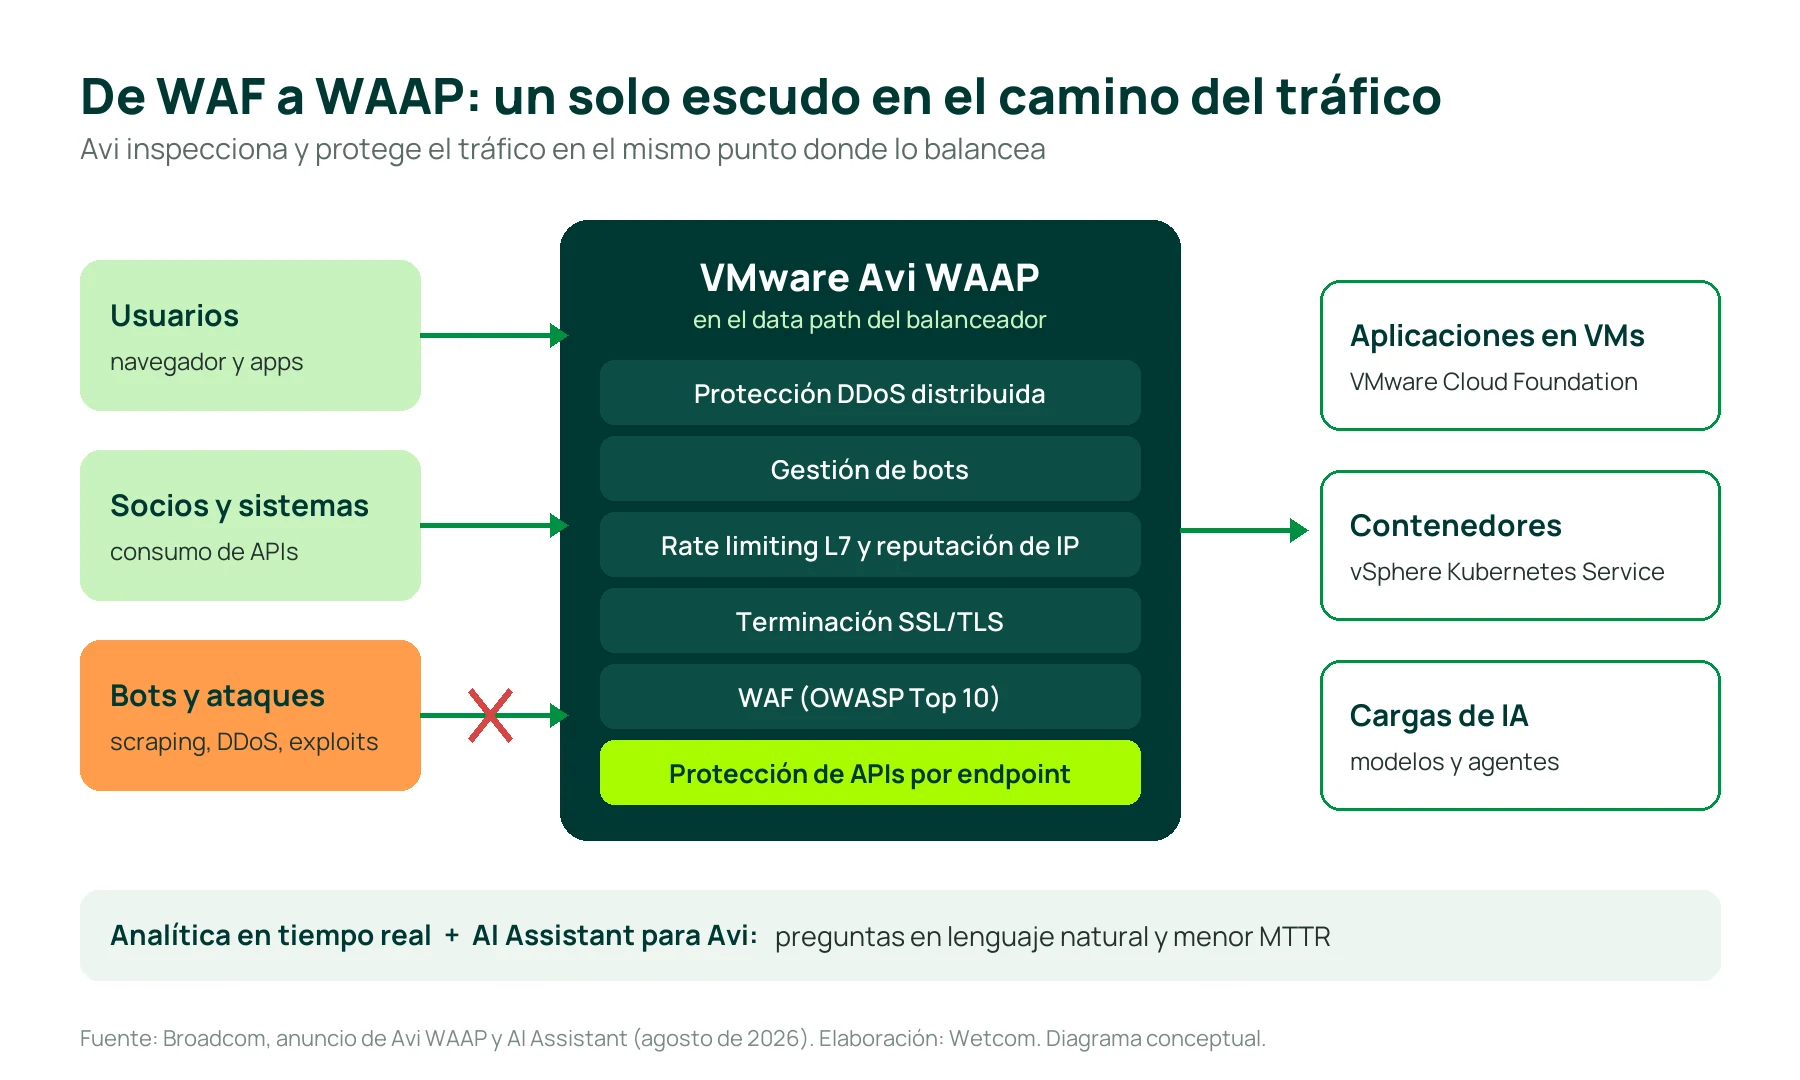
Avi WAAP une en una sola capa el WAF, la protección de APIs, la gestión de bots, el rate limiting y la defensa contra DDoS, dentro del mismo balanceador que ya reparte el tráfico.
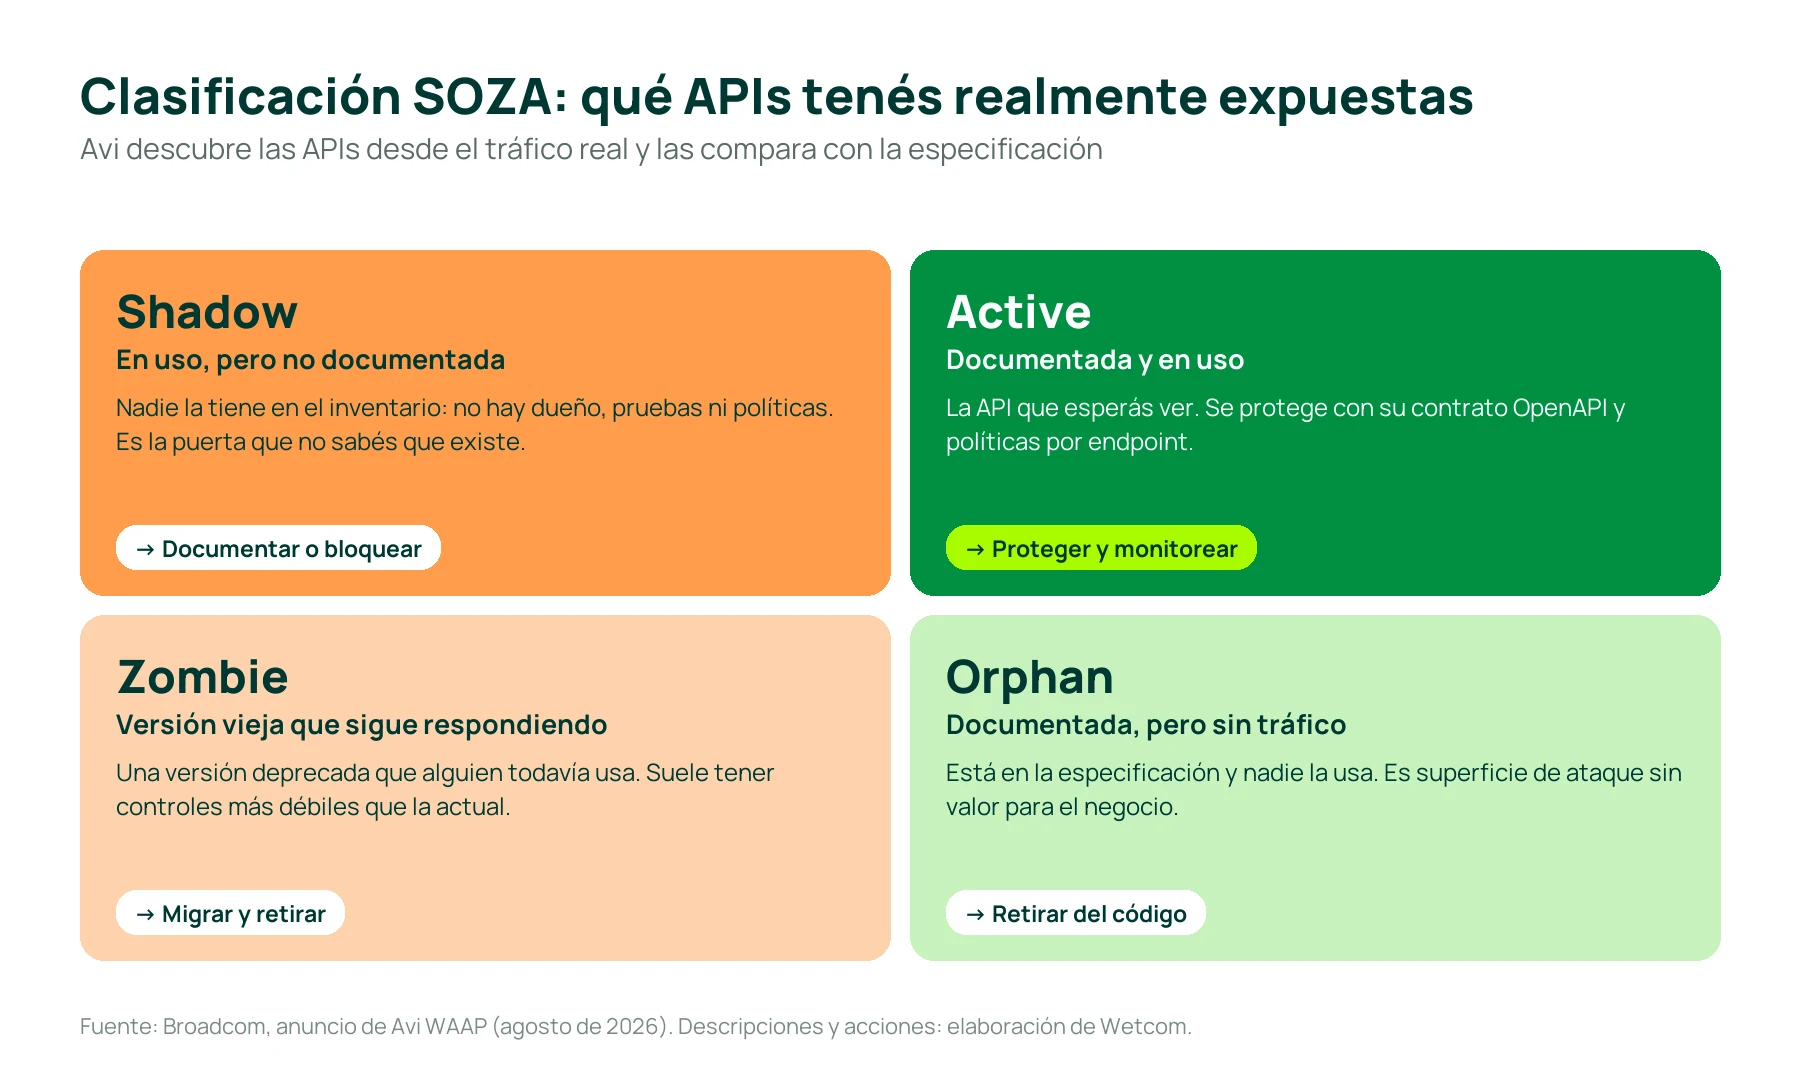
Descubre las APIs a partir del tráfico real y las clasifica en Shadow, Orphan, Zombie y Active, para que sepas qué está expuesto sin depender de un inventario manual.
El AI Assistant para Avi responde preguntas en lenguaje natural sobre la plataforma y ayuda a encontrar la causa de un problema más rápido.
Por qué las APIs son hoy el frente más expuesto
Cada aplicación moderna es, en realidad, un conjunto de APIs: la app móvil, el portal de clientes, las integraciones con socios y, cada vez más, los agentes de IA que consultan sistemas internos. Kubernetes y los microservicios multiplican esas APIs, y muchas se publican sin pasar por el equipo de seguridad.
Los números que cita Broadcom muestran el impacto: según el estudio de Akamai sobre seguridad de APIs 2026, cerca del 87 % de las organizaciones sufrió un incidente de seguridad de APIs en el último año. Y según el informe ThreatStats 2026 de Wallarm, el 43 % de las vulnerabilidades que CISA sumó a su catálogo de vulnerabilidades explotadas activamente (KEV) están relacionadas con APIs.
Un WAF tradicional sigue siendo necesario: frena los ataques web más conocidos del OWASP Top 10, como la inyección SQL o el cross-site scripting. Pero no conoce el contrato de cada API, no sabe cuáles existen ni distingue una llamada legítima de un abuso que respeta el formato. Ahí está el hueco que viene a cubrir un WAAP.
Qué es WAAP y qué cambia con Avi
Un WAAP reúne en una sola capa todo lo que protege a una aplicación expuesta: WAF, protección de APIs, gestión de bots, limitación de tráfico y defensa contra DDoS. La diferencia de Avi es dónde lo hace: dentro del mismo camino del tráfico que ya usa el balanceador. No hay que desviar las conexiones a otro equipo para inspeccionarlas, y la protección escala, se recupera sola y crece junto con las aplicaciones, ya sea que corran en VMs, en contenedores de vSphere Kubernetes Service o como cargas de IA.
Figura 1. Avi WAAP protege el tráfico en el mismo punto donde lo balancea, para VMs, contenedores y cargas de IA.
Descubrimiento y clasificación de APIs
Como está en el camino del tráfico, Avi descubre con IA y aprendizaje automático todas las APIs que reciben llamadas, sin que los desarrolladores tengan que declararlas. Después las compara con la especificación y clasifica cada endpoint en cuatro grupos, lo que Broadcom llama SOZA:
Figura 2. La clasificación SOZA convierte el inventario de APIs en una lista de acciones concretas.
Para un CISO, esto es lo más valioso del anuncio: pasar de suponer qué está expuesto a verlo con datos del tráfico real, y achicar la superficie de ataque retirando lo que nadie usa antes de que alguien lo explote.
Políticas por API y contrato OpenAPI
En lugar de una política general para toda la aplicación, Avi permite aplicar autenticación, rate limiting, reglas de seguridad HTTP y reglas de WAF a cada endpoint por separado. Además, se puede importar la especificación OpenAPI (Swagger) de cada servicio: Avi solo deja pasar las llamadas que respetan las rutas, los métodos y los formatos de datos definidos, y rechaza todo lo demás.
Protección ante amenazas nuevas
Avi aprende cuál es el comportamiento normal de cada aplicación y valida el tráfico contra ese modelo en tiempo real. Cuando aparece una amenaza nueva, la plataforma puede responder y escalar sin esperar una firma específica, algo clave cuando los ataques automatizados con IA aparecen en horas.
AI Assistant para Avi
Es un asistente conversacional que combina la documentación, las guías y la base de conocimiento de Avi con la analítica en tiempo real de la plataforma. El equipo puede preguntar, por ejemplo, “¿por qué el servicio de e-commerce tiene latencia alta?” y recibir un diagnóstico, en lugar de cruzar logs a mano durante horas. El objetivo es bajar el tiempo de resolución (MTTR) y que el conocimiento no dependa de una o dos personas.
Más rendimiento con la misma plataforma
Broadcom informa que el throughput escalable llega a 12,25 Tbps por instancia de controlador, un 88 % más que antes, y que la mejora llega con una actualización de software, sin cambiar hardware.
Qué significa para el CIO y para el CISO
Tema
Para el CIO
Para el CISO
Riesgo
Menos exposición del negocio por APIs que nadie controla.
Inventario real de APIs y una superficie de ataque medible.
Costos
Una sola plataforma en lugar de appliances separados de balanceo y WAF.
Menos herramientas que integrar, mantener y auditar.
Cumplimiento
Evidencia para auditorías y menos hallazgos repetidos.
PCI DSS exige proteger las aplicaciones web expuestas con una solución automatizada como un WAF.
Operación
Menos tiempo de diagnóstico y menos dependencia de especialistas.
Políticas consistentes en VMs, contenedores y cargas de IA.
Velocidad
Los equipos publican APIs nuevas sin frenar el negocio.
Cada API nueva hereda controles desde el primer día.
Cómo se complementa con los servicios de Wetcom
Avi es la herramienta. El resultado depende de implementarla bien y de operarla todos los días: ajustar reglas, atender falsos positivos y revisar qué APIs aparecen. Así lo trabajamos con nuestros clientes:
Descubrir. Activamos Avi en modo evaluación para relevar las aplicaciones y APIs que reciben tráfico, sin bloquear nada todavía, y te entregamos el mapa SOZA de tu entorno.
Ordenar. Junto con tus equipos de desarrollo, documentamos las APIs shadow, planificamos el retiro de las zombie y las orphan, e importamos los contratos OpenAPI.
Proteger. Pasamos a modo de bloqueo de forma gradual, con políticas por endpoint, gestión de bots y rate limiting, sobre VMware Cloud Foundation y vSphere Kubernetes Service.
Operar. Con nuestro servicio de Networking & Security monitoreamos 7×24, ajustamos reglas, atendemos alertas y te enviamos reportes de salud y amenazas. Ante un incidente crítico, Insane Support escala directo con Broadcom.
Avi WAAP es una capa más de una estrategia de defensa en profundidad. La completamos con vDefend para frenar el movimiento lateral dentro del datacenter, con VMware HyperArmor para proteger el propio hipervisor y con nuestro servicio de Ransomware Incident Response por si algo igual sale mal. Como Partner Pinnacle de Broadcom, también te ayudamos a dimensionar y contratar las licencias que realmente necesitás.
No: lo incluye y lo amplía. El WAF sigue protegiendo contra los ataques web del OWASP Top 10, y WAAP suma descubrimiento y protección de APIs, gestión de bots, rate limiting y defensa contra DDoS en la misma plataforma.
¿Sirve si mis aplicaciones corren en Kubernetes?
Sí. Según Broadcom, Avi WAAP protege aplicaciones en VMs, en vSphere Kubernetes Service y cargas de IA, y desde VCF 9.1 Avi se integra con las VPC de autoservicio y se automatiza con VKS.
¿Tengo que cambiar mi arquitectura de red?
Si ya usás Avi como balanceador, la protección se suma en el mismo camino del tráfico. Si usás otro balanceador o un WAF en appliance, planificamos la migración por etapas para no afectar el servicio.
¿Cómo se contrata?
Avi Load Balancer se contrata como complemento de VMware Cloud Foundation. Broadcom no detalló en el anuncio las condiciones comerciales de las nuevas funciones, así que conviene validarlas para tu caso: consultanos y te armamos la propuesta.
El 13 de octubre, Broadcom anunció VMware HyperArmor, una nueva capa de seguridad que trabaja dentro del propio hipervisor ESX de VMware Cloud Foundation (VCF) y de VMware vSphere Foundation (VVF). Viene a cubrir dos huecos que el parcheo y el hardening no alcanzan a cerrar: el tiempo que pasa entre que se publica una vulnerabilidad y se aplica el parche, y el acceso a los hosts con credenciales robadas. Según Broadcom, va a estar disponible próximamente.
En resumen
HyperArmor protege el host ESX, no las VMs: no instala agentes dentro de los sistemas operativos invitados.
Hace tres cosas: virtual patching en el hipervisor, bloqueo de cualquier proceso que no sea conocido y MFA para el acceso por SSH.
Complementa a vDefend en la red y a VMware Live Recovery en la recuperación. No reemplaza el parcheo.
Por qué el hipervisor está en la mira
Atacar un hipervisor rinde más que atacar una VM: quien toma el control de un host ESX controla todas las máquinas virtuales que corren encima. Por eso varios grupos de ransomware tienen versiones pensadas para cifrar datastores de ESXi, y campañas como ESXiArgs, en 2023, llegaron a miles de servidores expuestos.
A eso se suma la velocidad. Broadcom cita datos de la Cloud Security Alliance: en 2022 pasaban en promedio 32 días entre la publicación de una vulnerabilidad y su explotación; en 2023, 5 días. Con herramientas de IA que encuentran fallas y arman exploits de forma automatizada, hoy ese plazo se mide en horas.
Los dos huecos que quedan abiertos
VCF ya trae mucho resuelto: configuración endurecida, cifrado, identidad centralizada y live patching, que permite aplicar parches en ESX sin mover las VMs ni poner el host en mantenimiento. Aun así, quedan dos frentes:
El tiempo entre el aviso y el parche. Para aplicar un parche, primero tiene que existir, y después hay que probarlo y desplegarlo en producción. Si el exploit aparece en horas, ese intervalo deja al host expuesto.
Las credenciales robadas. Con una contraseña de administrador válida, un atacante entra por SSH y ejecuta comandos sin explotar ninguna falla. Ningún parche resuelve eso: es un problema de identidad.
Qué hace VMware HyperArmor
1. Virtual patching en el hipervisor
HyperArmor intercepta en tiempo real las acciones maliciosas durante la ejecución de procesos en el host y bloquea la explotación de vulnerabilidades críticas antes de que exista el parche oficial. No hace falta reiniciar el host ni frenar las cargas. El parche se sigue aplicando, pero con tiempo para probarlo.
2. Solo corre lo que tiene que correr
Un host ESX ejecuta un conjunto chico y predecible de procesos. HyperArmor parte de esa base conocida, lo que Broadcom llama seguridad positiva, y bloquea cualquier ejecutable, script o escritura de archivos que no esté autorizado. Como trabaja en la capa de infraestructura, no necesita agentes dentro de las VMs y, según el fabricante, el impacto en el rendimiento es mínimo.
3. MFA para el acceso por SSH
El acceso por SSH a ESX pasa a pedir dos pasos: las credenciales habituales y un código temporal (TOTP) asociado a una identidad definida aparte. Aunque alguien consiga la contraseña de un host por phishing o por una filtración, no llega a la línea de comandos sin ese segundo factor.
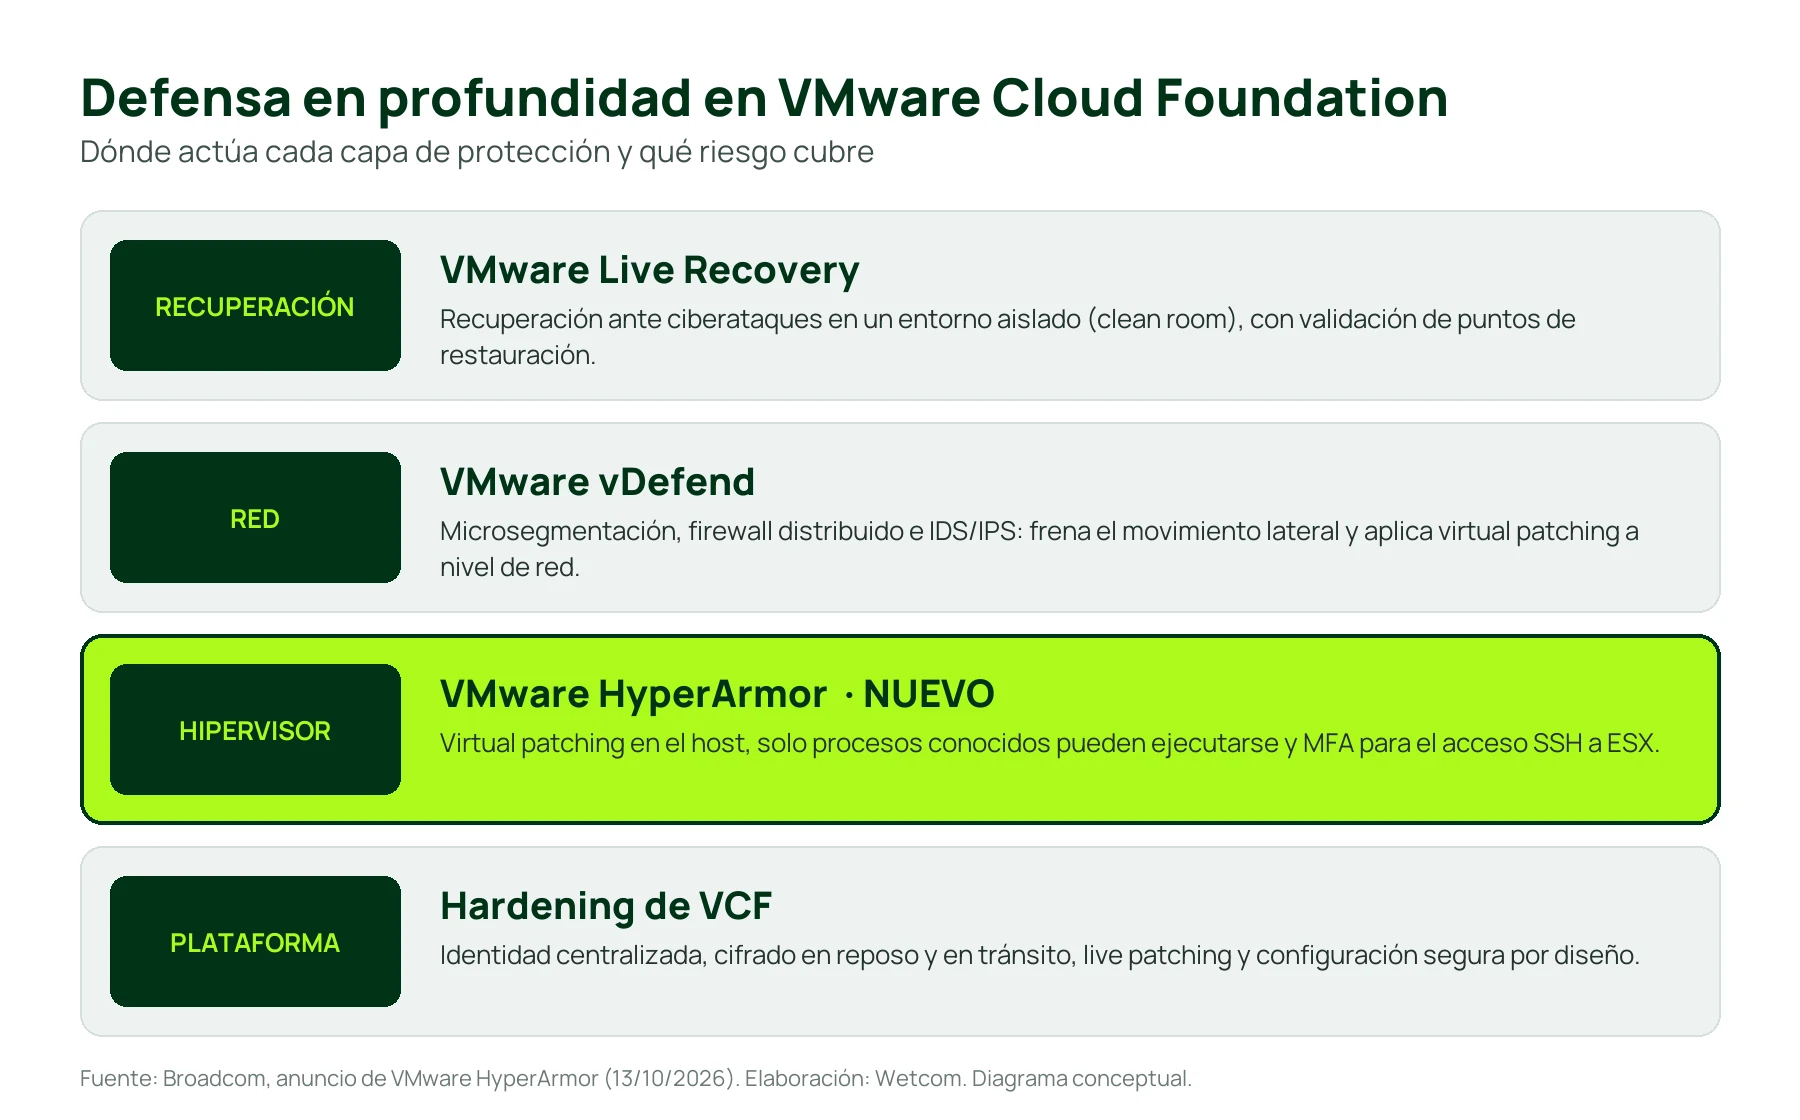
Cada capa de seguridad de VCF cubre un riesgo distinto. HyperArmor suma la protección del propio hipervisor.
Dónde encaja en la seguridad de VCF
Capa
Solución
Qué cubre
Plataforma
Hardening de VCF
Identidad centralizada, cifrado en reposo y en tránsito, live patching.
Hipervisor
VMware HyperArmor
Explotación de vulnerabilidades en ESX, procesos no autorizados y acceso con credenciales robadas.
Red
VMware vDefend
Microsegmentación, firewall distribuido, IDS/IPS y virtual patching a nivel de red.
Recuperación
VMware Live Recovery
Recuperación ante ciberataques en un entorno aislado, con validación de los puntos de restauración.
La idea es que un atacante encuentre una barrera en cada capa. Si ya trabajás la microsegmentación con vDefend, HyperArmor cubre lo que vDefend no ve: lo que pasa dentro del propio hipervisor.
Qué podés hacer hoy
HyperArmor todavía no está disponible de forma general y Broadcom aún no publicó los detalles de licenciamiento. Mientras tanto, hay trabajo que podés adelantar en tus hosts ESX:
Revisar quién tiene acceso SSH a los hosts y mantenerlo deshabilitado cuando no se usa.
Medir cuánto tardás hoy en aplicar un parche crítico de ESX, desde el aviso hasta producción.
Confirmar que la red de gestión de los hosts esté separada de las redes de usuarios y no sea accesible desde Internet.
Validar que tus backups sean inmutables y que la recuperación esté probada.
Cómo te ayudamos en Wetcom
Como Pinnacle Partner de Broadcom, te ayudamos a evaluar la exposición de tus hosts ESX, aplicar el hardening de VCF y planificar la adopción de HyperArmor cuando esté disponible, junto con la microsegmentación de vDefend. Si preferís delegar la operación, nuestro servicio de Networking & Security se ocupa 7×24.
No. Bloquea la explotación mientras el parche no está aplicado, pero el parche se sigue instalando. Lo que cambia es la urgencia: podés probarlo y desplegarlo en una ventana planificada.
¿Hay que instalar agentes en las VMs?
No. HyperArmor protege el host ESX desde la capa de infraestructura y no requiere agentes en los sistemas operativos invitados.
¿Con qué productos funciona?
Broadcom lo presenta para VMware Cloud Foundation y VMware vSphere Foundation.
¿Cuándo va a estar disponible?
Broadcom lo anunció el 13 de octubre de 2026 como disponible próximamente. Apenas haya fecha y condiciones comerciales, lo vas a ver en este blog.
Cómo elegir el disco adecuado para el Memory Tiering de VCF
Si vienen siguiendo las novedades que compartimos desde Wetcom, sabrán que nos apasiona encontrar formas inteligentes de optimizar la infraestructura empresarial, garantizando máxima disponibilidad, rendimiento y previsibilidad financiera.
Hoy quiero hablarles de una funcionalidad que marca un punto de inflexión en el diseño de centros de datos modernos: el Memory Tiering en VMware Cloud Foundation (VCF).
El Memory Tiering nos permite extender la memoria del sistema utilizando unidades NVMe SSD de alta velocidad. Esto se traduce en una ventaja estratégica enorme: podemos ejecutar cargas de trabajo más demandantes y consolidar un mayor número de máquinas virtuales sin la necesidad de invertir constantemente en memoria DRAM adicional. La propuesta de valor es clara: mejor uso de los recursos, optimización de costos y escalabilidad a demanda con niveles de latencia consistentemente bajos.
Sin embargo, para capturar realmente este valor existe una decisión de arquitectura fundamental: la selección adecuada del disco NVMe. Les comparto los detalles para tener en cuenta.
La trampa del rendimiento inicial: Read-Intensive vs. Mixed-Use
Al momento de dimensionar un servidor para Memory Tiering, es común comparar las hojas de datos de dos SSDs NVMe empresariales del mismo fabricante. A simple vista, ambos pueden pertenecer a la misma «clase de rendimiento», prometiendo velocidades de lectura secuencial de 7,000 MB/s y picos que superan el millón de IOPS en escritura aleatoria. La única diferencia aparente es la etiqueta: uno es Read-Intensive (RI) y el otro Mixed-Use (MU).
Es fácil asumir que, al compartir componentes clave y cifras máximas de catálogo, tendrán un comportamiento idéntico bajo cargas operativas, y que la tasa de resistencia (Endurance) solo define su vida útil en años.
En la práctica, esto no es así. Cuando sometemos ambos discos a pruebas de rendimiento sostenido en el tiempo, los resultados son totalmente opuestos.
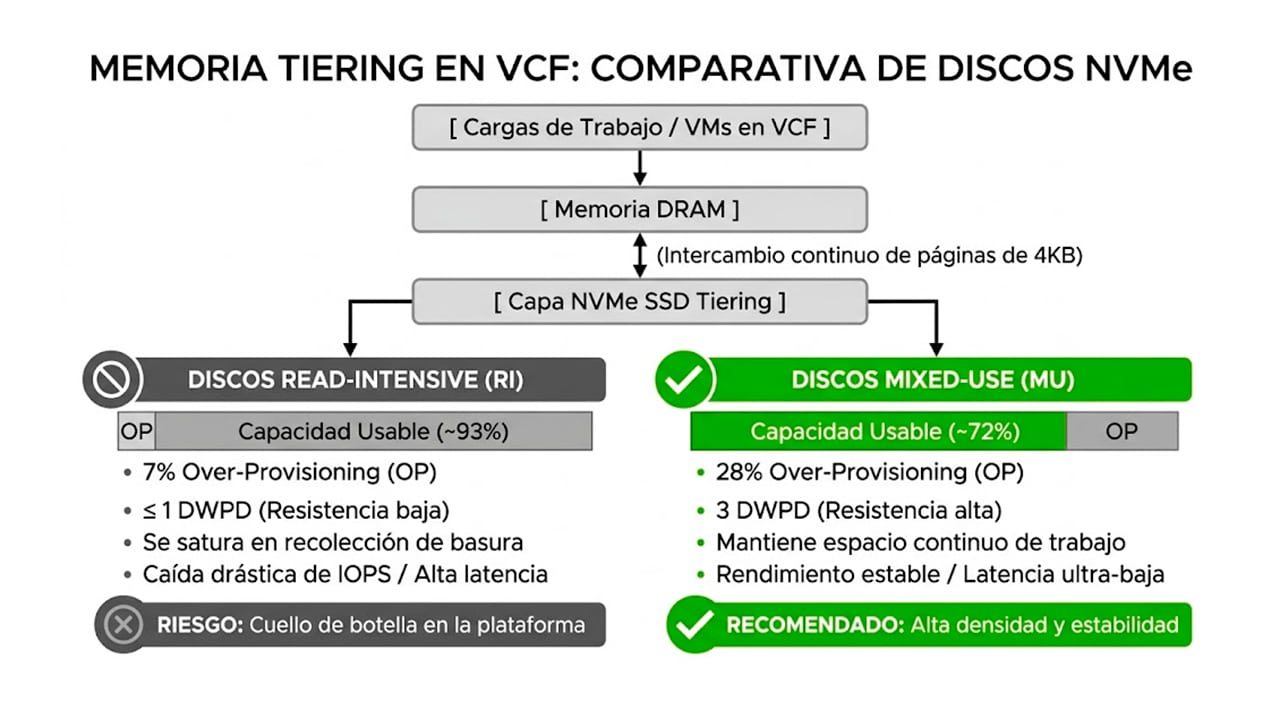
Discos Read-Intensive (RI): Diseñados típicamente para 1 DWPD (Drive Writes Per Day) o menos. Su uso ideal está en volúmenes de arranque, caché de lectura y servidores web.
Discos Mixed-Use (MU): Calificados habitualmente para 3 DWPD. Están construidos para virtualización, bases de datos OLTP y cargas mixtas de alta intensidad.
El factor clave: El Sobreaprovisionamiento (Over-Provisioning)
Cuando se prueba un disco nuevo recién sacado de la caja (Fresh Out of Box), los bloques de memoria NAND están limpios y el controlador escribe a la máxima velocidad del bus PCIe. Sin embargo, en entornos empresariales lo que importa es la maratón, no el sprint.
En operación continua, las unidades alcanzan el estado estable (Steady State), donde el disco se encuentra lleno. En este punto, la memoria flash no puede sobrescribir datos directamente: debe leer un bloque en memoria, borrar el bloque físico y escribir los nuevos datos. Este proceso se conoce como Garbage Collection (recolección de basura).
Para gestionar esto de forma eficiente sin impactar la aplicación, los fabricantes reservan un porcentaje de la capacidad del disco para uso exclusivo del controlador. A esto se lo denomina Over-Provisioning (OP):
Los discos RI ofrecen aproximadamente un 7% de Over-Provisioning.
Los discos MU cuentan con cerca de un 28% de Over-Provisioning.
Ese espacio de trabajo adicional es el que permite al controlador del disco MU reorganizar la información en segundo plano sin interrumpir las operaciones de escritura que envía el hipervisor.
Por qué Memory Tiering requiere discos Mixed-Use
El patrón de acceso de Memory Tiering en VCF es intensivo en escrituras y altamente aleatorio. El sistema traslada constantemente pequeñas páginas de memoria de 4 KB entre la DRAM y el almacenamiento NVMe.
Si elegimos una unidad RI basándonos solo en los picos de rendimiento teóricos, la infraestructura sufrirá una caída severa cuando el disco entre en estado estable. Al contar con solo un 7% de Over-Provisioning, el controlador se ve obligado a pausar las escrituras del host para liberar espacio. Los IOPS caen abruptamente y la latencia se dispara.
Por el contrario, la unidad MU, respaldada por su 28% de OP, mantiene un piso de rendimiento estable, predecible y de ultrabaja latencia. Esto garantiza que el movimiento de páginas de memoria no genere cuellos de botella en la plataforma.
Guía práctica: ¿Cómo identificar la unidad correcta?
Para asegurar una elección correcta en el diseño de su arquitectura, existen dos caminos principales:
Validación formal: Consultar la Guía de Compatibilidad de Broadcom (Broadcom Compatibility Guide) y verificar que las unidades pertenezcan a la clase de rendimiento F o G y clase de resistencia D.
Criterio rápido por capacidad: Los discos Mixed-Use suelen comercializarse en capacidades que son múltiplos de 800 GB (por ejemplo: 800 GB, 1.6 TB, 3.2 TB, 6.4 TB). Si la capacidad del disco sigue esta nomenclatura, es un indicador claro de que se trata de un disco MU de 3 DWPD con el 28% de sobreaprovisionamiento necesario.
Conclusión
El Memory Tiering es una tecnología extraordinaria que permite maximizar la densidad de cómputo y optimizar el retorno de inversión en centros de datos definidos por software. Sin embargo, para obtener los beneficios esperados en entornos corporativos, es fundamental acompañarla con la ingeniería de hardware adecuada.
En Wetcom acompañamos a las organizaciones en el diseño, implementación y optimización de sus arquitecturas sobre VMware Cloud Foundation, asegurando siempre el equilibrio perfecto entre rendimiento, costo y confiabilidad.
Cómo maximizar el rendimiento de tu infraestructura actual, reducir costos operativos y prepararte para el fin de soporte de vSphere 8.
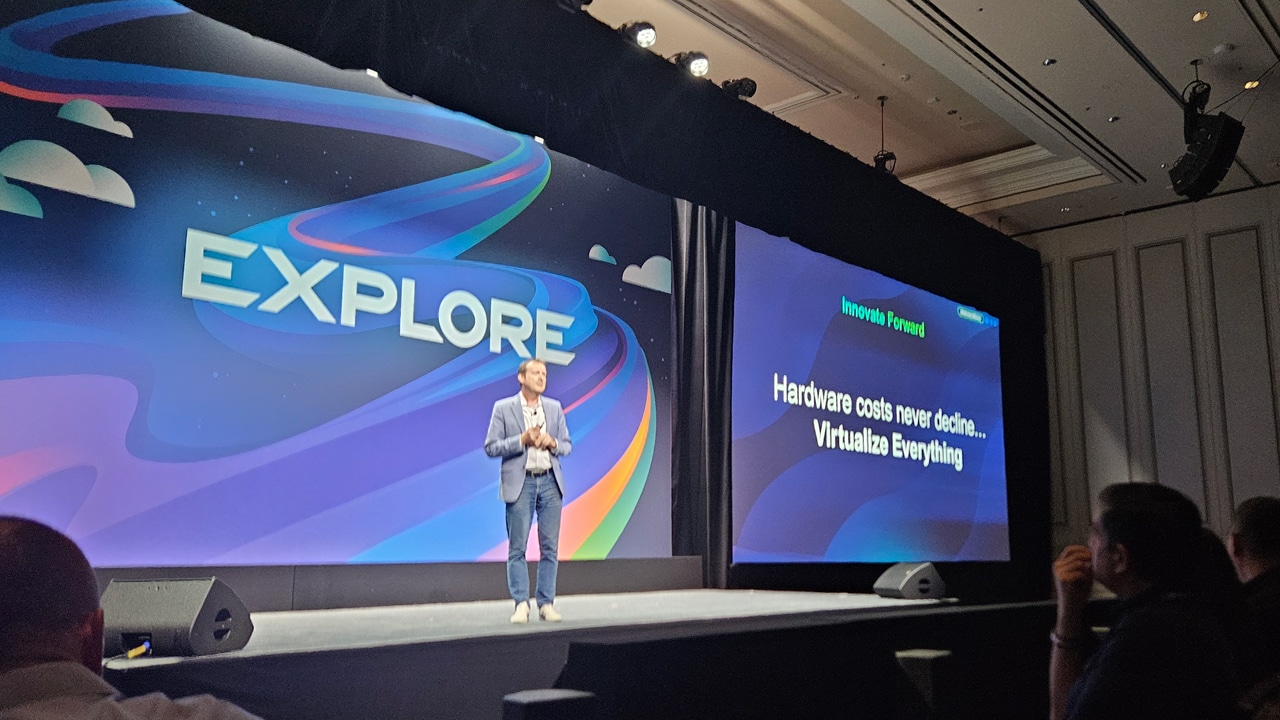
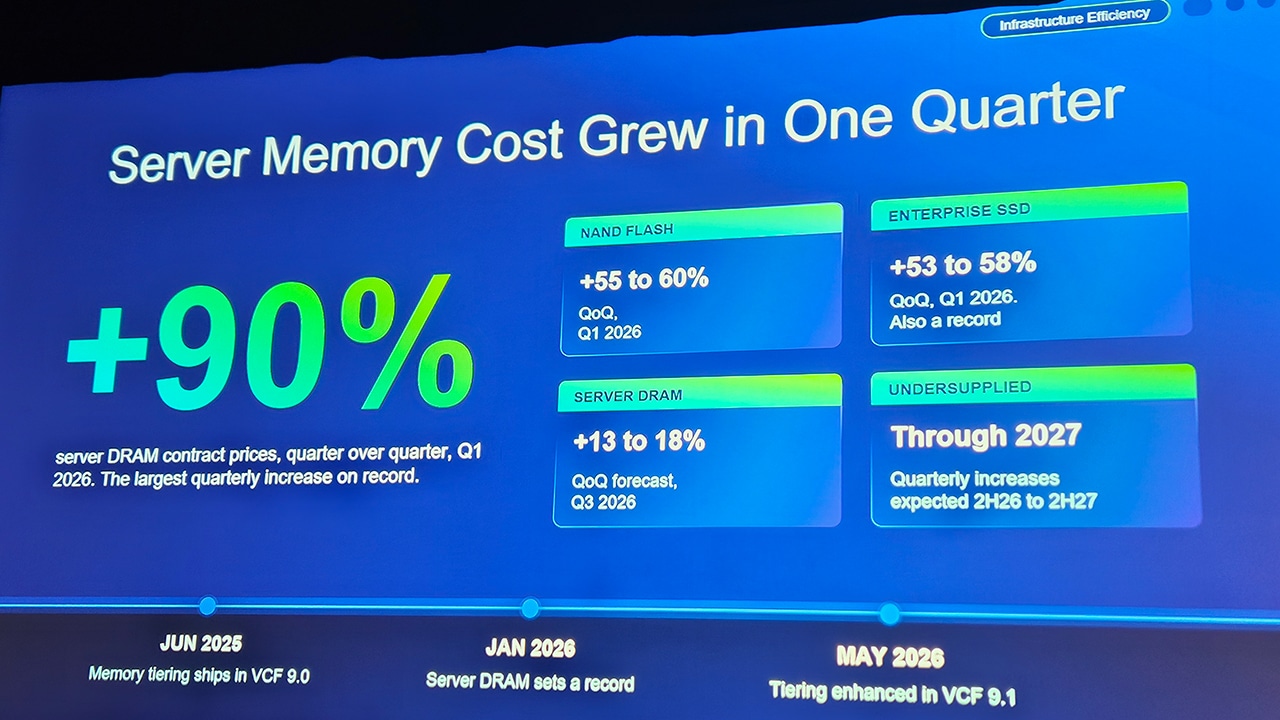
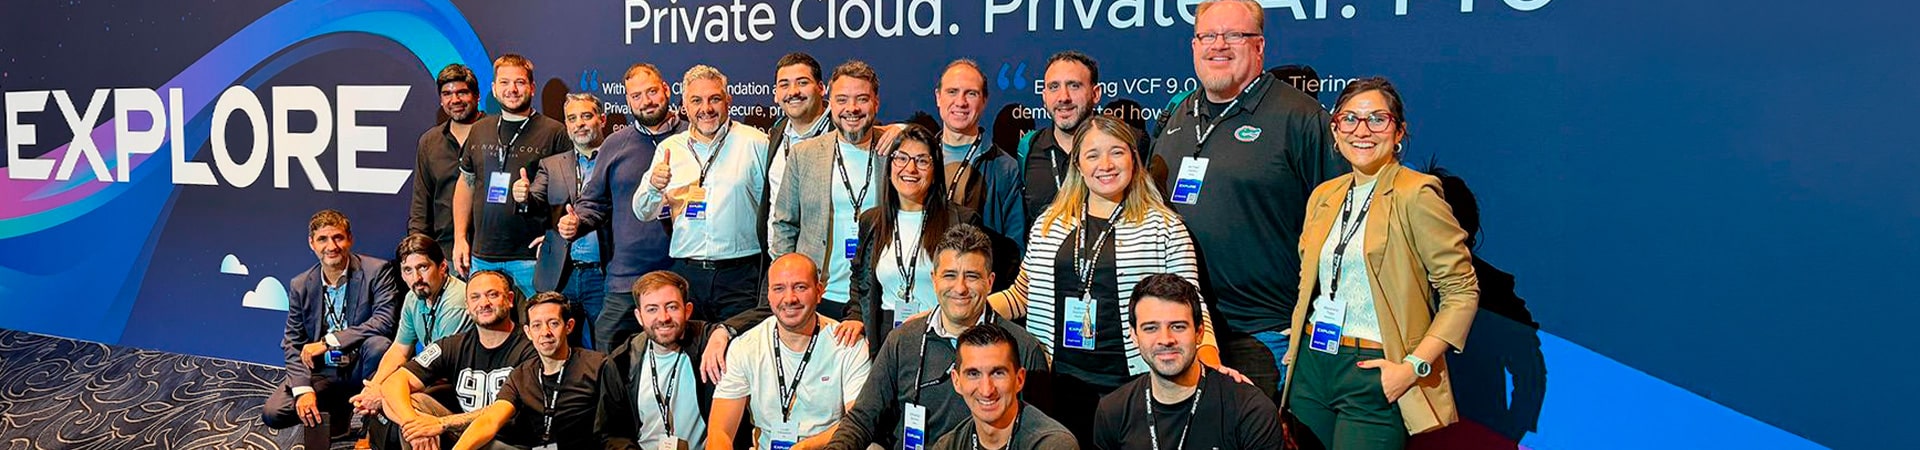
Durante nuestra participación en VMware Explore 2026 en Las Vegas, el equipo de Wetcom recopiló los anuncios más críticos e innovaciones tecnológicas presentadas directamente por Broadcom. Uno de los mensajes claves que rescatamos es que en el panorama corporativo actual, la eficiencia ya no es una meta deseable; es una necesidad de supervivencia operativa. Con la evolución constante de los Datacenters y las crecientes exigencias de los negocios, optimizar el hardware se ha convertido en la prioridad número uno para los decisores de IT.
Si a esto le sumamos los plazos de soporte y las nuevas amenazas de seguridad, la urgencia de actuar es clara. En este artículo, desglosamos los 4 pilares clave para optimizar tu hardware hoy mismo y los motores críticos que están impulsando a las empresas a migrar.
Los 4 Pilares de la Optimización de Hardware
Maximizar el rendimiento de tu infraestructura actual mientras preparas el camino para el futuro es posible gracias a estas innovaciones y estrategias:
Reutilización del Hardware Existente
No siempre es necesario empezar de cero. La optimización moderna te permite aprovechar tus inversiones previas gracias a una compatibilidad del 90% con servidores que soportan vSphere 8.x. Además, se mantiene el soporte continuo con fabricantes OEM esenciales para arquitecturas Skylake y Cascade Lake. Tu legado tecnológico todavía tiene mucho para dar.
Memory Tiering (Estratificación de Memoria)
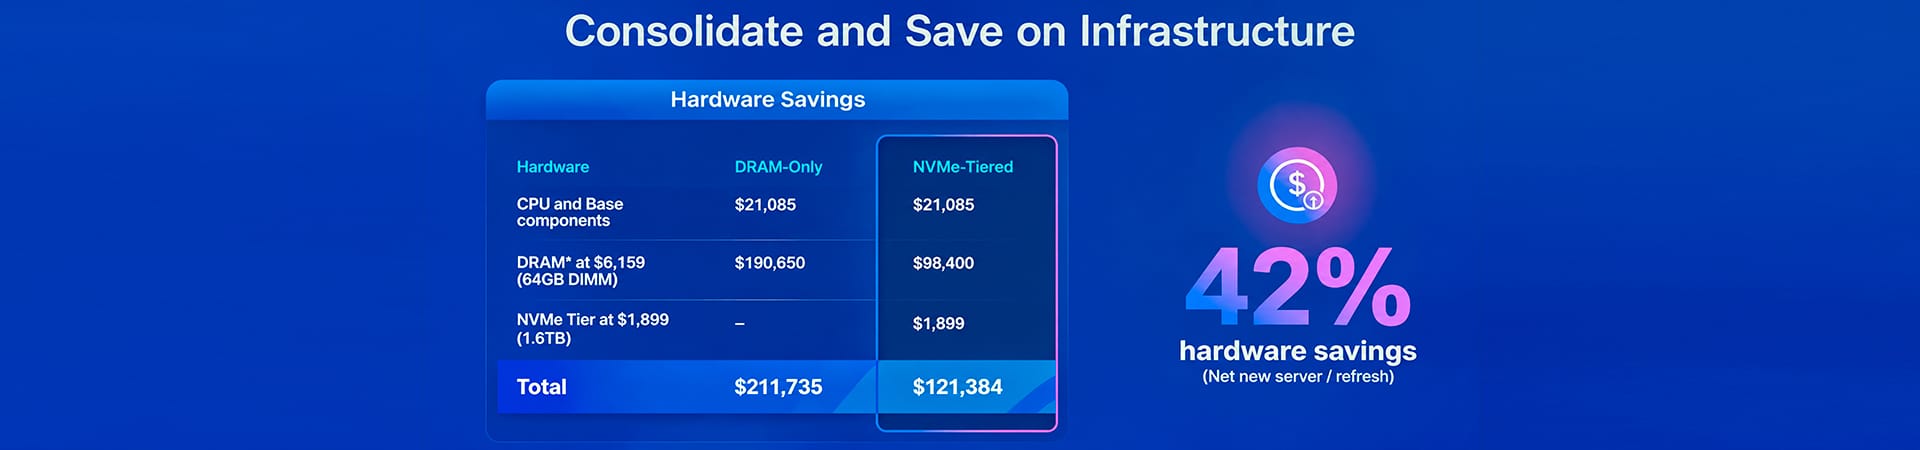
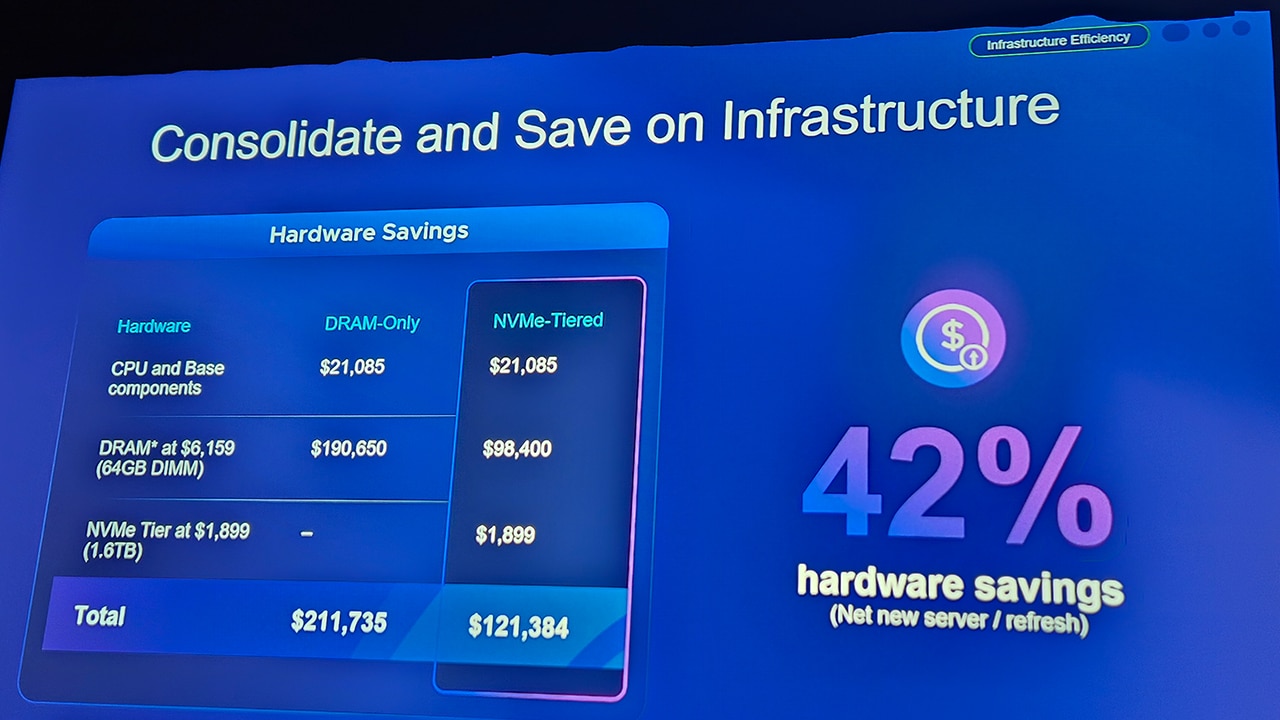
¿Cómo equilibrar el rendimiento exigente con los presupuestos ajustados? La respuesta está en el Memory Tiering. Al combinar de forma estratégica DRAM con almacenamiento NVMe local de bajo costo, es posible lograr hasta un 42% de ahorro en la adquisición de memoria, con un impacto imperceptible en el rendimiento (menor al 3%).
Reducción del Overhead en vSAN ESA
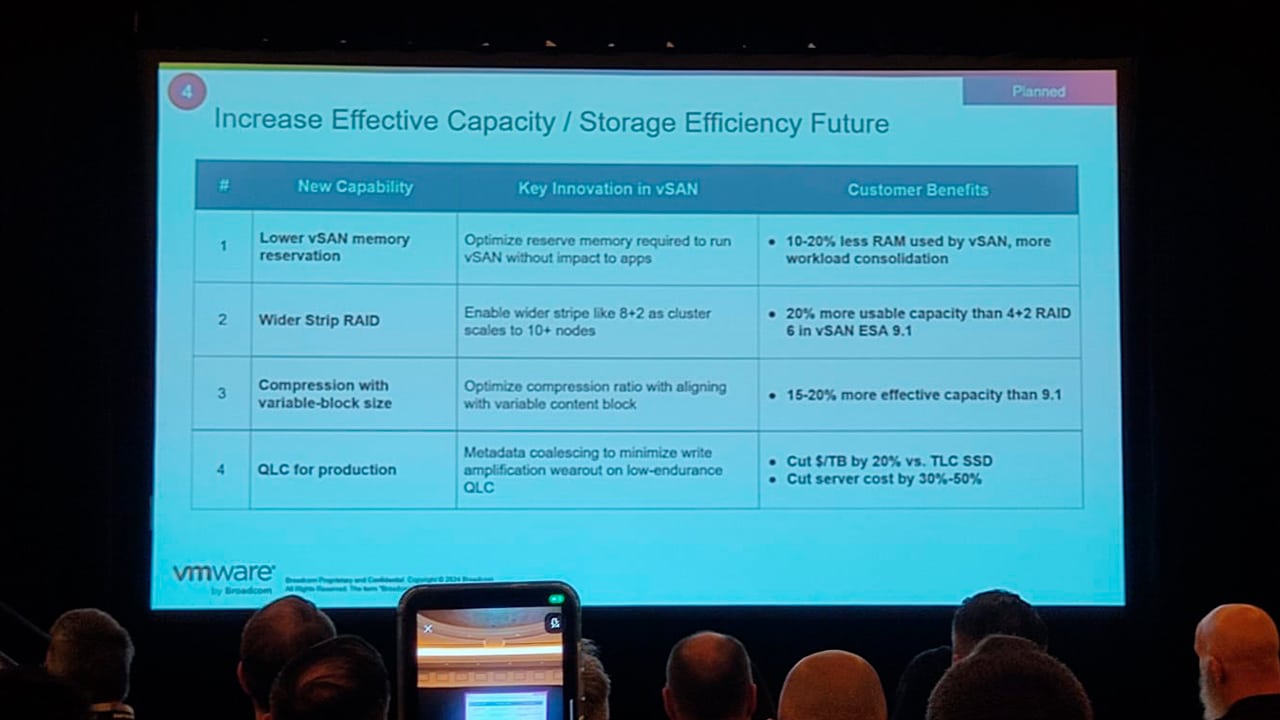
La arquitectura de almacenamiento moderna es ahora mucho más eficiente. Con la reducción del overhead en vSAN ESA, se logra una disminución de hasta un 67% en el consumo de CPU y RAM. ¿Lo mejor? Se elimina la rígida reserva del 30% del espacio, permitiendo que tu infraestructura opere de forma segura y optimizada entre el 80% y el 90% de su capacidad.
Nuevos Modelos OEM y Almacenamiento Económico
El ecosistema se abre a opciones más rentables sin sacrificar la confiabilidad. Actualmente, contamos con la certificación de alternativas de menor costo (como Supermicro) y el soporte avanzado para unidades QLC en bases de datos. Todo esto respaldado por mecanismos inteligentes de mitigación para el write amplification, extendiendo la vida útil de tus componentes de almacenamiento.
Los Impulsores Críticos: ¿Por qué la migración no puede esperar?
La optimización de hardware no ocurre en el vacío. Hay dos factores urgentes del mercado que obligan a las organizaciones a acelerar sus planes de actualización:
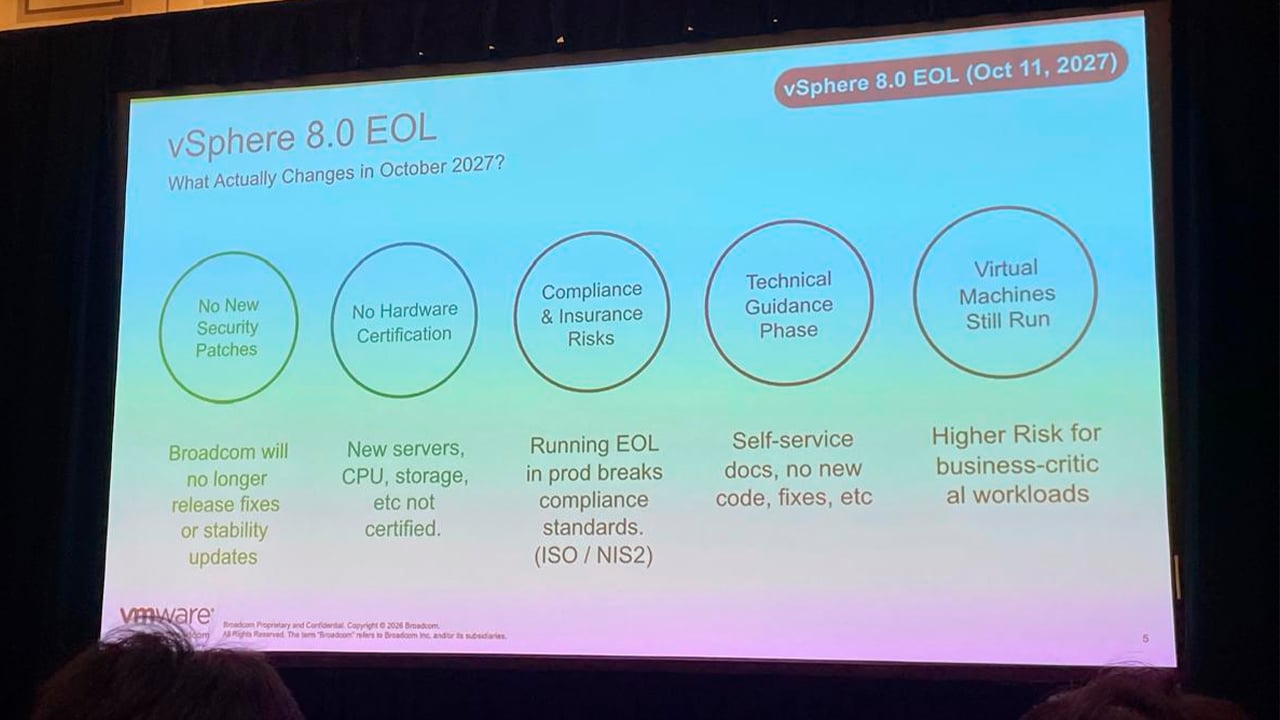
Fin de Vida del Software (EOL): El tiempo corre. La fecha límite de soporte para vSphere 8 y VCF 5.2 está fijada para mediados de octubre de 2027. Quedarse atrás significa exponerse a brechas operativas y de cumplimiento.
Mitigación de Ciberamenazas Avanzadas: Los atacantes están evolucionando rápido, utilizando modelos de Inteligencia Artificial para diseñar amenazas cada vez más complejas. La única forma de defenderse es operando sobre versiones de plataformas totalmente actualizadas, que cuenten con capacidades unificadas de parcheo agresivo.
La era de la Inteligencia Artificial segura, económica y eficiente.
En el marco de VMware Explore 2026 en Las Vegas, Broadcom ha marcado un hito en la evolución tecnológica empresarial con el lanzamiento de VMware Private AI Cloud. Esta nueva solución representa un cambio de paradigma fundamental: en lugar de llevar los datos hacia los modelos de Inteligencia Artificial, lleva los modelos directamente hacia donde residen los datos.
A través del portafolio avanzado de infraestructura de nube, aplicaciones y software de seguridad de Broadcom, las organizaciones ahora cuentan con un camino listo para la producción. Esto permite construir, ejecutar y gobernar cargas de trabajo de IA en una única plataforma de nube privada.
«VMware Private AI Cloud es el punto de inflexión donde la nube privada empresarial y la infraestructura de IA privada dejan de operar como disciplinas separadas y se convierten en una sola», afirmó Ram Velaga, presidente del Infrastructure Software Group en Broadcom.
A continuación, detallamos los tres pilares de este anuncio y cómo transformarán la estrategia tecnológica de las empresas.
Escalar la IA de forma costo-efectiva
El despliegue de la IA tradicionalmente se enfrenta a tres grandes barreras económicas: el gasto de capital (CapEx) en hardware, la complejidad operativa y los costos de los tokens (tokenomics).
VMware Cloud Foundation (VCF) 9 resuelve estos desafíos mediante:
Optimización de almacenamiento: Introducción de la asignación de memoria por niveles NVMe (memory tiering) y la deduplicación de almacenamiento a nivel de clúster para reducir costos de hardware.
Soporte heterogéneo: Compatibilidad con GPUs, CPUs y aceleradores de los principales fabricantes del mercado, permitiendo operar clústeres mixtos de manera eficiente.
Control de consumo: Herramientas nativas de monitoreo de tokens, uso compartido de modelos multi-tenant y un panel de observabilidad de métricas de IA.
Innovaciones clave:
VMware AI Factory: La base definida por software de VMware Private AI Cloud. Automatiza el despliegue de la infraestructura lista para la IA y las operaciones de «Día 2», acelerando el tiempo de puesta en marcha del primer modelo.
Modelos de IA validados para VCF: Los clientes de VCF podrán ejecutar más de 150 modelos comerciales y de código abierto (incluyendo Nemotron 3, Gemma 4, cotomi, Qwen y GLM 5.2) de forma local, garantizando la soberanía de los datos y un modelo de Model-as-a-Service (MaaS) seguro.
Operar con la máxima seguridad (Zero Trust para IA)
Diseñado bajo un enfoque de defensa en profundidad alineado con el marco NIST CSF 2.0, VCF minimiza la superficie de ataque frente a las amenazas modernas potenciadas por la IA.
A través de VMware vDefend, la plataforma aplica parches virtuales y seguridad lateral a nivel de hipervisor mediante microsegmentación. Esto permite bloquear exploits y mantener una postura de Zero Trust estricta.
Innovaciones en seguridad:
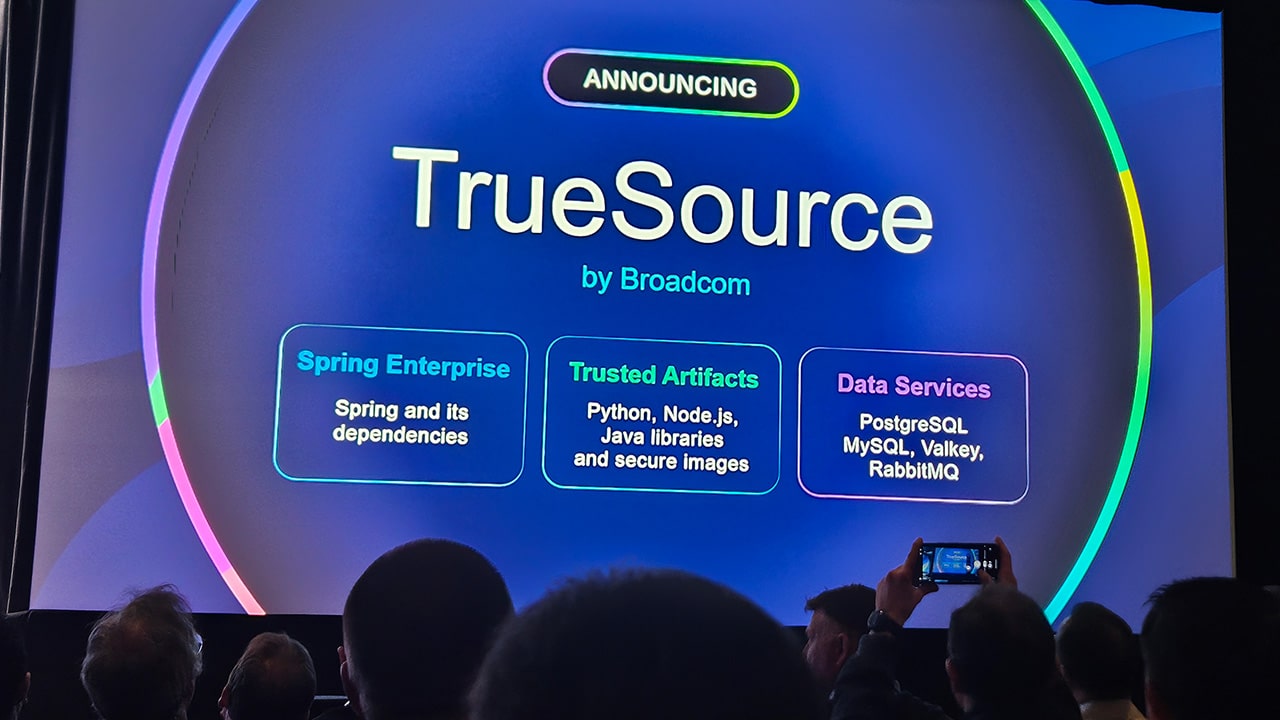
TrueSource de Broadcom: Una solución diseñada para combatir el software malicioso impulsado por IA. Ofrece parches verificados por humanos y escaneados con modelos de frontera para el ecosistema Java (Spring Enterprise), Python, Node.js y el catálogo de imágenes seguras de Bitnami. También se extiende a la capa de datos con soporte para PostgreSQL, RabbitMQ, MySQL y Valkey.
Agentic Zero Trust con vDefend: Identifica componentes de IA mediante el monitoreo continuo de flujos de tráfico, detecta el uso no autorizado de IA (Shadow AI) y genera firmas automáticas de detección/prevención de intrusiones (IDPS) mediante IA.
Defensa contra amenazas con Avi Load Balancer: Restringe el acceso de los agentes a herramientas no autorizadas, aísla comportamientos anómalos (ataques Zero-Day) y evita la filtración de datos sensibles.
Innovación rápida en la era de los agentes de IA
A diferencia de las aplicaciones tradicionales, los agentes de IA autónomos pueden actuar sin supervisión, exceder su alcance o malinterpretar instrucciones. Para mitigar este riesgo, la combinación de VMware Tanzu Platform y VMware vDefend introduce una arquitectura de «denegación por defecto» (deny-by-default).
Innovaciones para la era agéntica:
AgentMinder de Broadcom: Un nuevo plano de control centralizado que gestiona los agentes de IA autónomos como identidades corporativas. Vincula su autoridad a una misión específica, herramientas aprobadas y recursos autorizados, ofreciendo auditoría de cumplimiento total.
Bases de datos listas para la IA: Permite a los propietarios de datos construir canalizaciones (pipelines) dinámicas entre datos estructurados y no estructurados, optimizando el consumo de los agentes a bajo costo sin que la información salga de la empresa.
Fundaciones de agentes en Tanzu Platform: Los agentes tienen cero acceso a APIs, redes o internet a menos que se les otorgue explícitamente. Además, un almacén de credenciales aislado evita por completo el robo de credenciales y los ataques de inyección de prompts.
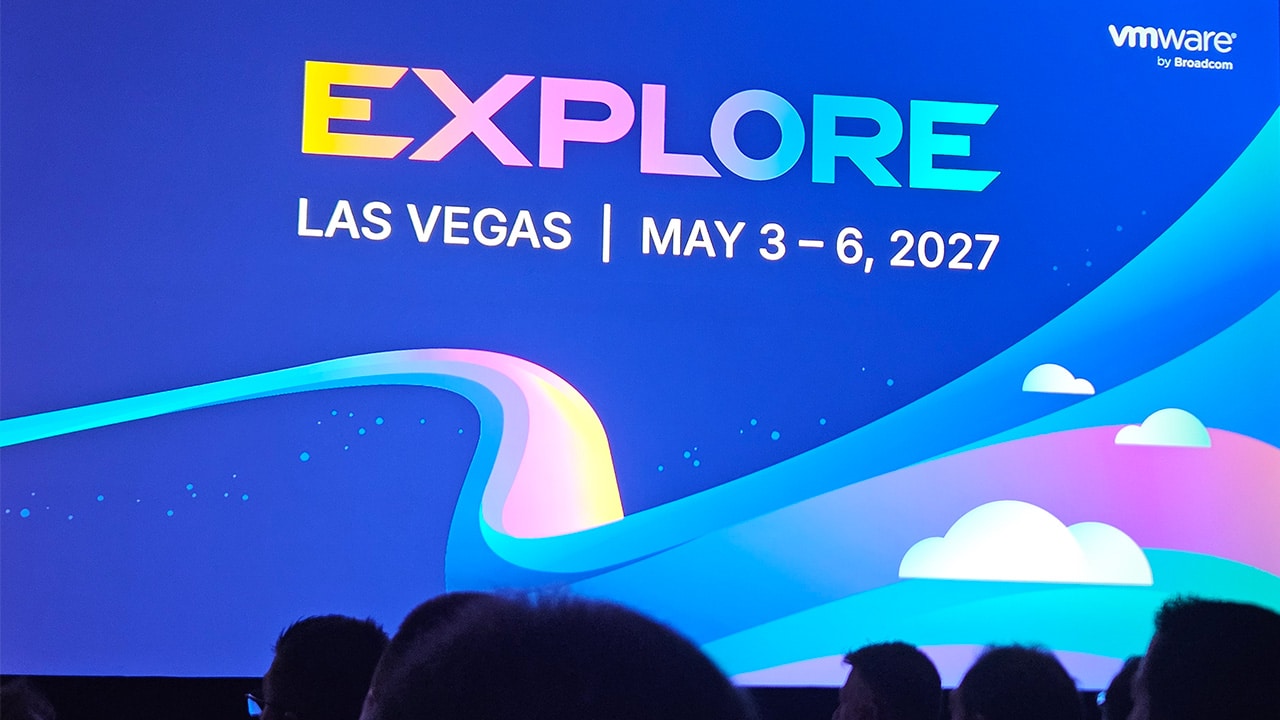
Durante el cierre de la Plenary Session, Broadcom anunció formalmente que el evento VMware Explore cambiará de fechas y se celebrará del 3 al 6 de mayo de 2027 en el
complejo Resorts World Las Vegas.
El próximo paso para tu infraestructura
Con VMware Private AI Cloud, Broadcom entrega una infraestructura de producción que unifica el rendimiento de la IA con el control, el cumplimiento normativo y la predictibilidad de costos que las empresas modernas exigen.
En Wetcom, como tus aliados estratégicos en soluciones de VMware y arquitectura de nube, estamos listos para acompañarte en la adopción de estas tecnologías de vanguardia para potenciar tu negocio de forma segura.
Gestionar consentimiento
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional
Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos.El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu Proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.