Etiqueta: VMware

Notas sobre VMware en el blog de Wetcom.

  • Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    La evolución del ransomware y la problemática que implica


    Estos últimos años, los ataques de ransomware se volvieron el centro de la problemática a la hora de diseñar un plan de Disaster Recovery. Estos ataques se están volviendo más sofisticados, sin dejar rastros y eludiendo la detección tradicional de malware.


    Los ataques de ransomware fueron evolucionando, pudiendo separarlos en dos categorías:


    • Ransomware tradicional (1989 – 2017): se inserta código malicioso en archivos ejecutables. Al ejecutarse, el malware entra en acción y encripta otros archivos.
    • Ransomware actual (2017 – actualidad): explotan vulnerabilidades de programas y sistemas operativos. Estos no dejan rastro alguno y son difíciles de detectar.


    La evolución de los ataques de ransomware implican:


    • Disrupción de servicios críticos para el negocio.
    • Cortes en la infraestructura.


    El documento State of Ransomware 2023, redactado por Sophos, revela que los ataques de ransomware fueron creciendo a lo largo de estos últimos cuatro años. Aunque el porcentaje de ataques entre la encuesta de 2022 y 2023 parece indicar que por ahora se mantiene constante.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery


    Backups y las pólizas de seguro no son suficientes

    La mayoría de las organizaciones cuentan con respaldos de sus cargas de trabajo utilizando soluciones de backup. Estas soluciones, si bien son vitales, carecen de tres características importantes:


    • No hay guía en la selección de puntos de recuperación. El usuario debe estar seguro de que el backup a recuperar no haya sido comprometido.
    • No hay automatización, ni orquestación de recuperación a escala.
    • No existe un ambiente de recuperación para realizar pruebas. El usuario debe disponer, configurar, y mantener un sitio de recuperación propio.


    Por otro lado, las pólizas de seguro ante ataques de ransomware tienen lo siguiente:


    • Se están volviendo cada vez más costosas. 
    • Los requerimientos de seguridad para calificar elegible como cliente están siendo cada vez más estrictos.
    • Aunque se logre pagar el monto de rescate, la recuperación en sí no está garantizada. La reputación de la organización se verá dañada.


    El 96% de las organizaciones que pagaron el monto de rescate, no recuperaron la totalidad de sus datos. (Sophos, State of Ransomware 2023).


    VMware Ransomware Recovery


    Las organizaciones que cuentan con ambientes multi-cloud se enfrentan al gran desafío de intentar prevenir estos ataques, donde los vectores de ataque son más amplios y hay más puntos de entrada que proteger. Además de no tener forma de garantizar que los backups no hayan sido afectados, los tiempos de recuperación son tardíos. En 2023, Solo el 8% de las organizaciones lograron recuperarse de un ataque en menos de un día.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 2)


    Dada esta problemática, VMware propone como solución: VMware Ransomware Recovery for VMware Cloud Disaster Recovery. Esta solución de software, presentada como ransomware recovery as a service (RRaaS), está diseñada específicamente para recuperación ante ataques de ransomware.


    El servicio se basa en la arquitectura y capacidades que VCDR ya ofrece, y las optimiza para la recuperación ante ransomware.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 3)


    Si no cuentan aún con un sitio de Disaster Recovery por los costos, configuración, y mantenimiento que implica, les recomendamos escuchar nuestro episodio de Spotify donde tratamos acerca de VMware Cloud Disaster Recovery:


    Características claves

    Ambiente controlado de recuperación

    Se dispone de un sitio de recuperación aislado, controlado, seguro, y creado a demanda, donde poder recuperar las cargas de trabajo y probar la integridad de los puntos de recuperación. El sitio es desplegado en VMware Cloud on AWS y administrado por VMware.


    Análisis en vivo de comportamiento

    Utilizando herramientas de antivirus de próxima generación, identifica ataques de ransomware modernos y hace un análisis del comportamiento de las cargas de trabajo activas.


    Esto resulta importante debido a la nueva manera de introducir malware en las cargas de trabajo donde la causa raíz, la mayor parte de las veces, se debe a una vulnerabilidad (Sophos, State of Ransomware 2023).


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 4)


    Workflow guiado de recuperación

    Se dispone de una guía paso a paso que involucra la identificación, validación y restauración de los puntos de recuperación, desde una misma interfaz.


    Aislamiento de red al alcance de un botón

    Se puede prevenir la reinfección, durante el proceso de recuperación, configurando el nivel de aislación de red en las VMs. De esta forma, se evita el movimiento del ransomware hacia el sitio de producción.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 5)


    Selección guiada de puntos de recuperación

    Logra identificar puntos de recuperación como candidatos válidos, basándose en la transferencia de datos y entropía para cada snapshot tomado.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 6)


    Puntos de recuperación en almacenamiento inmutable

    Todos los snapshots se almacenan en un Cloud File System, protegido y administrado por VMware.


    VMware Explore 2023


    Las características claves mencionadas son la base de este servicio, e irá evolucionando a medida que los servicios de ransomware (RaaS) también evolucionen.


    En el VMware Explore de este año, se anunciaron las siguientes innovaciones a VMware Ransomware Recovery:


    • Recuperación multi-VM: permite la recuperación a granel de VMs en caso de tener que ejecutar un plan de recuperación. Un único plan de recuperación puede incluir hasta 500 VMs, de las cuales 50 van a ser procesadas en paralelo (identificación, análisis de malware, validación y recuperación).


    Cybersecure Storage : esta nueva tecnología permitirá reducir el tiempo de recuperación de las VMs a partir de los snapshots con deltas de información alojados en vSAN.
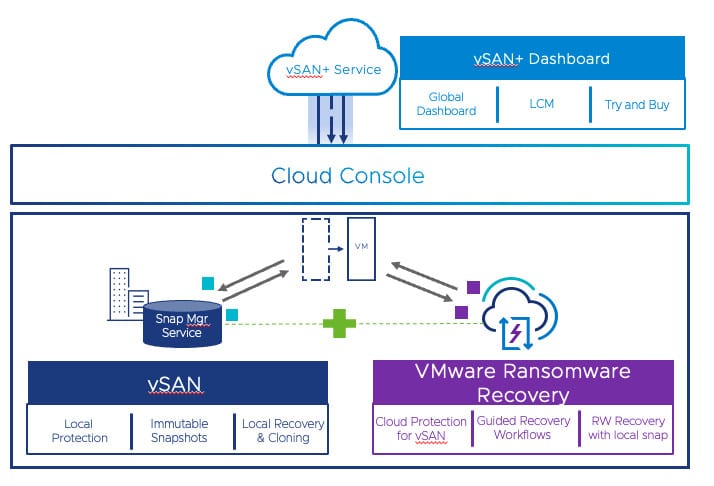


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 7)


    • Recuperación Multi-Cloud: ahora se pueden proteger cargas de trabajo en Google Cloud VMware Engine y AWS Outposts. Los usuarios podrán proteger sus VMs en distintas nubes y podrán también recuperar estas en sus respectivos sitios al finalizar las operaciones de recuperación.


    • Tener en funcionamiento cargas de trabajo de producción en la nube: VMware Ransomware Recovery permitirá a sus clientes mantener las VMs de producción recuperadas en el sitio de recuperación (recovery SDDC) hasta que el sitio de producción se encuentre en condiciones. Si bien esta innovación fue anunciada, se espera que se implemente en Q3FY24.

      ¿Estamos protegidos ante un ataque de malware?

      Para cerrar con esta pequeña introducción, les hacemos las siguientes preguntas:

      • ¿Tenemos un plan de recuperación ante un desastre? ¿Abarca la problemática que presenta un ataque de malware moderno?
      • ¿Tenemos backups? ¿Se verifica la integridad y funcionamiento en un ambiente aislado?
      • Si tuviéramos que ejecutar un plan de recuperación, ¿tardaríamos más de un día en recuperar los servicios de nuestro negocio?

      En caso de encontrarse con una respuesta que no satisface sus objetivos, les sugerimos contactarnos a la brevedad para comentarles más sobre cómo prevenir y actuar frente a un ataque de ransomware.
  • Introduccion a VMware NSX+

    Introduccion a VMware NSX+

    El pasado 22 de agosto en la VMware Explore se presentó VMware NSX+, una nueva oferta de servicio multi-cloud para VMware NSX que facilita como nunca lograr una infraestructura multi-cloud consistente y segura para sus aplicaciones, en este blog te comentaremos un poco más a fondo sobre esto y todos los beneficios que trae.


    Desafíos que nos platea la multi-nube en redes y seguridad

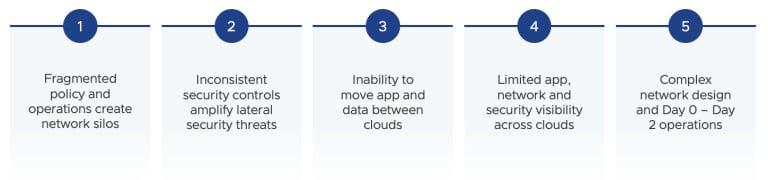
    El despliegue de aplicaciones e infraestructura on-premise y multi-cloud es complejo y puede que se nos plantee alguno o varios de los siguientes desafíos:

    Introduccion a VMware NSX+

    • Diseño de redes y operaciones complejas: Cada cloud actualmente cuenta con su propio set de herramientas y controles, ralentizando el proceso de despliegues de red y operaciones.
    • Visibilidad limitada: El equipo de redes muy frecuentemente no logran una visibilidad end-to-end y monitoreo entre las nubes.
    • Controles de seguros para detección de amenazas: La falta de visibilidad entra el tráfico de las nubes incrementa el riesgo de movimiento lateral de amenazas no detectadas.
    • Brecha de habilidades y recursos: Cada proveedor de nube publica cuenta con sus propias arquitecturas de red, esto dificulta reducir la brecha de habilidades, contratar y capacitar equipos para gestionar la complejidad de múltiples nubes.
    • Poca agilidad en la nube: Nubes privadas como públicas con sus procesos de red manuales hacen que las migraciones de aplicaciones a la nube se demoren años.

    Teniendo en cuenta los puntos mencionados anteriormente, VMware presenta NSX+.


    ¿Qué es VMware NSX+?

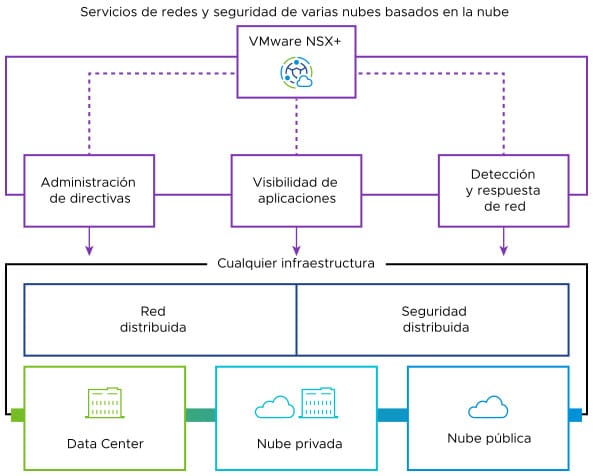
    VMware NSX+ es una solución SaaS multi-cloud de Networking, Security y Advance Load Balancing para NSX que permite a los equipos de redes, seguridad y operaciones visualizar y operar sobre los servicios de NSX de nubes privadas, híbridas y públicas desde una sola consola en la nube.

    Introduccion a VMware NSX+ (imagen 2)

    NSX+ optimiza la disponibilidad, el rendimiento, la seguridad y el coste de la red crítica para el negocio. Los clientes se beneficiarán de una gestión de políticas consistente, una visibilidad unificada, una detección y respuesta de red, un balanceo de cargas avanzado y operaciones simplificadas en la nube, lo que les ayudará a acelerar las implementaciones multi-cloud a escala.

    A continuación, te comentamos acerca de las nuevas características que nos ofrece VMware NSX+


    Gestión centralizada de políticas

    Simplifique la red y la seguridad de la nube con políticas coherentes, una arquitectura escalable de múltiples VPC y funciones multicliente, todo ello desde una consola de nube centralizada.


    Visibilidad y planificación de la seguridad

    Visualice y obtenga información detallada sobre cada flujo de tráfico, eliminando los puntos ciegos y automatizando las recomendaciones y la gestión de las políticas de seguridad.


    Detección y respuesta en la red

    Protéjase de las amenazas maliciosas y los programas de secuestro gracias a tecnologías como la detección y prevención de intrusiones (IDS/IPS) y la respuesta en la red (NDR), que reducen los falsos positivos y aceleran la corrección.


    Operaciones multi-cloud

    Obtenga visibilidad detallada y solucione problemas con paneles de gestión y alarmas centralizados. Disfrute de una gestión del ciclo de vida más sencilla con actualizaciones de red optimizadas.


    Suscripción flexible

    Reduzca los cuantiosos costes iniciales con un modelo de uso para los gastos operativos. Elimine las complicaciones de registrar, rastrear e introducir claves de licencia de NSX con la activación sin clave.


    Balanceo de carga avanzado

    Distribuya aplicaciones de forma coherente en cualquier centro de datos y nube con una solución empresarial de balanceo de carga definido por software.


    NSX+ Policy Management

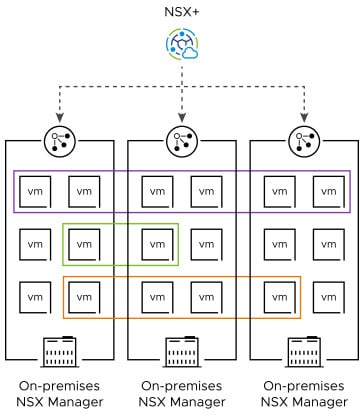
    NSX+ Policy Management acelera el proceso de despliegue de aplicaciones e infraestructura de red en nubes públicas y privadas desde un framework de políticas uniforme, controles consistentes de red y seguridad y automatizaciones desde una consola centralizada en la nube. Con el uso de políticas consistentes podemos extender políticas y reglas entre múltiples sitios, utilizar multi-tenants y constructores VPC (Virtual Private Cloud) con los cuales el equipo de aplicaciones podrá realizar despliegues de ambientes fácilmente on-demand.

    Introduccion a VMware NSX+ (imagen 3)

    Con NSX+ tenemos la capacidad de monitorear los componentes de la red como los NSX Managers locales, verificar la disponibilidad de los Edge Nodes, recursos y performance de la plataforma. También permite desplegar actualizaciones y parches de seguridad, y supervisar a las recomendaciones de compatibilidad y versionado desde el NSX+ Dashboard.


    NSX+ Intelligence

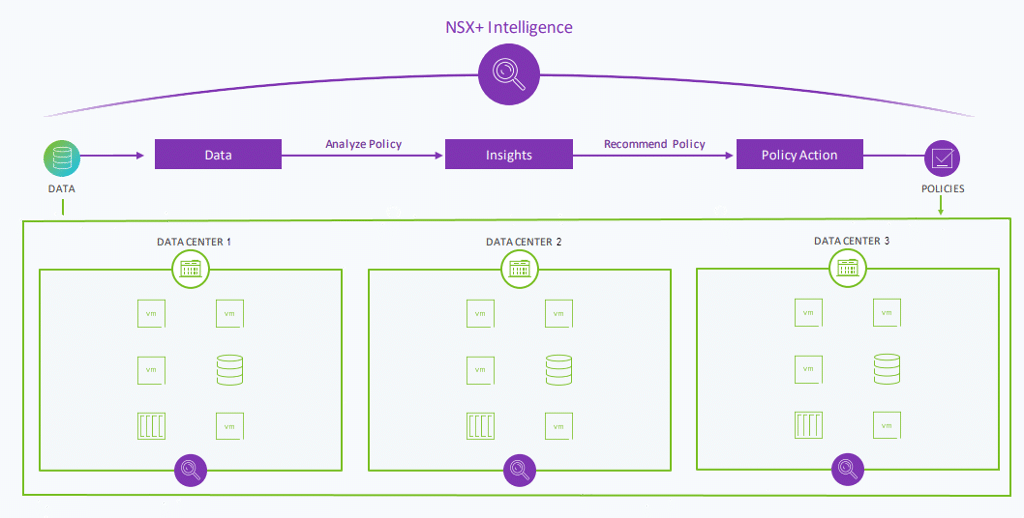
    NSX+ Intelligence proporciona un motor de análisis de redes distribuidas que permite administrar la postura de seguridad del entorno de centro de datos local de NSX. Desde una consola administrada de forma centralizada, el servicio NSX+ Intelligence proporciona las siguientes funciones:

    • Una visualización gráfica detallada de cada carga de trabajo en su sitio local de NSX y todos los flujos de tráfico que se produjeron con esas cargas de trabajo durante el período de tiempo especificado. Esta función ayuda a eliminar los puntos ciegos de seguridad y acelera la corrección de incidentes de seguridad.
    • La capacidad de generar recomendaciones de firewall para directivas de seguridad, grupos de seguridad de directivas y servicios para aplicaciones. Las recomendaciones le ayudarán con la implementación de microsegmentación de firewall a nivel de aplicación.
    • Visibilidad de los eventos de intrusión que detectó NSX Intrusion Detection and Prevention Service (NSX IDS/IPS) en los hosts y las de su entorno de centro de datos local de NSX. Esta función le permitirá identificar qué cargas de trabajo se vieron afectadas por los eventos de intrusión detectados, a identificar las firmas únicas utilizadas y a realizar las acciones necesarias.

    Introduccion a VMware NSX+ (imagen 4)


    NSX+ NDR

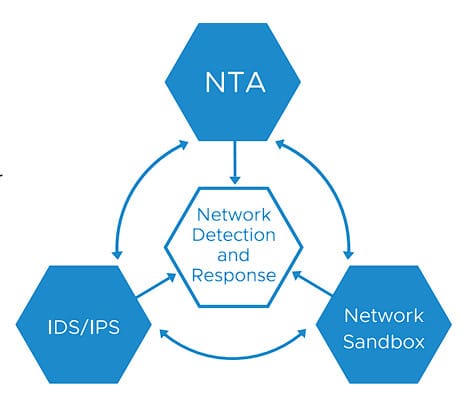
    El servicio NSX+ NDR (Network Detection and Response) ofrece una solución escalable de detección y respuesta de amenazas para cargas de trabajo implementadas en nubes privadas o públicas. El motor de correlación de NSX+ NDR analiza los eventos del sistema de detección/prevención de intrusiones (IDS/IPS) en función de las campañas de amenazas, lo que evita la sobrecarga de alertas y simplifica los procesos de supervisión de las operaciones de seguridad. Este servicio ofrece un servicio simplificado de clasificación, determinación de alcance y búsqueda de amenazas dentro del marco de MITRE ATT&CK.

    Introduccion a VMware NSX+ (imagen 5)

    Con NSX+ NDR, podrá reforzar su postura de seguridad de red, mejorar las capacidades de detección de amenazas y responder de forma más eficaz a posibles incidentes de seguridad, lo que reducirá el riesgo de brechas de seguridad de datos y accesos no autorizados a información confidencial.


    Conclusiones

    En conclusión, VMware NSX+ es una solución de redes y seguridad para nube múltiple a petición basada en SaaS con controles y visibilidad de extremo a extremo. Si quieres saber más sobre como con VMware NSX+ los desafíos planteados al principio del blog se simplifican, contacta con nosotros hoy mismo.

    Si estás interesado en explorar más esta tecnología, podes seguir leyendo nuestros otros POSTs o visitar nuestro canal de YouTube.

    ¡Saludos y hasta la próxima!

  • Nuevas vulnerabilidades en Aria Operations for Networks

    Se detectaron las siguientes vulnerabilidades que afectan a todas las versiones de Aria Operations for Networks o vRNI (vRealize Network Insight) para todas las versiones inferiores a 6.11:

    Authentication Bypass Vulnerability (CVE-2023-34039)


    Esta vulnerabilidad que VMware ha evaluado con un score CVSSv3 crítico de 9.8 impacta en la autenticación debido a la falta de generación de una clave criptográfica única; lo que conlleva que un atacante podría tener acceso en Aria Operations for Networks pasando por la autenticación de SSH y así teniendo total libertad sobre el CLI de la plataforma.


    Arbitrary File Write Vulnerability (CVE-2023-20890)


    Esta vulnerabilidad con un score CVSSv3 de 7.2 afecta a la escritura de archivos. Esto significa que un atacante que cuente con acceso administrativo a la plataforma pueda escribir sobre archivos arbitrarios en la plataforma, generando ocasionalmente en ejecución de código remoto.


    Resolución


    Para mitigar las vulnerabilidades mencionadas se plantean las siguientes recomendaciones:

    • Realizar una actualización en la plataforma a su fixed version (6.11)

    • Aplicar un parche en la versión actual de la plataforma.

      • Se puede consultar al siguiente artículo de VMware para saber el patch bundle correspondiente a la versión del applaince


    Glosario


    ¿Qué es VMSA?


    La sigla VMSA representa VMware Security Advisory y forma parte de VMWare Security Solutions. Su misión es documentar remediaciones para las vulnerabilidades de seguridad reportadas en los productos de VMware. Una vez recibido los reportes o detectadas por el fabricante, se notifican, se asigna un identificador CVE y se asigna un puntaje CVSS.


    ¿Qué es CVSS?


    Es un estándar abierto bajo dominio de FIRST. CVSS representa “Common Vulnerability Score System” que, como su nombre indica, es un sistema de puntaje para estimar el impacto que pueden llegar a implicar las vulnerabilidades. A la hora de determinar qué nivel de riesgo puede determinar una amenaza se emplea una escala que se establece entre el 0 y 10.


    Common Vulnerabilities and Exposures es una base de datos de vulnerabilidades que son públicamente conocidas. Su supervisión corre por cuenta de MITRE Corporation, con asistencia financiera de la Agencia de Seguridad de Ciberseguridad e Infraestructura del Departamento de Seguridad Nacional de Estados Unidos. En este caso, a las vulnerabilidades que se registran en en esta base, a su vez, se les asigna un score conforme a CVSS para poder identificar la complejidad de la vulnerabilidad y poder gozar de un criterio más exacto a la hora de la toma de decisiones.


    Documentación adicional

  • 25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)

    25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)

    El día 24 de enero de 2023, VMware comunica el aviso VMSA-2023-0001 para abordar y solucionar las múltiples vulnerabilidades reportadas de forma privada en vRealize Log Insight, en la cual dos de ellas son Críticas.


    Éste artículo tiene como objetivo remediar las vulnerabilidades que sufren los individuos y/o organizaciones que poseen vRealize Log Insight en versión 8 o superior. Ésto aplica para vRLI en el datacenter local y para dentro del ambiente de VMware Cloud Foundation (VCF).


    Las vulnerabilidades detectadas son las siguientes:


    CVE-2022-31706: Vulnerabilidad Transversal en el Directorio en vRLI (Crítica)
    vRealize Log Insight contiene una Vulnerabilidad Transversal en el Directorio, por lo que un actor malintencionado puede cargar archivos al sistema operativo, lo cual puede resultar en una ejecución remota de código.


    CVE-2022-31704: Vulnerabilidad de roto control de acceso en vRLI (Crítica)
    vRealize Log Insight contiene una vulnerabilidad de un roto control de acceso, por lo que un actor malintencionado puede cargar archivos al sistema operativo, lo cual puede resultar en una ejecución remota de código.


    CVE-2022-31710: Vulnerabilidad de Deserialización en vRLI (Importante)
    vRealize Log Insight contiene una vulnerabilidad de deserialización, por lo que un actor malintencionado puede ejecutar remotamente la deserialización de datos no confiables, cuya acción puede provocar una condición de denegación de servicio.


    CVE-2022-31711: Vulnerabilidad de Divulgación de Información (Moderada)
    vRealize Log Insight contiene una vulnerabilidad de divulgación de información, por lo que un actor malintencionado puede recolectar información de sesión y aplicación de manera remota, sin autenticación.


    Resolución

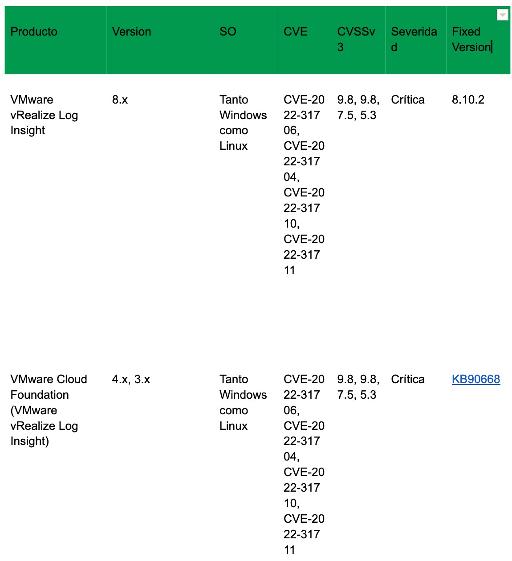
    Para remediar las vulnerabilidades expresadas anteriormente, se debe de aplicar el parche mencionado en la columna «Fixed version» de la matriz que se encuentra a continuación:


    25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)


    Para descargar el paquete de actualización de la versión 8.10.2, la cual no cuenta con vulnerabilidades por el momento, dirigirse al siguiente enlace:

    vRealize Log Insight Download


    Para visualizar las instrucciones en el caso de querer aplicar el workaround de la vulnerabilidad vía línea de comandos, dirigirse al siguiente enlace:

    Instrucciones de Workaround para VMSA-2023-0001

    Enlaces de referencia

    vRealize Log Insight 8.10.2 Release Notes

    Clasificación de vulnerabilidad según VMware

    Glosario

    ¿Qué es VMSA?

    La sigla VMSA representa VMware Security Advisory y forma parte de VMWare Security Solutions. Su misión es documentar remediaciones para las vulnerabilidades de seguridad reportadas en los productos de VMware. Una vez recibido los reportes o detectadas por el fabricante, se notifican, se asigna un identificador CVE y se asigna un puntaje CVSS.

    ¿Qué es CVE?

    Common Vulnerabilities and Exposures es una base de datos de vulnerabilidades que son públicamente conocidas. Su supervisión corre por cuenta de MITRE Corporation, con asistencia financiera de la Agencia de Seguridad de Ciberseguridad e Infraestructura del Departamento de Seguridad Nacional de Estados Unidos. En este caso, a las vulnerabilidades que se registran en en esta base, a su vez, se les asigna un score conforme a CVSS para poder identificar la complejidad de la vulnerabilidad y poder gozar de un criterio más exacto a la hora de la toma de decisiones.

    ¿Qué es CVSS?

    Es un estándar abierto bajo dominio de FIRST. CVSS representa “Common Vulnerability Score System” que, como su nombre indica, es un sistema de puntaje para estimar el impacto que pueden llegar a implicar las vulnerabilidades. A la hora de determinar qué nivel de riesgo puede determinar una amenaza se emplea una escala que se establece entre el 0 y 10.
    En base a esto se establece tres niveles de riesgo:

    Severidad baja: 0.0 – 3.9
    Severidad media: 4.0 – 6.9
    Severidad alta: 7.0 – 10.0

  • VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu es una familia de productos y servicios para modernizar aplicaciones e infraestructura. Estas herramientas nos facilitan la creación de nuevas aplicaciones cloud-native o llevar aplicaciones existentes a contenedores, además de poder ejecutarlas y gestionarlas en forma consistente y segura.


    En este post tenes más información sobre qué es VMware Tanzu.

    Todo comienza con el despliegue y mantenimimento de clusters de Kubernetes y, para ello, los dos productos principales de la familia Tanzu son:


    • vSphere with Tanzu
    • Tanzu Kubernetes Grid


    ¿Es necesario contar con VMware NSX para correr Kubernetes en vSphere?

    La respuesta más simple es no. No es necesario contar con NSX para poder gestionar clusters de Kubernetes con Tanzu. Sin embargo, contar con NSX, libera funcionalidades extra muy importantes.

    Para una explicación más detallada, analicemos los dos productos que nos permiten gestionar clusters de Kubernetes en nuestra infraestructura.


    Tanzu Kubernetes Grid

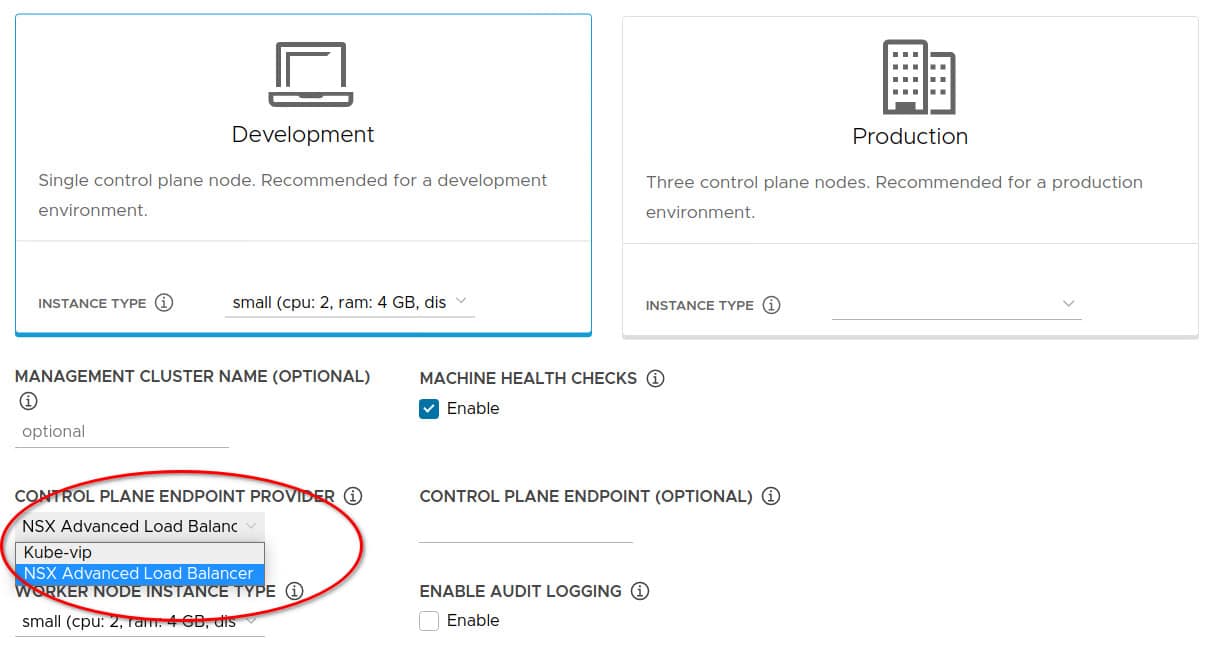
    TKG es una solución que funciona en forma independiente de la plataforma. Para usarlo, primero debemos desplegar un Cluster de Gestión (Management Cluster) y luego los clusters de trabajo sobre los que desplegaremos nuestras aplicaciones.

    Al momento de desplegar el Cluster de Gestión, deberemos indicar la solución de balanceo. Las opciones son: Kube-vip y NSX Advanced Load Balancer (antes conocido como AVI).


    VMware Tanzu: ¿requiere de NSX para funcionar?


    NSX Advanced Load Balancer es una solución de Balanceo que puede funcionar en forma independiente de NSX y cuenta con una licencia gratuita para ambientes no productivos.

    Si usamos Tanzu Kubernetes Grid, entonces no necesitamos NSX.


    VMware vSphere with Tanzu

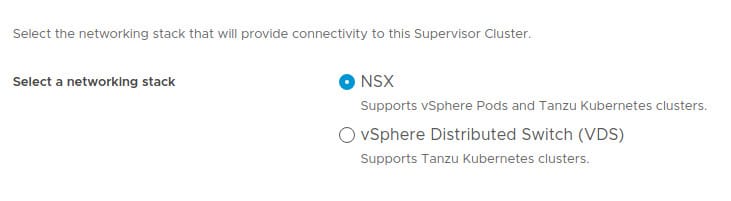
    Para utilizar la integración con Tanzu en vShere, debemos activar el Supervisor Cluster. Al hacerlo, tendremos dos opciones: Utilizar redes basadas en NSX o en vSphere Distributed Switch (VDS). Ambas opciones nos permiten gestionar Tanzu Kubernetes Clusters.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 2)


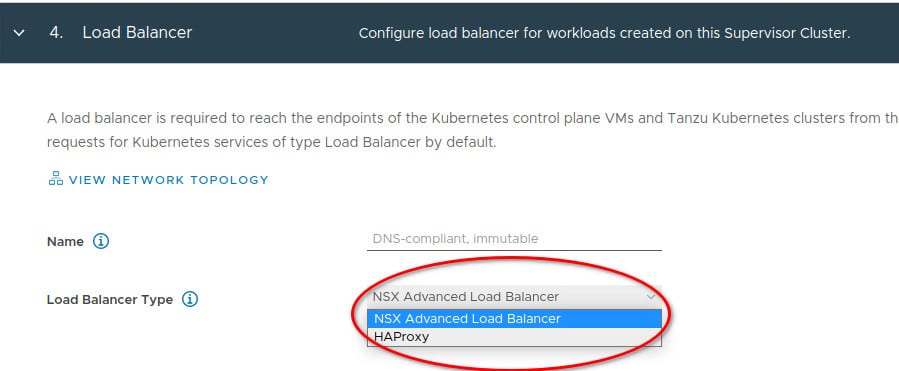
    Si seleccionamos vSphere Distributed Switch, se requiere una solución de Load Balancer que puede ser: NSX Advanced Load Balancer (AVI) o HAProxy.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 3)


    Si elegimos vSphere with Tanzu para gestionar nuestros clusters de Kubernetes no es necesario contar con NSX. Sin embargo, su uso, libera las siguientes funcionalidades extra en nuestro ambiente:


    vSphere pods

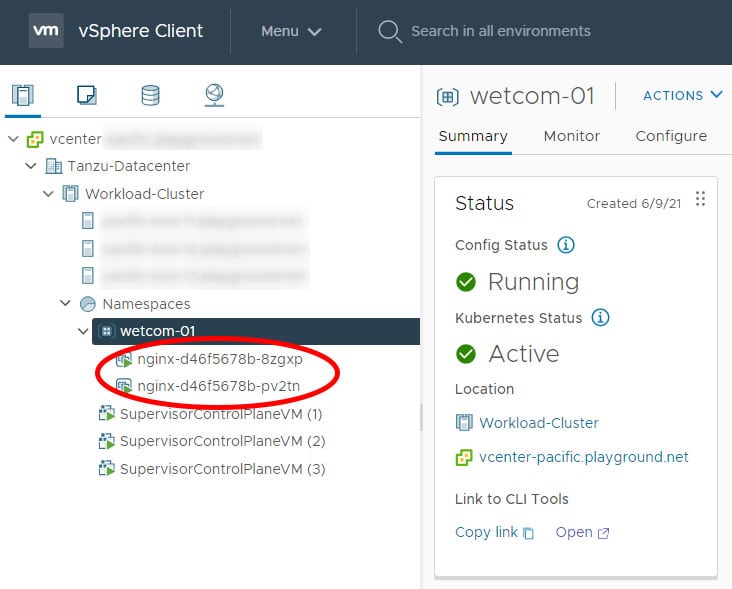
    vSphere pods son objetos de vCenter (se visualizan en la consola) equivalentes a Kubernetes Pods. Los vSphere pods nos permiten:


    • Ejecutar contenedores directamente en los ESXi sin necesidad de desplegar un Cluster de Kubernetes
    • Ejecutar aplicaciones con una aislación de seguridad superior
    • Como objetos de vCenter, DRS puede gestionar la ubicación de los vSphere Pods en el Supervisor Cluster
    • Se pueden monitorear con las herramientas que ya utilizamos para la plataforma vSphere


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 4)


    Redes a demanda

    Cada vez que creemos un nuevo vSphere Namespace, se creará un nuevo segmento de red para los Clusters de Kubernetes en NSX en forma automática. Una vez activado el Supervisor Cluster no deberemos configurar ninguna red en forma manual.


    Registry Harbor integrada

    Utilizar NSX nos habilita el servicio de registry integrado al Supervisor Cluster, simplemente lo activamos y contaremos con una registry para nuestras imágenes de contenedores. Todos los Clusters de Kubernetes confiarán en esta registry sin necesidad de configuraciones adicionales.


    ¿Cómo puedo probar Tanzu?

    Si querés probar Tanzu en tu datacenter contás con dos opciones:


    • Tanzu Kubernetes Grid puede usarse sin licencia siempre que no sea para fines comerciales
    • vSphere with Tanzu ofrece una licencia de evaluación por 60 días


    En este post tenes más información sobre licenciamiento de VMware Tanzu.

    Si necesitás más información o tenés consultas adicionales, dejanos un mensaje en este formulario de contecto y te ayudaremos a conocer con más profundidad las soluciones de Tanzu Kubernetes Grid, vSphere with Tanzu y su integración con NSX.

  • SD-WAN by VMware VeloCloud

    SD-WAN by VMware VeloCloud

    En el primer post de SD-WAN nos centramos en responder ¿qué es SD-WAN? y lo más importante, ¿por qué SDWAN?. En este caso, descubriremos ¿el cómo? . SD-WAN es una tecnología en expansión dentro de las redes de empresas. Su agilidad en el despliegue y las funcionalidades que agrega en las operaciones de networking la convierten en un aliado clave para el crecimiento del negocio.


    Como muchas tecnologías nuevas SD-WAN no es un estándar. Esto significa que cada vendor puede tener distintas interpretaciones o filosofías sobre el alcance en las funcionalidades debe por lo que elegir el vendor correcto es algo clave.


    Te invitamos a conocer porque VeloCloud es la opción correcta para desplegar SD-WAN en tu infraestructura de RED.


    VMware SD-WAN es una solución integral que combina elementos cloud y on-premises para garantizar la mejor experiencia de usuario en el uso de aplicaciones consumidas desde nubes públicas como también desde datacenters propios. Todo esto, asegurando una alta performance y disponibilidad manteniendo bajos los costos de conectividad.


    SD-WAN by VMware VeloCloud


    Al admitir distintas tecnologías WAN, como MPLS, Banda Ancha y LTE la plataforma de manera automática selecciona el mejor link para alcanzar el destino, dependiendo la aplicación. También, esto nos asegura un correcto uso de nuestros enlaces, pudiendo determinar que tipo de tráfico quiero cursar en cada uno.


    De producirse alguna caída o degradación en cualquiera de ellos, el sistema lo detectará y remediará utilizando alguno de los otros enlaces disponibles, respetando las políticas definidas por el usuario.

    La monitoria constante sobre los principales indicadores de calidad en los enlaces, permite adoptar acciones correctivas sin que el usuario final lo note, aun cuando utilizaremos un solo enlace, aplicando tecnologías de mitigación de congestión.


    Arquitectura de la Solución

    La solución de SD-WAN se compone de tres elementos principales: Gateways cloud, Edges tanto con capacidades para data centers como para sucursales y el Orquestador, también cloud, en donde realizaremos la monitoria y gestión de las políticas de red.


    SD-WAN by VMware VeloCloud (imagen 2)


    VMware SD-WAN Gateways

    Los Gateways cumplen con la función de optimizar el camino para las distintas aplicaciones utilizadas como así también el tráfico entre las distintas sucursales y el CO. Se encuentran distribuidos en los principales DC a nivel mundial y son nuestra rampa de acceso a las principales nubes públicas como AWS, SalesForce, Azure.


    VMware SD-WAN Orquestador

    El orquestador es una plataforma web cloud en donde centralizamos todo el management de nuestra red SD-WAN. Desde ahí, realizaremos la configuración, aprovisionamiento, monitoreo y visualización de reportes. Por medio de la configuración de políticas de servicio configurables por cada aplicación podemos gestionar el tráfico de una manera muy simple.


    VMware SD-WAN Edge

    Los edges son appliances que cuentan con la funcionalidad de Zero-Touch y brindan conectividad segura a las aplicaciones utilizadas, sea tanto en dc privados, cloud públicos o ambientes híbridos. También se pueden desplegar de forma virtual y en nubes públicas como AWS o Azure. Los appliance físicos pueden hostear VNFs – host virtual network function – simplificando el despliegue de servicios de red.


    Los Edges realizan deep application recognition para determinar a qué aplicación pertenecen los paquetes que conforman el flujo de datos, para aplicar la política de servicio correspondiente, asegurando la performance extremo a extremo del servicio.


    Diferenciadores de Velocloud

    ¿Qué es lo que diferencia a Velocloud de sus competidores ? A continuación listamos las principales características que convierten a Velocloud en la mejor opción para el despliegue de redes SD-WAN.


    DMPO

    DMPO proporciona monitoreo constante sobre los links de upstream, detección del ISP y configuración automática de las características del link. Con tiempos menores al segundo puede remediar cortes de servicios o degradación de los enlaces manteniendo una performance óptima en el funcionamiento de las aplicaciones. Esto lo logra con mecanismos como FEC, jitter buffering y de duplicación paquetes en distintos vínculos.


    SD-WAN by VMware VeloCloud (imagen 3)


    Cloud VPN

    One-click, site-to-site cloud VPN is a VPNC-compliant IPSec VPN to connect SD-WAN sites and non-SD-WAN sites while delivering real-time status and health
    updates of VPN sites.


    SD-WAN by VMware VeloCloud (imagen 4)


    Zero-Touch Provisioning

    Los Edges se despliegan de forma dinámica, ahorrando tiempo y facilitando la operación. En cuestión de minutos, una sucursal se encuentra operativa. Los edges se autentican y descargan su configuración de forma segura desde el Orquestador.


    Reconocimiento de aplicaciones

    El sistema reconoce y clasifica de manera automática más de 2500 aplicaciones utilizando su base de datos cloud sin la necesidad de desplegar hardware adicional.

    De esta manera, nos aseguramos que las políticas de negocio creadas, que involucran las aplicaciones que utilizamos en nuestro negocio, se ejecuten correctamente elevando la experiencia del usuario.


    SD-WAN by VMware VeloCloud (imagen 5)


    Monitoria de las aplicaciones

    Constantemente se monitorea el estado de nuestros enlaces respecto a tres tipos de tráficos distintos, video, voz y datos, recibiendo una puntuación en cada caso y sirviendo de alerta temprana para reclamar al proveedor de servicio correspondiente.


    SD-WAN by VMware VeloCloud (imagen 6)


    También, nos permite ver el desempeño real y como las mejoras mencionadas anteriormente por Velocloud aumenta el desempeño de las aplicaciones.

    Any Connection Type

    Los edges disponen de un gran número de interfaces disponibles, como LTE, WiFi, MPLS o INTERNET para que cualquier sitio pueda ser desplegado de manera rápida y sencilla.

    Sobre estos enlaces físicos (underlay), la solución crea una red virtual (overlay) que permite un manejo del tráfico transparente para el usuario y agnóstico al tipo de conexión.


    Licenciamiento

    La solución de Velocloud se licencia en base a tres componentes principales, el ancho de banda utilizado, el tipo de versión (características / funcionalidades) y el plazo del contrato.


    SD-WAN by VMware VeloCloud (imagen 7)


    También hay que tener en cuenta que dependiendo el ancho de banda utilizado nos va a determinar el tier del Edge a instalar en la sucursal / DC.


    SD-WAN by VMware VeloCloud (imagen 8)


    Tenemos tres tipos de versiones, Standard, Enterprise y Premium, independientemente del modelo de Edge y del ancho de banda elegido, que hacen referencia a las funcionalidades que vamos a tener disponibles en la plataforma.

    Dependiendo del nivel de despliegue y puntualmente nuestras necesidades, el licenciamiento nos da la suficiente libertad para configurar la mejor opción.


    SD-WAN by VMware VeloCloud (imagen 9)


    En este link podes encontrar mas información sobre las licencias.

    https://docs.vmware.com/es/VMware-SD-WAN/4.0/vmware-sd-wan-partner-guide/GUID-7A9F3188-3434-4AC4-ACD5-23DBD24FD8A6.html

    https://wan.velocloud.com/rs/098-RBR-178/images/sdwan-712-edge-platform-spec-ds-1020.pdf


  • Wetcom obtiene el premio VMware 2022 Partner Value Award para Latinoamérica

    Wetcom obtiene el premio VMware 2022 Partner Value Award para Latinoamérica

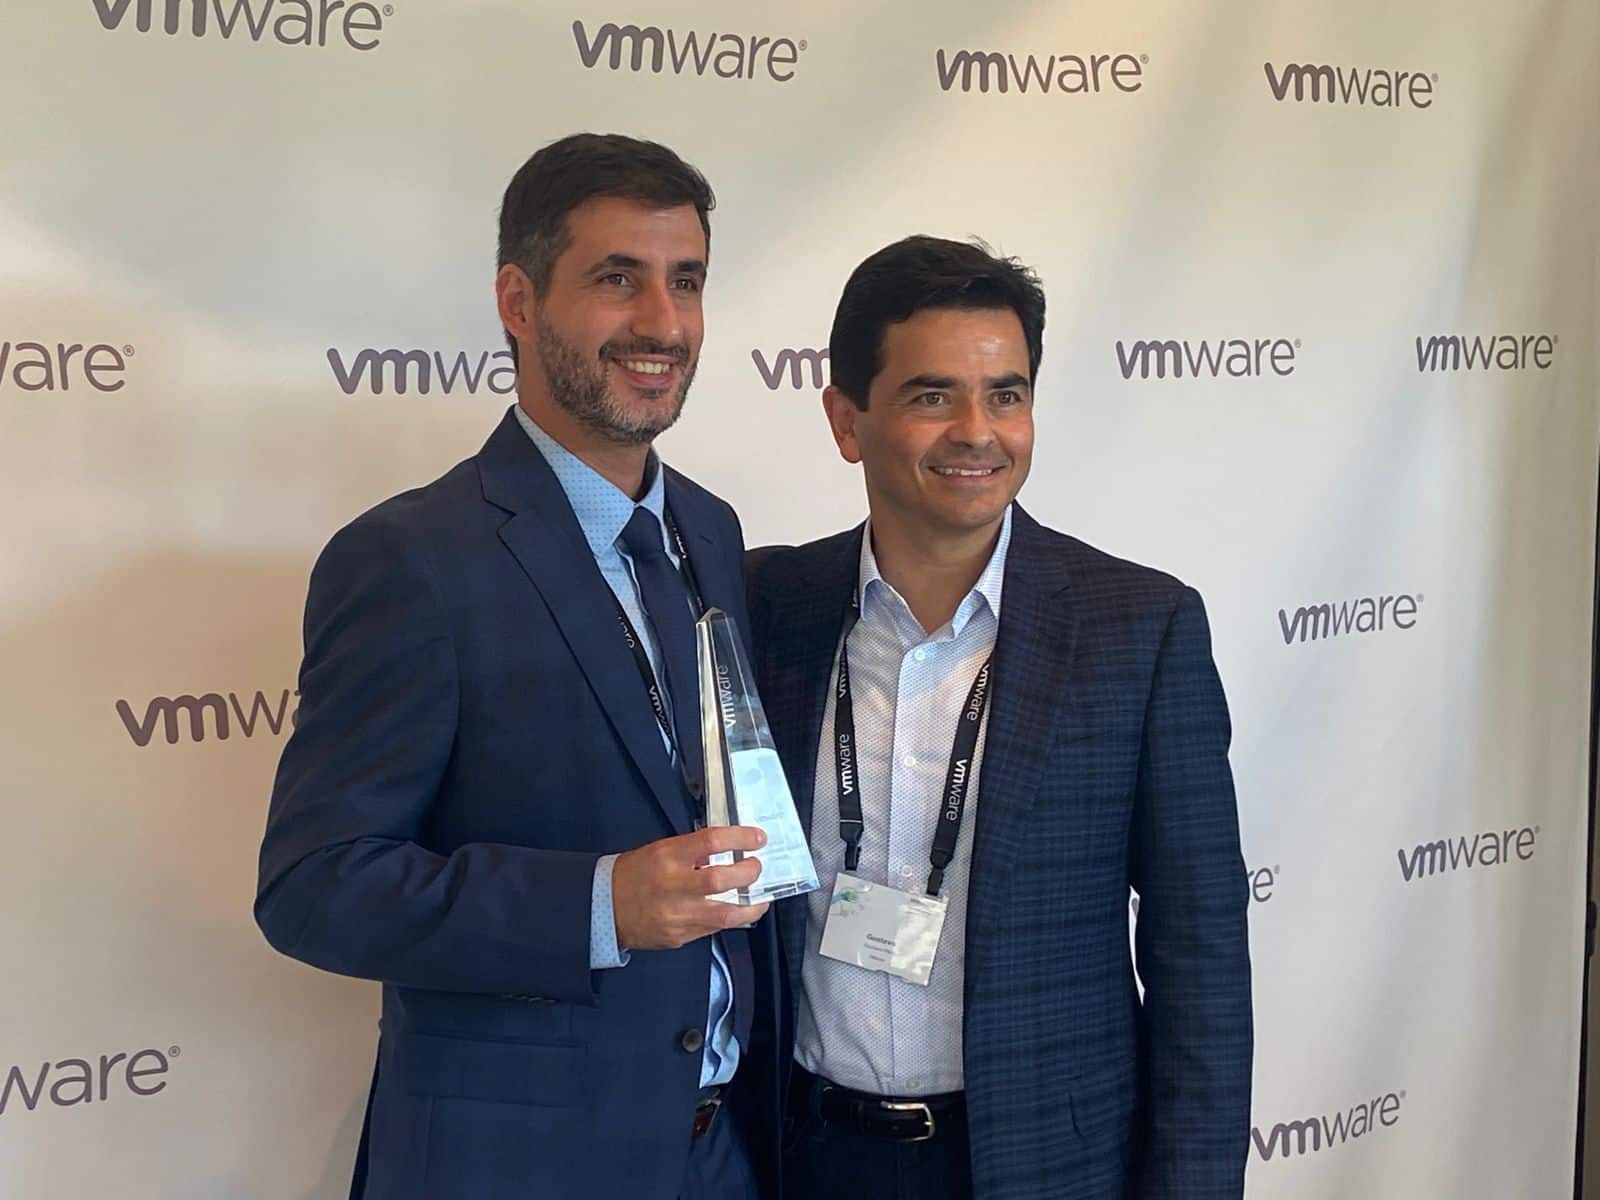
    Palo Alto, California, 6 de abril de 2022 — Wetcom S.A. fue galardonada con el premio VMware 2022 Partner Value Award para Latinoamérica.  Con esta distinción,  VMware honra anualmente a sus canales más estratégicos con el Premio al Mérito (Partner Achievement Awards) y reconoce una vez más a Wetcom S.A. por contribuir al crecimiento y desarrollo de las empresas mediante la utilización de tecnología VMware, además de proveer los más altos estándares en servicios y experiencias de cliente.


    «Wetcom S.A. ha tenido un impacto significativo en los clientes de VMware, ayudándolos rápidamente a reimaginar sus negocios y a reinventar sus servicios con el fin de mantener la economía en marcha,» señaló Gustavo Ríos,  Director Sénior de Canales para Latinoamérica, de VMware. “En un año donde todos transitamos por una nueva normalidad, canales como Wetcom S.A. fueron un agente de cambio positivo – ayudando a las empresas a adaptarse rápidamente, a estabilizarse y emerger más resilientes, dentro de un mercado impredecible. VMware está orgulloso del valor que Wetcom S.A. entrega a sus clientes de manera continua«.


    “Este premio de VMware reconoce nuestro compromiso en promover la innovación y acelerar la transformación digital de nuestros clientes, aún en contextos desafiantes a nivel mundial que hace unos años resultaban impensables,” manifestó Diego Quintana, Chief Executive Officer en Wetcom. “Para lograr un impacto positivo y que nuestros clientes logren transformar sus negocios rápidamente, es esencial trabajar codo a codo con VMware, expandiendo nuestra capacidad de entrega y generando un valor superior y a largo plazo .”


    El programa de premios anuales de VMware para sus canales, Partner Achievement Awards, se lleva a cabo con la colaboración de IDC, empresa líder en inteligencia de mercado y servicios de consultoría para Tecnología, quien revisó y evaluó las propuestas presentadas a la luz de los requisitos de cada categoría de los mencionados premios.  Se reconoció a los socios de VMware por contribuir a la transformación de sus clientes, mediante el uso de soluciones VMware que permiten la transición hacia arquitecturas más modernas, centrabas en la nube.  Los galardonados fueron seleccionados por su capacidad para potenciar a sus clientes mediante el aprovechamiento de tecnologías de VMware, que en combinación con otras soluciones de última generación, les permite liderar la industria.


    VMware is a registered trademarks of VMware, Inc. in the United States, and other jurisdictions. This article may contain hyperlinks to non-VMware websites that are created and maintained by third parties who are solely responsible for the content on such websites.


    Contacto de Prensa

    Gabriela González, Marketing and Communications Manager

    [email protected]

  • Las 10 charlas más importantes de este VMworld 2021

    Las 10 charlas más importantes de este VMworld 2021

    Se viene el VMworld 2021 y en este post me gustaría compartir con vos cuales son las charlas que considero no deberías perderte.


    Antes de comenzar con el listado, quiero contarte cuales son los tracks de aprendizajes que hay disponibles en el VMworld 2021:


    • Vision & Innovation
    • Multi-Cloud
    • App Modernization
    • Security
    • Networking
    • Edge
    • End User Services
    • Inspire Change


    Los tracks de aprendizaje del VMworld 2021 están pensados para ayudar a los asistentes a ordenar, y priorizar, a qué charlas asistir en función de sus necesidades puntuales.


    De esta forma si tenemos la necesidad de profundizar en temas de Multi-Cloud, claramente vamos encontrar las charlas en este track de aprendizaje.


    Personalmente te recomiendo que te enfoques en 3 o 4 tracks, y que juntes la mayor cantidad de charlas sobre estos tracks. Luego, en los espacios libres, podes completar con charlas de otros tracks de manera de tener una agenda con sentido.


    Para que nadie se quede afuera, las charlas que elegí fueron en función del General Pass. De esta forma con el pase más básico vas a poder verlas.


    Ahora si las charlas que no te podes perder de cada track.


    Vision & Innovation – Accelerating Innovation: Strategies for Winning Across Clouds and Apps [GEN3103]

    Esta es la General Session que estará dirigida por Raghu Raghuram, CEO de VMware, y por Sumit Dhawan, presidente de VMWare.


    Siempre las General Sessions tienen como objetivo abrir el juego para que podamos pensar en lo que viene en el mundo tecnológico.


    Mientras comenzamos a ver la luz al final del túnel de la pandemia, hacemos un balance de qué salió bien y qué salió mal, tenemos que volver a enfocarnos en la innovación.


    La adopción del multi-cloud está cada vez más presente en la agenda de los directivos de IT, es por esto que creo que esta es una de las charlas que no se pueden perder.


    Multi-Cloud – Expand Your Hybrid Cloud Options by Combining VMware with AWS Services [APP2842S]

    En los últimos 3 años la cantidad de usuarios que comenzaron a migrar cargas de trabajo a VMware Cloud on AWS (VMC) creció exponencialmente.


    Los casos de uso por los que las empresas migran a VMC son muchos, pero en muchos casos lo que estamos viendo es que lo están usando como estrategia de migración a la nube.


    A esta estrategia se la conoce como «lift and ship» y desde mi óptica requiere un esfuerzo bajo para la migración a la nube de cargas de trabajo VMWare. Lamentablemente solo sirve como punto de partida en la migración a la cloud.


    Si queremos realmente hacer una adopción de la nube tenemos que comenzar a consumir servicios nativos. Es por esto que elegí esta charla dentro de las más importantes.


    App Modernization – Cloud Infrastructure Transformation with VMware Tanzu Basic and Tanzu Standard [APP2454]

    Esta es de las charlas que no te pueden faltar si estas pensando simplificar tu estrategia de Kubernetes o bien estás tratando de salir de las soluciones que usas hoy en día.


    Desde el lanzamiento de vSphere 7 y mucho más desde la llegada de Tanzu los contenedores, y sobre todo, los clusters de Kubernetes, tienen un lugar de privilegio dentro del mundo VMware.


    Si vas a ir por este camino, tenes que participar de esta charla para entender qué hay disponible de la mano de Tanzu.


    Si no podes esperar al VMworld, te dejo este video sobre el tema.


    También, te dejo este episodio de los insane podcast de Wetcom donde hablamos de este tema con Octavio Duré de VMware.


    Security – Help Protect Anywhere Workforce with VMware Cloud Web Security [EDG1168]

    La pandemia extendió ampliamente la superficie de ataque que pueden ser explotada quienes estén buscando algún expuesto de seguridad.


    Durante los dos últimos años vimos subir en la prioridad de los IT Managers la seguridad de los accesos remotos y las redes de acceso Zero Trust.


    Si todavía estás usando una solución de seguridad y acceso remoto que tiene unos cuantos años esta es una charla que te puede brindar información sobre acceso remoto, content filtering y protección sobre malware conocido y los zero day.


    Networking – Better Secure Network Connectivity Between Public and Private Clouds: Panel [NET2687]

    Siguiendo la lista del multi-cloud y seguridad, esta charla con foco en NSX-T, cubre los aspectos necesarios para segurizar tanto las nubes privadas como las híbridas.


    Esta charla se enfoca en la seguridad y conectividad en ambientes VMware tanto en Hyperscalers como en VMware Cloud on AWS y en Azure VMware solution.


    Si todavía estás corriendo NSX-V, tenés que saber que queda sin soporte en enero 2022 por lo que te recomiendo hacer la migración antes de esa fecha.


    Si todavía no empezaste con la planificación de esta migración, te dejo este Insane Board de Wetcom que cubre los 3 caminos posibles de migración.


    Edge – Deploying VMs and Kubernetes with VMware Cloud Foundation at the Edge [EDG1294]

    La ejecución del cómputo en el borde es una tendencia que crece día a día. Hoy podemos ver empresas corriendo máquinas virtuales y contenedores en pozos de petróleo, porque las aplicaciones no tolerarían la latencia del viaje al centro de cómputos.


    O bien cargas de trabajo de inteligencia artificial tan bien diseñadas que no requieren ir hasta el centro de cómputos para ser procesadas.


    Para que esto sea posible, y no una pesadilla, correrlo dentro de VMware Cloud Foundation es una de las opciones más aconsejables.


    La solución es robusta y pensada para ambientes que no tienen tantos cambios como puede ser el borde.


    Si vas a correr cargas de trabajo en la nube, esta charla es para vos. Si queres profundizar en el tema antes el VMworld, te dejo este video que grabamos.


    End User Services – Digital Employee Experience: The Key to a Successful Anywhere Workspace [EUS2069]

    Con el foco puesto en garantizar el acceso remoto a los usuarios debido a la pandemia, en muchos casos se perdió el foco en la experiencia de los usuarios al utilizar estas soluciones.


    Siempre se valoró la velocidad del acceso y se dio poca importancia a «dónde accedían los usuarios».


    Esto tiene que cambiar ya que, en la mayoría de los casos, las soluciones que se implementaron fueron parches al problema de la pandemia.


    Esta charla tiene foco en la experiencia el usuario, lo tiene como foco, y es por esto que creo que tiene que estar en el listado.


    Inspire Change – Automating Ransomware Remediation with the VMware Carbon Black Cloud SDK [CODE2782]

    No cabe dudas que el tema Ransomware se vive con gran preocupación incluso en niveles que exceden las áreas de tecnologías de las organizaciones.


    Tener un plan de respuesta ante un ataque ransomware no es suficiente en la mayoría de los casos. Uno de los factores clave del tema ransomware es tener la capacidad de respuesta automática ante una situación de este tipo.


    ¿Por qué? Si esto sucede de madrugada lo más probable es que no tengamos capacidad de reacción manual por la mañana.


    Es por esto que creo que esta charla es clave.


    Las 10 charlas imperdibles de este VMWorld 2021 – Bonus track

    Hasta este momento elegí una charla de cada uno de los tracks definidos. Tengo encolados 2 charlas más que creo que no pueden quedarse afuera y también quiero compartirlas con vos.


    Multi-Cloud – VMware DRaaS – Combine Two Services for Comprehensive Disaster Recovery Plans [MCL1202]

    Sobre este tema hablamos hace un tiempo con Marcos Machado de VMware en uno de los episodios de los insane podcasts de Wetcom.


    Si estás por definir un plan de recuperación de desastres o bien pensás en modernizar el que ya tenés creado, esta charla es clave para conocer cómo hacerlo de forma simple y con un costo efectivo.


    Sin la necesidad de construir un centro de cómputos o de contratar los servicios de uno, la solución de DRaaS de VMware, tiene muchos beneficios más que conocer.


    Si queres profundizar antes del VMworld te dejo el episodio del podcast para que lo escuches en un rato.


    Networking – VMware SD-WAN – Getting Started [ISM-HOL-2240-95-ISM]

    Este último no es una charla en si, sino que es un hands on lab, o laboratorio.


    VMware pone a disposición de la comunidad una serie de laboratorios que permiten descubrir sus diferentes tecnologías.


    En este caso la tecnología a cubrir es VeloCloud, la solución de software-defined WAN de VMware.


    ¿Por qué creo que no te lo deberías perder? es un laboratorio simple, de nivel 100, que permitirá experimentar de primera mano lo simple que es poner en marcha la solución junto a todas sus funcionalidades.


    Si venís en una posición de liderazgo, te servirá para comprender que tanto esfuerzo va a tener que hacer tu equipo de trabajo para la puesta en marcha de las soluciones


    Si no conoces las soluciones SD-WAN de VMware, te recomiendo escuches este episodio de los insane podcast de Wetcom donde junto a Pablo Boscariol, las pudimos cubrir.


    Espero que esta lista te haya sido de utilidad y que te oriente a la hora de armar tu agenda del VMworld.

  • Introducción a VMware Cloud Disaster Recovery

    Introducción a VMware Cloud Disaster Recovery

    Contar con un plan de recuperación ante desastres (o DRP por sus siglas en inglés) suele considerarse una problemática compleja y con costos muy elevados. Sin embargo, es imprescindible para cualquier organización tener un DRP para lograr una infraestructura altamente disponible.


    VMware Cloud Disaster Recovery es la solución que permite simplificar la forma en que resguardamos y restauramos nuestros datos ante contingencias o caídas. Además, al tratarse de una solución Saas, servicio a demanda y en la nube, logramos optimizar costos y escalar nuestra infraestructura de manera rápida y segura.


    Conocé más sobre sus beneficios, características, funcionamiento, arquitectura y casos de uso en el siguiente video:


    ¿Cualés son sus principales beneficios?

    VMware Cloud Disaster Recovery está especialmente diseñada para las organizaciones que quieren recuperar su sitio primario en la nube. Cuenta con varias ventajas, entre las cuales podemos mencionar:


    1. Bajo costo: al tener un sitio primario y quererlo recuperar en otro sitio de contingencia, es necesario contar con un sitio físico propio o dentro de un service provider, que suelen ser muy costosos. Gracias a la solución de VMware, podremos recuperar todo nuestro centro de cómputos a demanda en VMware Cloud on AWS.


    2. Facilidad de uso: no es necesario realizar una gran ingeniería tanto de solución como de administración para recuperar el sitio de cómputos.


    ¿Cómo es su funcionamiento y arquitectura?

    Tenemos nuestro sitio primario donde van a correr nuestros hosts de VMware ESXi, que van a soportar diferentes VMs. Estas VMs tienen las cargas de trabajo y las aplicaciones que utilizamos normalmente. Dentro de nuestro sitio personal también tenemos el vCenter y el almacenamiento donde se guardan todas las máquinas virtuales (VMFS, NFS, vSAN).


    El primer paso es contratar el servicio de VMware Cloud Disaster Recovery. Al hacerlo, vamos a contar con una consola de automatización y orquestación de VMware basada en la nube. La orquestación nos va a permitir tener acceso al vCenter y descubrir toda nuestra infraestructura.


    El segundo paso, es conectar por medio de un OVA (una VM especialmente preparada para que se conecte al file system de la nube de VMware), para replicar toda la información que nosotros decidamos a través del orquestador.


    La réplica en principio será total y luego pasará a ser incremental. ¿Cuál es el beneficio? Nos permitirá que al comienzo tengamos una gran transferencia de datos y después bajar mucho los costos en cuanto a réplica, ya que solo pasaremos los cambios que existen dentro de nuestra infraestructura (desde el punto de vista práctico se verán como Snapshots).


    El OVA que realiza la réplica va a permitir que lo guardemos en el file system distribuido de VMware para que luego hagamos la recuperación en el sitio de contingencia.


    ¿Cómo funciona el sitio de contingencia?

    Tendremos disponibles hosts de VMC on AWS de forma remota, lo que nos permite tener infraestructura a demanda en la medida que nosotros lo necesitemos. Teniendo replicados los datos en la nube de VMware al momento de querer declarar la contingencia lo que haremos es, mediante el orquestador, encender un host para iniciar la “rehidratación» de los datos dentro de VMC on AWS.  La rehidratación de los datos se realizará sobre un datastore basado en vSAN para mejorar la performance y el encendido de las VMs que nuestras aplicaciones necesitan. Este procedimiento es fundamental, ya que hace el «remontado» de todos nuestros datos.


    ¿Cómo es el Failback dentro de la solución?

    Esta solución tiene contemplado primero realizar toda la réplica de esa información hacia nuestro OVA de forma automática. Todos los cambios incrementales volverán a nuestro centro de cómputo en el momento que lo necesitemos. Es a través de nuestro orquestador que decidiremos cuándo dejar de operar en contingencia, y volver a operar de manera fácil en nuestra infraestructura On-prem.
    En la orquestación, al estilo CRM, podremos realizar protection groups, que permitirá prender de forma prioritaria y escalonada las VMs que seleccionemos. De esta forma, la performance de nuestra infraestructura no se verá afectada. Además, para los casos de dependencia aplicativa, podrán ser contemplados en el orden necesario.

    Para conocer más acerca de esta solución, escuchá el episodio en nuestra playlist #InsanePodcasts


    En resumen

    VMware Cloud Disaster Recovery ofrece una solución de fácil uso y bajo costo, para que las organizaciones se puedan poner rápidamente en marcha, cumplan regulaciones y tengan su ambiente de contingencia altamente disponible. Para más información sobre su funcionamiento e implementación, contactanos

    No olvides suscribirte a nuestro canal de YouTube y seguirnos en Spotify para ver y escuchar más contenido técnico a demanda.

  • Qué es VMware vRealize Cloud Universal

    Qué es VMware vRealize Cloud Universal

    En este post quiero contar que es VMware vRealize Cloud Universal, una de las soluciones tecnológicas de VMware de mayor potencial para acelerar la adopción de la nube en ambientes empresariales.


    ¿Qué es VMware vRealize Cloud Universal?

    VMware vRealize Cloud Universal es una suite de gestión que combina componentes on-prem y cloud (Software como Servicio) para automatizar, operar y hacer analítica de logs en una oferta única para acelarar la adopción de la nube.


    Esta suite ofrece la flexibilidad de implementar la administración local o en la nube, indistintamente, sin necesidad de recomprar, para una experiencia de administración híbrida y multi nube consistente.


    En otras palabras, podemos elegir dónde correr ciertos componentes de gestión que ya conocemos de VMware como así también utilizar algunos que, o bien ya existían en la cloud, o bien fueron creados para esta solución.


    Al ser una solución SaaS sacamos del medio la complejidad de los proyectos de implementación largos y al mismo tiempo ahorramos valiosos recursos de hardware que ahora podemos usar para cargas de trabajo reales.


    Casos de uso de VMware vRealize Cloud Universal

    La suite tiene foco en varios casos de uso que hacen que esta solución sea más que interesante. Esta es la introducción a los mismos:


    Acelerar la adopción de la nube
    Asegúrese de alinearse con una estrategia de nube primero mientras mueve cargas de trabajo a la nube a su propio ritmo.


    Innovación rápida
    Entregue aplicaciones y software al mercado más rápidamente con las últimas capacidades de vRealize. Al ser una solución SaaS podemos acelerar los tiempos de puesta en marcha.


    Cloud Federation
    Acelere el cambio a la nube con análisis federados y un catálogo de autoservicio unificado sin importar donde esté corriendo el mismo.


    Gestión de nube flexible
    Implemente la administración de la nube como SaaS o localmente en las nubes con una sola licencia.


    Adopción de la nube bajo tus propios términos
    Aproveche las licencias flexibles y los modelos de entrega para mover cargas de trabajo a la nube a su propio ritmo.


    Agilidad, escalabilidad y eficiencia
    Debido a que es una solución SaaS nos permite comenzar a utilizar y consumir la solución mucho más rápido, crecer y escalar las infraestructura y conseguir un soporte proactivo nunca antes visto.


    Consumo flexible
    La suite permite hacer el despliegue de componentes de gestión en la nube o en el cloud con la posibilidad de ir y venir de uno a otro sin tener que volver a comprar productos.


    Productos incluidos en VMware vRealize Cloud Universal


    vRealize Cloud Universal Products


    Mientras que la mayoría de los productos en este listado son familiares, algunos son ítems nuevos.


    Primero, tenemos vRealize Automation Cloud y vRealize Automation 8.1 que nos permite automatizar el despliegue de blueprints. Luego tenemos vRealize Operations, del mismo modo, con una versión Cloud y la versión para correr On-Prem. Estos dos productos pueden federar las instalaciones cloud y On-Prem para tener una gestión unificada.


    En el caso de vRA tenemos Federated Catalog que nos permite tener un catálogo unificado sin importar donde corra la instancia de vRA y para el caso de Operations tenemos Federated Analytics que nos permiten tener una visión unificada sin importar donde corra la carga.


    Si tenes algunos años trabajando con las tecnologías de VMware sabés que esto es súper complicado de conseguir y por medio de vRealize Cloud Universal podemos resolver muchas de estas complejidades.


    Tambien tenemos vRealize Log Insight Cloud y la versión tradicional de Log Insight para correr en el centro de cómputos.


    Luego, los productos ya son ciento por ciento pensados en la nube. Tenemos vRealize Cloud AI que nos permite mejorar el funcionamiento de soluciones como vSAN por medio de Inteligencia Artificial.


    También tenemos VMware SKyline que nos permite tener una visión predictiva de potenciales problemas que podemos tener en nuestra infraestructura, aumentando los niveles de disponibilidad de los servicios, completamente alineado con el mensaje de Wetcom de #beavailablefor.


    Para gobernar el uso de todos estos productos tenemos VMware Subscription Manager que nos permite entender qué productos estamos usando y dónde.En otras palabras, con subscription manager podemos elegir qué productos corren en la nube y cuales on-prem.


    Sobre vRealize AI Cloud


    Si miramos hacia atrás, en Agosto de 2019 VMware anunció un nuevo proyecto llamado «Proyecto Magna» el cual iba a utilizar modelados de Inteligencia Artificial para tunear automáticamente ambientes vSAN mejorando la performance dentro de la visión del centro de cómputos autogestionado.


    vRealize AI Cloud es el nombre oficial del Projecto Magna. vRealize AI Cloud utiliza técnicas de refuerzo para mejorar constantemente los ambientes vSAN.


    Mientas que en la etapa inicial vSAN es la única tecnología soportada, los futuros releases incluirán seguridad, performance, costo, capacidad y disponibilidad tanto para vSphere como para NSX-T.


    Federación de servicios

    vRealize Cloud Federated Analytics


    VMware vRealize Cloud Federated Analytics permite a las organizaciones de IT analizar ambientes híbridos y multi-nube desde una única interface web. Provee una vista unificada de las cargas de trabajo, la salud del ambiente físico y la capacidad disponible a traves de todo tu ambiente global de IT.


    Este producto está disponible únicamente como una oferta en modo SaaS.


    vRealize Cloud Federated Catalog


    El nuevo vRealize Cloud Federated Catalog permite a las organizaciones de IT entregar un catálogo unificado de recursos de infraestructura de IT a usuarios finales a nivel global. Este servicio provee la habilidad de acceder a los catálogos tanto on-prem como en la nube mientras que se mantiene un gobierno y consistencia global.


    Este producto está disponible únicamente como una oferta en modo SaaS.


    Licenciamiento de VMware vRealize Cloud Universal

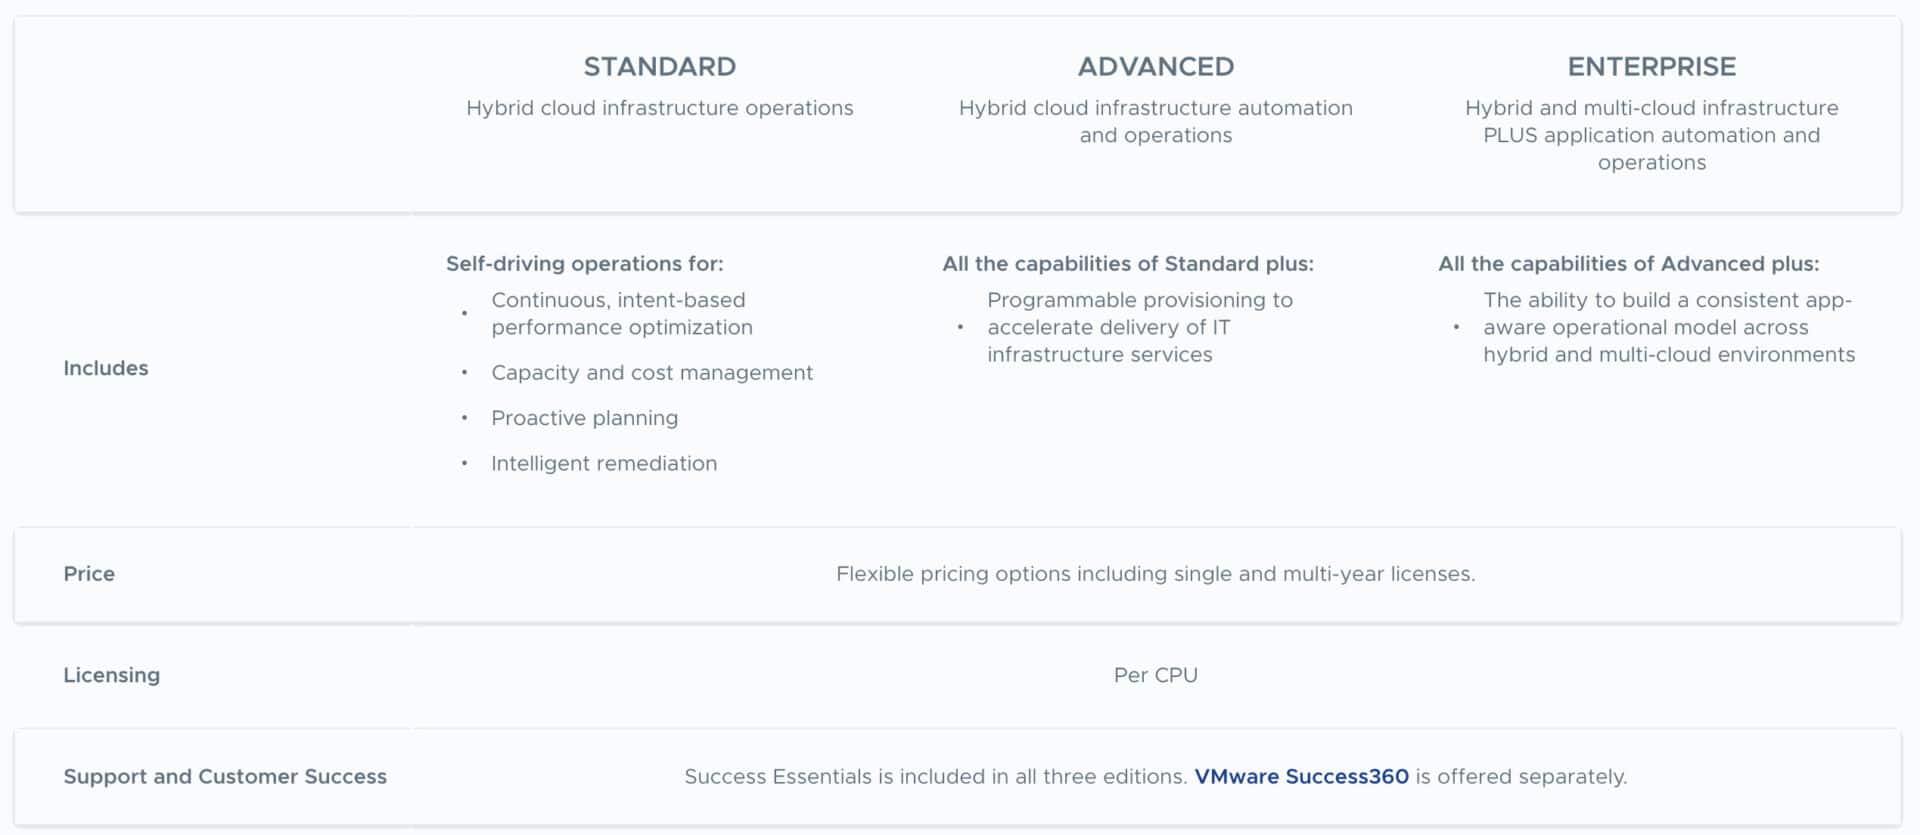
    Al combinar capacidades locales y SaaS para automatización, operaciones y análisis de logs en una licencia de un año o de varios años, VMware vRealize Cloud Universal está disponible en tres ediciones: estándar, avanzada y empresarial.


    Qué es VMware vRealize Cloud Universal


    Qué es VMware vRealize Cloud Universal – El Resumen

    En este post vimos una introducción a la solución, qué productos están incluidos, y algo del esquema de licenciamiento disponible al momento de escribir el post.


    Esperamos que con esta introducción tengas una foto inicial de lo que podemos hacer con la tecnología. En un post futuro vamos a analizar los casos de uso de VMware vRealize Cloud Universal para poder exportar más en profundidad hasta dónde podemos llevar la tecnología y con qué fin.


    Para saber más sobre esta y otras tecnologías VMware te invitamos a contactarnos haciendo clic aquí.


    Nos leemos pronto.