Etiqueta: VMware

Notas sobre VMware en el blog de Wetcom.

  • Virtualización de escritorios – VDI- como soporte para planes pandémicos

    Virtualización de escritorios – VDI- como soporte para planes pandémicos

    Hace bastante tiempo que quería escribir este post, y luego de empezarlo y borrarlo varias veces, tomé la decisión de finalizarlo.


    Desde 2009 he tenido ganas de escribir sobre este tema. En ese año explotó la epidemia de gripe porcina o N1H1  y en muchos países, por medidas sanitarias, se pidió a la gente que no saliera de sus casas para no propagar aún más la enfermedad  Si no lo hice en su momento, fue porque mientras ocurría la epidemia era prácticamente imposible que las empresas pudieran implementar estas ideas.


    Ahora estamos haciendo frente a una nueva pandemia: coronavirus (COVID-19) y son muchas las empresas de servicios, salud, banca, retail, educación, que deben estar preparadas. ¿Tiene tu empresa la tecnología necesaria para facilitar el trabajo remoto de sus empleados?

    En el último tiempo venimos hablando mucho sobre escenarios de recuperación de desastres o incluso de la tendencia de Disaster Recovery as a Service (DRaaS), pero escuchamos y hablamos muy poco sobre planes anti-pandémicos.

    En situaciones donde existe un caso de pandemia podemos encontrarnos en un estado intermedio a algún caso de desastre donde generalmente existen planes de recuperación pero que no contemplan de forma completa la situación dejando, en consecuencia, puntos importantes sin contemplar.


    ¿Qué pasaría a las empresas si llegamos a un caso de pandemia prolongado donde los gobiernos nos impidan salir de nuestras casas? ¿Cuántos millones, e incluso vidas, se perderían si no pudiéramos continuar con las operaciones básicas de nuestras compañías?


    Podemos decir que un caso de pandemia puede ser algo temporal,  tal como fue en los últimos casos que vivimos, el de la gripe aviar o el de la gripe porcina. Cabe recordar que por entonces muchos gobiernos pidieron a las empresas que durante algunos días, e incluso semanas, los empleados se quedaran en sus casas para disminuir el riesgo de contagio y de expansión de la enfermedad.


    En la gran mayoría de los casos, las empresas perderían dinero por no tener definidos y probados sus planes anti-pandemia que contemplen, entre otras cosas, el uso de infraestructura de puestos de trabajo virtualizados. La adopción de la virtualización de puestos de trabajo comenzó un poco más despacio que la virtualización de servidores. El concepto técnico es el mismo, pero los beneficios operativos son sustancialmente diferentes.


    En el caso de soluciones de VDI -Virtual Desktop Infrastructure- como VMware Horizon, donde la infraestructura incluye la capacidad de brindar accesos remotos y seguros, las empresas ya cuentan con un beneficio importante en cuanto a lo tecnológico y a lo financiero. El acceso remoto de VMware Horizon es relativamente simple de implementar técnicamente y las empresas podrían disminuir drásticamente el uso de concentradores VPN.


    Teniendo presente esto, las empresas podrían brindar el acceso remoto a los usuarios clave para la operación del negocio, y estos podrían continuar con sus actividades diarias desde sus hogares hasta que la situación de crisis baje al punto de poder volver a la normalidad.


    La implementación de este tipo de tecnologías y de metodologías de trabajo no es algo simple. Es por esto que al comienzo del artículo decía que no valía la pena escribirlo al momento que ocurría la crisis en 2009. Digo que no son simples de implementar ya que los usuarios deben estar entrenados de antemano para poder hacer un uso eficiente de la tecnología. Imaginemos a un usuario del departamento de finanzas intentando acceder a un desktop virtual por medio de un thin client en medio de una crisis de pandemia…


    Lo anterior expresaba lo relacionado a la tecnología. En cuanto a metodología, las empresas deberían tener entre sus beneficios la implementación de modalidades de teletrabajo o home-office antes de que ocurra la crisis. De esta forma, hasta los usuarios menos idóneos en tecnología ya contarían con experiencia de trabajar fuera de las oficinas evitando innecesarias llamadas a un, tal vez, improvisado help-desk. De ese modo, se simplificaría considerablemente el correcto funcionamiento del plan.


    Para resumir un poco las ideas expresadas, puedo decir que la implementación de las tecnologías de virtualización de puestos de trabajo pueden simplificar considerablemente la definición, prueba y puesta en marcha tanto de planes de recuperación de desastres como de planes anti-pandemia.


    La virtualización de puestos de trabajo


    Tomando como base los mismos pilares que hicieron un éxito a la virtualización de servidores, la virtualización de puestos de trabajo aporta varias ventajas, a saber:


    • Información de usuarios centralizada en los centros de cómputos
    • Simplificación en la operación diaria de soporte a usuarios y gestión de infraestructura de micro-informática
    • La migración de sistemas operativos se lleva a cabo en los centros de cómputos evitando asistir físicamente al puesto del usuario
    • La aplicación de actualizaciones de sistemas operativos en la mayoría de los casos se reduce a la aplicación en unos pocos desktops virtuales en lugar de tener que aplicarlos en cientos.
    • Independencia de terminales. Con el uso de VDI cualquier dispositivo que pueda manejar protocolos RDP o ICA de Citrix pueden ser considerados para el uso de esta tecnología.


    Ahora mismo estamos haciendo frente a una declaración de pandemia  por la OMS que requiere de medidas excepcionales, y no sabemos por cuánto tiempo. ¿Está tu empresa preparada para facilitar el trabajo remoto de sus colaboradores? Te decimos cómo configurar rápidamente una fuerza de trabajo remota. Contactanos.
  • Por qué IDS/ IPS son críticos para tu ciberseguridad

    Por qué IDS/ IPS son críticos para tu ciberseguridad

    IDS/IPS es una solución de detección y prevención de intrusiones, que se realiza mediante el análisis de tráfico de red y su comparación con firmas de ataques ya conocidos o comportamientos sospechosos.


    La solución puede ser tipo físico o virtual. Ahora, ¿por qué es crítico adoptar IDS/IPS para la seguridad de tus redes?, ¿cuáles son las diferencias entre el tipo físico y virtual? , ¿cómo elegir la solución que mejor se adapte a tu infraestructura?


    ¿Cuáles son las 3 diferencias básicas entre la utilización de la versión física y VMware NSX IDS/IPS (virtual)?


    ESCALABILIDAD
    • Versión física: Las soluciones de firewall por IDS/IPS funcionan como appliances físicos que para lograr crecer, necesitan hacerlo de forma horizontal. Esto significa una gran inversión de tiempo y dinero.


    • VMware NSX Distributed IDS/IPS: Es un servicio que se encuentra en nuestro firewall distribuido. NSX funciona dentro de nuestros hipervisores como un pequeño driver. Esto hace que no tengamos que aplicar ningún tipo de appliance ni nueva máquina virtual, ofreciendo escalabilidad de manera rápida y con menor costo de inversión.
    MOVILIDAD
    • Versión física: No es posible su movilidad, ya que nuestras máquinas virtuales y servidores estarán en una nueva ubicación que de ninguna manera tendrá conexión con la solución virtual. 


    • VMware NSX Distributed IDS/IPS: Tenemos la posibilidad de taggear nuestras VMs; estopermite que nuestras VMs siempre tengan toda la información, reglas de firewall y demás , asociadas. De esa manera, podemos mover nuestras máquinas virtuales a través de un vMotion o con un Disaster Recovery aplicando todas las reglas sin perder información.


    FIRMAS ESPECÍFICAS
    • Versión física:  No es posible procesar firmas específicas, ya que el firewall físico solo entiende de IPs y de servidores físicos. Por su falta de entendimiento del “contexto” de todo lo que está dentro de nuestros servidores,  genera mayor consumo de tiempo y recursos para los administradores. 


    • VMware NSX Distributed IDS/IPS: Nos permite tener firmas específicas para sistemas operativos, bases de datos, o cualquier servicio de aplicación, gracias a su entendimiento del “contexto”. Esto incluye cada servidor, entonces se logra un mayor ahorro de tiempo y recursos a la hora de analizar nuestra infraestructura.


    Te contamos qué es IDS/IPS y cómo funcionan las soluciones físicas y virtuales con VMware NSX Distributed IDS/IPS. Para más información sobre su funcionamiento e implementación, contactanos.


    Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

  • NUEVO Veeam Backup & Replication v11

    NUEVO Veeam Backup & Replication v11

    Veeam® Software, el líder en soluciones de respaldo, hoy anunció el lanzamiento del NUEVO Veeam Backup & Replication™ v11.  La nueva solución 4-en-1 combina respaldo, replicación, snapshots de almacenamiento y como novedad, Protección de Datos Continua (Continuous Data Protection, CDP por sus siglas en inglés).


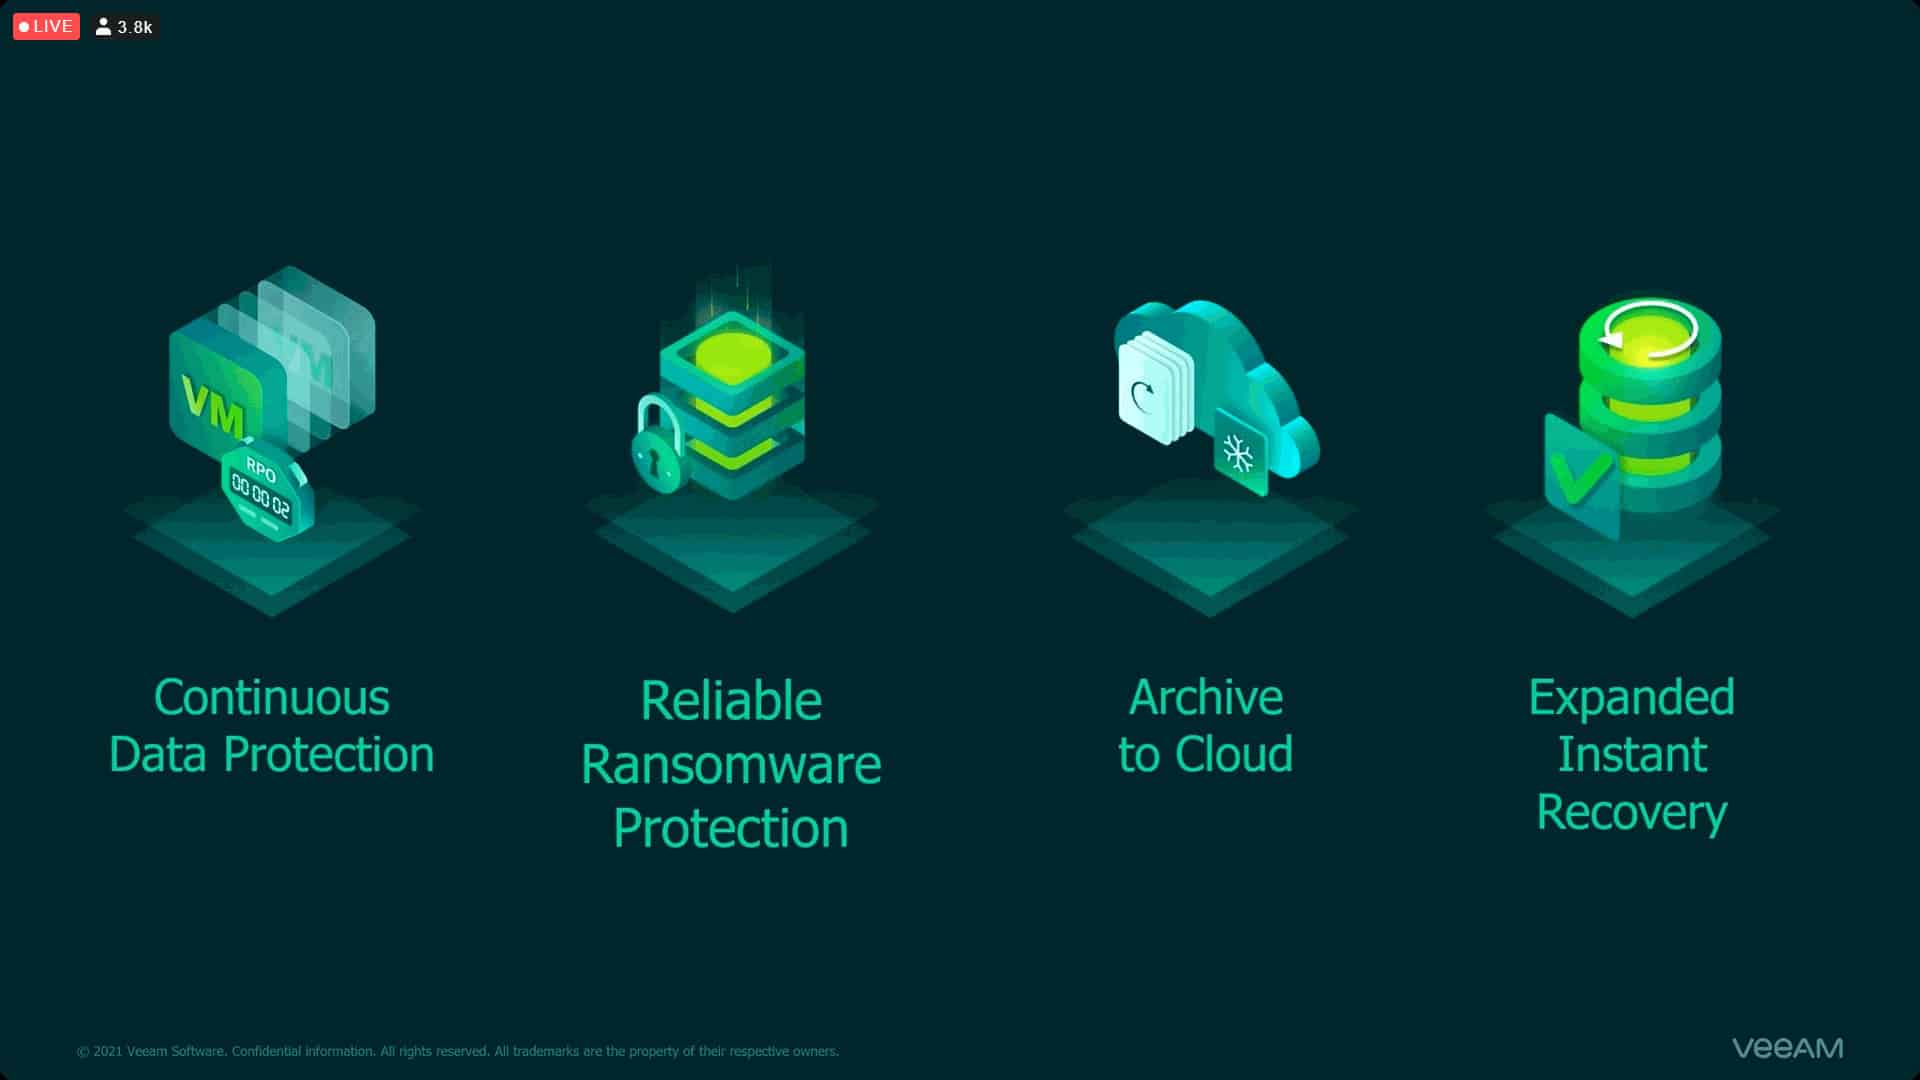
    El nuevo Veeam v11 permite a las empresas aprovechar 4 funciones principales como parte de una solución de protección de datos completa:
    Protección de Datos Continua (CDP), protección confiable contra el Ransomware, archivo y retención en la Nube y recuperación instantánea extendida.


    NUEVO Veeam Backup & Replication v11


    1. Recuperación ante Desastres con Protección de Datos Continua (CDP)


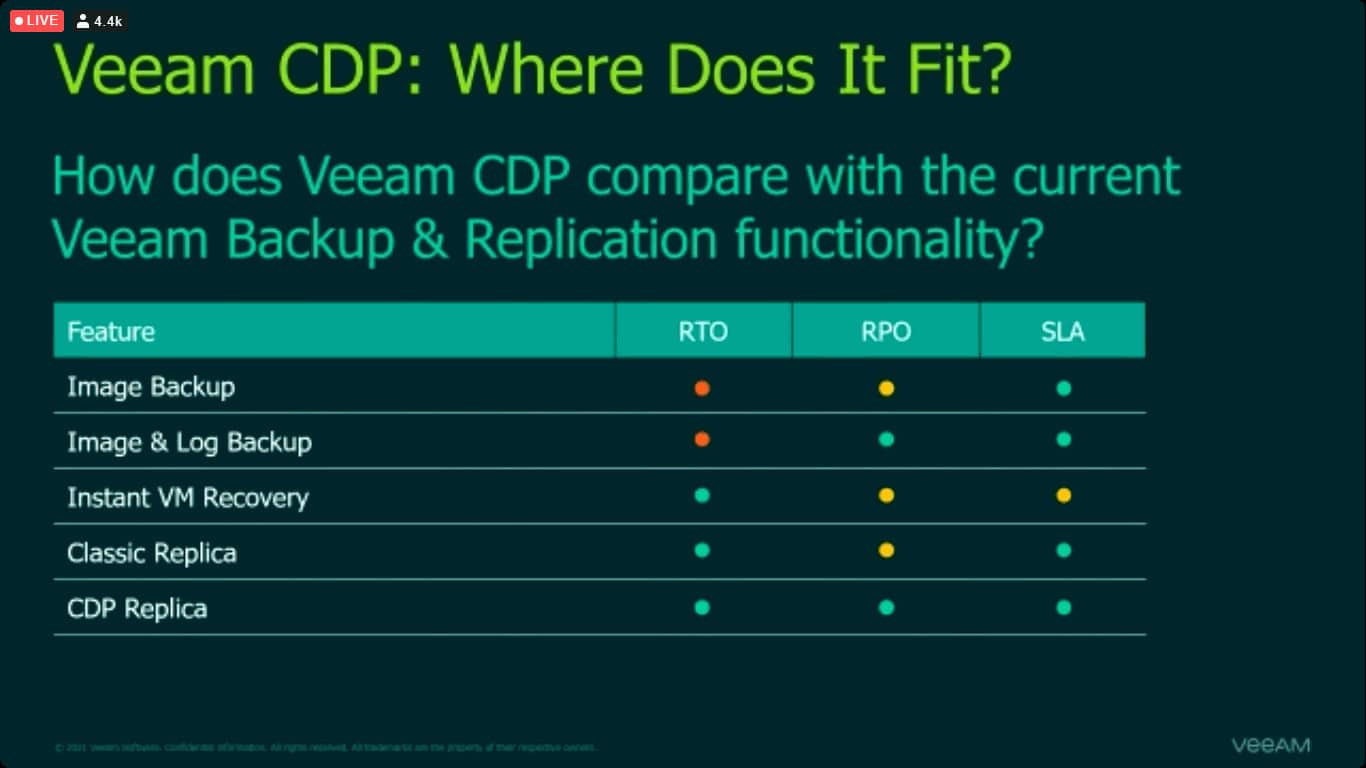
    Esta función elimina el tiempo de inactividad y minimiza la pérdida de datos para las cargas de trabajo de VMware de Nivel 1 con CDP integrado. Es posible lograr recuperaciones inmediatas al último estado o al punto del tiempo deseado, minimizando la pérdida de datos y un mejor RPO (volumen de datos en riesgo de pérdida).


    El CDP de Veeam representa una versión más avanzada para réplica de máquinas virtuales , en tan solo “en cuestión de segundos”. De esa manera,  aumenta la disponibilidad de las VMs críticas, que requieren de un RPO lo más chico posible.


    NUEVO Veeam Backup & Replication v11 (imagen 2)


    2. Protección confiable contra Ransomware

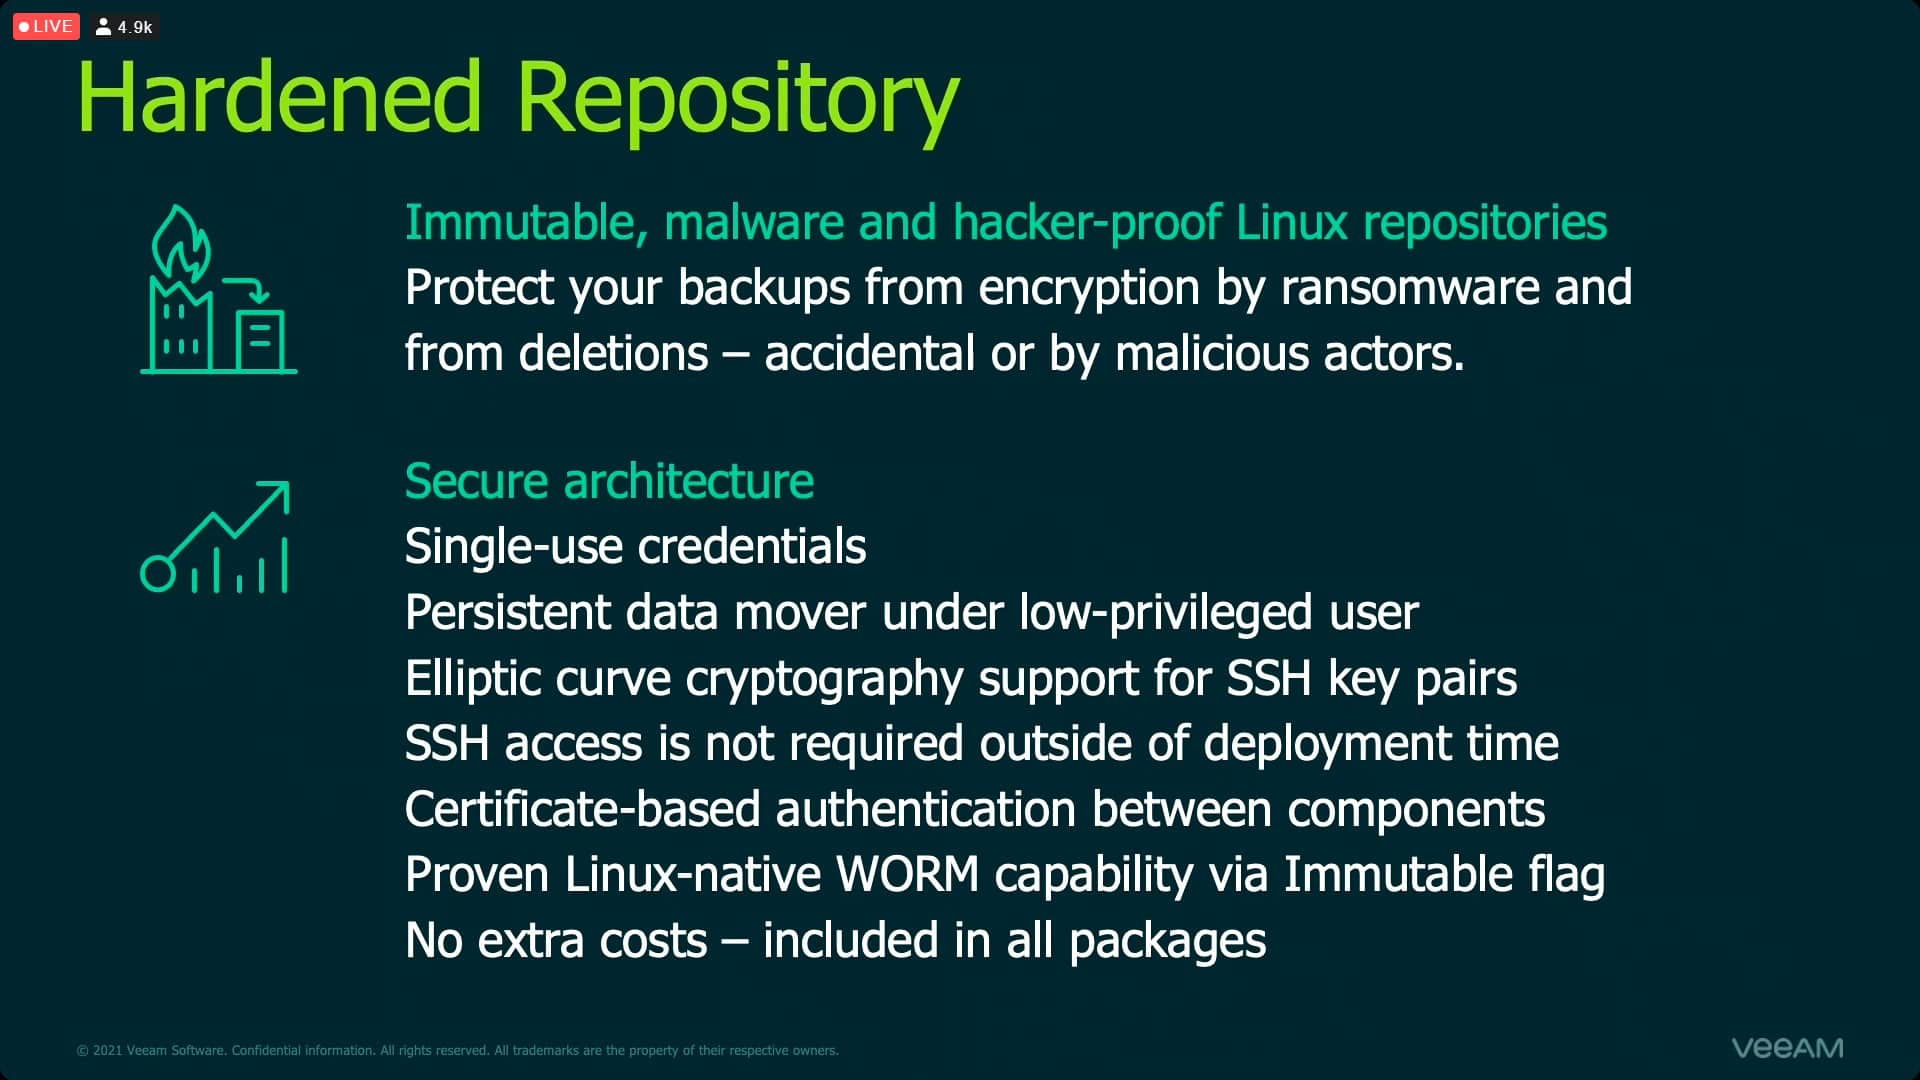
    En respuesta a los nuevos desafíos de protección de datos y riesgos de ciberataques que muchas empresas enfrentaron en 2020 durante la pandemia,  la nueva V11 incluye protección contra ransomware y seguridad confiable.


    Los respaldos seguros con repositorios de Linux inmutables y reforzados previenen el cifrado por ransomware, eliminaciones accidentales o maliciosas.


    NUEVO Veeam Backup & Replication v11 (imagen 3)


    3. Archivo y retención de datos en la nube

    La gran novedad en este sentido es la integración nativa para hacer respaldo de máquinas virtuales que están en Google Cloud. Asimismo,  la v11 de Veeam Backup & Replication posibilita llevar los backups de un on-premises a un repositorio en Google llamado Google Cloud Storage.


    Asimismo, con la nueva versión de Veeam Backup & Replication, se busca proteger el ciclo de vida de los datos en un entorno multi-nube para AWS y Microsoft Azure.


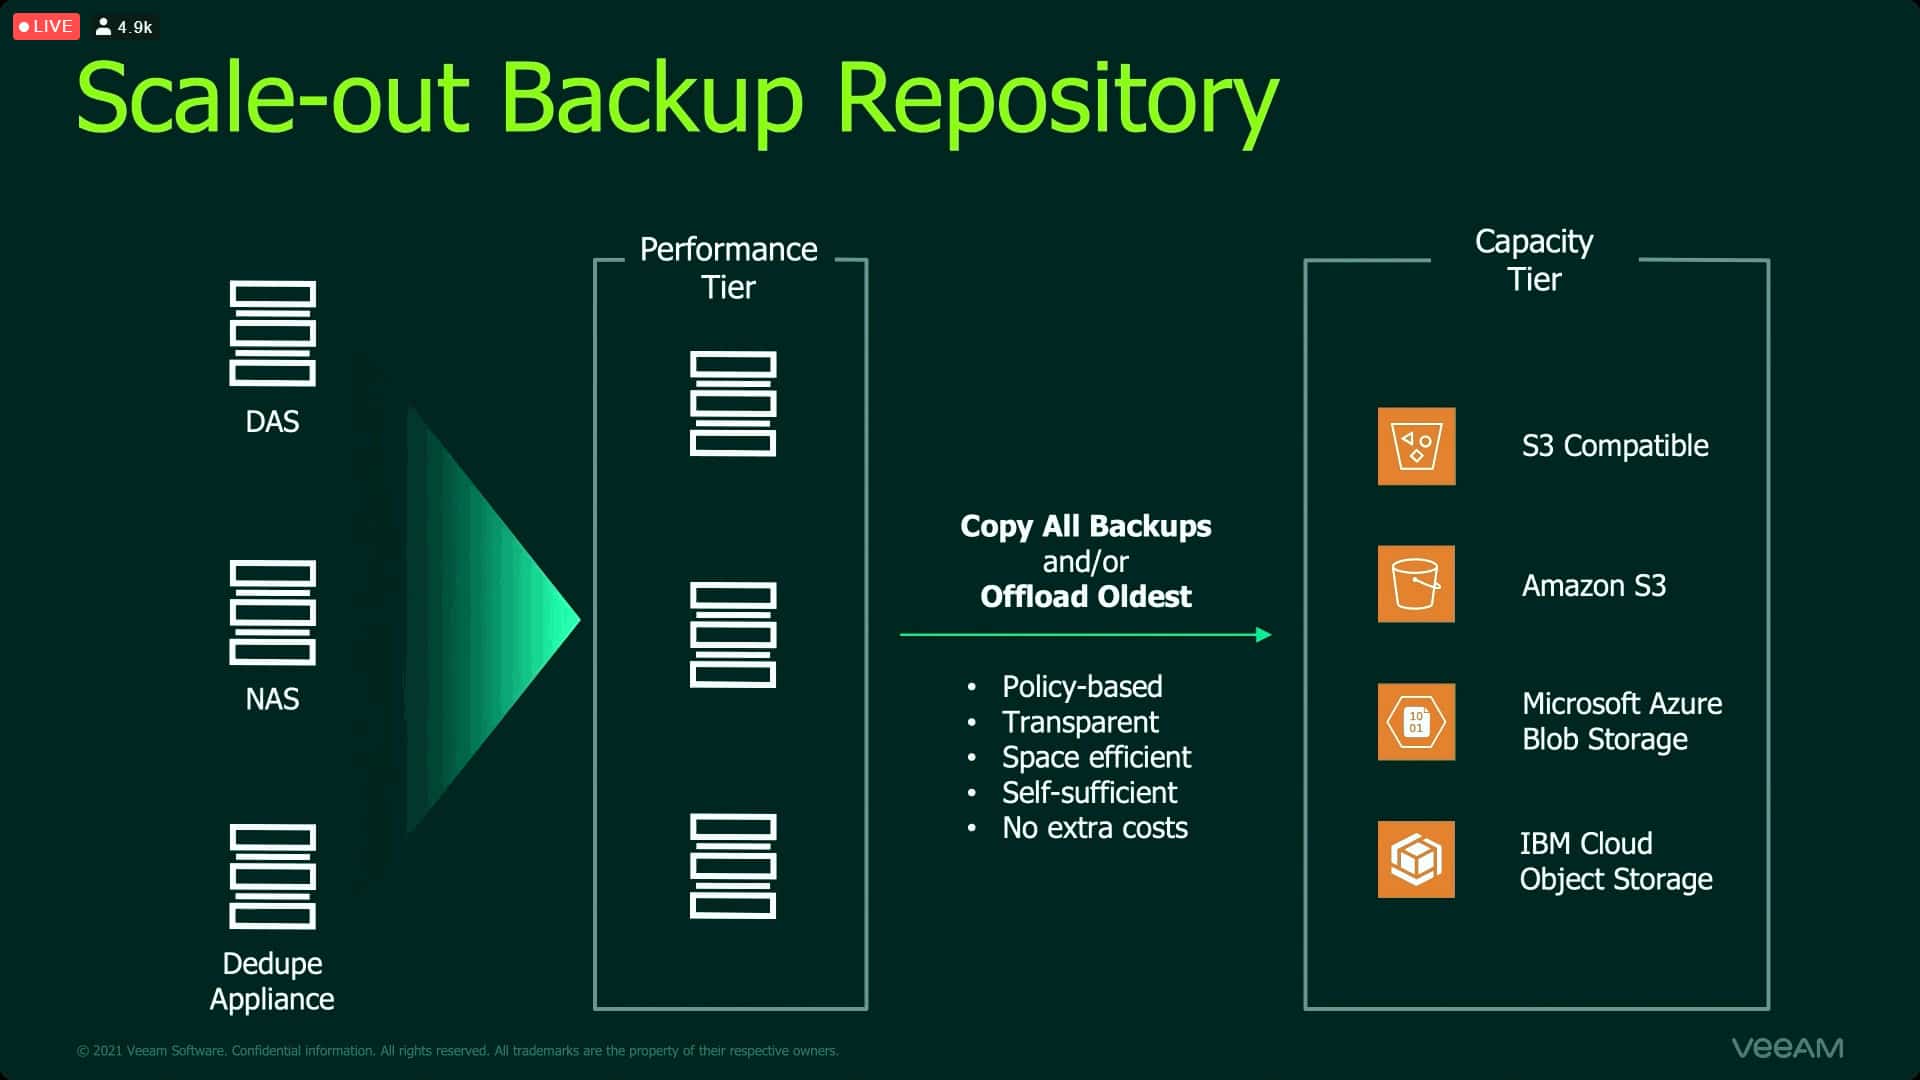
    Con AWS S3 Glacier y Azure Blob Archive es posible reducir hasta 20 veces los costos de archivo y retención de datos a largo plazo y reemplazar la administración manual de cintas con el nuevo soporte nativo para Amazon S3 Glacier (incluyendo Glacier Deep Archive), Microsoft Azure Archive Storage a través de Veeam Scale-out Backup Repository™ Archive Tier.


    NUEVO Veeam Backup & Replication v11 (imagen 4)


    4. Recuperación instantánea extendida

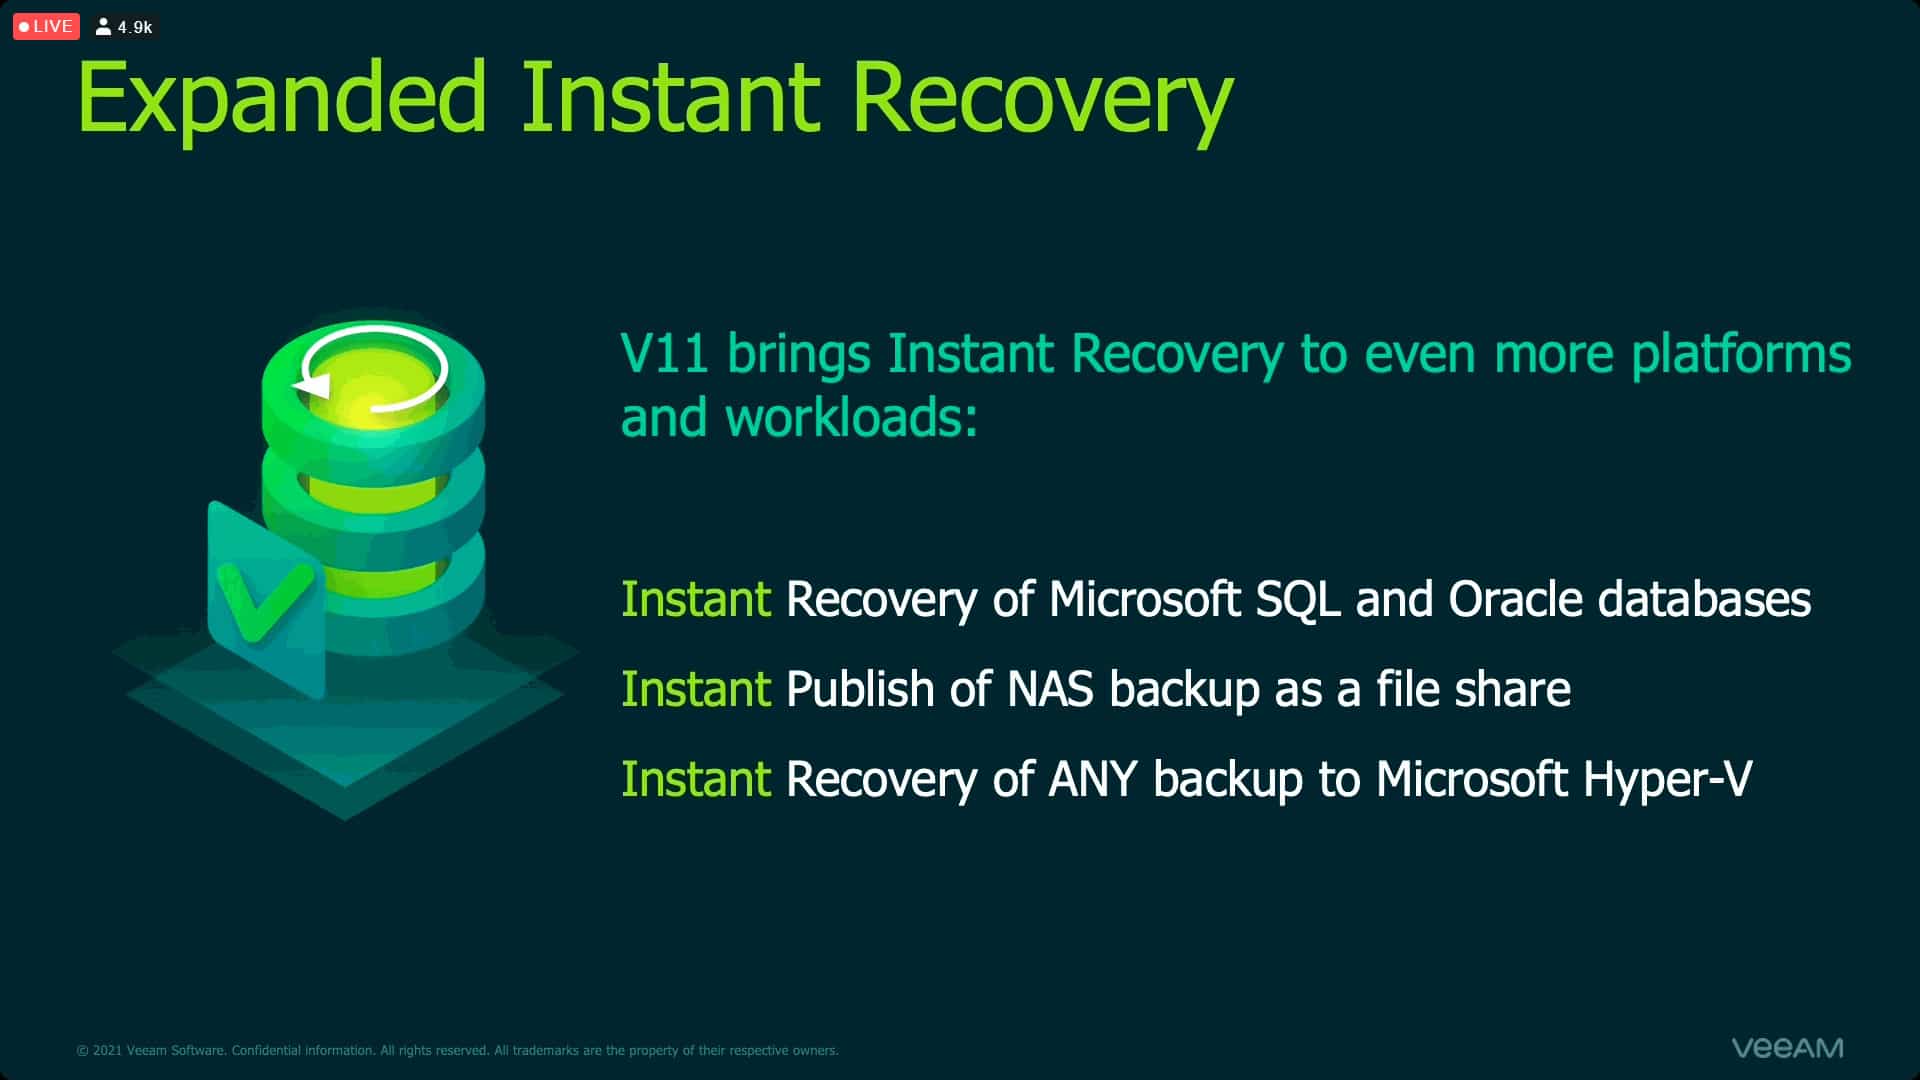
    La versión anterior de Veeam Backup & Replication ya contaba con la capacidad de restaurar rápidamente ante cualquier escenario de recuperación para lograr la continuidad del negocio. Esta nueva versión, V11,  facilita la recuperación instantánea con objetivos de tiempo de recuperación (RTO) más bajos en nuevas plataformas y cargas de trabajo: Microsoft SQL, bases de datos Oracle y recursos compartidos de archivos NAS.


    NUEVO Veeam Backup & Replication v11 (imagen 5)


    En resumen, Veeam Backup & Replication v11 es una solución de backup integral con más de 200 mejoras adicionales de respaldo, nube, DR, seguridad y automatización, coherente con las necesidades y demandas de confiabilidad de datos que requieren las empresas hoy en día.

  • Introducción a VMware vSAN

    Introducción a VMware vSAN

    VMware vSAN o Virtual SAN es un componente fundamental del centro de datos definido por software o SDDC  (Software-Defined DataCenter). ¿Cómo es su funcionamiento? ¿Cuáles son los requisitos mínimos? ¿Qué recomendaciones hay que tener en cuenta para su implementación? Todo lo que tenés que saber sobre esta solución de Storage distribuido definido a través de software te lo contamos en este video.
    Conceptos básicos:
    1. ¿Qué es vSAN?
    2. Requisitos y recomendaciones
    3. Cache & almacenamiento
    4. Escalamiento vertical y horizontal
    5. vSAN Storage Policy – 1 Datastore (SPBM)
    6. Ubicación de VMs en Storage/Procesamiento
    7. FTT/FTM


    Requisitos de hardware

    Para una implementación de vSAN tradicional es necesario un mínimo de tres ESXi que aporten capacidad al Cluster.


    Cache y almacenamiento

    Cada ESXi tiene que tener al menos un disco SSD que cumple la función de Read Cache, en un 70% de su capacidad y el 30% restante, de Write Buffer. La capacidad es brindada por discos que pueden ser tanto SSDs como mecánicos . Este conjunto es llamado Disk Group.


    Escalamiento

    vSan nos permite escalar tanto de manera vertical como horizontal.

    De manera vertical, agregando discos de capacidad, o creando nuevos diskgroups a cada host.

    También podría crecer de manera horizontal agregando nuevos ESXi al Cluster.  De esta manera se suma cómputo y también capacidad de almacenamiento.


    Requerimientos mínimos de red

    Para configuraciones híbridas es necesario al menos una red de Giga dedicada. Para configuraciones all-flash, al menos una red de 10 Gigas, que puede ser o no dedicada. En cualquier caso, siempre es recomendable tener una red de 10 Gigas.


    Políticas de almacenamiento

    Con vSan tenemos que ver al Storage de manera diferente, tenemos un único Datastore y le tenemos que configurar una SPBM, Storage Policy Based Management.


    Ahora, ¿qué es una política? Las políticas nos permiten crear múltiples reglas según lo que se requiera para cada VM en particular, ya sea por ejemplo FTT. ¿Cuántas fallas de Host quiero que esta VM soporte sin pérdida de información? O FTM, ¿Qué método utilizar? Ya sea una configuración de RAID 1, RAID 5, etc.


    También permiten configuraciones como Quality of Service, o si se requiere replicar en un Stretched Cluster o no. Todo esto y más configuraciones se pueden hacer en una única Política.


    Cada VM se puede asociar a una o más políticas, permitiendo así una flexibilidad al momento de decidir cuánta disponibilidad y/o performance esté necesitando cada caso en particular.


    Configuración de FTT y FTM

    Si por ejemplo tomamos a esta VM de 100GB y le configuramos FTT=1 y FTM=R1, implicaría que el objeto VM tendría que cumplir con estas políticas. Entonces, estará ocupando 100GB, duplicando su data a este otro ESXi ocupando otros 100GB. De esa manera, haría un total de 200 GB y un tercer host actuará como Witness.


    Se puede dar el caso también de que la VM esté ejecutándose en un ESXi, pero el objeto no se encuentre en los discos del hipervisor, sino en otro que esté dentro del mismo Cluster. También, dentro de un mismo Cluster puede haber un ESXi que no aporte capacidad, o sea, no tiene diskgroups, pero sí tenga acceso al Datastore de vSAN.


    Estos son los conceptos básicos de VMware vSan. Para más información sobre su funcionamiento e implementación, contactanos.


    Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

  • ¿Qué es Blockchain y cómo ayuda a las empresas?

    ¿Qué es Blockchain y cómo ayuda a las empresas?

    Fuente original : Extracto 28 de enero – IT Sitio | Autor: .Alejandro Alonso


    La principal propuesta de valor de las plataformas de Blockchain (literalmente: cadenas de bloques de información almacenados secuencialmente en servidores de la nube) es que lubrican las transacciones entre entidades que están en diversos puntos geográficos y que, muy probablemente, no se conozcan entre sí (no hay confianza), al ofrecer un sistema de registro distribuido de esas transacciones que es a la vez colaborativo e inmutable. Dicho de forma simple, una vez asentada la transacción como un eslabón de esa cadena de bloques, no se puede cambiar, aunque sí consultar.


    El contenido de esos bloques (cada eslabón de la cadena) puede ser de naturaleza variada: desde el mero “estampillado digital” de un documento, a los datos crudos que emite un sensor de la Internet de las Cosas. Transacciones financieras (o porciones de esas transacciones), aprobaciones, contratos, identidades… En general, los eslabones son públicos, están encriptados y vinculados digitalmente a los eslabones precedentes de la cadena, y existen mecanismos que permiten dirimir discrepancias entre cadenas, allí donde éstas se produjeran. Estas características permiten su aplicación en un entorno distribuido de manera que la estructura de datos Blockchain puede ejercer de base de datos pública no relacional que contenga un histórico irrefutable de información. Siguiendo un protocolo apropiado para todas las operaciones efectuadas sobre la cadena de bloques, es posible alcanzar un consenso sobre la integridad de sus datos por parte de todos los participantes de la red sin necesidad de recurrir a una entidad de confianza que centralice la información.


    Cómo construir con Blockchain desde la propia infraestructura

    Los casos de uso de Blockchain son tan interesantes, que comienzan a verse vendors que no eran precisamente incumbentes, aportando soluciones. Tal el caso de VMware que, a fines de noviembre, anunció la disponibilidad de la plataforma Enterprise Blockchain. Esta plataforma proporciona una base digital en la cual las empresas puedan confiar para construir redes comerciales e implementar aplicaciones descentralizadas críticas para el negocio.


    “Nos hemos enfocado en construir una plataforma Blockchain de nivel empresarial que cumpla con los requisitos de aplicación más estrictos de la industria de servicios financieros y otras cargas de trabajo distribuidas de misión crítica que requieren servicios de blockchain confiables y de alto rendimiento. VMware Blockchain proporciona a los clientes las características empresariales que necesitan para la producción actual y la flexibilidad para adaptarse a las necesidades futuras en el universo Blockchain de rápida evolución”.


    Brendon Howe, vicepresidente y gerente general de Blockchain en VMware.


    La solución ya había sido anunciada como una versión beta en VMworld 2018 Europa, y hoy ya está brindando beneficios que se traducen en capacidades de nivel empresarial como: extensibilidad, seguridad y privacidad, rendimiento y escalabilidad. Las empresas buscan soluciones amigables del ecosistema que creen una fuente compartida de verdad y establezcan confianza mientras mantienen la privacidad, lo que hace que los flujos de trabajo desde múltiples partes sean mucho más eficientes. Al reconocer la importancia de las operaciones del día 0 y del día 2 para permitir a las empresas puedan llevar sus soluciones blockchain a la producción, VMware proporciona un conjunto completo de capacidades operativas, que incluyen facilidad de implementación, monitoreo, gestión, capacidad de actualización y soporte de clase mundial.


    Debido a que las empresas confían en Blockchain para manejar transacciones multipartidistas, un factor clave en el rendimiento y la escalabilidad de una plataforma Blockchain es la elección del mecanismo de consenso implementado. El Scalable Byzantine Fault Tolerance (Tolerancia a Fallas Bizantinas Escalables) (SBFT) de VMware Blockchain, es un motor de consenso de nivel empresarial desarrollado internamente por VMware Research, y está diseñado para resolver los problemas de escala y rendimiento en las soluciones de Blockchain, al tiempo que conserva la tolerancia a fallas y la defensa contra ataques maliciosos. SBFT mantiene una confianza descentralizada y apoya la gobernanza continua en redes multipartes.


    Los partners ya están preparados

    ITSitio.com habló con Diego Adrián Quintana, Managing Director de la compañía Wetcom, sobre las oportunidades que se abren a partir del lanzamiento de la plataforma empresarial de Blockchain de VMware.


    ¿Qué es Blockchain y cómo ayuda a las empresas?


    Diego Quintana, Managing Director Wetcom


    —¿En qué se diferencia VMware Enterprise Blockchain de otras plataformas similares?


    —VMware Enterprise Blockchain es la propuesta que tiene nuestro socio tecnológico VMware para hacer llegar de forma masiva la tecnología Blockchain a las empresas. Por su complejidad, esta tecnología estaba solo disponible para aquellas organizaciones que tenían grandes equipos de IT. Hoy en día gracias a una propuesta como Enterprise Blockchain, una empresa puede poner en marcha su propia infraestructura Blockchain y disponer del soporte de un fabricante que tiene presencia en el 99% de los centros de datos del mundo.


    —¿Qué tipo de soluciones están dando sobre esta plataforma y a qué tipo de empresas?


    —Todas las empresas pueden utilizarlo, sin embargo hay mayor demanda en empresas del rubro banca, finanzas, seguros, salud, telecomunicaciones y una parte de retail. Dado que la solución se encuentra recientemente lanzada, estamos en la etapa inicial con algunas pruebas de concepto, dando consultoría y soporte.


    —¿Por qué eligió para sus clientes la plataforma de VMware respecto de otras similares?


    —Somos una empresa que lleva en su ADN la iniciativa y la innovación. VMware tiene muchas soluciones nuevas y buscamos adoptarlas y llevarlas al mercado rápidamente. En este caso Enterprise Blockchain no será la excepción. Somos socios y estamos listos para llevar la innovación de VMware a cada rincón de la región.


    Para las empresas deservicios financieros, las tecnologías Blockchain agilizan y simplifican radicalmente las operaciones, permitiendo a los bancos, corredores de bolsa, procesadores de pagos y otras instituciones financieras acortar drásticamente los tiempos de procesamiento, reducir el procesamiento manual y la mensajería duplicada, y crear nuevos centros de ganancias con características como compensación y liquidación comercial simultánea.


    Contacto Wetcom S.A.

    Pasteur 765 Piso 1 CABA Argentina

    +54 11 5246-1390

    [email protected]

    VMware Partner Locator

  • El ABC de las SmartNICs: introducción y casos de uso

    El ABC de las SmartNICs: introducción y casos de uso

    Para lograr un centro de cómputos escalable y optimizar recursos necesitás conocer sobre tecnología SmartNIC. ¿Qué es una SmartNIC? ¿Qué problemas resuelve? ¿Cuáles son sus casos de usos? ¿Qué contiene una SmartNIC?


    ¿Qué es una SmartNIC?

    En términos básicos, una SmartNIC es una placa de red con mucha inteligencia y un procesador – como por ejemplo Intel®- que nos va a permitir meter todas las funciones de administración de un centro de cómputos definido por software dentro de esa placa. De esa manera, delega todo lo relacionado a la gestión de ese servidor y deja libres los recursos de cómputo para las tareas de carga.


    Para conocer más acerca de esta tecnología y acelerar tu centro de cómputos, mirá este video resumen.


    ¿Qué problemas resuelve una SmartNIC?

    1.  Cantidad de cores dedicados a management

    2.  Licenciamiento ineficiente de CPU cores

    3.  Escalabilidad y tareas de AI, machine learning y deep learning

    4.  Troubleshooting


    ¿A qué casos de uso aplica?

    1.  Mejora de las cargas de trabajo de propósito general

    2.  Telco, 5G y NFV

    3.  Mundo del Cloud y servers Bare Metal

    4.  Gestión de soluciones de A.I., machine learning y deep learning


    ¿Qué componentes tiene una SmartNIC?

    1.  Un chip Intel® Xeon® para descarga de tareas administrativas

    2.  Una memoria flash donde se instala el ESXi con funciones dedicadas a seguridad y management

    2.  Autonomía para gestión de discos de vSAN


    En resumen

    Las SmartNICs fueron diseñadas para que los centros de cómputo definidos por software escalen y sean óptimos en términos de asignación de recursos.  Estas placas de red inteligentes pueden acelerar los servicios de infraestructura de cómputo, seguridad y almacenamiento, liberando cores para aumentar el desempeño de redes y aplicaciones.


    Para conocer más sobre esta solución, contactanos.


    Para ver más contenido como este, suscribite a nuestro canal de YouTube.

  • El ABC de las SmartNICs: introducción y casos de uso

    El ABC de las SmartNICs: introducción y casos de uso

    Para lograr un centro de cómputos escalable y optimizar recursos necesitás conocer sobre tecnología SmartNIC. ¿Qué es una SmartNIC? ¿Qué problemas resuelve? ¿Cuáles son sus casos de usos? ¿Qué contiene una SmartNIC?


    ¿Qué es una SmartNIC?

    En términos básicos, una SmartNIC es una placa de red con mucha inteligencia y un procesador – como por ejemplo Intel®- que nos va a permitir meter todas las funciones de administración de un centro de cómputos definido por software dentro de esa placa. De esa manera, delega todo lo relacionado a la gestión de ese servidor y deja libres los recursos de cómputo para las tareas de carga.


    Para conocer más acerca de esta tecnología y acelerar tu centro de cómputos, mirá este video resumen.


    ¿Qué problemas resuelve una SmartNIC?

    1.  Cantidad de cores dedicados a management


    2.  Licenciamiento ineficiente de CPU cores


    3.  Escalabilidad y tareas de AI, machine learning y deep learning


    4.  Troubleshooting


    ¿A qué casos de uso aplica?

    1.  Mejora de las cargas de trabajo de propósito general


    2.  Telco, 5G y NFV


    3.  Mundo del Cloud y servers Bare Metal


    4.  Gestión de soluciones de A.I., machine learning y deep learning


    ¿Qué componentes tiene una SmartNIC?

    1.  Un chip Intel® Xeon® para descarga de tareas administrativas


    2.  Una memoria flash donde se instala el ESXi con funciones dedicadas a seguridad y management


    2.  Autonomía para gestión de discos de vSAN


    En resumen

    Las SmartNICs fueron diseñadas para que los centros de cómputo definidos por software escalen y sean óptimos en términos de asignación de recursos.  Estas placas de red inteligentes pueden acelerar los servicios de infraestructura de cómputo, seguridad y almacenamiento, liberando cores para aumentar el desempeño de redes y aplicaciones.


    Para conocer más sobre esta solución, contactanos.


    Para ver más contenido como este, suscribite a nuestro canal de YouTube.

  • Luego de un año marcado por la virtualidad, cuáles son las 5 tendencias tecnológicas para el 2021

    Luego de un año marcado por la virtualidad, cuáles son las 5 tendencias tecnológicas para el 2021

    La pandemia aceleró los procesos para dar como resultado una gran digitalización de las actividades junto con el trabajo remoto.  En una charla con Diego Quintana, CEO de Wetcom, explicó cuáles son los puntos esenciales que deben tener en cuenta las empresas para no perder la eficiencia y su rentabilidad.


    24 de enero – Infobae


    Entre todos los sectores que tuvieron que adaptarse al cambio repentino que planteó el 2020, la tecnología fue uno de los que tuvo que ajustarse de manera drástica por la simple razón de que la virtualidad tomó el protagonismo de la vida de las personas.


    En este contexto, las compañías tuvieron que, rápidamente, adecuarse a esta “nueva normalidad” donde sus empleados comenzaron a trabajar de manera remota, para no perder la productividad ni la rentabilidad. Y por más que el sector corporativo abrazó la tecnología durante el 2020, “tendrán que hacerlo más rápido que el año pasado”, aseguró a Infobae Diego Quintana, CEO de Wetcom, una empresa que se dedica a proveer soluciones y servicios tecnológicos a sus clientes.


    Durante la charla con el CEO, nos comentó lo que se espera para este 2021 y cuáles son las tendencias en tecnología para empresas que son cruciales para mejorar la productividad.


    Luego de un año marcado por la virtualidad, cuáles son las 5 tendencias tecnológicas para el 2021


    Diego Quintana, CEO de Wetcom


    1-Inteligencia Artificial & Machine Learning


    “Estamos ante el escenario de la democratización de la inteligencia artificial”, comenta Diego. En el pasado, las empresas debían hacer una inversión muy grande para utilizar la inteligencia artificial. Pero hubo un acuerdo estratégico entre VMware y NVIDIA cambió este escenario para ofrecer una plataforma empresarial para inteligencia artificial.


    Asimismo, las aplicaciones reales de AI (Inteligencia Artificial) posibilitadas por Intel están resolviendo problemas complejos, haciendo que los procesos sean más eficientes y creando nuevas realidades, desde descubrimientos médicos hasta vehículos autónomos.


    El gran logro para este 2021 es que las empresas puedan tener un centro de cómputos multipropósito y puedan lleven tanto las operaciones diarias como las operaciones de Inteligencia Artificial. Según el CEO de Wetcom, este año estaremos ante la presencia de varias iniciativas de IA para mejorar la línea de producción de las empresas.


    2-Nube híbrida: un mayor control de tu infraestructura


    En pocas palabras, una nube híbrida describe el uso conjunto de plataformas tanto de nube pública como privada. La nube híbrida también puede referirse a una solución que incorpore varias plataformas de nube. En este caso, hay un único sistema de gestión para acceder a todos los elementos de la informática de nube y gestionarlos.


    ¿Para qué se utilizan? Para mejorar rápida y eficazmente sus recursos existentes. Les permite proteger los datos confidenciales dentro de una nube privada y, además, añadir rápidamente más recursos informáticos, ancho de banda de red o almacenamiento de una nube pública externa para afrontar picos temporales en la demanda.


    “Los colaboradores y clientes al estar todos remotos necesitaban tener acceso a sus datos de una forma eficiente y ágil y lo mejor que se logró fue lograr una nube híbrida para obtener los datos de manera confidencial”, destacó Diego Quintana.


    3-Seguridad de los datos ante ciberataques


    En tiempos donde el trabajo se volvió remoto, la seguridad se volvió uno de los pilares fundamentales de las empresas. Esto fue otro de los puntos en los que hizo énfasis el CEO de Wetcom, aclarando que el 2021 va a tener como eje central la búsqueda de la seguridad: “El desafío es alcanzar un nivel de productividad mayor y más eficiente pero de manera segura”.


    Para ello, se debe incrementar la seguridad ante ciberataques. Entre los más comunes, que son los que tuvieron lugar durante la pandemia, se encuentran los ataques de ransomware. Para evitar estos problemas, se necesitan sistemas de backup y storage, además de educar a los trabajadores y colaboradores, teniendo en cuenta que la mayoría de los ransomware se distribuyen a través del phishing, intentando hacerse pasar por correos legítimos internos de la empresa para convencer al usuario de descargar un archivo o abrir un documento infectado, logrando su infiltración en el equipo de cómputo.


    4-Soluciones de trabajo remoto


    Sin dudas, el trabajo a distancia ha tenido un boom este 2020 debido a la pandemia y, al parecer, el 2021 muestra un claro signo de que la virtualidad y el trabajo desde casa seguirán siendo parte del día a día.


    Este factor llevó a la virtualización de escritorios para que los trabajadores puedan hacer su trabajo de la mejor manera desde su hogar. Por supuesto que está relacionado directamente con otro de los puntos que se trataron anteriormente: la seguridad. Es así como el cifrado de extremo a extremo y los parámetros de seguridad en la red pasaron a ser un punto esencial dentro de las empresas.


    5-Modernización de las aplicaciones


    La adaptación tecnológica que se vivió durante el 2020 mostró que muchas de las aplicaciones no están hechas para estar en Internet. Aquí es donde se habla de modernización de las aplicaciones. “Nuestra idea durante el año fue ayudar a nuestros clientes a que, de a poco, aporten las apps a internet y las que no, virtualizarlas y trabajarlas de manera eficiente. De esa manera, las apps podrían ser consumidas desde la nube privada o pública y con el tiempo transformarse en un modelo web o estar listas para ser consumidas desde internet”, agregó Quinana.


    Por ejemplo, Kubernetes es una plataforma de código abierto para la coordinación de contenedores que permite utilizar un marco elástico de servidores web para aplicaciones de cloud. Esta plataforma permite externalizar por completo un centro de datos corporativo, además de que puede utilizarse para adaptar las aplicaciones web y móviles en entornos de producción cuando se producen picos de tráfico en el sitio web.


    Sin dudas, el 2020 fue una explosión enorme para las tecnologías. El consumo de Internet crece cada vez más, pero la pandemia logró que este paradigma se termine de instalar para que las empresas piensen como continuar con sus actividades de manera remota sin perder la rentabilidad, la productividad y cuidando la seguridad de sus datos. Este es el desafío que se presenciará en el 2021.


    Fuente original: Infobae

    Contacto Wetcom S.A.

    Pasteur 765 Piso 1 CABA Argentina

    +54 11 5246-1390

    [email protected]

    VMware Partner Locator

  • Cómo funciona Auto Remediation en VMware Cloud on AWS

    Cómo funciona Auto Remediation en VMware Cloud on AWS

    ¿Cómo funciona auto remediation en VMware on AWS?

    En este post quiero contarte cómo funciona el auto remediation, la función de remediación de clusters de VMware on AWS, para tolerar y accionar ante la falla de uno o más hosts de un cluster.


    Junto con el balanceo de carga en VMC, una de las más grandes dudas con las que nos encontramos por parte de nuestros clientes es: ¿qué pasa si un host del cluster de VMware en AWS sale de servicio?


    Para responder a esta pregunta tenemos que conocer un poco más sobre cómo funciona la función de Auto Remediation en VMware on AWS,  o simplemente, VMC.


    ¿Qué es Auto remediation en VMware on AWS?

    ¿Qué pasa si un host del cluster en AWS se muere? Para responder a esto tenemos que hablar de Auto Remediation.


    A diferencia de cuando tenemos los hosts en nuestro centro de cómputos y somos responsables por accionar ante la falla del hardware de uno de éstos, cuando hablamos de VMware Cloud on AWS el responsable de accionar ante la falla de hardware y resolver la situación es VMware.


    Si bien es invisible para el usuario final, es importante discutir cómo funciona para que puedas entender qué es lo que está pasando cuando se dispara y qué se verá  en la consola cuando sucede.


    ¿Cómo funciona Auto remediation en VMware on AWS?

    Uno podría pensar que el funcionamiento es similar al de VMware High Availability (HA) que está hace años a disposición de los usuarios. La realidad es que el enfoque es un poco diferente debido a las características de la solución.


    VMware monitorea el correcto funcionamiento de los clusters de VMware Cloud on AWS y ante la falla de algún componente puede poner a disposición del cliente un hardware nuevo, de forma automática, y muy pero muy rápido.


    Debido a estas dos cosas, ante una falla se aprovisiona un nuevo servidor en cuestión de minutos, y como a nivel de almacenamiento se utiliza VSAN, las máquinas virtuales se sincronizarán al nuevo servidor y por medio de HA, serán encendidas.


    El proceso de Auto Remediation en VMware on AWS es completamente automático y dependiendo del tipo de servicio que ejecuten las máquinas virtuales afectadas, probablemente el usuario final no llegue a enterarse.


    Si bien DRS y HA corren en los clusters, la funcionalidad de Elastic DRS en VMC hace que reemplazar un nodo que sale de servicio por problemas sea algo muy rápido.


    Para conocer un poco más sobre cómo funciona Auto remediation en VMware on AWS les dejo este video donde pueden ver una simulación de caída de un host del cluster y cómo Auto Remediation resuelve la situación agregando un nuevo host.


    Si querés conocer más sobre Auto remediation en VMware on AWS o de las soluciones de VMware Cloud, escribinos y te responderemos a la brevedad.

  • VMworld 2020 en español

    VMworld 2020 en español

    Bajo el lema Possible Together, VMware llevó a cabo su evento anual más importante – VMworld 2020– en una edición 100% digital. Con el mismo espíritu del evento presencial, VMware sigue marcando el camino de la innovación con grandes novedades.  Tanto en el Día 1 como en el Día 2 la compañía anunció nuevas soluciones en 6 áreas claves: inteligencia artificial, multi-cloud, modernización de aplicaciones, seguridad intrínseca, redes, espacio de trabajo digital.


    Wetcom, a través de sus vExperts, estuvo siguiendo el minuto a minuto de ambas jornadas, haciendo la cobertura de las noticias más relevantes para traerte los resúmenes de los Días 1 y 2.


    Resumen de ambas jornadas:

    1. Inteligencia Artificial & Machine Learning

    • Alianza estratégica con NVIDIA

    VMware y NVIDIA aprovecharon el evento para anunciar un acuerdo estratégico. Ambas compañías se unieron para ofrecer una plataforma empresarial, de extremo a extremo, para inteligencia artificial (IA).  Se trata de llevar la inteligencia artificial al datacenter, nube, Edge y 5G por medio de hardware de red llamado SmartNics y una recreación de la arquitectura de nube híbrida denominada Proyecto Monterey.


    A través de esta colaboración, el amplio conjunto de soluciones de inteligencia artificial disponible en NVIDIA se integrará en VMware vSphere, VMware Cloud Foundation y VMware Tanzu. Esto ayudará a acelerar la adopción de IA ya que las empresas podrán ampliar la infraestructura existente para IA, gestionar todas sus aplicaciones con un único conjunto de operaciones e implementar una infraestructura preparada para IA.


    2. Multi-Cloud

    • VMware Cloud Disaster Recovery: On-Demand DRaaS

    VMware presentó un servicio nuevo de recuperación ante desastres fácil de usar y a demanda (DRaaS) que protege las cargas de trabajo de vSphere locales en VMware Cloud en AWS. Combina el almacenamiento eficiente en la nube con gestión basada en SaaS. De esta manera, se logra el beneficio de las operaciones consistentes de VMware en los sitios de producción y recuperación ante desastres y un modelo de capacidad de migración en caso de fallos con “pago por uso” para los recursos de recuperación ante desastres.


    • VMware vRealize Cloud Universal

    Esta innovadora solución combina SaaS y un software de gestión local en una única licencia de suscripción. Incluye vRealize AI Cloud y otras características que priorizan la nube en todas las operaciones y la automatización. Incluye la integración con VMware Skyline, que permite solucionar problemas y flujos de trabajo automatizados en una experiencia de gestión y soporte unificada.


    • VMware vSAN: Storage and Availability

    Como software de tecnología hiperconvergente, vSAN 7 Update 1 presenta nuevas características para la eficiencia del centro de datos: Adaptive Tiering, vSAN HCI Mesh y vSAN File Services.


    3. Modernización de aplicaciones

    • Tanzu para VMware Cloud on AWS

    VMware anunció el soporte de Tanzu para VMware Cloud en AWS. Gracias a esto, se centraliza la operación y gestión de clusters de Kubernetes para VMware on-prem y Cloud (Nube Híbrida) . De manera adicional, VMware presentó nuevas ediciones de Tanzu: Basic y Standard.


    4. Seguridad intrínseca

    • Carbon Black Workload

    Con esta innovadora solución, VMware ofrece protección avanzada diseñada para proteger mejor las cargas de trabajo que se ejecutan en entornos de nube virtualizados, privados e híbridos.

    Ahora podés experimentar la avanzada solución con una PRUEBA GRATIS de 6 MESES de VMware Carbon Black Cloud Workload Essentials, disponible para todos los clientes actuales de vSphere 6.5 y VMware Cloud Foundation 4.0.


    • VMware NSX Advanced Threat Prevention

    VMware también anuncia VMware NSX Advanced Threat Prevention que permite identificar amenazas con mayor precisión en el análisis del tráfico de redes. Esta solución combina NSX Distributed IDS/IPS con detección avanzada de malware y análisis de tráfico de red impulsado por IA.


    • VMware SASE Platform

    VMware presentó una arquitectura emergente para unificar las redes y la seguridad en la nube denominada SASE (Secure Access Services Edge) . La plataforma ayuda a optimizar más el acceso seguro a cualquier aplicación, en cualquier nube y desde cualquier dispositivo gracias al acceso Zero Trust.


    5. Virtual Cloud Network

    VMware presentó nuevas capacidades de seguridad y networking  para VMware Cloud on AWS:


    • SDDC Groups: proporciona conexiones entre los SDDC del grupo y otras VPC de la misma región para simplificar su administración.


    • VMware Transit Connect: proporciona conexión en red de alta velocidad, resiliente, entre los SDDCs y otros recursos.


    • Multi-Edge SDDCs: brinda la posibilidad de agregar capacidad de red para el tráfico norte-sur del SDDC.


    6. Espacio de trabajo digital

    Con foco en mejorar la experiencia del trabajo remoto y proveer seguridad de extremo a extremo, VMware anunció nuevas ofertas de Workspace ONE y Workspace Security:


    • VMware Workspace Security Remote: combina la gestión de dispositivos basada en la nube, seguridad y soporte de TI remoto en una solución integral que permite gestionar y proteger mejor dispositivos Mac y Windows 10.


    • VMware Workspace Security VDI: integra VMware Horizon y VMware Carbon Black Cloud en una única solución con el objetivo de ayudar a los equipos de seguridad y IT a entregar aplicaciones y escritorios virtuales altamente seguros.


    En resumen, VMware sigue demostrando su liderazgo, al ofrecer en VMworld 2020 un portafolio completo de soluciones en la nube que permite tener una infraestructura y operaciones consistentes, con un modelo de desarrollo ágil y flexible.


    Construir una infraestructura digital resistente y preparada para el futuro es clave. En Wetcom, sabemos cómo ayudarte. Estamos disponibles. Contactanos.


    VMworld 2020 en español