


Qué protege cada uno y cómo usarlo en los ESX, Windows Server y Linux
Hoy hablaremos de una tecnología fundamental para optimizar y asegurar los centros de datos modernos: el Virtual TPM (vTPM) en VMware vSphere.
La ciberseguridad ya no es un adicional, es el núcleo de la operación. Para entender el impacto del vTPM, primero debemos comprender cómo funciona la seguridad por hardware tradicional y por qué escalarla en entornos virtualizados era un desafío.
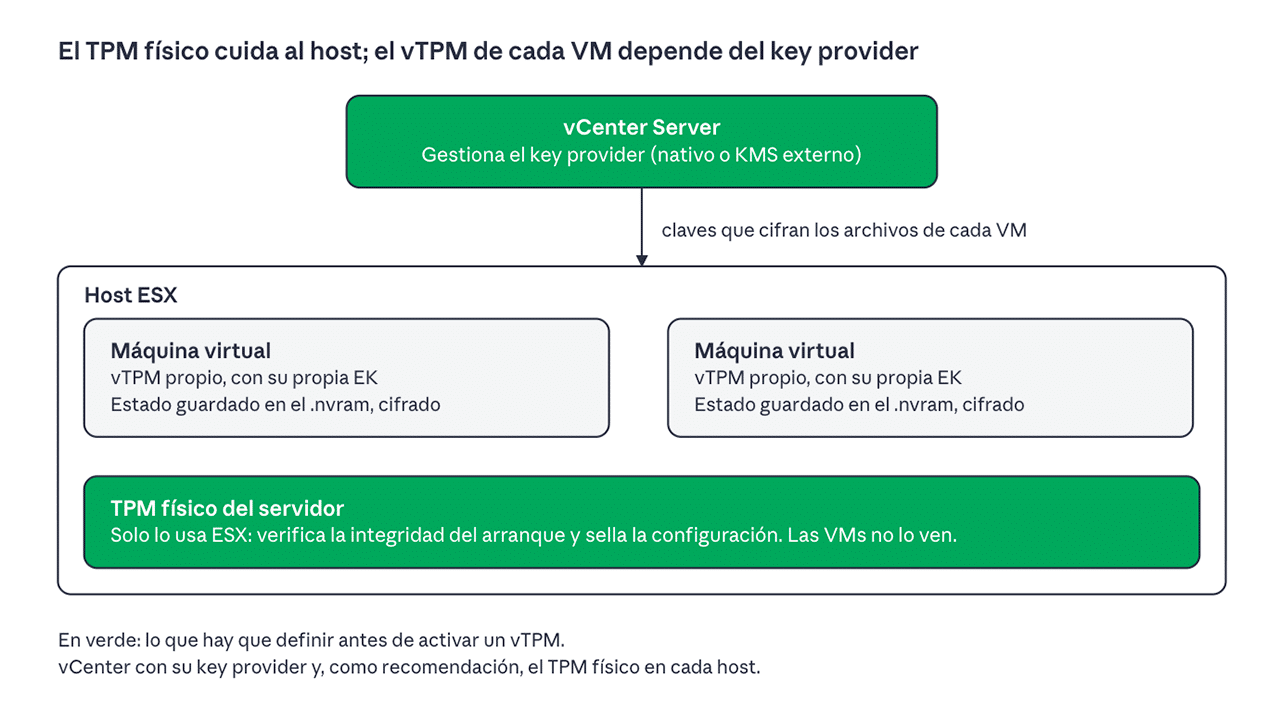
Dos cosas con el mismo nombre
Un TPM (Trusted Platform Module) es un chip que genera y guarda claves criptográficas de modo que no se pueden extraer de él. Cada chip trae una Endorsement Key (EK) provisionada de fábrica, única y no migrable, que sirve para identificarlo y demostrar que es genuino. Sobre esa base se arma la jerarquía de almacenamiento, cuya clave raíz es la Storage Root Key (SRK): las demás claves se guardan cifradas bajo ella y solo se pueden abrir dentro del chip. Si se limpia el TPM se genera una SRK nueva, y lo que estaba protegido con la anterior deja de poder abrirse.
En un entorno VCF 9 hay que distinguir dos TPM:
- El TPM físico es un chip del servidor y lo usa solamente el hipervisor. Las máquinas virtuales no pueden acceder a él.
- El vTPM es un dispositivo virtual que se agrega a cada VM. El sistema operativo invitado, Windows Server o Linux, lo ve como un TPM 2.0 común.