Durante años, la conversación sobre seguridad en el datacenter giró alrededor del perímetro: el firewall de borde, la VPN, el acceso desde Internet. Ese trabajo sigue siendo necesario, pero ya no alcanza. Hoy la pregunta que más pesa no es si un atacante puede entrar, sino qué tan lejos puede llegar una vez que entró. Y para responderla, en una nube privada con VMware Cloud Foundation, tenemos que hablar de vDefend.
En resumen
- Con la IA, los atacantes encuentran y explotan vulnerabilidades a velocidad de máquina. El tiempo para reaccionar se achicó a horas.
- La mayor parte del daño de un ataque ocurre adentro: el atacante entra por un punto débil y se mueve de un servidor a otro hasta llegar a lo valioso.
- vDefend pone un firewall e IDS/IPS en cada carga de trabajo de VCF. La versión anunciada en agosto de 2026 lo hace más rápido de desplegar, más simple de operar y compatible con entornos aislados.
El problema no es solo que entren: es cuánto se mueven adentro
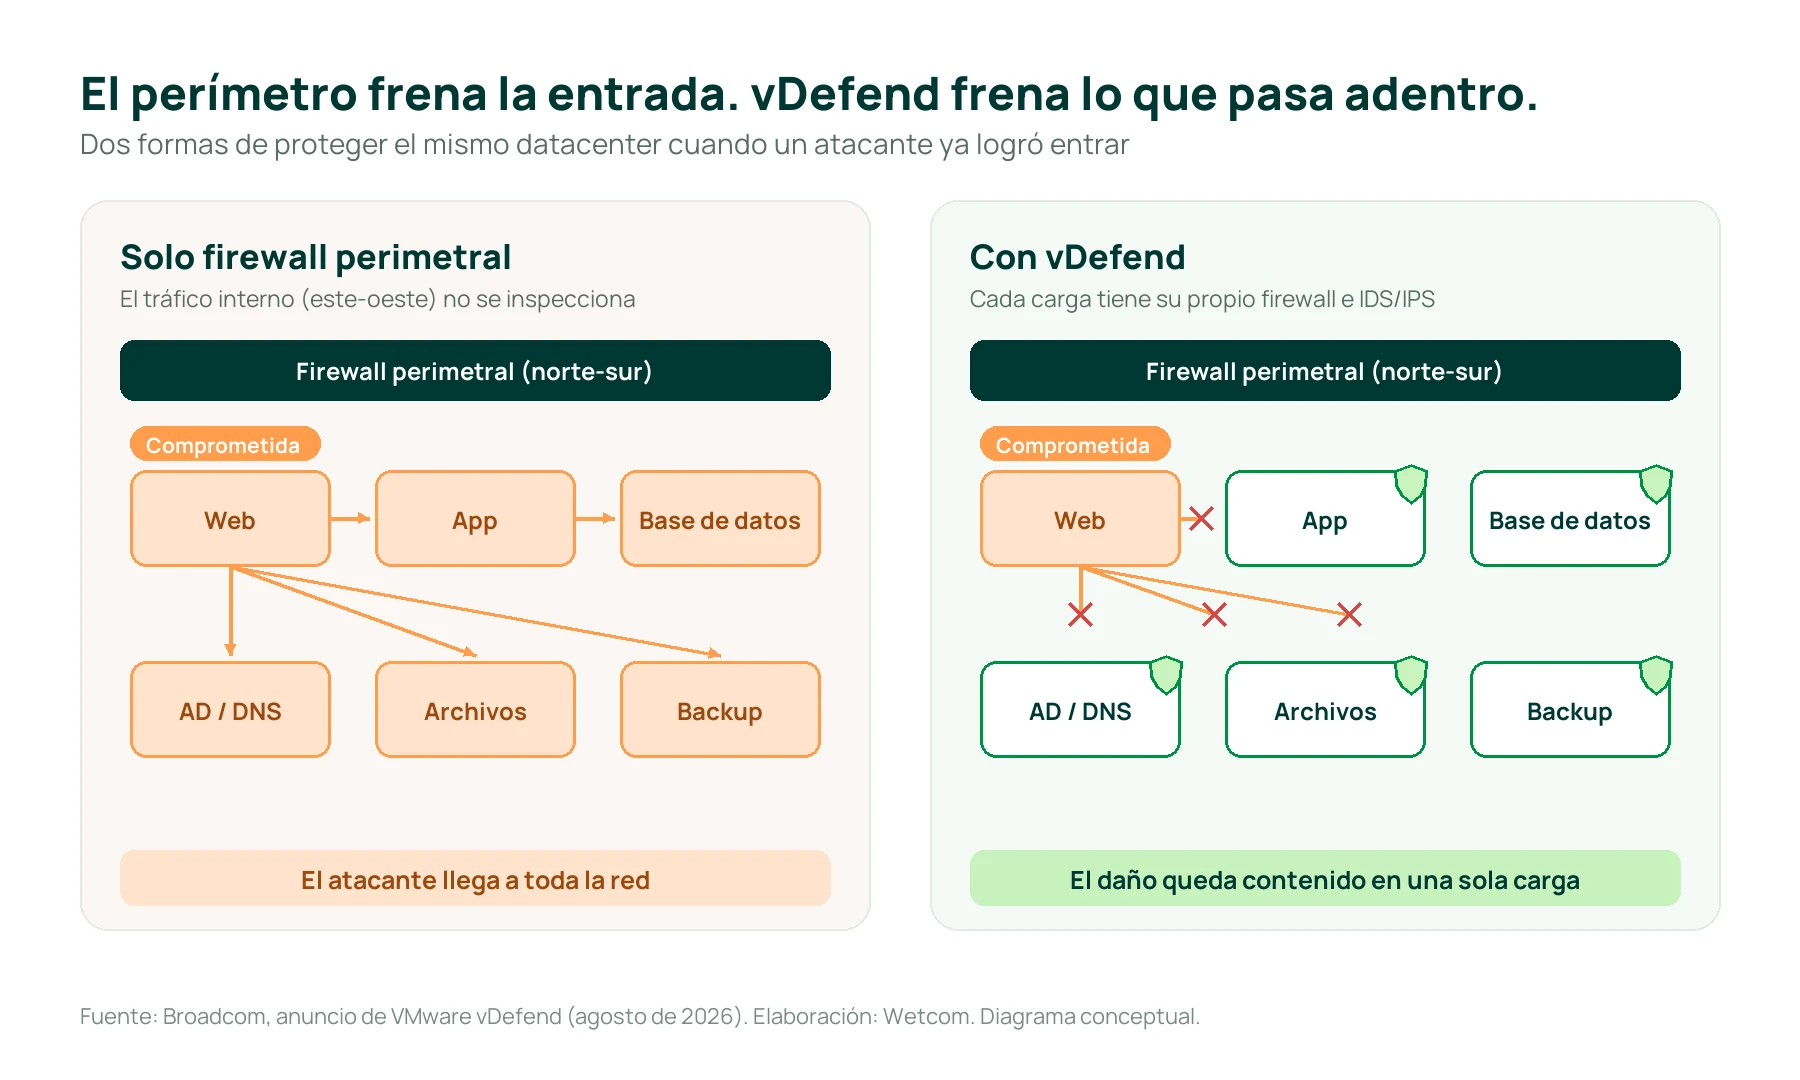
Casi ningún ataque serio termina en el primer equipo comprometido. Un servidor web vulnerable, una credencial robada o un agente de IA mal configurado son apenas la puerta. Lo que sigue es el movimiento lateral: el atacante explora la red interna, salta a los servidores de aplicaciones, llega al Active Directory y, desde ahí, a las bases de datos y al backup. Es el patrón típico del ransomware.
El firewall perimetral no ve ese recorrido, porque controla el tráfico que entra y sale (norte-sur), no el que circula entre servidores dentro del datacenter (este-oeste). Como dice Broadcom en su anuncio: la infiltración ocurre cuando el tráfico no se inspecciona. Por eso propone aplicar IDS/IPS a todas las cargas, no solo a las críticas.
A esto se suma la velocidad. Broadcom describe un escenario en el que los atacantes usan modelos de IA de frontera para explotar vulnerabilidades a velocidad de máquina, mientras la adopción de IA agéntica agranda la superficie de ataque. La ventana entre que se publica una vulnerabilidad y aparece el exploit ya no se mide en semanas.
Qué es vDefend, en dos líneas
VMware vDefend es la seguridad lateral de VMware Cloud Foundation. Incluye un firewall distribuido que corre en cada host ESX y protege cada VM y cada contenedor de vSphere Kubernetes Service, más protección avanzada: IDS/IPS distribuido con virtual patching, análisis de tráfico de red (NTA), detección y respuesta de red (NDR) y prevención de malware. Todo se gestiona desde la misma plataforma que ya usás para tu nube privada, sin instalar agentes en las VMs.
Lo nuevo de vDefend: más protección, más simple y más rápido
El 6 de agosto de 2026, Broadcom anunció una nueva versión, organizada en tres pilares.
Más protección
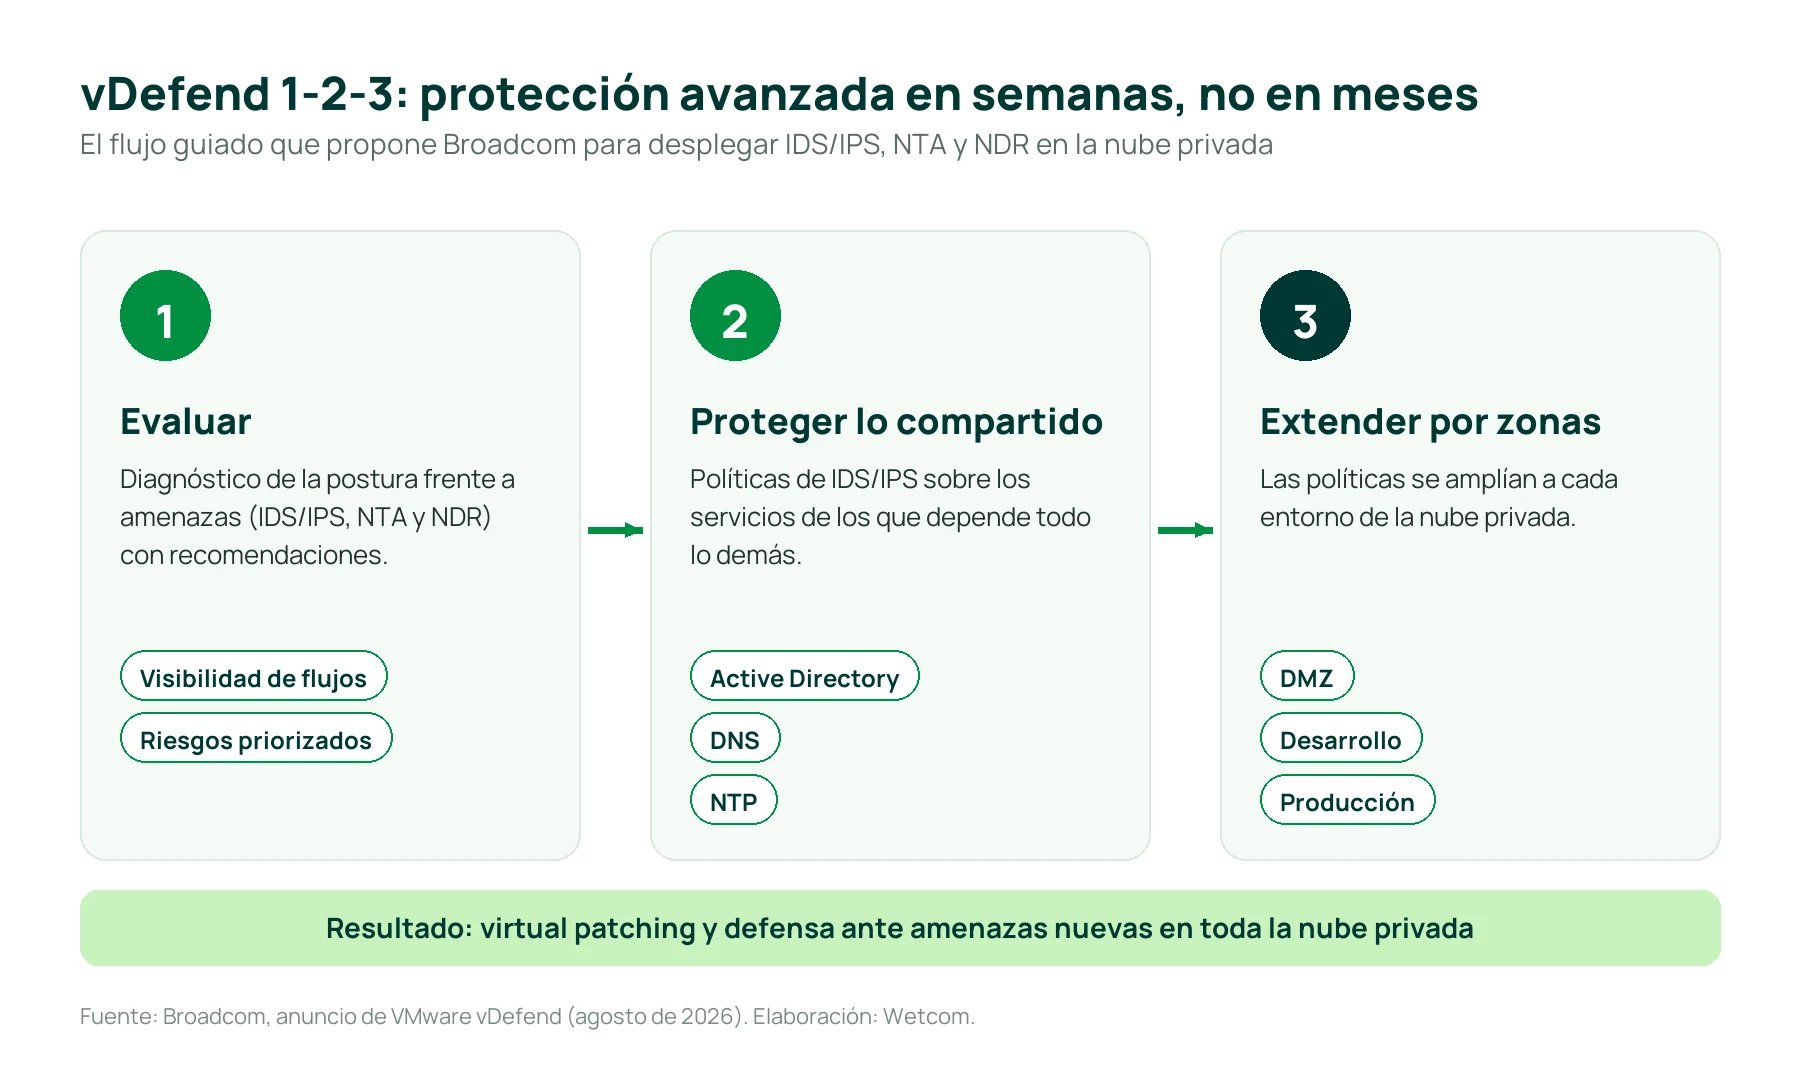
- vDefend 1-2-3 para ATP. Un flujo guiado en tres etapas para desplegar IDS/IPS, NTA y NDR. Según Broadcom, lleva la protección avanzada a producción en pocas semanas en lugar de muchos meses.
- Prevención de malware on-premise. El análisis de archivos sospechosos (sandboxing) ahora corre dentro de tu datacenter: no hace falta subir archivos a una nube pública.
- Soporte completo para entornos aislados (air-gapped). Todas las capacidades funcionan sin conexión a Internet, con actualizaciones de firmas que se cargan de forma manual.
Operación más simple
- AI Assistant para vDefend. Ayuda a diagnosticar problemas, da recomendaciones de diseño según la versión y analiza las reglas para encontrar duplicadas o redundantes y limpiar la política.
- Migración automatizada. La herramienta vACT convierte las reglas de firewalls tradicionales basados en agentes a políticas nativas del firewall distribuido, con menos trabajo manual y menos errores.
Más rendimiento con el mismo hardware
| Componente | Mejora | Escala |
|---|---|---|
| Firewall distribuido | 22 Gbps por servidor con placas de 25G (+129 %) y 75 Gbps con placas de 100G | Hasta 75 Tbps por instancia de VCF |
| IDS/IPS distribuido | 17 Gbps por servidor (+89 %) | Hasta 17 Tbps por instancia de VCF |
| Security Services Platform | Nuevo modelo desde 32 núcleos de CPU | Hasta 33 % menos servidores físicos |
Las mejoras de rendimiento llegan con una actualización de software, sin cambiar servidores. Están disponibles en vDefend Security Services Platform 5.2, vDefend 9.1.1 y vACT 3.0, todas compatibles con VCF 9.1.
Lo que un CISO tiene que saber
- El riesgo se mide adentro. La pregunta para el directorio ya no es “¿estamos protegidos?”, sino “si entran, ¿hasta dónde llegan?”. La microsegmentación es la forma de acotar esa respuesta a una sola carga.
- El virtual patching compra tiempo. El IDS/IPS distribuido bloquea la explotación de vulnerabilidades conocidas mientras el parche se prueba y se aplica. Con ataques que aparecen en horas, ese margen es crítico.
- Los servicios compartidos son el objetivo. Active Directory, DNS y NTP sostienen a todo lo demás. Protegerlos primero, como propone vDefend 1-2-3, es la decisión de mayor impacto por peso invertido.
- La soberanía de datos ya no es una excusa. Con el sandboxing on-premise y el soporte air-gapped, los sectores regulados pueden tener protección avanzada sin enviar archivos ni metadatos fuera del datacenter.
- La IA agéntica necesita seguridad lateral desde el día uno. Los agentes conversan con sistemas internos usando protocolos como MCP. Broadcom participó en la propuesta para robustecer MCP que incorporó la especificación publicada en julio de 2026.
- Ya no es un proyecto eterno. Con los flujos guiados, la microsegmentación y la protección avanzada se despliegan en semanas, y la migración desde firewalls con agentes se automatiza.
Por qué vDefend tiene que dejar de ser opcional
Muchas empresas compraron VMware Cloud Foundation y dejaron la seguridad lateral “para la próxima etapa”. Esa decisión tenía sentido cuando desplegar microsegmentación llevaba un año y el atacante necesitaba semanas para moverse. Hoy ninguna de las dos cosas es cierta.
- Ya tenés la plataforma. vDefend se suma a VCF: no requiere appliances nuevos en el camino del tráfico ni agentes en las VMs.
- El costo de no tenerlo es asimétrico. Un incidente de ransomware que llega al Active Directory y al backup cuesta mucho más que la protección que lo hubiera contenido.
- El tiempo juega en contra. Cada mes sin inspección este-oeste es un mes en el que un atacante podría moverse sin que nadie lo vea.
Nuestra recomendación para los clientes con VCF es clara: la seguridad lateral tiene que estar en el plan de este año, empezando por los servicios compartidos y las aplicaciones críticas.
Cómo lo implementamos en Wetcom
- Diagnóstico. Activamos la Security Services Platform para ver los flujos reales entre tus cargas, medir la postura de seguridad y priorizar riesgos. Sin bloquear nada todavía.
- Segmentación. Aplicamos la microsegmentación por etapas, siguiendo el método vDefend 1-2-3-4 para el firewall distribuido: primero zonas, después aplicaciones y, por último, cada carga.
- Protección avanzada. Desplegamos IDS/IPS, NTA y NDR con vDefend 1-2-3: servicios compartidos primero, después DMZ, desarrollo y producción. Si venís de un firewall con agentes, migramos las reglas con vACT.
- Operación. Con nuestro servicio de Networking & Security monitoreamos 7×24, ajustamos políticas y atendemos alertas. Ante un incidente crítico, Insane Support escala directo con Broadcom.
vDefend es una capa de una defensa en profundidad que completamos con Avi WAAP para las aplicaciones y APIs expuestas, VMware HyperArmor para el propio hipervisor y nuestro servicio de Ransomware Incident Response. Como Partner Pinnacle de Broadcom, también te ayudamos a dimensionar y contratar las licencias que necesitás.
¿Hasta dónde llegaría hoy un atacante dentro de tu nube privada? Agendá un diagnóstico de seguridad lateral con nuestros especialistas.
Preguntas frecuentes
¿vDefend reemplaza al firewall perimetral?
No. El firewall perimetral sigue controlando lo que entra y sale del datacenter. vDefend protege el tráfico interno, entre servidores, que el perímetro no ve. Se complementan.
¿Hay que instalar agentes en las VMs?
No. El firewall distribuido y el IDS/IPS de vDefend corren en el hipervisor ESX de VMware Cloud Foundation, sin agentes en los sistemas operativos.
¿Protege también contenedores?
Sí. Desde VCF 9.1, vDefend ofrece protección lateral unificada para VMs y para cargas de vSphere Kubernetes Service.
¿Cuánto lleva implementarlo?
Depende del tamaño y la complejidad del entorno. Con los flujos guiados de Broadcom, la microsegmentación y la protección avanzada se despliegan en semanas, por etapas y sin cortar el servicio.
¿Cómo se contrata?
vDefend se contrata como complemento de VMware Cloud Foundation. Consultanos y te armamos la propuesta según tus cargas y prioridades.
Fuentes
- Prashant Gandhi, Broadcom. VMware vDefend Advances Multi-Layer Lateral Security, Deployment Automation and Performance for the Frontier AI Era, 6 de agosto de 2026.
- Broadcom. VMware vDefend for VCF 9.1: Zero Trust Lateral Security for the AI Era, mayo de 2026.
- Broadcom. vDefend DFW 1-2-3-4: Deploy Zero Trust Microsegmentation in a Few Weeks, noviembre de 2025.
- Broadcom. Virtual Patching: Guarding Against a Tsunami of AI-discovered Exploits with vDefend and Avi, abril de 2026.
- Dark Reading. Why Virtual Patching and Multi-Layer Defense are Critical in the Age of Frontier AI.
- Ars Technica. With a stateless makeover, new MCP spec targets enterprise scale, julio de 2026.
Lecturas relacionadas
- Avi WAAP: cómo proteger tus APIs y aplicaciones web en VMware Cloud Foundation
- VMware HyperArmor: protección activa para el hipervisor ESX
- Por qué IDS/IPS es crítico para tu ciberseguridad
Sobre el autor
Diego Quintana es CEO & Co-Founder de Wetcom, Partner Pinnacle de VMware by Broadcom, y Principal Cloud & Infrastructure Architect de la compañía. Fue reconocido 17 veces como VMware vExpert. Trabaja en el diseño de nubes privadas, seguridad y continuidad de negocio para empresas de América Latina.