El 6 de agosto, Broadcom anunció que VMware Avi Load Balancer pasa de ser un WAF a una plataforma WAAP (Web Application and API Protection): suma protección de APIs, incorpora un asistente con IA generativa para la operación y mejora su rendimiento. Para un CIO o un CISO, la novedad abre una pregunta más importante que cualquier detalle técnico: ¿sabemos qué APIs tenemos expuestas y quién las está protegiendo?
En resumen
- Avi WAAP une en una sola capa el WAF, la protección de APIs, la gestión de bots, el rate limiting y la defensa contra DDoS, dentro del mismo balanceador que ya reparte el tráfico.
- Descubre las APIs a partir del tráfico real y las clasifica en Shadow, Orphan, Zombie y Active, para que sepas qué está expuesto sin depender de un inventario manual.
- El AI Assistant para Avi responde preguntas en lenguaje natural sobre la plataforma y ayuda a encontrar la causa de un problema más rápido.
Por qué las APIs son hoy el frente más expuesto
Cada aplicación moderna es, en realidad, un conjunto de APIs: la app móvil, el portal de clientes, las integraciones con socios y, cada vez más, los agentes de IA que consultan sistemas internos. Kubernetes y los microservicios multiplican esas APIs, y muchas se publican sin pasar por el equipo de seguridad.
Los números que cita Broadcom muestran el impacto: según el estudio de Akamai sobre seguridad de APIs 2026, cerca del 87 % de las organizaciones sufrió un incidente de seguridad de APIs en el último año. Y según el informe ThreatStats 2026 de Wallarm, el 43 % de las vulnerabilidades que CISA sumó a su catálogo de vulnerabilidades explotadas activamente (KEV) están relacionadas con APIs.
Un WAF tradicional sigue siendo necesario: frena los ataques web más conocidos del OWASP Top 10, como la inyección SQL o el cross-site scripting. Pero no conoce el contrato de cada API, no sabe cuáles existen ni distingue una llamada legítima de un abuso que respeta el formato. Ahí está el hueco que viene a cubrir un WAAP.
Qué es WAAP y qué cambia con Avi
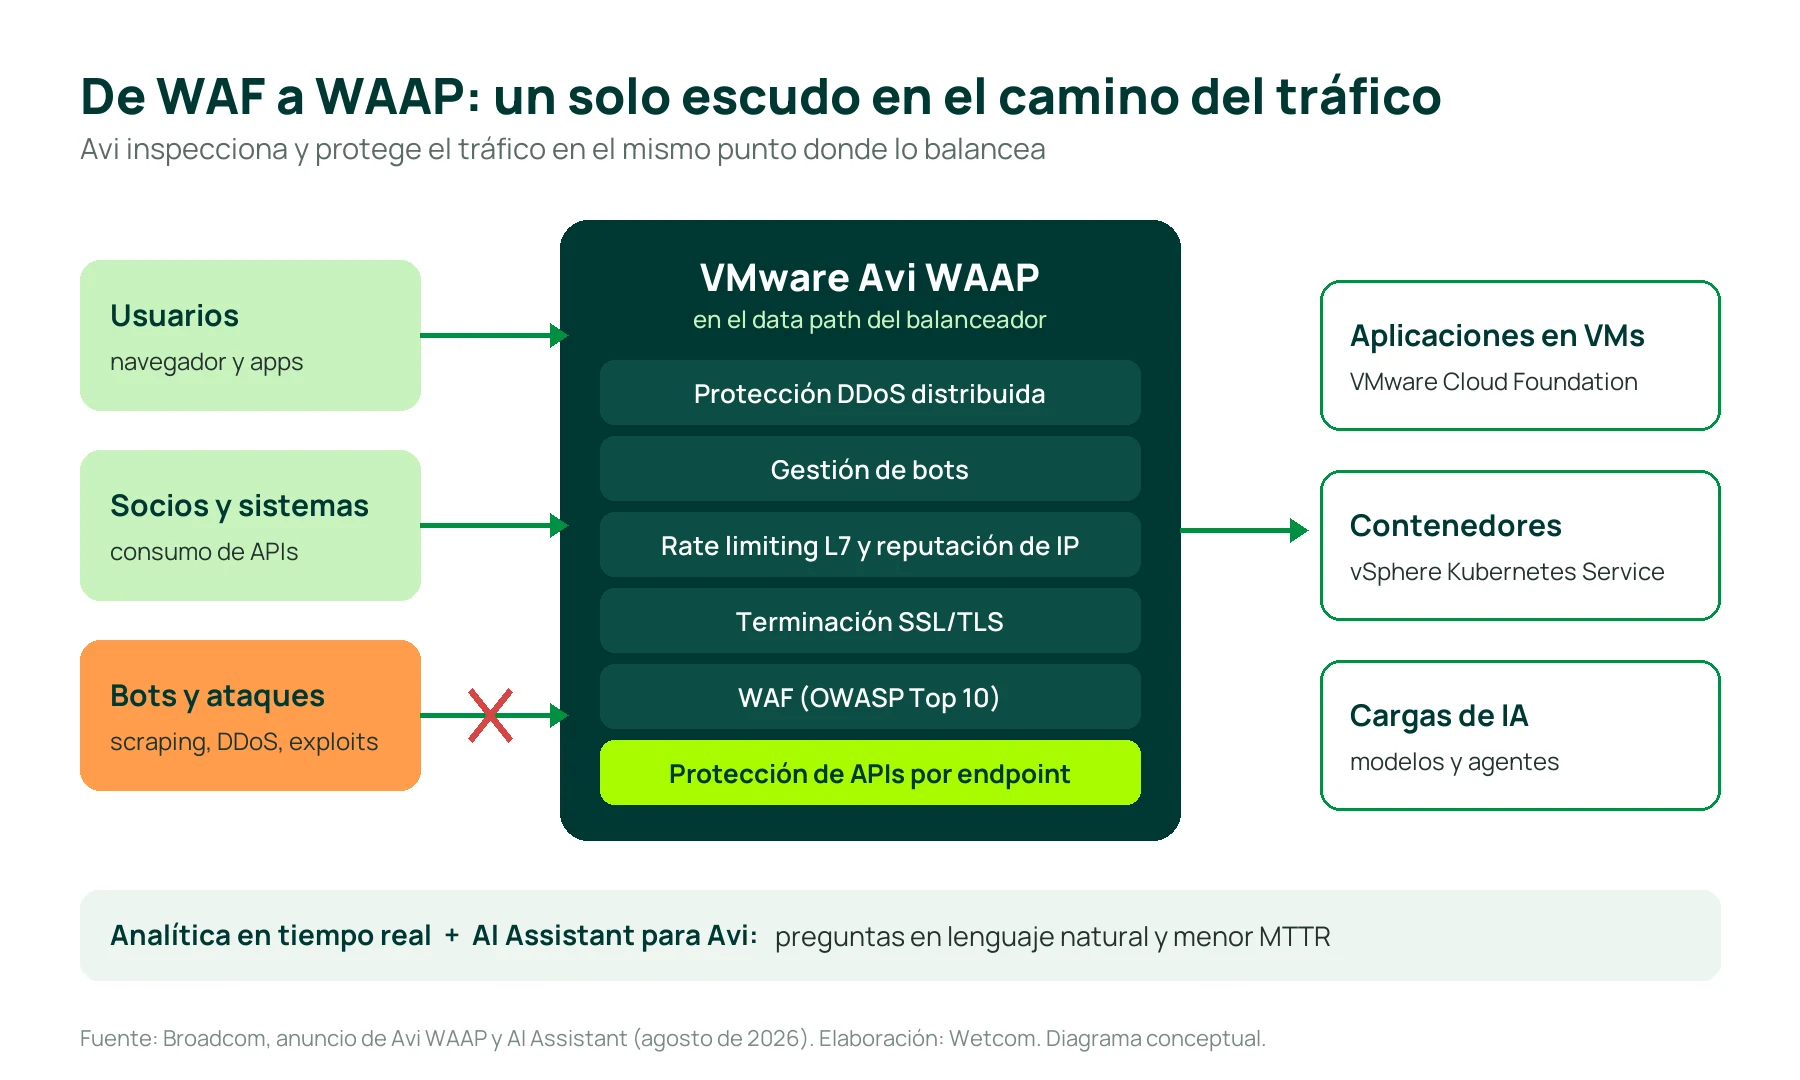
Un WAAP reúne en una sola capa todo lo que protege a una aplicación expuesta: WAF, protección de APIs, gestión de bots, limitación de tráfico y defensa contra DDoS. La diferencia de Avi es dónde lo hace: dentro del mismo camino del tráfico que ya usa el balanceador. No hay que desviar las conexiones a otro equipo para inspeccionarlas, y la protección escala, se recupera sola y crece junto con las aplicaciones, ya sea que corran en VMs, en contenedores de vSphere Kubernetes Service o como cargas de IA.
Descubrimiento y clasificación de APIs
Como está en el camino del tráfico, Avi descubre con IA y aprendizaje automático todas las APIs que reciben llamadas, sin que los desarrolladores tengan que declararlas. Después las compara con la especificación y clasifica cada endpoint en cuatro grupos, lo que Broadcom llama SOZA:
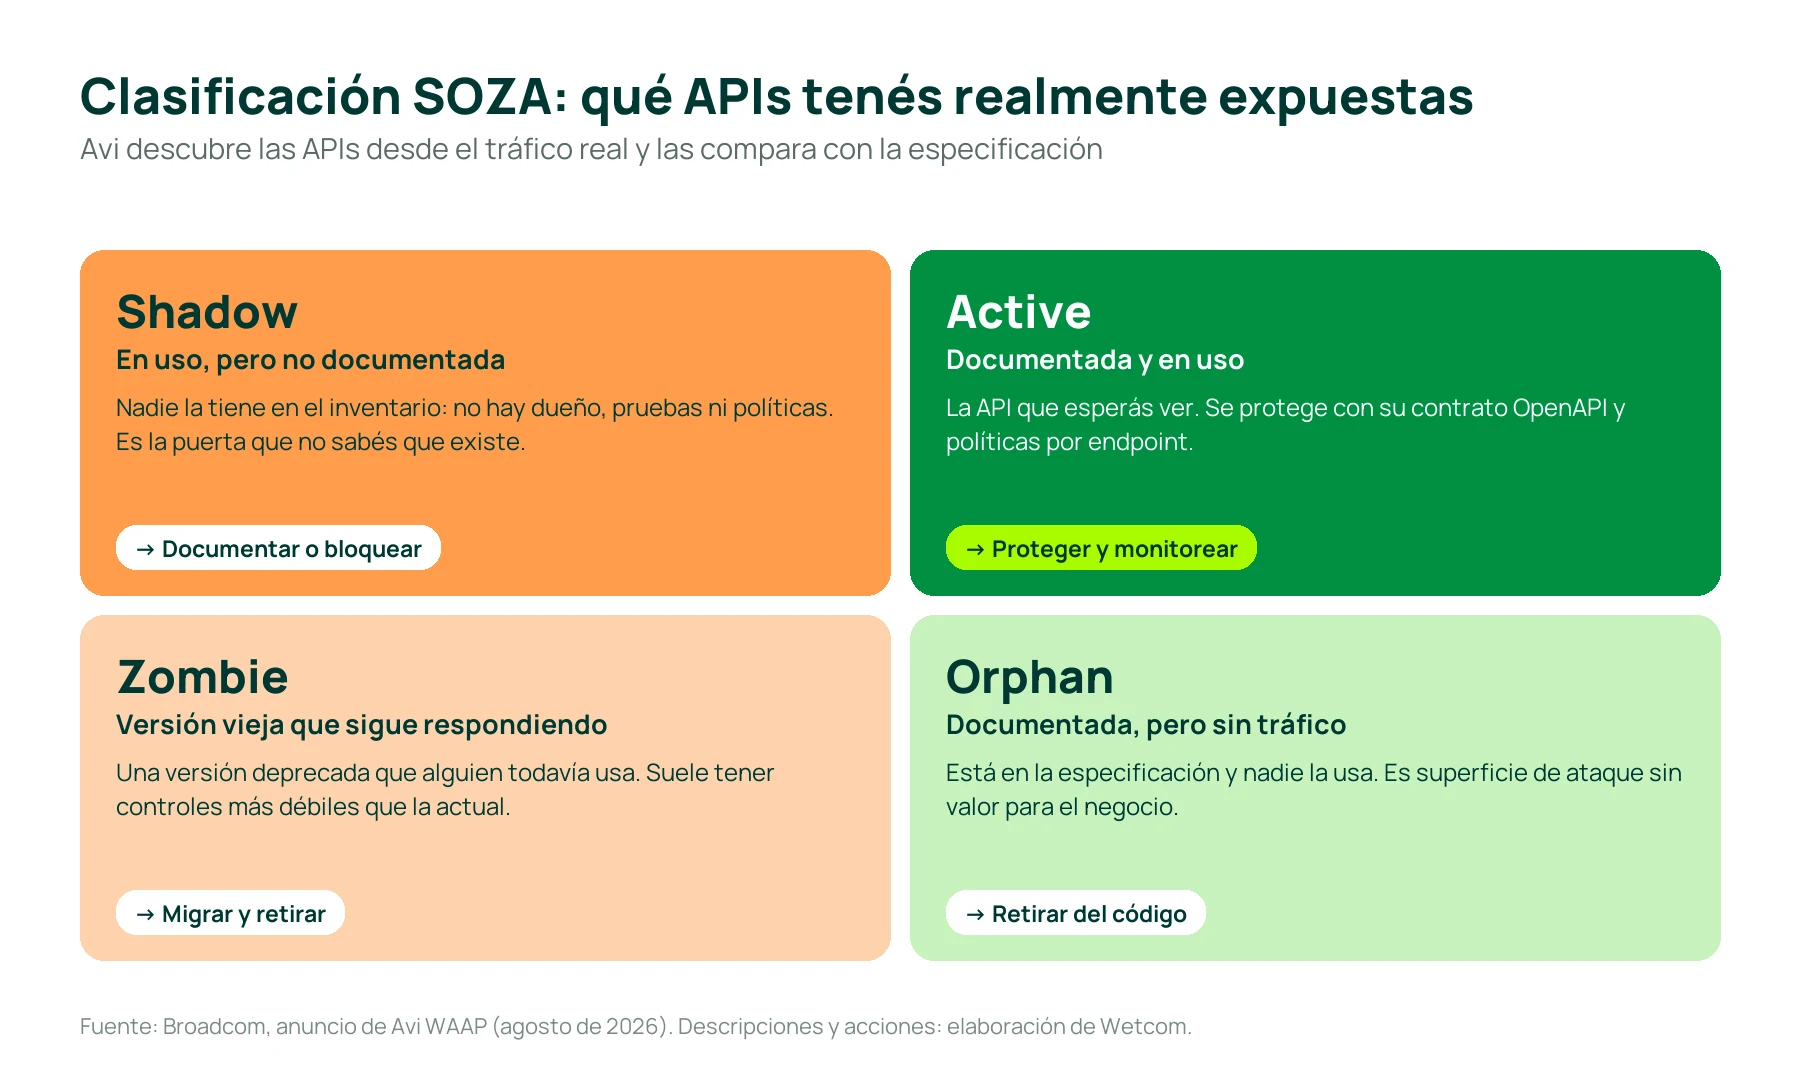
Para un CISO, esto es lo más valioso del anuncio: pasar de suponer qué está expuesto a verlo con datos del tráfico real, y achicar la superficie de ataque retirando lo que nadie usa antes de que alguien lo explote.
Políticas por API y contrato OpenAPI
En lugar de una política general para toda la aplicación, Avi permite aplicar autenticación, rate limiting, reglas de seguridad HTTP y reglas de WAF a cada endpoint por separado. Además, se puede importar la especificación OpenAPI (Swagger) de cada servicio: Avi solo deja pasar las llamadas que respetan las rutas, los métodos y los formatos de datos definidos, y rechaza todo lo demás.
Protección ante amenazas nuevas
Avi aprende cuál es el comportamiento normal de cada aplicación y valida el tráfico contra ese modelo en tiempo real. Cuando aparece una amenaza nueva, la plataforma puede responder y escalar sin esperar una firma específica, algo clave cuando los ataques automatizados con IA aparecen en horas.
AI Assistant para Avi
Es un asistente conversacional que combina la documentación, las guías y la base de conocimiento de Avi con la analítica en tiempo real de la plataforma. El equipo puede preguntar, por ejemplo, “¿por qué el servicio de e-commerce tiene latencia alta?” y recibir un diagnóstico, en lugar de cruzar logs a mano durante horas. El objetivo es bajar el tiempo de resolución (MTTR) y que el conocimiento no dependa de una o dos personas.
Más rendimiento con la misma plataforma
Broadcom informa que el throughput escalable llega a 12,25 Tbps por instancia de controlador, un 88 % más que antes, y que la mejora llega con una actualización de software, sin cambiar hardware.
Qué significa para el CIO y para el CISO
| Tema | Para el CIO | Para el CISO |
|---|---|---|
| Riesgo | Menos exposición del negocio por APIs que nadie controla. | Inventario real de APIs y una superficie de ataque medible. |
| Costos | Una sola plataforma en lugar de appliances separados de balanceo y WAF. | Menos herramientas que integrar, mantener y auditar. |
| Cumplimiento | Evidencia para auditorías y menos hallazgos repetidos. | PCI DSS exige proteger las aplicaciones web expuestas con una solución automatizada como un WAF. |
| Operación | Menos tiempo de diagnóstico y menos dependencia de especialistas. | Políticas consistentes en VMs, contenedores y cargas de IA. |
| Velocidad | Los equipos publican APIs nuevas sin frenar el negocio. | Cada API nueva hereda controles desde el primer día. |
Cómo se complementa con los servicios de Wetcom
Avi es la herramienta. El resultado depende de implementarla bien y de operarla todos los días: ajustar reglas, atender falsos positivos y revisar qué APIs aparecen. Así lo trabajamos con nuestros clientes:
- Descubrir. Activamos Avi en modo evaluación para relevar las aplicaciones y APIs que reciben tráfico, sin bloquear nada todavía, y te entregamos el mapa SOZA de tu entorno.
- Ordenar. Junto con tus equipos de desarrollo, documentamos las APIs shadow, planificamos el retiro de las zombie y las orphan, e importamos los contratos OpenAPI.
- Proteger. Pasamos a modo de bloqueo de forma gradual, con políticas por endpoint, gestión de bots y rate limiting, sobre VMware Cloud Foundation y vSphere Kubernetes Service.
- Operar. Con nuestro servicio de Networking & Security monitoreamos 7×24, ajustamos reglas, atendemos alertas y te enviamos reportes de salud y amenazas. Ante un incidente crítico, Insane Support escala directo con Broadcom.
Avi WAAP es una capa más de una estrategia de defensa en profundidad. La completamos con vDefend para frenar el movimiento lateral dentro del datacenter, con VMware HyperArmor para proteger el propio hipervisor y con nuestro servicio de Ransomware Incident Response por si algo igual sale mal. Como Partner Pinnacle de Broadcom, también te ayudamos a dimensionar y contratar las licencias que realmente necesitás.
¿Sabés cuántas APIs tenés expuestas hoy? Pedí un relevamiento con nuestros especialistas y te mostramos el mapa real de tus aplicaciones.
Preguntas frecuentes
¿WAAP reemplaza al WAF?
No: lo incluye y lo amplía. El WAF sigue protegiendo contra los ataques web del OWASP Top 10, y WAAP suma descubrimiento y protección de APIs, gestión de bots, rate limiting y defensa contra DDoS en la misma plataforma.
¿Sirve si mis aplicaciones corren en Kubernetes?
Sí. Según Broadcom, Avi WAAP protege aplicaciones en VMs, en vSphere Kubernetes Service y cargas de IA, y desde VCF 9.1 Avi se integra con las VPC de autoservicio y se automatiza con VKS.
¿Tengo que cambiar mi arquitectura de red?
Si ya usás Avi como balanceador, la protección se suma en el mismo camino del tráfico. Si usás otro balanceador o un WAF en appliance, planificamos la migración por etapas para no afectar el servicio.
¿Cómo se contrata?
Avi Load Balancer se contrata como complemento de VMware Cloud Foundation. Broadcom no detalló en el anuncio las condiciones comerciales de las nuevas funciones, así que conviene validarlas para tu caso: consultanos y te armamos la propuesta.
Fuentes
- Prashant Gandhi, Broadcom. Avi Strengthens Web Application Security, Boosts Performance and Improves Operational Efficiency, 6 de agosto de 2026.
- Broadcom. Avi Innovations for VCF 9.1: Powering Kubernetes, Agentic AI and VPC Workloads, 5 de mayo de 2026.
- Broadcom. VMware vDefend Advances Multi-Layer Lateral Security, agosto de 2026.
- Akamai, 2026 API Security Impact Study, y Wallarm, API ThreatStats Report 2026, citados por Broadcom.