Categoría: Disponibilidad

  • Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8

    Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8

    Cómo maximizar el rendimiento de tu infraestructura actual, reducir costos operativos y prepararte para el fin de soporte de vSphere 8.


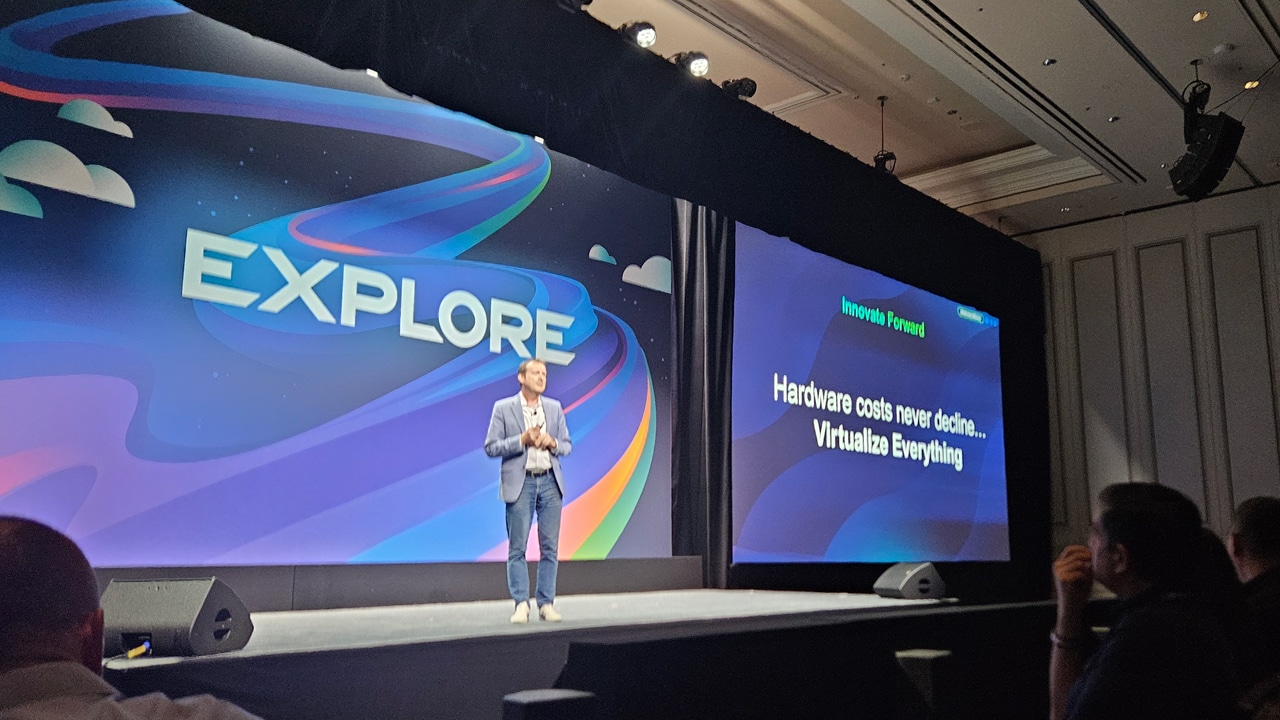
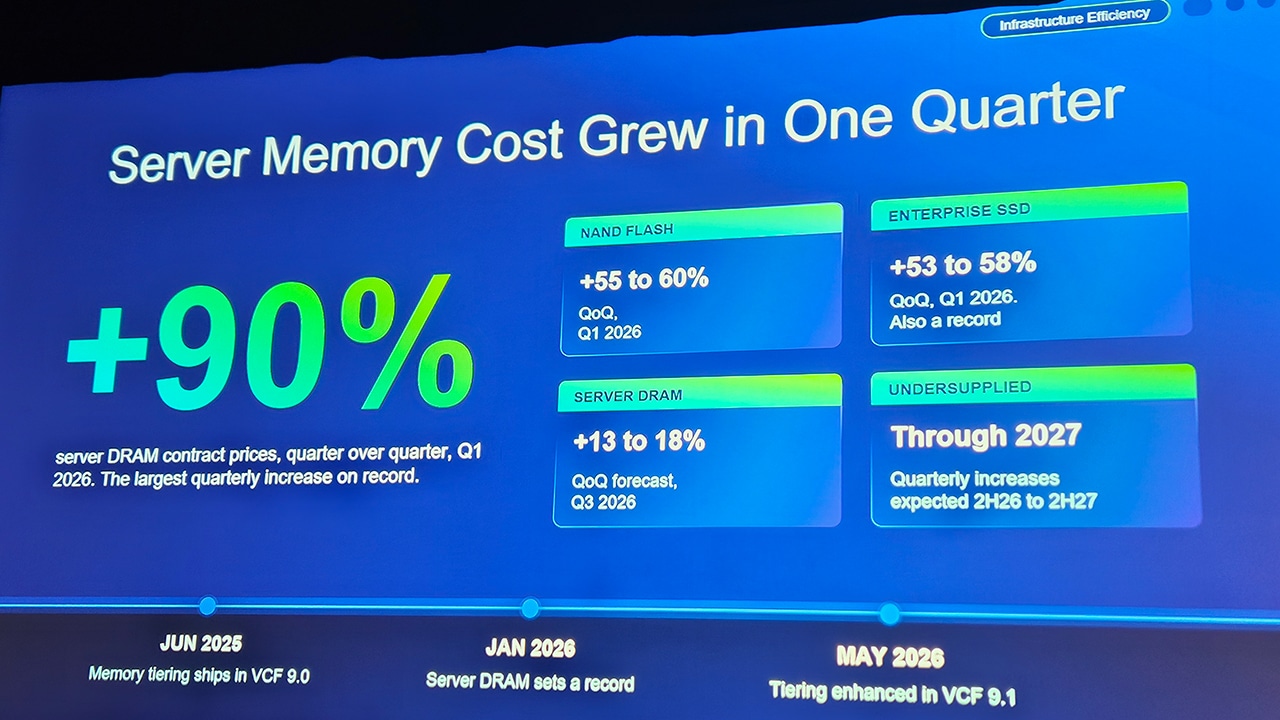
    Durante nuestra participación en VMware Explore 2026 en Las Vegas, el equipo de Wetcom recopiló los anuncios más críticos e innovaciones tecnológicas presentadas directamente por Broadcom. Uno de los mensajes claves que rescatamos es que en el panorama corporativo actual, la eficiencia ya no es una meta deseable; es una necesidad de supervivencia operativa. Con la evolución constante de los Datacenters y las crecientes exigencias de los negocios, optimizar el hardware se ha convertido en la prioridad número uno para los decisores de IT.

    Si a esto le sumamos los plazos de soporte y las nuevas amenazas de seguridad, la urgencia de actuar es clara. En este artículo, desglosamos los 4 pilares clave para optimizar tu hardware hoy mismo y los motores críticos que están impulsando a las empresas a migrar.
     

    Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8


    Los 4 Pilares de la Optimización de Hardware

    Maximizar el rendimiento de tu infraestructura actual mientras preparas el camino para el futuro es posible gracias a estas innovaciones y estrategias:

    1. Reutilización del Hardware Existente

    No siempre es necesario empezar de cero. La optimización moderna te permite aprovechar tus inversiones previas gracias a una compatibilidad del 90% con servidores que soportan vSphere 8.x. Además, se mantiene el soporte continuo con fabricantes OEM esenciales para arquitecturas Skylake y Cascade Lake. Tu legado tecnológico todavía tiene mucho para dar.

    1. Memory Tiering (Estratificación de Memoria)

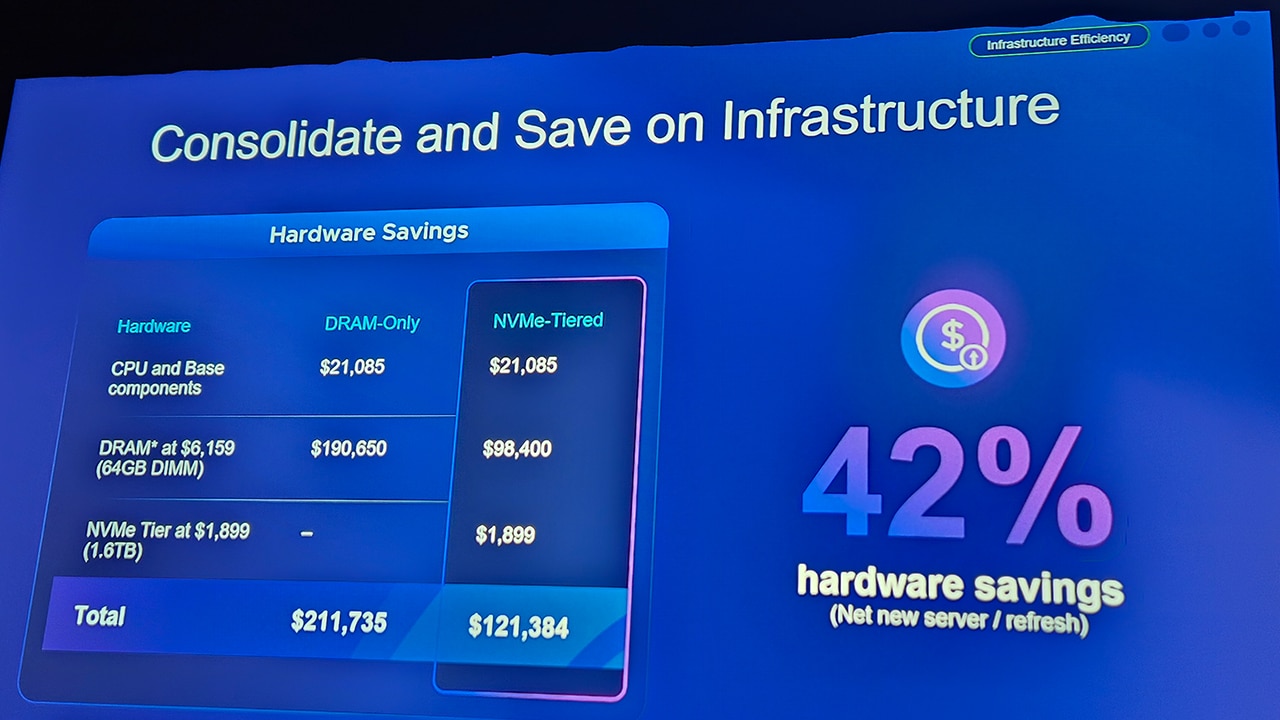
    ¿Cómo equilibrar el rendimiento exigente con los presupuestos ajustados? La respuesta está en el Memory Tiering. Al combinar de forma estratégica DRAM con almacenamiento NVMe local de bajo costo, es posible lograr hasta un 42% de ahorro en la adquisición de memoria, con un impacto imperceptible en el rendimiento (menor al 3%).
     

    Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8 (imagen 2)


    1. Reducción del Overhead en vSAN ESA

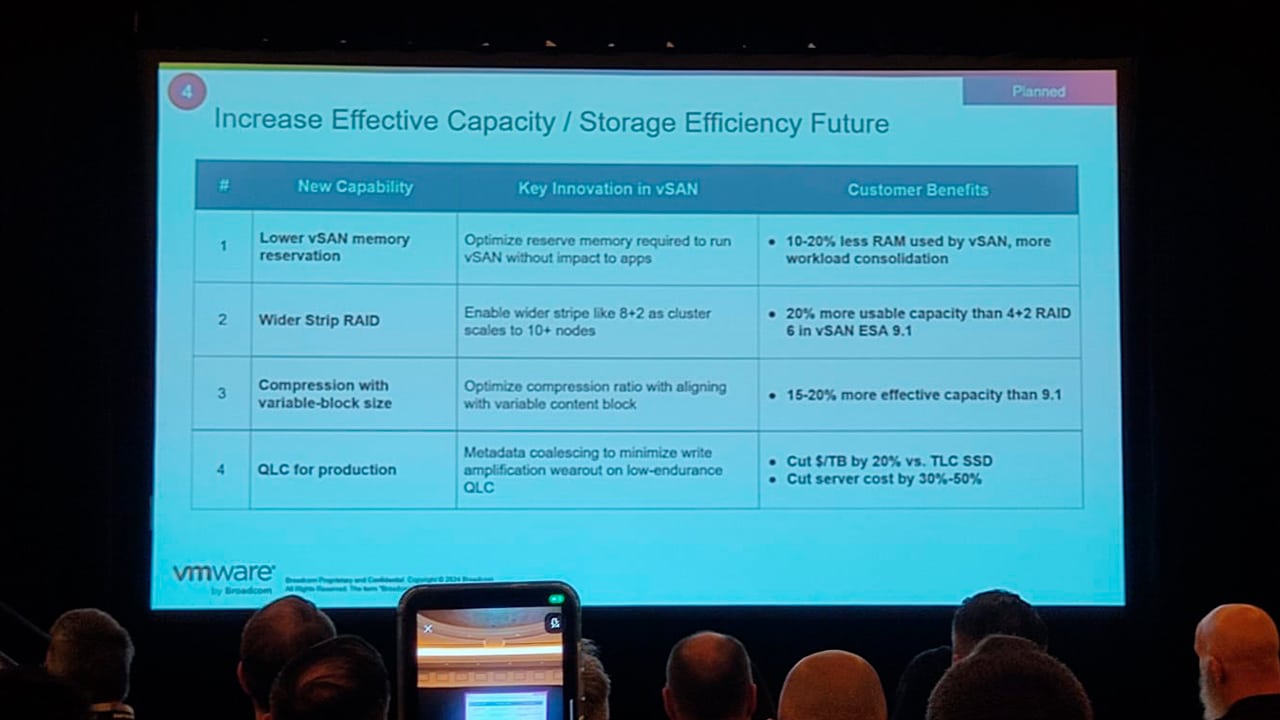
    La arquitectura de almacenamiento moderna es ahora mucho más eficiente. Con la reducción del overhead en vSAN ESA, se logra una disminución de hasta un 67% en el consumo de CPU y RAM. ¿Lo mejor? Se elimina la rígida reserva del 30% del espacio, permitiendo que tu infraestructura opere de forma segura y optimizada entre el 80% y el 90% de su capacidad.

    1. Nuevos Modelos OEM y Almacenamiento Económico

    El ecosistema se abre a opciones más rentables sin sacrificar la confiabilidad. Actualmente, contamos con la certificación de alternativas de menor costo (como Supermicro) y el soporte avanzado para unidades QLC en bases de datos. Todo esto respaldado por mecanismos inteligentes de mitigación para el write amplification, extendiendo la vida útil de tus componentes de almacenamiento.
     

    Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8 (imagen 3)

    Los Impulsores Críticos: ¿Por qué la migración no puede esperar?

    La optimización de hardware no ocurre en el vacío. Hay dos factores urgentes del mercado que obligan a las organizaciones a acelerar sus planes de actualización:

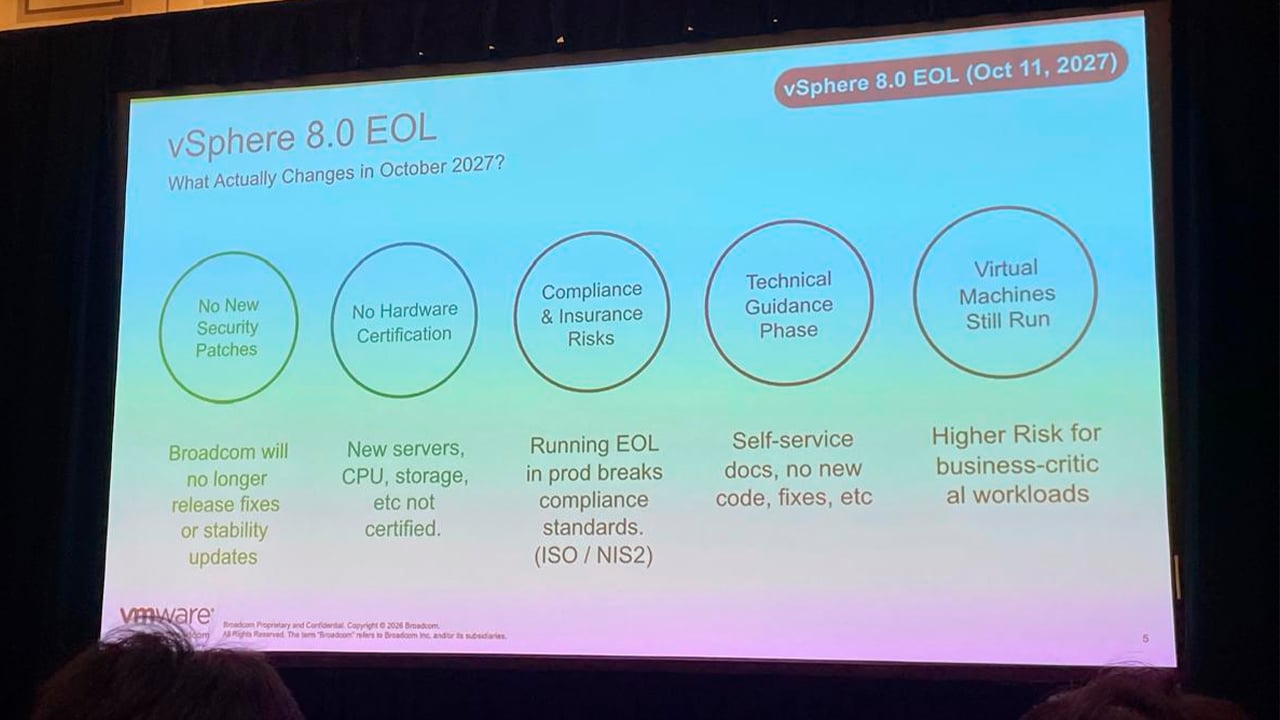
    • Fin de Vida del Software (EOL): El tiempo corre. La fecha límite de soporte para vSphere 8 y VCF 5.2 está fijada para mediados de octubre de 2027. Quedarse atrás significa exponerse a brechas operativas y de cumplimiento.
    • Mitigación de Ciberamenazas Avanzadas: Los atacantes están evolucionando rápido, utilizando modelos de Inteligencia Artificial para diseñar amenazas cada vez más complejas. La única forma de defenderse es operando sobre versiones de plataformas totalmente actualizadas, que cuenten con capacidades unificadas de parcheo agresivo.
     

    Cómo optimizar tu infraestructura ante la cuenta regresiva de vSphere 8 (imagen 4)

  • Ciberresiliencia de datos en Kubernetes

    Ciberresiliencia de datos en Kubernetes

    Alta disponibilidad y flexibilidad para equipos de DevOps

    Veeam anunció recientemente el lanzamiento de Veeam Kasten para Kubernetes v8. Esta nueva versión mejorada permite a las empresas unificar la protección de datos de máquinas virtuales y contenedores. No sólo otorga mayor seguridad y simpleza en las operaciones, sino que ofrece una solución más escalable para las cargas de trabajo modernas.


    ¿Qué es Veeam Kasten y por qué deberías conocerlo si usás Kubernetes?

    Veeam Kasten es la solución nativa ideal para Kubernetes; la más avanzada del mercado, diseñada para proteger, recuperar y migrar aplicaciones modernas con agilidad, seguridad y escalabilidad real. Y con el lanzamiento de la versión v8.0, Kasten da un paso clave al integrar soporte completo para KubeVirt, permitiendo administrar y proteger tanto contenedores como máquinas virtuales desde una única plataforma, brindando una ruta clara hacia la virtualización moderna.


    ¿Qué incluye la nueva versión?

    Veeam Kasten v8.0 es ideal para organizaciones que necesitan ampliar su protección de datos para incluir Kubernetes, ya que incluye:


    • Recuperación granular a nivel de archivo para VMs sobre Kubernetes desde Veeam Data Platform.
    • Migración simplificada de aplicaciones y cargas completas, ideal para entornos híbridos o multi-cloud.
    • Un nuevo panel de control de máquinas virtuales, con visibilidad completa sobre todos los clusters.
    • Automatización basada en políticas, cifrado de extremo a extremo y soporte nativo para Tanzu, Red Hat OpenShift, AKS, GKE y más.


    Ciberresiliencia de datos en Kubernetes


    ¿Por qué respaldar Kubernetes?

    Hoy en día nuestros entornos de Kubernetes contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de DevOps deben tener disponibilidad inmediata en caso de una falla, debido a que sus ciclos de vida son más cortos. En un mundo donde Kubernetes se consolida como el nuevo estándar, Veeam Kasten v8.0 no es solo una herramienta de backup, es una plataforma integral para la resiliencia, portabilidad y continuidad de tus aplicaciones.


    Claves para acelerar la protección de Kubernetes con Kasten

    Si te interesa entender más acerca de contenedores y sus casos de uso, te dejamos este podcast junto a un especialista de Veeam


    Ciberresiliencia de datos en Kubernetes (imagen 2)

  • Cómo proteger tus Kubernetes con Kasten de Veeam

    Cómo proteger tus Kubernetes con Kasten de Veeam

    En un mercado altamente competitivo, se sabe que, a partir de la tecnología de los contenedores, se puede lograr escalar más rápido y mover más cargas de trabajo.

    Según información revelada por Veeam en el marco de su último Veeam ON Tour, para fines de 2024 habrá 500 millones de nuevas Apps (más que en los últimos 40 años) y para 2025 el 85% de las grandes empresas ejecutarán aplicaciones en contenedores.

    En contrapartida a este crecimiento tecnológico y aceleración del uso de la nube, el Ransomware se consolida como la principal amenaza de los datos y aplicaciones en la actualidad.

    Con el fin de garantizar la protección integral de datos y teniendo en cuenta los nuevos desafíos a los que se enfrentan los desarrolladores, Veeam integra Kasten para Kubernetes a su reconocido portfolio de Backup & Availability.

    Kasten de Veeam es una solución líder en respaldo y recuperación de datos de cargas de trabajo nativas de Kubernetes en entornos on-premise y multi-cloud.

    Según analistas internacionales, tres cuartas partes de las organizaciones están usando o planean usar Kubernetes en los próximos dos años para acelerar los tiempos de respuesta al mercado. Esta tendencia representa una gran oportunidad para el futuro de la protección de datos y la transformación de las empresas hacia arquitecturas preparadas para el futuro.

    Gracias a Kasten de Veeam podemos garantizar a nuestros equipos de DevOps la flexibilidad de proteger aplicaciones y datos, sin importar el entorno de nube. 

    Kasten se integra con ambientes púbicos, privados o híbridos y ofrece protección de datos y movilidad de aplicaciones nativas de Kubernetes, seguras y a escala, en una amplia gama de distribuciones y plataformas.

    Casos de uso de Kasten de Veeam

    A continuación te contamos cuáles son los 3 casos de uso principales que resuelve Kasten para la disponibilidad de tus clusters de Kubernetes. Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

    Backup & Recovery

    Hoy en día nuestros entornos de Kubernetes -ya sea Tanzu, Openshift o Kubernetes nativos- contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de desarrollo deben tener disponibilidad inmediata en caso de una falla , debido a que sus ciclos de vida son más cortos.

    Kasten de Veeam funciona a través de políticas de snapshots que pueden ser programados por el tiempo que necesitemos y así lograr resguardar una copia de un cluster de kubernetes, pod o servicios, dentro de un storage . En caso de necesitar recuperar esa información, podremos hacerlo en cuestión de minutos.

    App Mobility

    Nuestros equipos de desarrollo son muy dinámicos y pueden estar trabajando tanto on-premises, como en alguna nube.  Para alcanzar el nivel de agilidad necesario y mover cargas de trabajo desde nuestra plataforma on-prem hacia la nube o viceversa, Kasten utiliza los mismos snapshots o réplicas,para mover nuestras cargas de trabajo en cuestión de minutos. Esto permite simplificar y optimizar tiempos de operación significativamente.

    Disaster Recovery

    Nadie se encuentra exento de enfrentarse a algún desastre natural o a problemas que afecten nuestro datacenter. Kasten permite disponibilizar nuestros clusters de Kubernetes entre nuestra plataforma on-prem a otro sitio secundario, o incluso en la nube . Esto implica que en caso de un desastre o falla, nuestras cargas de trabajo automáticamente estén disponibles en nuestro sitio de contingencia o nube. De esta manera, logramos garantizar la continuidad del negocio.

    En resumen, te contamos qué es Kasten de Veeam, la solución para la disponibilidad de Kubernetes y sus 3 casos de uso claves: Backup & Recovery, App Mobility y Disaster Recovery. 

    Contar con el apoyo de especialistas en el despliegue de contenedores y Kubernetes garantiza tu disponibilidad y máxima seguridad. Somos canal Kasten de Veeam en Latam. ¡Consultanos!

  • Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    La evolución del ransomware y la problemática que implica


    Estos últimos años, los ataques de ransomware se volvieron el centro de la problemática a la hora de diseñar un plan de Disaster Recovery. Estos ataques se están volviendo más sofisticados, sin dejar rastros y eludiendo la detección tradicional de malware.


    Los ataques de ransomware fueron evolucionando, pudiendo separarlos en dos categorías:


    • Ransomware tradicional (1989 – 2017): se inserta código malicioso en archivos ejecutables. Al ejecutarse, el malware entra en acción y encripta otros archivos.
    • Ransomware actual (2017 – actualidad): explotan vulnerabilidades de programas y sistemas operativos. Estos no dejan rastro alguno y son difíciles de detectar.


    La evolución de los ataques de ransomware implican:


    • Disrupción de servicios críticos para el negocio.
    • Cortes en la infraestructura.


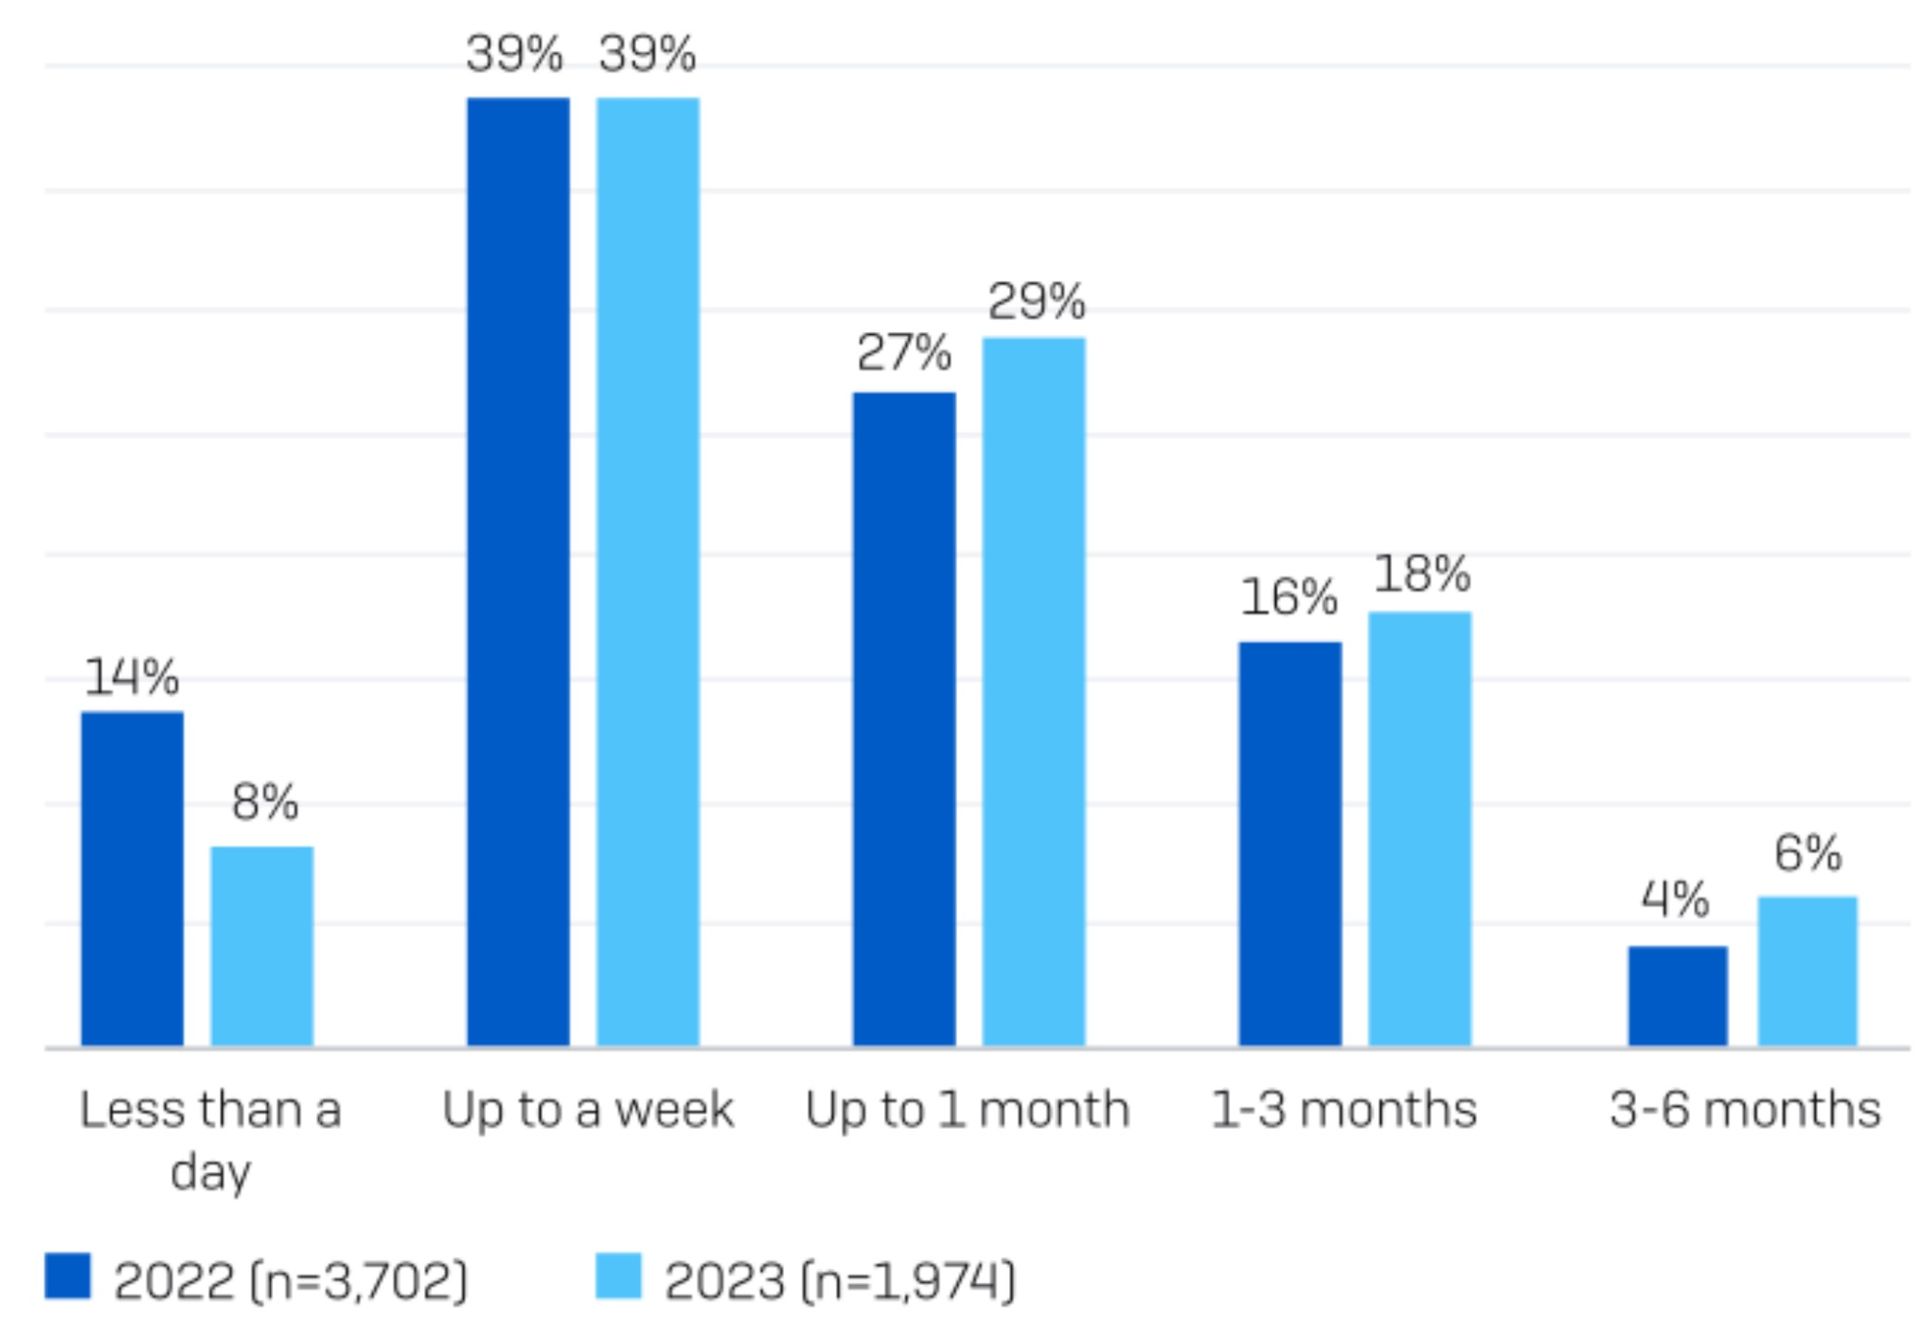
    El documento State of Ransomware 2023, redactado por Sophos, revela que los ataques de ransomware fueron creciendo a lo largo de estos últimos cuatro años. Aunque el porcentaje de ataques entre la encuesta de 2022 y 2023 parece indicar que por ahora se mantiene constante.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery


    Backups y las pólizas de seguro no son suficientes

    La mayoría de las organizaciones cuentan con respaldos de sus cargas de trabajo utilizando soluciones de backup. Estas soluciones, si bien son vitales, carecen de tres características importantes:


    • No hay guía en la selección de puntos de recuperación. El usuario debe estar seguro de que el backup a recuperar no haya sido comprometido.
    • No hay automatización, ni orquestación de recuperación a escala.
    • No existe un ambiente de recuperación para realizar pruebas. El usuario debe disponer, configurar, y mantener un sitio de recuperación propio.


    Por otro lado, las pólizas de seguro ante ataques de ransomware tienen lo siguiente:


    • Se están volviendo cada vez más costosas. 
    • Los requerimientos de seguridad para calificar elegible como cliente están siendo cada vez más estrictos.
    • Aunque se logre pagar el monto de rescate, la recuperación en sí no está garantizada. La reputación de la organización se verá dañada.


    El 96% de las organizaciones que pagaron el monto de rescate, no recuperaron la totalidad de sus datos. (Sophos, State of Ransomware 2023).


    VMware Ransomware Recovery


    Las organizaciones que cuentan con ambientes multi-cloud se enfrentan al gran desafío de intentar prevenir estos ataques, donde los vectores de ataque son más amplios y hay más puntos de entrada que proteger. Además de no tener forma de garantizar que los backups no hayan sido afectados, los tiempos de recuperación son tardíos. En 2023, Solo el 8% de las organizaciones lograron recuperarse de un ataque en menos de un día.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 2)


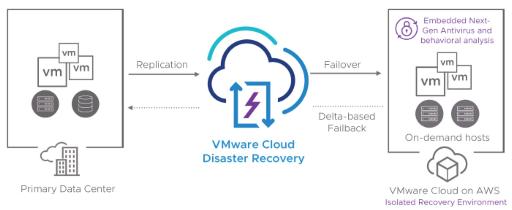
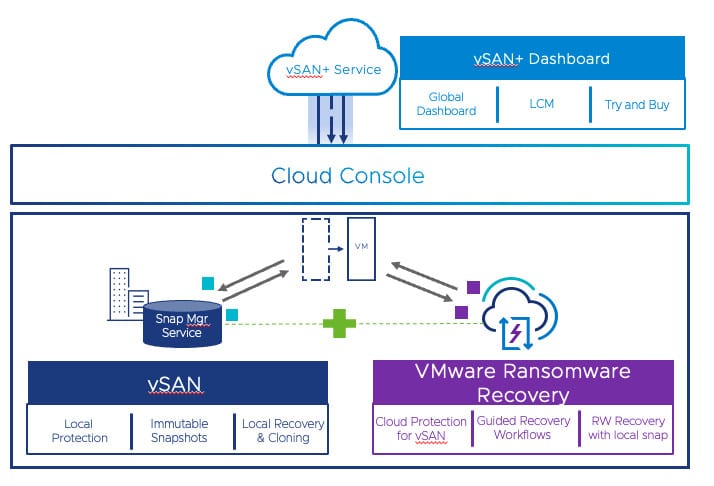
    Dada esta problemática, VMware propone como solución: VMware Ransomware Recovery for VMware Cloud Disaster Recovery. Esta solución de software, presentada como ransomware recovery as a service (RRaaS), está diseñada específicamente para recuperación ante ataques de ransomware.


    El servicio se basa en la arquitectura y capacidades que VCDR ya ofrece, y las optimiza para la recuperación ante ransomware.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 3)


    Si no cuentan aún con un sitio de Disaster Recovery por los costos, configuración, y mantenimiento que implica, les recomendamos escuchar nuestro episodio de Spotify donde tratamos acerca de VMware Cloud Disaster Recovery:


    Características claves

    Ambiente controlado de recuperación

    Se dispone de un sitio de recuperación aislado, controlado, seguro, y creado a demanda, donde poder recuperar las cargas de trabajo y probar la integridad de los puntos de recuperación. El sitio es desplegado en VMware Cloud on AWS y administrado por VMware.


    Análisis en vivo de comportamiento

    Utilizando herramientas de antivirus de próxima generación, identifica ataques de ransomware modernos y hace un análisis del comportamiento de las cargas de trabajo activas.


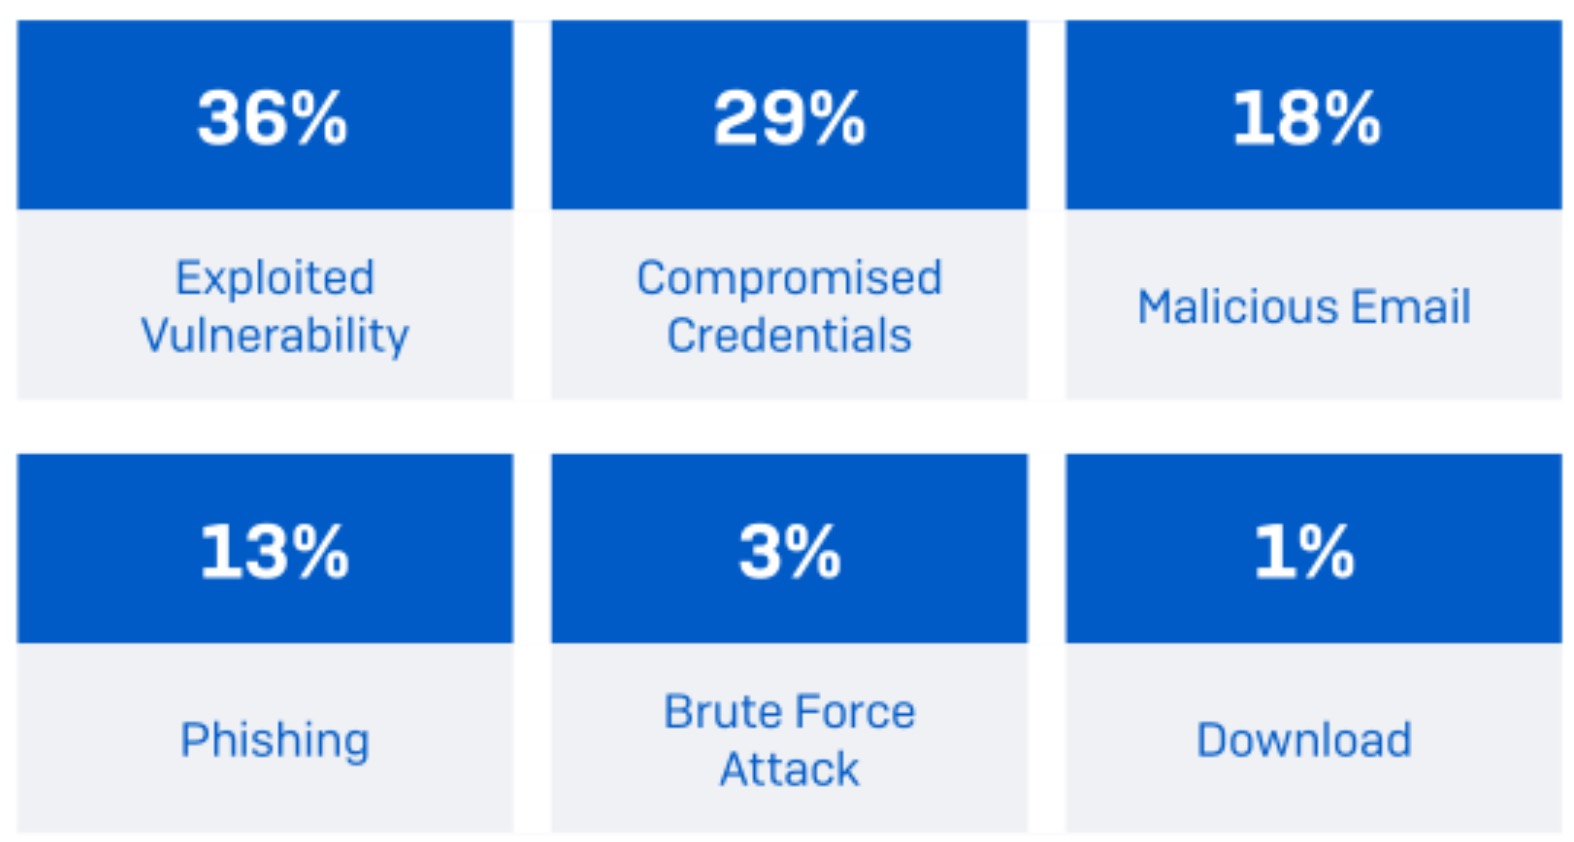
    Esto resulta importante debido a la nueva manera de introducir malware en las cargas de trabajo donde la causa raíz, la mayor parte de las veces, se debe a una vulnerabilidad (Sophos, State of Ransomware 2023).


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 4)


    Workflow guiado de recuperación

    Se dispone de una guía paso a paso que involucra la identificación, validación y restauración de los puntos de recuperación, desde una misma interfaz.


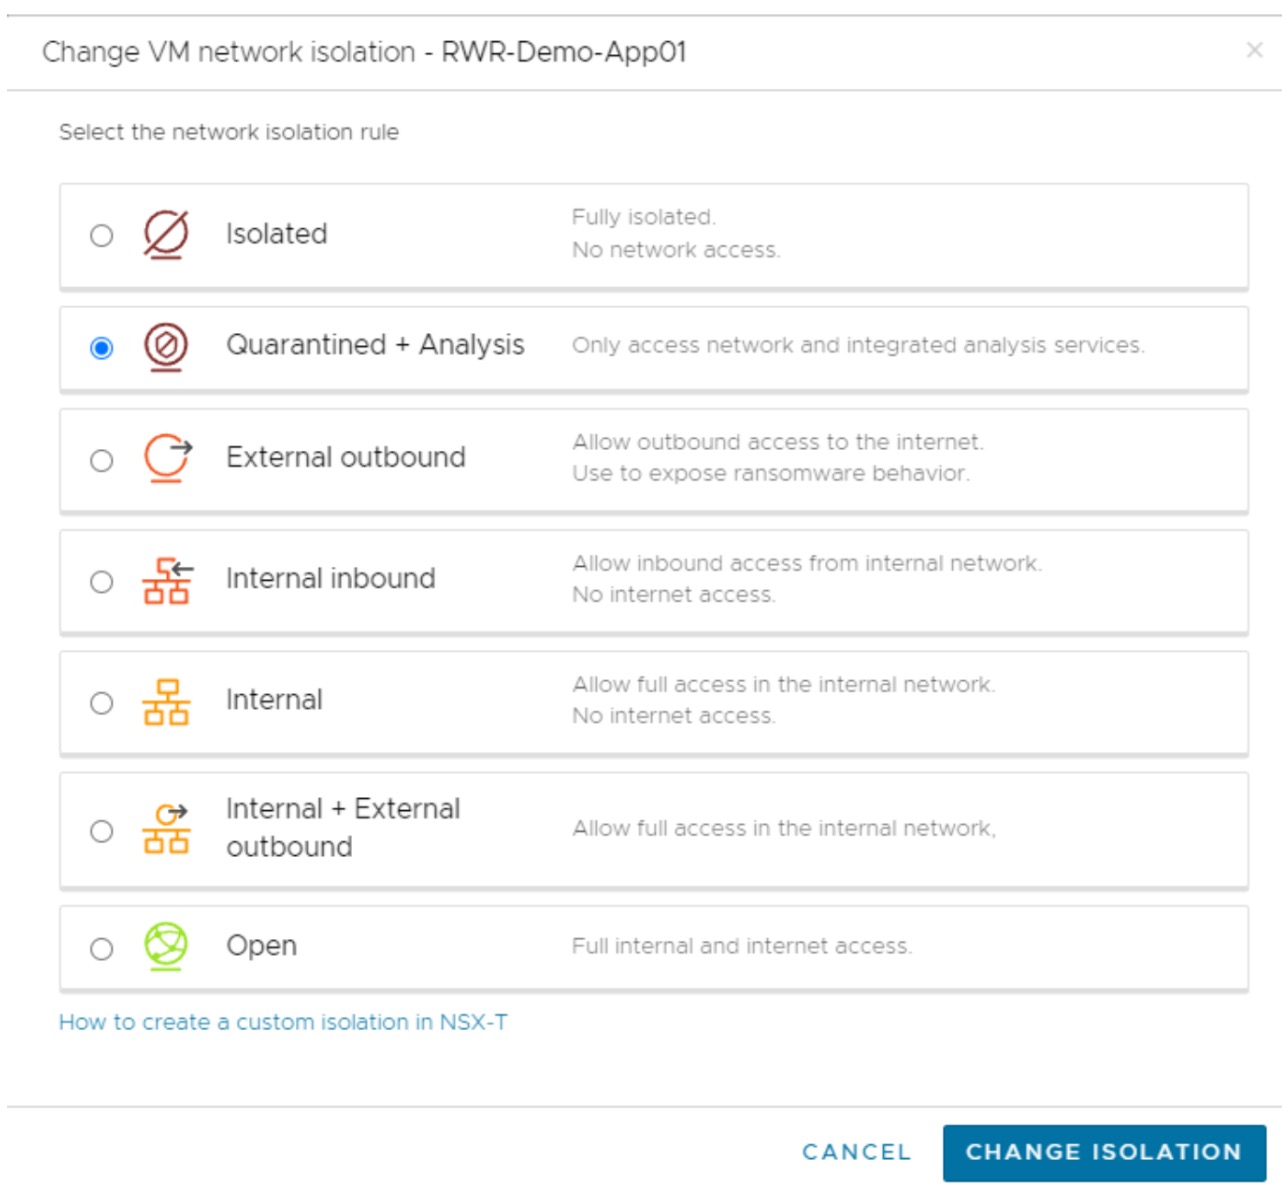
    Aislamiento de red al alcance de un botón

    Se puede prevenir la reinfección, durante el proceso de recuperación, configurando el nivel de aislación de red en las VMs. De esta forma, se evita el movimiento del ransomware hacia el sitio de producción.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 5)


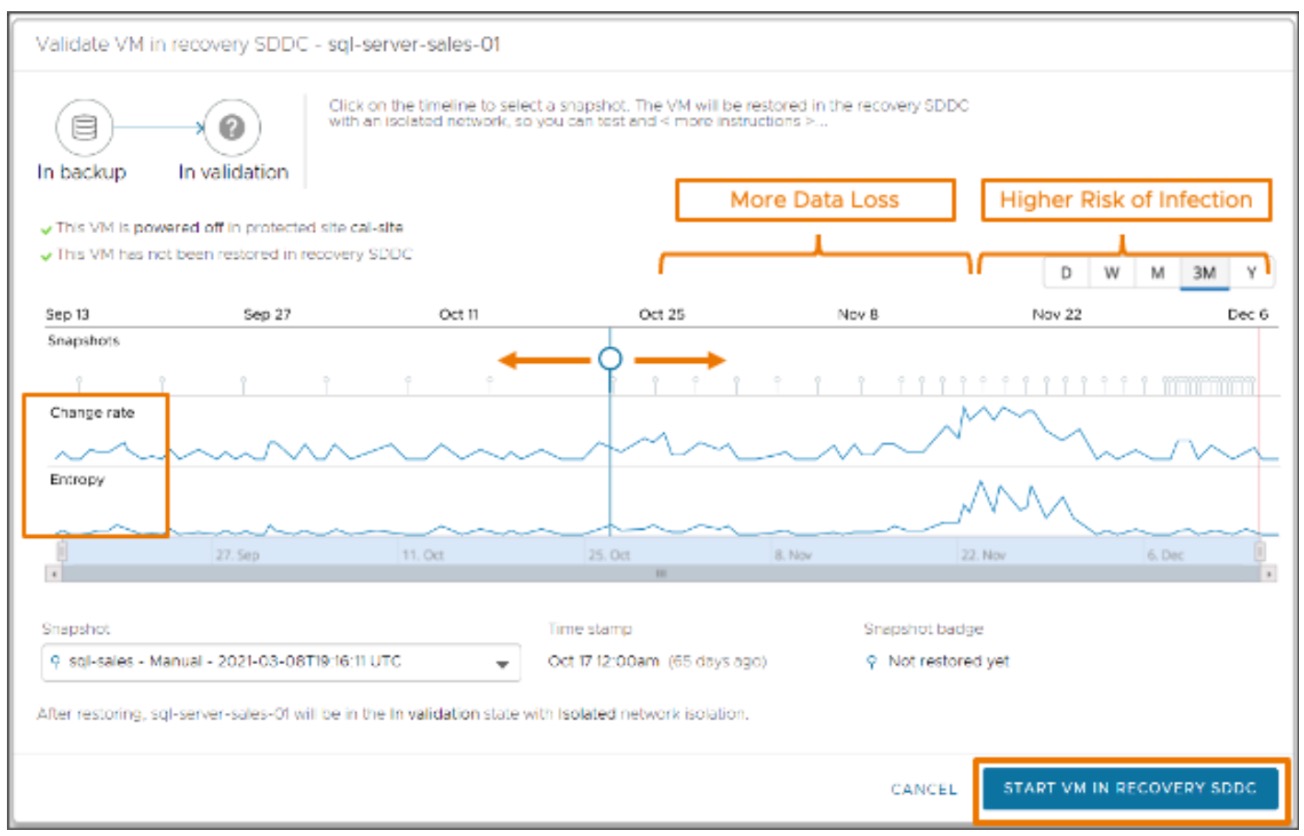
    Selección guiada de puntos de recuperación

    Logra identificar puntos de recuperación como candidatos válidos, basándose en la transferencia de datos y entropía para cada snapshot tomado.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 6)


    Puntos de recuperación en almacenamiento inmutable

    Todos los snapshots se almacenan en un Cloud File System, protegido y administrado por VMware.


    VMware Explore 2023


    Las características claves mencionadas son la base de este servicio, e irá evolucionando a medida que los servicios de ransomware (RaaS) también evolucionen.


    En el VMware Explore de este año, se anunciaron las siguientes innovaciones a VMware Ransomware Recovery:


    • Recuperación multi-VM: permite la recuperación a granel de VMs en caso de tener que ejecutar un plan de recuperación. Un único plan de recuperación puede incluir hasta 500 VMs, de las cuales 50 van a ser procesadas en paralelo (identificación, análisis de malware, validación y recuperación).


    Cybersecure Storage : esta nueva tecnología permitirá reducir el tiempo de recuperación de las VMs a partir de los snapshots con deltas de información alojados en vSAN.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 7)


    • Recuperación Multi-Cloud: ahora se pueden proteger cargas de trabajo en Google Cloud VMware Engine y AWS Outposts. Los usuarios podrán proteger sus VMs en distintas nubes y podrán también recuperar estas en sus respectivos sitios al finalizar las operaciones de recuperación.


    • Tener en funcionamiento cargas de trabajo de producción en la nube: VMware Ransomware Recovery permitirá a sus clientes mantener las VMs de producción recuperadas en el sitio de recuperación (recovery SDDC) hasta que el sitio de producción se encuentre en condiciones. Si bien esta innovación fue anunciada, se espera que se implemente en Q3FY24.

      ¿Estamos protegidos ante un ataque de malware?

      Para cerrar con esta pequeña introducción, les hacemos las siguientes preguntas:

      • ¿Tenemos un plan de recuperación ante un desastre? ¿Abarca la problemática que presenta un ataque de malware moderno?
      • ¿Tenemos backups? ¿Se verifica la integridad y funcionamiento en un ambiente aislado?
      • Si tuviéramos que ejecutar un plan de recuperación, ¿tardaríamos más de un día en recuperar los servicios de nuestro negocio?

      En caso de encontrarse con una respuesta que no satisface sus objetivos, les sugerimos contactarnos a la brevedad para comentarles más sobre cómo prevenir y actuar frente a un ataque de ransomware.

  • Las mejores prácticas de Veeam contra el Ransomware

    Las mejores prácticas de Veeam contra el Ransomware

    Anteriormente te contamos acerca de cómo proteger la infraestructura virtual contra ataques de Ransomware. Hoy te compartimos cómo tener una infraestructura de Backup confiable, que esté preparada para realizar restauraciones de manera rápida y segura.

    Antiguamente se hablaba de la regla 3-2-1. Esta regla cambió y lo que Veeam nos propone hoy en día es la regla 3-2-1-1-0. Pero, ¿a qué se refieren estos números? Te lo explicamos:

    3– Mantener al menos 3 copias de la información a respaldar.

    2– Que esta información se encuentra al menos en 2 tipos de Storage distintos.

    1– Que 1 de estas copias se encuentre en un sitio alternativo.

    1– Con los ataques de Ransonware, Veeam recomienda que al menos 1 se encuentre en un dispositivo que sea offline.

    0– Hace referencia a poder hacer un restore de todos los respaldos con 0 error.


    Para aportar mayor claridad sobre el tema, te dejamos este podcast que tiene más información sobre las opciones de Veeam para prevenir, detectar y recuperarte fácilmente ante un ataque de Ransomware.


    Además de de la regla mencionada, te compartimos algunas recomendaciones de la Práctica de Backup and Availability basadas en la experiencia de Wetcom:

    1. En caso de utilizar repositorios Windows, es importante que éstos no estén unidos al dominio y que tengan credenciales complejas.

    2. En caso de ser compatible, utilizar algún tipo de encriptación a nivel repositorio.

    3. Contar con un sitio secundario en donde poder realizar una replicación de la infraestructura.

    4. Utilizar Veeam Immutability para evitar afectaciones de Ransomware o pérdida de los Backups. Para esto también es requerida la utilización de repositorios scale-out .

    5. Realizar periódicamente pruebas de restore para saber si los Backups se están realizando correctamente y corroborar que dichos backups no tengan problemas al momento de realizar una restauración. Esto siempre lo recomendamos hacerlo desde todos los medios de backup utilizados (disco, cinta, cloud, etc).

    6. En caso de ser afectado por un Ransomware, utilizar una prueba de restore en un entorno aislado (Sandbox).

    7. Utilizar distintos tipos de almacenamiento para backup y carga productiva. Limitar el acceso a las LUNs o shares utilizados como repositorio de Backup solamente a la infraestructura de Veeam.


    A modo de autoevaluación, te proponemos pensar lo siguiente:  Tu infraestructura, ¿cumple con la regla 3-2-1-1-0?

    Recordá que lo más importante es reducir la superficie de ataque y tener la información siempre disponible.

    Si te interesa seguir explorando el tema, en este episodio de nuestros Insane Podcasts también vas a poder encontrar información general sobre mejores prácticas de Veeam para lograr un Backup exitoso.

    Por último, si necesitás ayuda para revisar tu estrategia de Backup, o estás pensando en nuevas opciones de licenciamiento con Veeam Backup and Replication, usá este formulario de contacto y te responderemos a la brevedad.

  • Veeam anuncia a los ganadores del Impact Partner del Año

    Veeam anuncia a los ganadores del Impact Partner del Año

    Veeam Impact Partner del Año 2021

    Veeam reconoce a Wetcom S.A. como uno de los socios que durante 2021 ha demostrado un desempeño sobresaliente en la entrega de Protección Moderna de Datos, especialización VASP y nivel de membresía Platino por más de 4 años consecutivos en Latinoamérica.


    Mendoza, Argentina; Veeam PAC, 28 de abril de 2022:  Veeam® Software, el líder en soluciones de respaldo que permiten la Protección Moderna de Datos, anunció a los ganadores de los Veeam Impact Partner Awards™ 2021 para Latinoamérica, durante el evento anual Veeam Partner Advisory Council (PAC) celebrado en la ciudad de Mendoza, Argentina.


    Estos premios anuales reconocen a los socios latinoamericanos de Veeam ProPartners y Veeam Cloud & Service Providers (VCSP) que no sólo han demostrado tener éxito brindando soluciones Veeam a sus clientes, sino que también han superado las expectativas al ofrecer servicios de soporte de primer nivel, conocimiento técnico y profesionales que se capacitan constantemente.


    «En Wetcom sabemos que las empresas en Latinoamérica tienen un brecha de disponibilidad y protección de datos muy alta, además de una crisis importante de talento de IT ,” comenta Diego Quintana, Managing Director de Wetcom. Y agrega, “Trabajamos con Veeam para empoderar a nuestros equipos tecnológicos, a nuestros clientes y colaborar en la Protección de Datos Moderna que requieren las organizaciones de hoy, en un contexto creciente de ransomware y trabajo híbrido«.


    A medida que los ciberataques se vuelven cada vez más sofisticados y más difíciles de prevenir, las soluciones de respaldo y recuperación son esenciales para cualquier estrategia de Protección de Datos Moderna.  La mejor manera de garantizar que los datos estén protegidos en múltiples entornos, ya sea de nube, virtual, físico, SaaS o Kubernetes, es invertir en una solución automatizada y orquestada como la de Veeam, además de contar con un socio estratégico que sea capaz de administrar entornos complejos con facilidad. Wetcom es Socio de Servicios Acreditados de Veeam (VASP), con el nivel más alto de experiencia e implementaciones exitosas de Veeam.


    Asimismo, Wetcom ha puesto todo su talento comercial y técnico para ayudar a los clientes a evolucionar hacia soluciones basadas en contenedores y nube híbrida. Durante 2021 y 2022 ha logrado adquirir las competencias necesarias para llevar la protección de datos a otro nivel, posicionándose como el canal Kasten de Veeam para toda la región de Latinoamérica.


    Para conocer más acerca de los servicios de Wetcom y soluciones de disponibilidad, contactanos.

  • Veeam Backup para Office 365

    Veeam Backup para Office 365

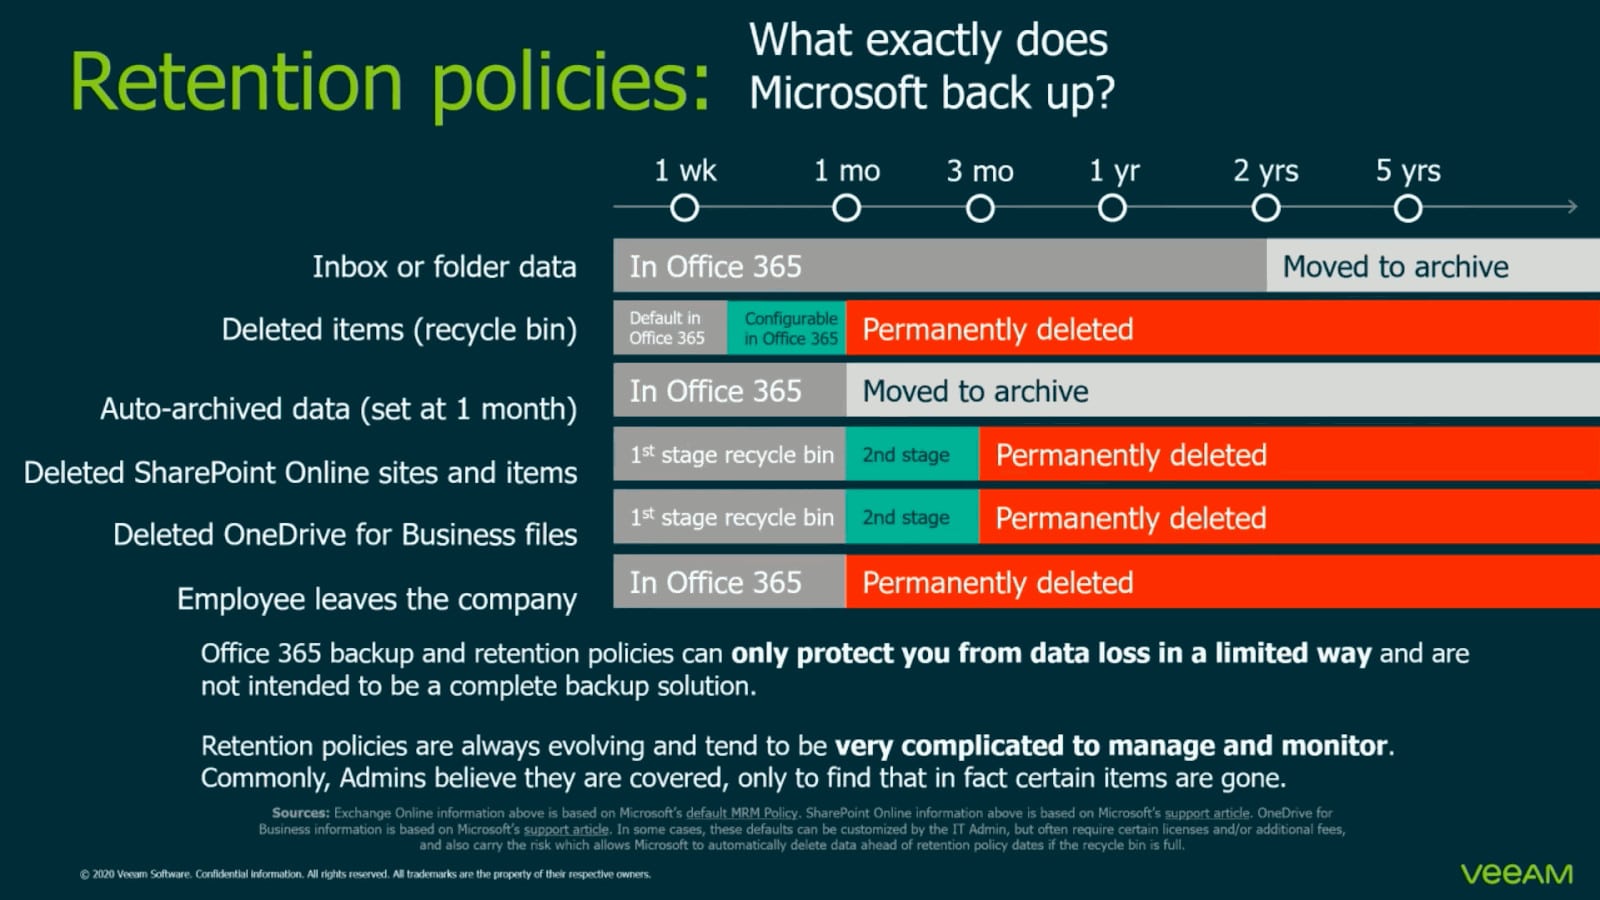
    Un concepto erróneo muy común es la creencia de que Office 365 se encarga de el respaldo de la información, pero en el modelo de responsabilidad de O365 podemos observar que Microsoft se encarga del uptime de los servicios e infraestructura, mientras que el acceso y control de la información es responsabilidad de cada cliente.

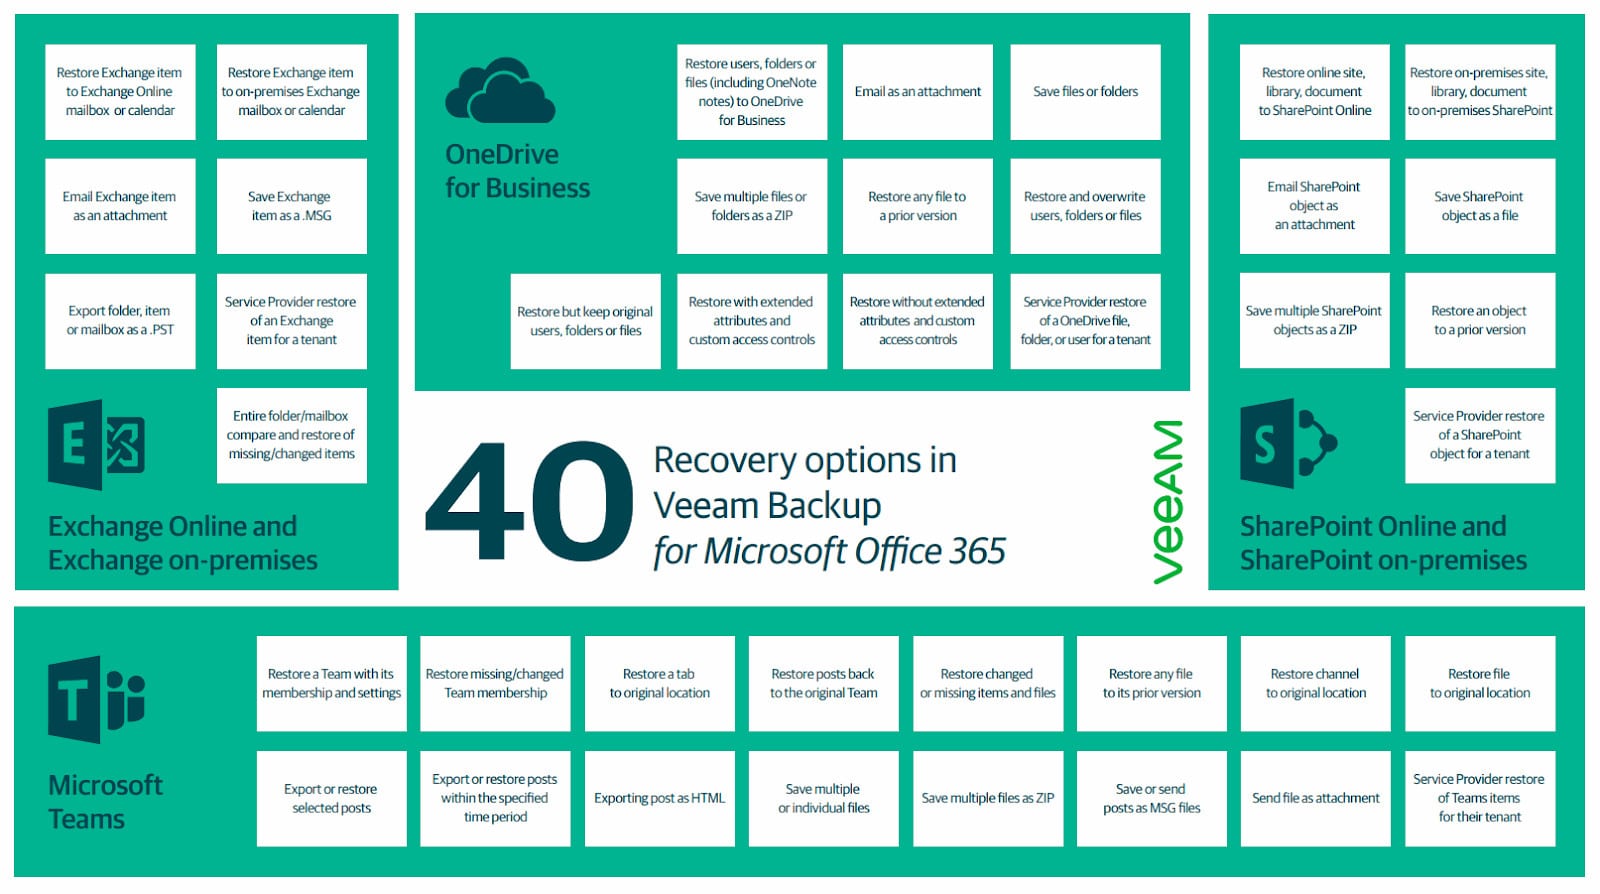
    Es ahí donde entra Veeam Backup for Microsoft Office 365 con la posibilidad de

    • Proteger la información ante eliminación accidental, amenazas de seguridad y falencias en las políticas de retenciones.

    • Rápidamente recuperar items y archivos individuales de O365 con flexibilidad.

    • Cumplir regulaciones de retención de información.


    Veeam Backup para Office 365


    Productos Protegidos

    • Exchange Online

    • Sharepoint Online

    • OneDrive for Business

    • Microsoft Teams


    Veeam Backup para Office 365 (imagen 2)


    Opciones de Repositorios

    • Local (On-Premise)

    • Amazon S3 o compatible

    • Microsoft Azure Blob

    • IBM Cloud

    Opciones de Implementación

    • On-premise (Local)

    • Nube privada o pública

    • Proveedor de servicio (BaaS: Backup as a Service) como se indica en este link.

    Algunas Características Destacadas

    • Posibilidad de respaldar la información semanalmente, diariamente o hasta cada 5 minutos en el formato nativo de Microsoft.

    • Recuperación granular de ítems de mails, sitios de SharePoint, documentos, librerías y listas, como así también cuentas de OneDrive, archivos y carpetas con tan solo unos clics.

    • Capacidad de administrar ambientes híbridos de O365, on-premise y cloud y realizar migraciones on-premise/cloud.

    • Incrementar la seguridad de los backups utilizando autenticación multi-factor.

    • Comparar backup contra producción para detectar diferencias de elementos.

    Licenciamiento

    • No existen distintas versiones del producto y las licencias se venden por packs de 10 usuarios.

    • Suscripción: Es un contrato de licenciamiento de 1 o 3 años. Se brinda un período de gracia de 1 mes en caso de vencimiento de contrato, pero la posibilidad de restaurar sigue vigente luego del vencimiento. También permite el exceso de cuentas licenciadas, aunque aplicando limitaciones de procesamiento.

    • Rental: Esta licencia es para proveedores de servicios y asigna una licencia a cada cuenta a proteger, durante un mes.

    • Evaluation: Licencia para evaluación y prueba de productos con duración de 1 mes.

    • Community Edition: Hasta 10 cuentas y 1TB de data de SharePoint.

    • NFR (Not For Resale): Es una licencia especialmente diseñada para demostración de productos, entrenamiento y educación.

    Costos Involucrados

    • En el caso de On-Premise o Cloud (privada o publica):

      • Servidor (VM) de Veeam Backup que depende del dimensionamiento.

      • Licencia de Windows para el servidor de Veeam Backup.

      • Licencias de Veeam Backup for Microsoft Office 365 que depende de la cantidad de usuarios.

      • Almacenamiento, que puede ser on-premise existente o cloud.

    • En caso de contratar un BaaS, entonces simplemente se abona el servicio.

    Autoevaluación

    • ¿Tu solución de backup incluye los productos mencionados?

    • Si un empleado se va de la organización y elimina mails necesarios, ¿Los podes restaurar?

    • Si un gerente solicita restaurar un mail o una cita de calendario, ¿Los podes restaurar?

    • ¿Para cumplir con las regulaciones de retención de información estas utilizando almacenamiento cloud costoso que podrías abaratar usando storage local o cloud más económico?


    Si queres saber más, o evaluar la solución de Veeam backup para Office 365, podes usar este enlace para contactarnos y responderemos todas tus consultas.

  • Introducción a VMware Cloud Disaster Recovery

    Introducción a VMware Cloud Disaster Recovery

    Contar con un plan de recuperación ante desastres (o DRP por sus siglas en inglés) suele considerarse una problemática compleja y con costos muy elevados. Sin embargo, es imprescindible para cualquier organización tener un DRP para lograr una infraestructura altamente disponible.


    VMware Cloud Disaster Recovery es la solución que permite simplificar la forma en que resguardamos y restauramos nuestros datos ante contingencias o caídas. Además, al tratarse de una solución Saas, servicio a demanda y en la nube, logramos optimizar costos y escalar nuestra infraestructura de manera rápida y segura.


    Conocé más sobre sus beneficios, características, funcionamiento, arquitectura y casos de uso en el siguiente video:


    ¿Cualés son sus principales beneficios?

    VMware Cloud Disaster Recovery está especialmente diseñada para las organizaciones que quieren recuperar su sitio primario en la nube. Cuenta con varias ventajas, entre las cuales podemos mencionar:


    1. Bajo costo: al tener un sitio primario y quererlo recuperar en otro sitio de contingencia, es necesario contar con un sitio físico propio o dentro de un service provider, que suelen ser muy costosos. Gracias a la solución de VMware, podremos recuperar todo nuestro centro de cómputos a demanda en VMware Cloud on AWS.


    2. Facilidad de uso: no es necesario realizar una gran ingeniería tanto de solución como de administración para recuperar el sitio de cómputos.


    ¿Cómo es su funcionamiento y arquitectura?

    Tenemos nuestro sitio primario donde van a correr nuestros hosts de VMware ESXi, que van a soportar diferentes VMs. Estas VMs tienen las cargas de trabajo y las aplicaciones que utilizamos normalmente. Dentro de nuestro sitio personal también tenemos el vCenter y el almacenamiento donde se guardan todas las máquinas virtuales (VMFS, NFS, vSAN).


    El primer paso es contratar el servicio de VMware Cloud Disaster Recovery. Al hacerlo, vamos a contar con una consola de automatización y orquestación de VMware basada en la nube. La orquestación nos va a permitir tener acceso al vCenter y descubrir toda nuestra infraestructura.


    El segundo paso, es conectar por medio de un OVA (una VM especialmente preparada para que se conecte al file system de la nube de VMware), para replicar toda la información que nosotros decidamos a través del orquestador.


    La réplica en principio será total y luego pasará a ser incremental. ¿Cuál es el beneficio? Nos permitirá que al comienzo tengamos una gran transferencia de datos y después bajar mucho los costos en cuanto a réplica, ya que solo pasaremos los cambios que existen dentro de nuestra infraestructura (desde el punto de vista práctico se verán como Snapshots).


    El OVA que realiza la réplica va a permitir que lo guardemos en el file system distribuido de VMware para que luego hagamos la recuperación en el sitio de contingencia.


    ¿Cómo funciona el sitio de contingencia?

    Tendremos disponibles hosts de VMC on AWS de forma remota, lo que nos permite tener infraestructura a demanda en la medida que nosotros lo necesitemos. Teniendo replicados los datos en la nube de VMware al momento de querer declarar la contingencia lo que haremos es, mediante el orquestador, encender un host para iniciar la “rehidratación» de los datos dentro de VMC on AWS.  La rehidratación de los datos se realizará sobre un datastore basado en vSAN para mejorar la performance y el encendido de las VMs que nuestras aplicaciones necesitan. Este procedimiento es fundamental, ya que hace el «remontado» de todos nuestros datos.


    ¿Cómo es el Failback dentro de la solución?

    Esta solución tiene contemplado primero realizar toda la réplica de esa información hacia nuestro OVA de forma automática. Todos los cambios incrementales volverán a nuestro centro de cómputo en el momento que lo necesitemos. Es a través de nuestro orquestador que decidiremos cuándo dejar de operar en contingencia, y volver a operar de manera fácil en nuestra infraestructura On-prem.
    En la orquestación, al estilo CRM, podremos realizar protection groups, que permitirá prender de forma prioritaria y escalonada las VMs que seleccionemos. De esta forma, la performance de nuestra infraestructura no se verá afectada. Además, para los casos de dependencia aplicativa, podrán ser contemplados en el orden necesario.

    Para conocer más acerca de esta solución, escuchá el episodio en nuestra playlist #InsanePodcasts


    En resumen

    VMware Cloud Disaster Recovery ofrece una solución de fácil uso y bajo costo, para que las organizaciones se puedan poner rápidamente en marcha, cumplan regulaciones y tengan su ambiente de contingencia altamente disponible. Para más información sobre su funcionamiento e implementación, contactanos

    No olvides suscribirte a nuestro canal de YouTube y seguirnos en Spotify para ver y escuchar más contenido técnico a demanda.

  • Simplificá tu Backup: Veeam para Google Cloud Platform

    Simplificá tu Backup: Veeam para Google Cloud Platform

    Cada vez son más las empresas que optan por los servicios de Google Cloud Platform (GCP) a la hora de brindar una mejor respuesta a los requerimientos del negocio. Pero ¿qué pasa si no protegemos adecuadamente nuestras cargas de trabajo? Quedar expuestos ante ciberataques del tipo ransomware o incluso errores no intencionales de colaboradores, son las principales amenazas que los negocios deben enfrentar a diario.


    Veeam Backup para Google Cloud Platform, es la solución nativa que permite recuperar los datos ante cualquier escenario de forma rápida y simple. Conocé más sobre su funcionamiento en el siguiente video:


    ¿Cómo funciona Veeam para Google Cloud Platform?

    Primero, se generan snapshots a los discos que serán utilizados como backup y luego, a través de workers, los snapshots son copiados hacia un bucket de almacenamiento en la nube. La administración completa del backup, se realiza por medio de un appliance de Veeam para Google Cloud Platform. Esto permite simplificar su orquestación y una mayor automatización de los recursos. 


    El restore de la información pueden ser a nivel snapshot o por bucket de almacenamiento, y generarse tanto hacia el origen como a una máquina destino que indiquemos. También es posible hacerlo a nivel volumen o archivo.


    ¿Cómo se relaciona con una infraestructura on-premises?

    Primero podemos  realizar un backup copy hacia un repositorio que tengamos.


    En segundo lugar, también es posible hacer un streaming con un instant VM recovery.


    Tercero, podemos realizar un recovery a una VM ubicada en una infraestructura on-premises.


    Por último, podemos hacer un restore hacia una VM ubicada en otra nube , distinta a de a Google Cloud.


    Estos fueron los conceptos básicos de Veeam Backup para Google Cloud Platform para que puedas simplificar tu backup dentro de los servicios de la nube.


    Para más información sobre su funcionamiento e implementación, contactanos.


    No olvides suscribirte a nuestro canal de Youtube para más contenido técnico y a demanda.

  • Simplificá tu backup: Veeam para AWS

    Simplificá tu backup: Veeam para AWS

    Muchas organizaciones optan por Amazon Web Services para ejecutar sus cargas de trabajo. Y al igual que sucede con las cargas on‑premises, para todos los datos en AWS también se necesita de una estrategia de protección de datos, considerando el aumento de ciberamenazas. Existe una nueva solución nativa, simple y automatizada para estos casos: Veeam Backup para AWS. En el siguiente video, te resumimos el funcionamiento de Veeam para AWS y de qué manera es posible simplificar tu backup.


    ¿Qué ventajas ofrece Veeam Backup for AWS?

    El nuevo Veeam Backup for AWS ofrece todo lo que se necesita para proteger de forma nativa las instancias de Amazon EC2 de forma automática. Posee una fuerte solución de Backup y Disaster Recovery dentro de los servicios de nube proporcionados por AWS.  Una de las principales ventajas es la eficiencia versus costo en cuanto a retención a largo plazo. También posee un rápido recupero de datos, flexible y con puntos de recupero a nivel de archivos.


    ¿Cómo funciona Veeam Backup for AWS?

    Primero, Veeam Backup for AWS utiliza políticas programadas, creando snapshots de Amazon EC2 o RDS. También estos snapshots pueden ser automáticamente replicados a una segunda región destino.  Luego, utilizando workers que inician y terminan automáticamente, ubica la información del EBS Snapshot en un S3 de bajo costo.


    Las configuraciones de Amazon VPC son respaldadas hacia la base de datos del appliance de Veeam Backup for AWS. Estas configuraciones pueden ser automáticamente copiadas hacia Amazon S3.


    Con respecto al recupero de información, se puede realizar un recovery de una instancia o volumen, desde un EBS Snapshot a la ubicación original, o a una nueva ubicación. De esta misma forma, se puede realizar desde un backup dentro de S3. Veeam permite realizar recupero a nivel archivo tanto a nivel EBS Snapshot como a nivel S3.


    El recupero de la base de datos de RDS se puede hacer desde el RDS Snapshot hacia la ubicación original o a un nuevo destino.  Las configuraciones de VPC se pueden recuperar completamente o parcialmente -recuperando algunos atributos seleccionados- utilizando la base de datos del Appliance de Veeam backup for AWS o desde Amazon S3.


    ¿Cómo interactúa Veeam Backup con la infraestructura on-premises?

    En primer lugar, desde nuestro Veeam Backup and Replicator se puede realizar un backup copy hacia un repositorio que tengamos en nuestra infraestructura on-premises.


    En segundo término, podemos ejecutar un instant VM Recovery, realizando streaming de la información ubicada en Amazon S3.


    Tercero, podemos realizar un recovery a una VM ubicada en una infraestructura on-premises.


    Por útimo, podemos hacer un restore hacia una VM ubicada en otra nube pública, disitinta a AWS.


    Estos son los conceptos básicos de Veeam Backup para AWS para que puedas simplificar tu backup dentro de los servicios de nube.


    Para más información sobre su funcionamiento e implementación, contactanos.


    No olvides suscribirte a nuestro canal de YouTube para ver más contenido técnico a demanda.