El gap entre confianza y restore
El Data Trust and Resilience Report de Veeam relevó a más de 900 líderes de IT, Seguridad y Riesgo: el 90% de los ejecutivos confía en que puede recuperarse dentro de su RTO, pero solo el 69% tiene esos RTO alineados con el plan de continuidad del negocio. Esta desconexión deja un vacío operativo crítico en el momento de mayor vulnerabilidad.
Entre las organizaciones afectadas por ransomware, el 28% recuperó todos los datos, el 44% menos del 75% y el promedio fue 72%.
El patrón técnico de los ciberataques modernos es predecible pero devastador. El primer objetivo del atacante es el backup repository. Si sobrevive alguna copia, hay que determinar si está limpia. Y sin Active Directory, no autentica ningún workload, ni siquiera la consola de recovery.
Qué cambia en Veeam Data Platform 13.1
La versión 13.1, GA desde el 29 de julio, ataca esos tres puntos:
- Malware detection antes del restore: suma escaneo de NAS y amplía la threat detection en la nube pública, para validar restore points antes de usarlos.
- Active Directory Forest Recovery: acelera el restore de la identidad después de un ciberincidente.
- Plataforma: seis hipervisores nuevos (14 soportados), protección de aplicaciones empresariales y bases de datos, Application Backup Repository para apps propias, archivo de NAS a storage de archivo en la nube, post-quantum cryptography alineada con NIST y hybrid FIPS.
La arquitectura que implementamos en Wetcom
Somos Partner Platinum de Veeam y VASP, y desde Argentina, Chile, Uruguay y Estados Unidos trabajamos con este diseño base:
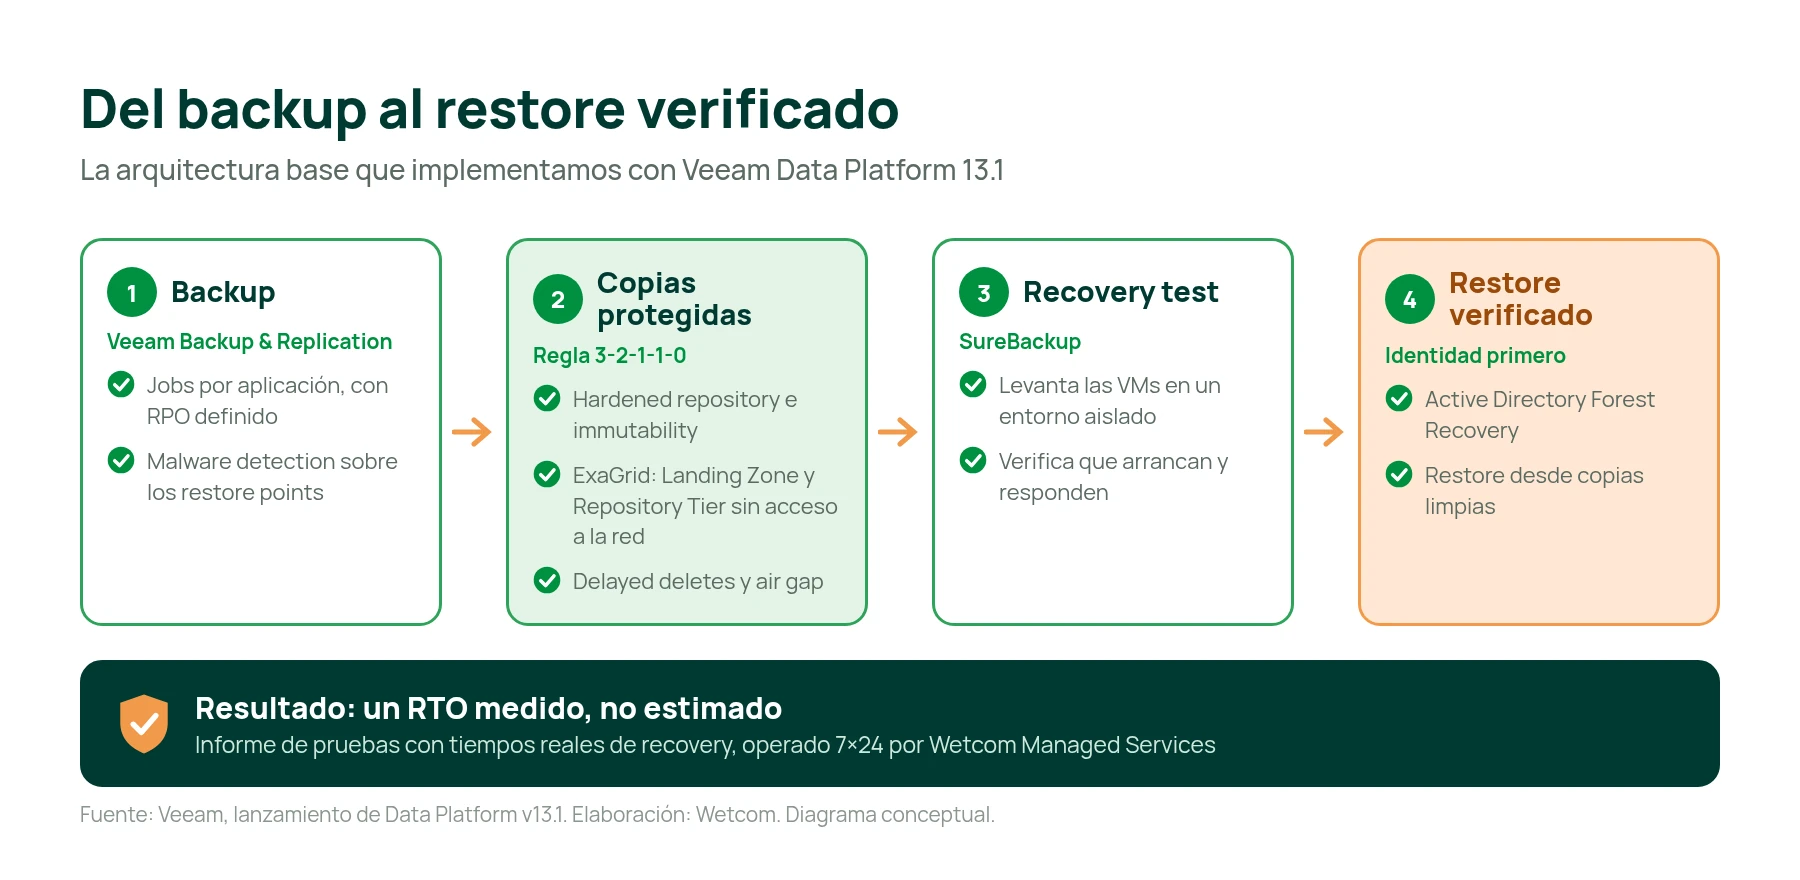
- 3-2-1-1-0: hardened repository, immutability y air gap, con al menos una copia fuera de alcance de un admin comprometido.
- Backup storage ExaGrid: la Landing Zone recibe los jobs sin deduplicación inline. Las copias recientes quedan listas para restore o boot de VMs. El Repository Tier queda sin acceso a la red, con delayed deletes. Según ExaGrid, frente a appliances con deduplicación inline, los backups son hasta 3x más rápidos, los restores hasta 20x, y la backup window se mantiene fija a medida que crecen los datos.
- SureBackup: recovery tests automatizados que levantan las VMs y verifican que arrancan y responden.
- RPO/RTO por aplicación: DRP multisitio, con orden de restore que empieza por la identidad, y microsegmentación con vDefend de VMware by Broadcom.
Lo operamos con Managed Services 7×24: jobs de backup verificados, patching y reportes periódicos. Si el incidente ya ocurrió, el equipo de Ransomware Incident Response contiene la amenaza, identifica copias limpias y hace el restore en un entorno seguro.
Para quien decide
Cuando ocurre un incidente de seguridad, la teoría desaparece y la realidad golpea directamente la operación y las finanzas de la empresa. El informe anual de Veeam revela datos contundentes sobre las organizaciones que sufrieron un ataque:
- 41% sufrió pérdidas económicas e impacto directo en sus ingresos.
- 38% experimentó un downtime prolongado en sus sistemas críticos.
El presupuesto asignado a la ciberseguridad marca una diferencia abismal en el éxito de la respuesta. Mientras que las empresas que aumentaron sus recursos lograron una recuperación total en el 40% de los casos, aquellas que congelaron o redujeron su inversión apenas alcanzaron un 16% de recuperación completa.
Nuestro entregable de continuidad de negocio incluye un informe de pruebas con tiempos reales de recovery: el RTO pasa a ser un dato medido, no una estimación. Además, el restore en la nube evita sumar hardware para un sitio secundario.
Si querés medir tu RTO real, escribinos.