Categoría: Datacenter

  • VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    Luego de los cambios anunciados por Broadcom en el portfolio de VMware, hay información clave que deberías conocer para migrar rápidamente al nuevo modelo de licenciamiento.


    Transición a licencias basadas en suscripción

    Básicamente, la adquisición de VMware por Broadcom significó una revolución a nivel mundial y un cambio rotundo en la estrategia de licenciamiento.


    ¿Qué implica el anuncio reciente de Broadcom para todos los clientes que tienen licencias VMware en su infraestructura? Lo resumimos en tres puntos principales:


    • Fin de la venta de licencias perpetuas:  ya no se podrá adquirir licencias perpetuas ni renovar el soporte de dichas licencias.
    • Cambio a modelo de suscripción:  las suscripciones serán prepagas, por un período predefinido de 1, 3 ó 5 años, y se cotizarán por core.
    • Simplificación del portfolio a dos ofertas principales: VMware Cloud Foundation y vSphere Foundation.


    La simplificación del portfolio de VMware y el nuevo modelo de licenciamiento anticipa un gran cambio y una enorme oportunidad para los decisores de IT. El fin al modelo tradicional de licencias perpetuas y el pasaje a suscripción promete, sin dudas, más tecnología, más flexibilidad, más innovación,  más eficiencia, por un costo bastante menor. 


    Productos VMware que ya no estarán disponibles a la venta

    Ahora bien, más allá de las bondades del nuevo portfolio de VMware by Broadcom, cabe preguntarse:


    • ¿Cómo afectarán estos cambios a los usuarios de VMware? 
    • ¿Cuáles son las acciones inmediatas que dichos usuarios deberían considerar? 

    En primer lugar, es importante llevar tranquilidad; aquellos clientes que hayan adquirido licencias perpetuas pueden seguir utilizando sus productos. No obstante, una vez que sus contratos de soporte y suscripción SnS finalicen, ya no podrán tener acceso al soporte de VMware o a las actualizaciones de nueva versiones. ¡¡Por ello la importancia de actuar rápidamente y mantener operativa la plataforma de IT!!


    IMPORTANTE: Si tus contratos de soporte para licencias perpetuas VMware están próximos a vencerse, deberás analizar el pasaje a suscripción de inmediato para mantener el soporte técnico y actualizaciones de software de tus productos.
     

    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción


    Somos Partner Oficial de Broadcom en Latinoamérica. Los más preparados para ayudarte en esta transición. 

    Evaluá el estado de tus licencias VMware ahora. No te quedes sin soporte.


    Veamos cuáles son los productos de VMware que se verán impactados con este cambio,  y que ya no estarán disponibles para ser adquiridos en modo perpetuo:


    • VMware Cloud Foundation
    • VMware vSphere
    • VMware vSAN
    • VMware NSX
    • VMware HCX
    • VMware Site Recovery Manager
    • VMware vCloud Suite
    • VMware Aria Suite
    • VMware Aria Universal
    • VMware Aria Automation
    • VMware Aria Operations
    • VMware Aria Operations for Logs
    • VMware Aria Operations for Networks


    La oferta principal de VMware by Broadcom

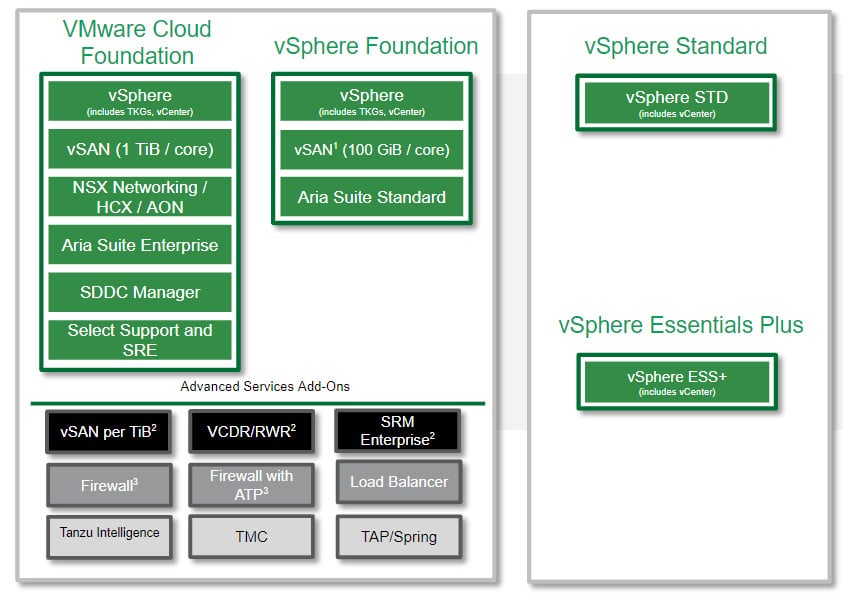
    Los paquetesdel portfolio estandarizado de VMware by Broadcom con los que podemos contar ahora son esencialmente cuatro,  dependiendo de las dimensiones del datacenter y casos de usos específicos: VMware vSphere Foundation y VMware Cloud Foundation por un lado,  y  vSphere Standard y vSphere Essentials Plus por el otro.


    1. VMware vSphere Foundation (VVF): aparece en escena como una solución innovadora, destinada a optimizar los centros de de cómputos medianos y pequeños, aunque puede aplicar a empresas de todos los tamaños. Promete un mejor rendimiento, disponibilidad y eficiencia de la infraestructura y las aplicaciones. Ofrece mayor innovación en DevOps ya que incluye una plataforma integrada de autoservicio para contenedores y máquinas virtuales con Kubernetes.


    Se licencia por core, con una capacidad mínima de 16 cores por CPU. Incluye vSphere Enterprise Plus, 1 instancia de vCenter Server Standard, 1 core de Tanzu Kubernetes Grid, 100 GiB de vSAN por core -disponible en próximo release de vSphere 8.3- y Aria Suite Standard.


    2. VMware Cloud Foundation (VCF): es la plataforma de nube híbrida más avanzada para clientes grandes y medianos.  Incluye el stack completo -cómputo, almacenamiento, redes, seguridad, gestión de nube y contenedores- y Soporte Select. Se cotiza por core, con una capacidad mínima de 16 cores por CPU.


    Recientemente Broadcom anunció una nueva alianza con Google Cloud que permite la portabilidad de las licencias de VCF, es decir, los clientes van a poder desplegar las licencias por suscripción de su datacenter on-prem también en la nube de Google. Próximamente también en otras nubes.


    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción (imagen 2)


    3. VMware vSphere Standard: está prevista para despliegues más pequeños, con requisitos más limitados. Se licencia una capacidad mínima de 16 cores por CPU e incluye una instancia de vCenter.


    4. VMware vSphere Essentials Plus: se licencia un kit de 96 cores con capacidad mínima de 16 cores por CPU y una instancia de vCenter.


    Complementos a la oferta por suscripción

    Tanto el paquete de VMware Cloud Foundation como el de vSphere Foundation se podrán agrandar con complementos opcionales, los llamados «Add-Ons«. Veamos cuáles son:


    ● VMware vSAN Add-on
    ● VCDR/RWR, SRM
    ● VMware Avi Load Balancer
    ● VMware Firewall
    ● VMware Firewall with Advanced Threat Prevention
    ● Tanzu Intelligence
    ● TMC
    ● TAP/Spring
    ● VMware Private AI Foundation: disponible en breve
    ● VMware Live Recovery: disponible en breve


    Estos complementos están disponibles con algunos requisitos: por ejemplo, para poder comprar los add-ons de vSAN y VCDR es necesario tener previamente suscripción de  vSphere Foundation o de VCF.


    En caso de querer acceder a los complementos de Balanceo de Cargas,  Firewall de Puerta de Enlace o Firewall Distribuido -Microsegmentación- es necesario tener instalado VCF.


    No obstante, si un cliente tiene necesidad puntual de alguno de los add-ons, mientras transiciona de licencias perpetuas a la oferta por suscripción, podría, en principio, comprar un complemento separado de la oferta principal.


    Finalmente,  al menos mientras dura la transición, Broadcom admite el modo de licenciamiento «desconectado», donde pueden convivir licencias perpetuas cuyo soporte aún no necesita renovación y licencias por suscripción.


    Las 5 mejores prácticas para acelerar la adopción del nuevo modelo de VMware

    En respuesta  a los cambios en licenciamiento y suscripción propuestos por Broadcom, es conveniente considerar algunos aspectos claves y pasos a seguir:


    1 . Evaluar el estado de las licencias VMware: esclave analizar el inventario de todas las licencias perpetuas de VMware, las fechas de renovación del soporte SnS y la interoperabilidad entre los productos existentes y los nuevos por suscripción. Puede darse el caso de tener licencias perpetuas que no necesiten renovación todavía y licencias próximas a vencer. O quizás tener la necesidad de querer ampliar el datacenter en 1 ó 2 nodos y entonces necesitar determinar la capacidad de suscripción requerida.

    Además de saber qué soluciones de VMware están corriendo en el centro de cómputos, es importante también tener en claro la información sobre cantidad de servidores, cantidad de sockets por servidor, cantidad de cores por socket. Esto es un paso ineludible al momento de renovar, dado que la nueva forma de licenciamiento, además de ser por suscripción, es por core.


    2. Planear a futuro: recomendamos revisar el impacto del vencimiento de licencias y soporte con relación a proyectos presentes y futuros, tecnológicos y del negocio. Determinar si eventualmente es posible seguir operando sin soporte, con servicios profesionales tercerizados, o  hay que hacer el cambio a suscripción en lo inmediato.

    3. Desarrollar un roadmap de transición: es buena idea planear cuidadosamente la transición de licencias perpetuas a suscripción​​. Considerar factores como fechas de vencimiento de los contratos de soporte, presupuesto para la migración, requisitos operativos y equipos de trabajo.  Alinear estrategias entre los departamentos de Compras, Finanzas y IT también es aconsejable para agilizar el camino hacia el nuevo modelo.


    4. Aprovechar los incentivos: es importante explorar los descuentos y programas de trade-in ya que Broadcom ofrece a los titulares de licencias perpetuas la posibilidad de pasar a productos de suscripción aplicando incentivos especiales por el «upgrade» forzoso. Evaluar el costo-beneficio de migrar antes del vencimiento del contraro de SnS es una buena práctica si se quiere tener más tiempo y margen de negociación.


    5. Estar informado: contar con información útil, clara y en tu propio idioma durante esta transición es crítico para identificar oportunidades de mejora y tomar mejores decisiones. Te proponemos seguirnos en Linkedin para estar al día con lo más relevante de VMware y otras tecnologías de virtualización y cloud computing.


    En resumen

    Con el cambio al modelo comercial de licenciamiento por suscripción, VMware está en mejores condiciones de ofrecer una infraestructura de nube privada más flexible y rentable, permitiendo a los clientes construir su datacenter y personalizarlo según evolucionen sus proyectos tecnológicos y necesidades del negocio.


    Migrar de licencias perpetuas a suscripción puede ser una tarea compleja si no se cuenta con la información relevante y el talento técnico necesario. Nuestro equipo de especialistas está disponible para ayudarte en esta transición al nuevo modelo de VMware. Se trata de un cambio estratégico que puede poner en peligro la continuidad operativa de tu empresa si no se realiza con la debida diligencia.


    Ya sea que necesites migrar al nuevo modelo de suscripción, adquirir nuevas licencias, o simplemente conocer otras opciones, estamos listos para guiarte hacia la decisión que más se alinee a tus objetivos.
  • Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento

    Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento

    Después de varios días de especulación sobre cómo quedaría el portfolio de VMware tras cerrarse el acuerdo de adquisición con Broadcom, finalmente se reveló la incógnita.


    Un anuncio reciente de la compañía revela una considerable simplificación del portfolio de VMware y el cese inmediato de las ventas de licencias perpetuas y de los contratos de soporte adicionales para licencias perpetuas. De esta manera, 168 productos, paquetes y ediciones de la ex VMware se reducen a dos ofertas básicas de Broadcom y se traslada todo al modelo de licencias por suscripción.


    Pedí tu «combo»

    La unidad de negocios «Cloud Foundation» es una división de Broadcom dedicada a la virtualización de servidores y a los productos de nube privada e híbrida, como vSphere, VSAN y Cloud Foundation. Es el core de la ex VMware. El anuncio dado a conocer por esta unidad de negocios el lunes pasado anticipa grandes cambios, que te resumimos de la siguiente manera.


    El portfolio queda reducido a dos únicas ofertas estandarizadas: VMware Cloud Foundation y vSphere Foundation.


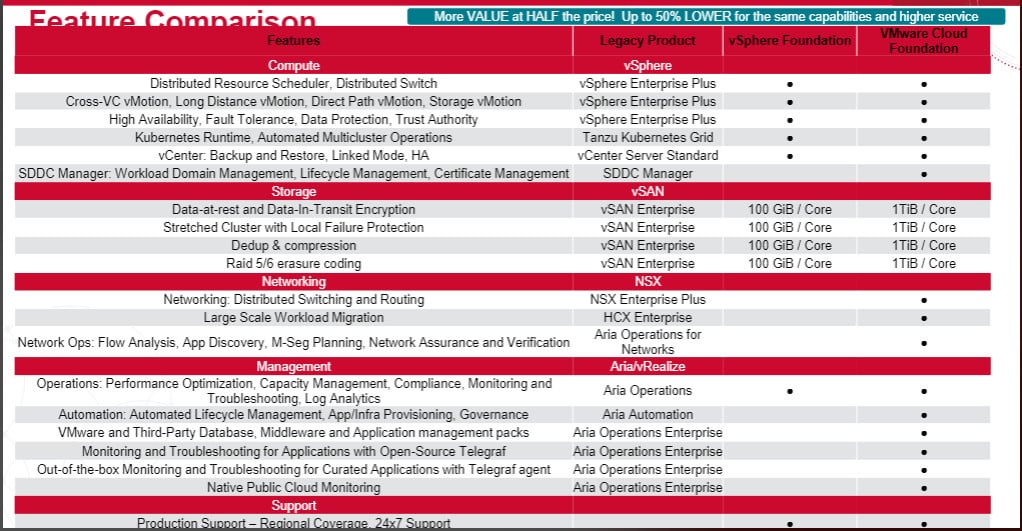
    •  VMware Cloud Foundation (VCF):   la suite de nube híbrida para empresas grandes y medianas reduce su precio de lista de suscripción agresivamente, a la mitad!!  VCF incluye funcionalidades de cómputo, almacenamiento, redes, gestión y niveles de servicio de soporte más altos. A esta altura te estarás preguntando: ¿puedo comprar componentes de VCF «a la carta»? La respuesta es NO. Profundizaremos más adelante.
    • vSphere Foundation: esta nueva sorpresa de Broadcom,pensada para centros de datos medianos y pequeños,  comprende el cómputo con vSphere, incluidoTanzu, almacenamiento con vSAN y gestión con Aria Operations, todo en pos de una mejor performance, disponibilidad, eficiencia y visibilidad del centro de datos.


     Además de la edición «Foundation», los sabores VMware vSphere Standard y VMware vSphere Essentials Plus seguirán a la venta para implementaciones con requisitos más limitados.


    Tanto el combo de VMware Cloud Foundation como el de vSphere Foundation se podrán agrandar con complementos opcionales («add-ons»), que incluyen el servicio de almacenamiento,  recuperación de desastres y gestión de aplicaciones.


    Las ofertas de redes y seguridad estarán disponibles dentro de la oferta de VMware Cloud Foundation, ya no como «stand-alone».


    Los servicios y ofertas avanzados adicionales («Advanced Hybrid Cloud Services») que incluyen Private AI, estarán disponibles próximamente.


    En el siguiente cuadro se aprecia una comparación de las funcionalidades de productos «Legacy» y lo nuevo de vSphere Foundation y VMware Cloud Foundation:


    Broadcom simplifica considerablemente la oferta de productos VMware y su modelo de licenciamiento


    Cambiate a suscripción

    Hace más de un año que VMware estaba tratando de llevar a sus clientes a un modelo de suscripción, similar al standard ya utilizado para el consumo de nube. Con un portfolio simplificado  -VMware Cloud Foundation y vSphere Foundation-, Broadcom apuesta a completar esta transición de su base instalada de licencias perpetuas a ofertas por suscripción antes del final de 2024.

    IMPORTANTE: Los clientes podrán continuar utilizando sus licencias perpetuas con contratos de soporte activos, pero se anuncia el fin de la venta de licencias perpetuas, renovaciones de Support and Subscription (SnS) para ofertas perpetuas y créditos genéricos HPP/SPP a partir del 11 de diciembre del año en curso.


    Para facilitar este proceso, Broadcom ofrece un programa de trade-in (“intercambio”) que permite a los titulares de licencias perpetuas pasar a productos de suscripción, con incentivos especiales por el «upgrade» forzado de licencias.


    Productos alcanzados

    Existe una larga lista de la oferta de VMware que se verá impactada por este nuevo rumbo de la compañía, a saber:


    1. VMware Cloud Foundation
    2. VMware vSphere
    3. VMware vSAN
    4. VMware NSX
    5. VMware HCX
    6. VMware Site Recovery Manager
    7. VMware vCloud Suite
    8. VMware Aria Suite
    9. VMware Aria Universal
    10. VMware Aria Automation
    11. VMware Aria Operations
    12. VMware Aria Operations for Logs
    13. VMware Aria Operations for Networks


    Recordemos al pasar que la compañía anunció sus intenciones de vender los productos y servicios de VMware destinados al mercado de End-User-Computing (EUC), que comprende las áreas de virtualización de escritorio, publicación de aplicación y gestión de dispositivos móviles. Lo mismo sucederá con la división de software de seguridad de VMware, Carbon Black.


    Justo a tiempo

    Para Broadcom. esta simplificación y estandarización de productos, junto con el cambio a modelo de suscripción, constituyen una excelente oportunidad para que los clientes evalúen el estado actual de su infraestructura, para que revisen sus inventarios de licencias y se familiaricen con las ofertas de suscripción en lo inmediato.


    Para el cliente, este pasaje a un nuevo modelo de suscripción, acompañado de un súper descuento de hasta un 50%, facilitaría sin dudas el logro de una mayor flexibilidad en la transformación digital de sus negocios, mayor rapidez y eficiencia. Para aquellos que solo se quedaban con las ofertas en nube privada, ahora van a poder tener más de todo, van a poder evaluar otros «ingredientes», probar otros sabores, experimentar más, innovar más rápido, por mucho menos.

  • Vulnerabilidades Críticas en vCenter

    Vulnerabilidades Críticas en vCenter

    El 25 de Octubre de 2023, según lo informado en el reciente comunicado por parte del fabricante VMware, se han identificado dos vulnerabilidades críticas en sus productos.


    Esta vulnerabilidad se clasifica como «crítica» debido a su gravedad y potencial impacto en la seguridad de los sistemas. Afortunadamente, VMware ha tomado medidas inmediatas para abordar esta vulnerabilidad y ha proporcionado detalles sobre su resolución, los cuales pueden encontrarse en el siguiente enlace: ​​VMSA-2023-0023.

    Éste artículo tiene como objetivo remediar las vulnerabilidades que sufren los individuos y/o organizaciones que poseen VMware vCenter Server y VMware Cloud Foundation (VMware vCenter Server).


    Las vulnerabilidades detectadas son las siguientes:


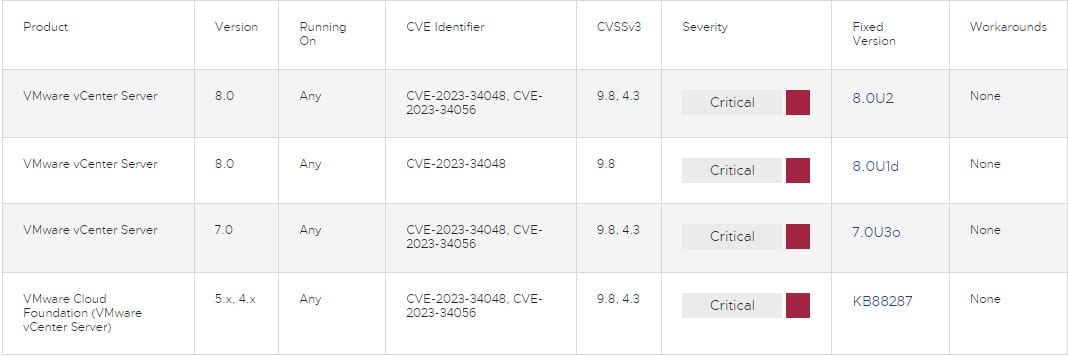
    • CVE-2023-34048: Vulnerabilidad de escritura fuera de límites de VMware vCenter Server (crítica)
    • CVE-2023-34056: Vulnerabilidad de divulgación parcial de información de VMware vCenter Server (crítica)


    Resolución

    Para remediar las vulnerabilidades expresadas anteriormente, se debe de aplicar el parche mencionado en la columna «Fixed version» de la matriz que se encuentra a continuación:


    Vulnerabilidades Críticas en vCenter


    Enlaces de referencia


    Glosario

    ¿Qué es VMSA?


    La sigla VMSA representa VMware Security Advisory y forma parte de VMWare Security Solutions. Su misión es documentar remediaciones para las vulnerabilidades de seguridad reportadas en los productos de VMware. Una vez recibido los reportes o detectadas por el fabricante, se notifican, se asigna un identificador CVE y se asigna un puntaje CVSS.


    ¿Qué es CVE?


    Common Vulnerabilities and Exposures es una base de datos de vulnerabilidades que son públicamente conocidas. Su supervisión corre por cuenta de MITRE Corporation, con asistencia financiera de la Agencia de Seguridad de Ciberseguridad e Infraestructura del Departamento de Seguridad Nacional de Estados Unidos. En este caso, a las vulnerabilidades que se registran en en esta base, a su vez, se les asigna un score conforme a CVSS para poder identificar la complejidad de la vulnerabilidad y poder gozar de un criterio más exacto a la hora de la toma de decisiones.


    ¿Qué es CVSS?


    Es un estándar abierto bajo dominio de FIRST. CVSS representa “Common Vulnerability Score System” que, como su nombre indica, es un sistema de puntaje para estimar el impacto que pueden llegar a implicar las vulnerabilidades. A la hora de determinar qué nivel de riesgo puede determinar una amenaza se emplea una escala que se establece entre el 0 y 10.

  • Introduccion a VMware NSX+

    Introduccion a VMware NSX+

    El pasado 22 de agosto en la VMware Explore se presentó VMware NSX+, una nueva oferta de servicio multi-cloud para VMware NSX que facilita como nunca lograr una infraestructura multi-cloud consistente y segura para sus aplicaciones, en este blog te comentaremos un poco más a fondo sobre esto y todos los beneficios que trae.


    Desafíos que nos platea la multi-nube en redes y seguridad

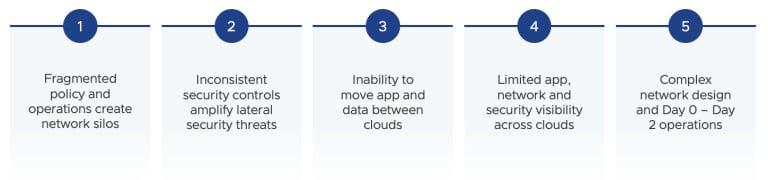
    El despliegue de aplicaciones e infraestructura on-premise y multi-cloud es complejo y puede que se nos plantee alguno o varios de los siguientes desafíos:

    Introduccion a VMware NSX+

    • Diseño de redes y operaciones complejas: Cada cloud actualmente cuenta con su propio set de herramientas y controles, ralentizando el proceso de despliegues de red y operaciones.
    • Visibilidad limitada: El equipo de redes muy frecuentemente no logran una visibilidad end-to-end y monitoreo entre las nubes.
    • Controles de seguros para detección de amenazas: La falta de visibilidad entra el tráfico de las nubes incrementa el riesgo de movimiento lateral de amenazas no detectadas.
    • Brecha de habilidades y recursos: Cada proveedor de nube publica cuenta con sus propias arquitecturas de red, esto dificulta reducir la brecha de habilidades, contratar y capacitar equipos para gestionar la complejidad de múltiples nubes.
    • Poca agilidad en la nube: Nubes privadas como públicas con sus procesos de red manuales hacen que las migraciones de aplicaciones a la nube se demoren años.

    Teniendo en cuenta los puntos mencionados anteriormente, VMware presenta NSX+.


    ¿Qué es VMware NSX+?

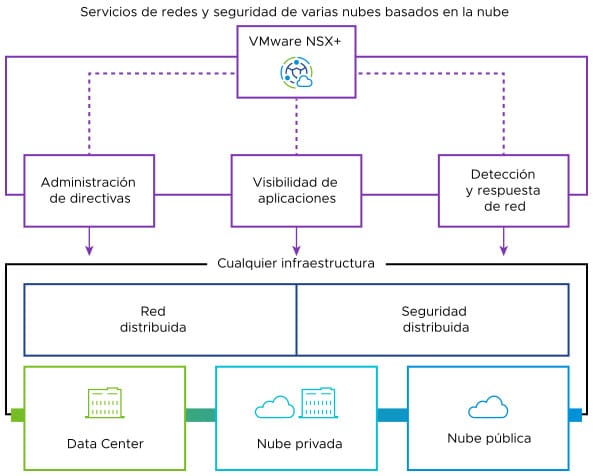
    VMware NSX+ es una solución SaaS multi-cloud de Networking, Security y Advance Load Balancing para NSX que permite a los equipos de redes, seguridad y operaciones visualizar y operar sobre los servicios de NSX de nubes privadas, híbridas y públicas desde una sola consola en la nube.

    Introduccion a VMware NSX+ (imagen 2)

    NSX+ optimiza la disponibilidad, el rendimiento, la seguridad y el coste de la red crítica para el negocio. Los clientes se beneficiarán de una gestión de políticas consistente, una visibilidad unificada, una detección y respuesta de red, un balanceo de cargas avanzado y operaciones simplificadas en la nube, lo que les ayudará a acelerar las implementaciones multi-cloud a escala.

    A continuación, te comentamos acerca de las nuevas características que nos ofrece VMware NSX+


    Gestión centralizada de políticas

    Simplifique la red y la seguridad de la nube con políticas coherentes, una arquitectura escalable de múltiples VPC y funciones multicliente, todo ello desde una consola de nube centralizada.


    Visibilidad y planificación de la seguridad

    Visualice y obtenga información detallada sobre cada flujo de tráfico, eliminando los puntos ciegos y automatizando las recomendaciones y la gestión de las políticas de seguridad.


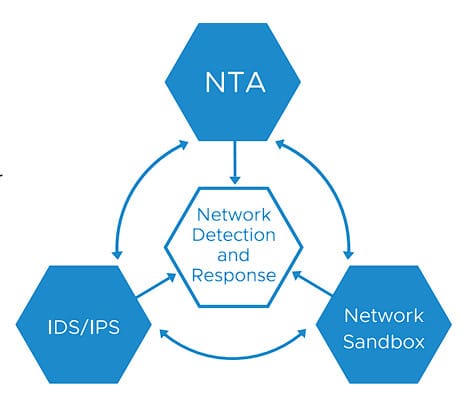
    Detección y respuesta en la red

    Protéjase de las amenazas maliciosas y los programas de secuestro gracias a tecnologías como la detección y prevención de intrusiones (IDS/IPS) y la respuesta en la red (NDR), que reducen los falsos positivos y aceleran la corrección.


    Operaciones multi-cloud

    Obtenga visibilidad detallada y solucione problemas con paneles de gestión y alarmas centralizados. Disfrute de una gestión del ciclo de vida más sencilla con actualizaciones de red optimizadas.


    Suscripción flexible

    Reduzca los cuantiosos costes iniciales con un modelo de uso para los gastos operativos. Elimine las complicaciones de registrar, rastrear e introducir claves de licencia de NSX con la activación sin clave.


    Balanceo de carga avanzado

    Distribuya aplicaciones de forma coherente en cualquier centro de datos y nube con una solución empresarial de balanceo de carga definido por software.


    NSX+ Policy Management

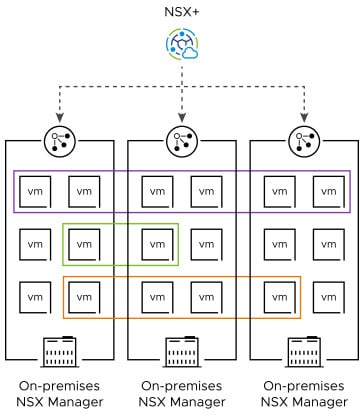
    NSX+ Policy Management acelera el proceso de despliegue de aplicaciones e infraestructura de red en nubes públicas y privadas desde un framework de políticas uniforme, controles consistentes de red y seguridad y automatizaciones desde una consola centralizada en la nube. Con el uso de políticas consistentes podemos extender políticas y reglas entre múltiples sitios, utilizar multi-tenants y constructores VPC (Virtual Private Cloud) con los cuales el equipo de aplicaciones podrá realizar despliegues de ambientes fácilmente on-demand.

    Introduccion a VMware NSX+ (imagen 3)

    Con NSX+ tenemos la capacidad de monitorear los componentes de la red como los NSX Managers locales, verificar la disponibilidad de los Edge Nodes, recursos y performance de la plataforma. También permite desplegar actualizaciones y parches de seguridad, y supervisar a las recomendaciones de compatibilidad y versionado desde el NSX+ Dashboard.


    NSX+ Intelligence

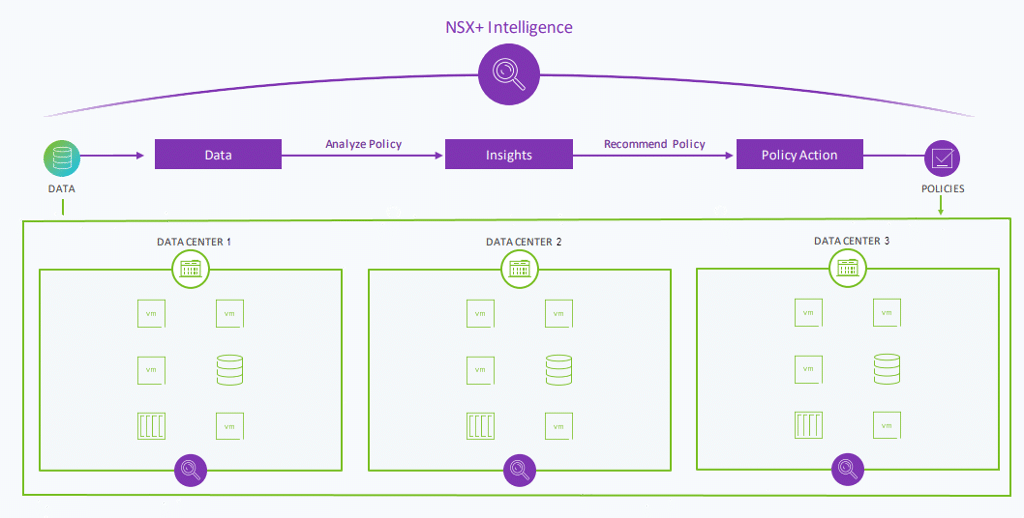
    NSX+ Intelligence proporciona un motor de análisis de redes distribuidas que permite administrar la postura de seguridad del entorno de centro de datos local de NSX. Desde una consola administrada de forma centralizada, el servicio NSX+ Intelligence proporciona las siguientes funciones:

    • Una visualización gráfica detallada de cada carga de trabajo en su sitio local de NSX y todos los flujos de tráfico que se produjeron con esas cargas de trabajo durante el período de tiempo especificado. Esta función ayuda a eliminar los puntos ciegos de seguridad y acelera la corrección de incidentes de seguridad.
    • La capacidad de generar recomendaciones de firewall para directivas de seguridad, grupos de seguridad de directivas y servicios para aplicaciones. Las recomendaciones le ayudarán con la implementación de microsegmentación de firewall a nivel de aplicación.
    • Visibilidad de los eventos de intrusión que detectó NSX Intrusion Detection and Prevention Service (NSX IDS/IPS) en los hosts y las de su entorno de centro de datos local de NSX. Esta función le permitirá identificar qué cargas de trabajo se vieron afectadas por los eventos de intrusión detectados, a identificar las firmas únicas utilizadas y a realizar las acciones necesarias.

    Introduccion a VMware NSX+ (imagen 4)


    NSX+ NDR

    El servicio NSX+ NDR (Network Detection and Response) ofrece una solución escalable de detección y respuesta de amenazas para cargas de trabajo implementadas en nubes privadas o públicas. El motor de correlación de NSX+ NDR analiza los eventos del sistema de detección/prevención de intrusiones (IDS/IPS) en función de las campañas de amenazas, lo que evita la sobrecarga de alertas y simplifica los procesos de supervisión de las operaciones de seguridad. Este servicio ofrece un servicio simplificado de clasificación, determinación de alcance y búsqueda de amenazas dentro del marco de MITRE ATT&CK.

    Introduccion a VMware NSX+ (imagen 5)

    Con NSX+ NDR, podrá reforzar su postura de seguridad de red, mejorar las capacidades de detección de amenazas y responder de forma más eficaz a posibles incidentes de seguridad, lo que reducirá el riesgo de brechas de seguridad de datos y accesos no autorizados a información confidencial.


    Conclusiones

    En conclusión, VMware NSX+ es una solución de redes y seguridad para nube múltiple a petición basada en SaaS con controles y visibilidad de extremo a extremo. Si quieres saber más sobre como con VMware NSX+ los desafíos planteados al principio del blog se simplifican, contacta con nosotros hoy mismo.

    Si estás interesado en explorar más esta tecnología, podes seguir leyendo nuestros otros POSTs o visitar nuestro canal de YouTube.

    ¡Saludos y hasta la próxima!

  • VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu es una familia de productos y servicios para modernizar aplicaciones e infraestructura. Estas herramientas nos facilitan la creación de nuevas aplicaciones cloud-native o llevar aplicaciones existentes a contenedores, además de poder ejecutarlas y gestionarlas en forma consistente y segura.


    En este post tenes más información sobre qué es VMware Tanzu.

    Todo comienza con el despliegue y mantenimimento de clusters de Kubernetes y, para ello, los dos productos principales de la familia Tanzu son:


    • vSphere with Tanzu
    • Tanzu Kubernetes Grid


    ¿Es necesario contar con VMware NSX para correr Kubernetes en vSphere?

    La respuesta más simple es no. No es necesario contar con NSX para poder gestionar clusters de Kubernetes con Tanzu. Sin embargo, contar con NSX, libera funcionalidades extra muy importantes.

    Para una explicación más detallada, analicemos los dos productos que nos permiten gestionar clusters de Kubernetes en nuestra infraestructura.


    Tanzu Kubernetes Grid

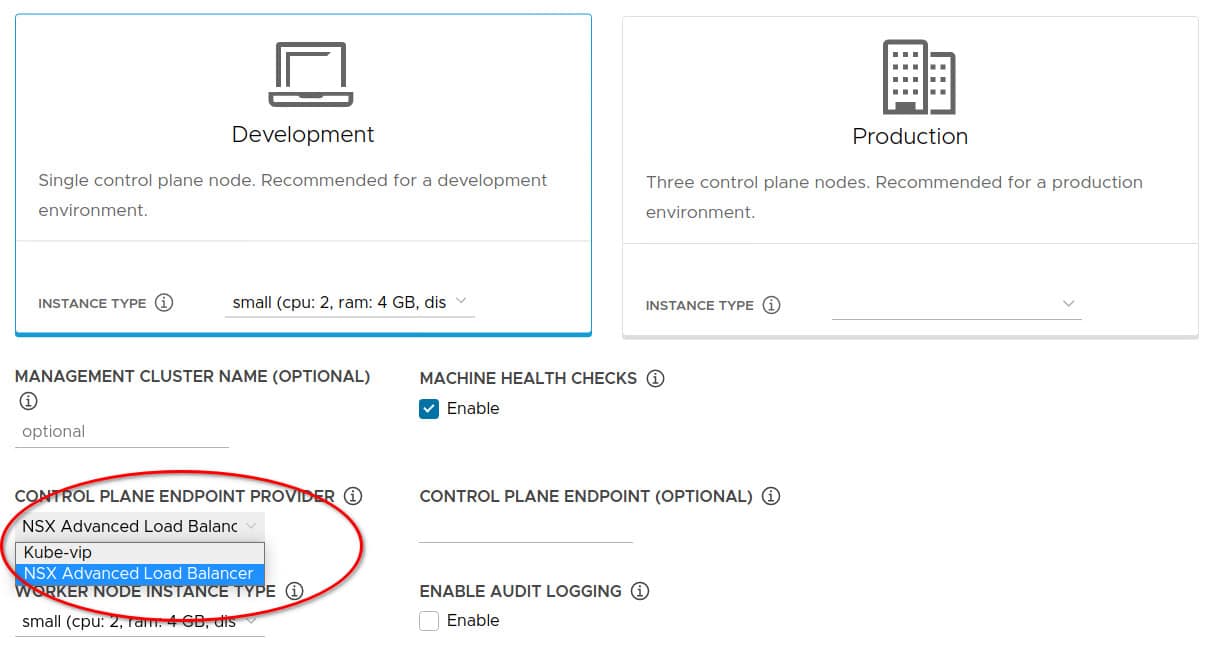
    TKG es una solución que funciona en forma independiente de la plataforma. Para usarlo, primero debemos desplegar un Cluster de Gestión (Management Cluster) y luego los clusters de trabajo sobre los que desplegaremos nuestras aplicaciones.

    Al momento de desplegar el Cluster de Gestión, deberemos indicar la solución de balanceo. Las opciones son: Kube-vip y NSX Advanced Load Balancer (antes conocido como AVI).


    VMware Tanzu: ¿requiere de NSX para funcionar?


    NSX Advanced Load Balancer es una solución de Balanceo que puede funcionar en forma independiente de NSX y cuenta con una licencia gratuita para ambientes no productivos.

    Si usamos Tanzu Kubernetes Grid, entonces no necesitamos NSX.


    VMware vSphere with Tanzu

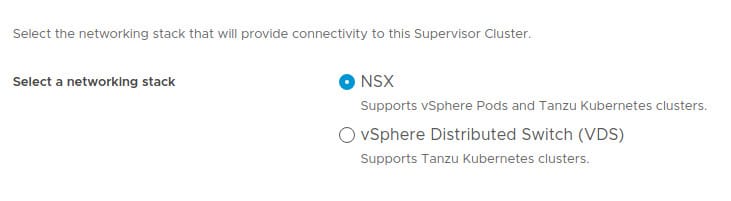
    Para utilizar la integración con Tanzu en vShere, debemos activar el Supervisor Cluster. Al hacerlo, tendremos dos opciones: Utilizar redes basadas en NSX o en vSphere Distributed Switch (VDS). Ambas opciones nos permiten gestionar Tanzu Kubernetes Clusters.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 2)


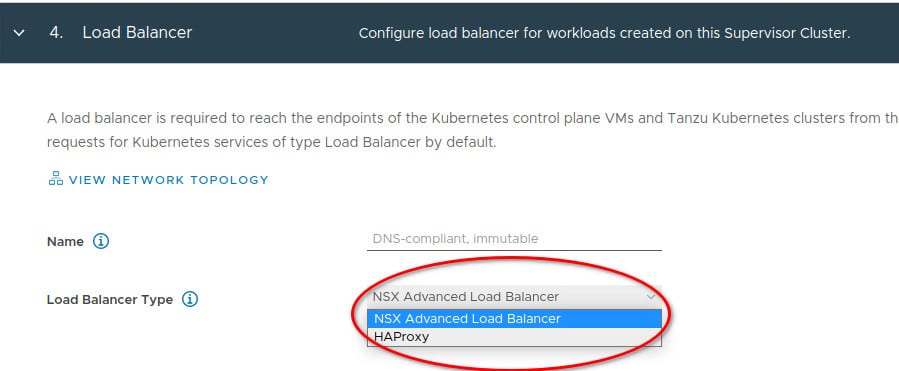
    Si seleccionamos vSphere Distributed Switch, se requiere una solución de Load Balancer que puede ser: NSX Advanced Load Balancer (AVI) o HAProxy.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 3)


    Si elegimos vSphere with Tanzu para gestionar nuestros clusters de Kubernetes no es necesario contar con NSX. Sin embargo, su uso, libera las siguientes funcionalidades extra en nuestro ambiente:


    vSphere pods

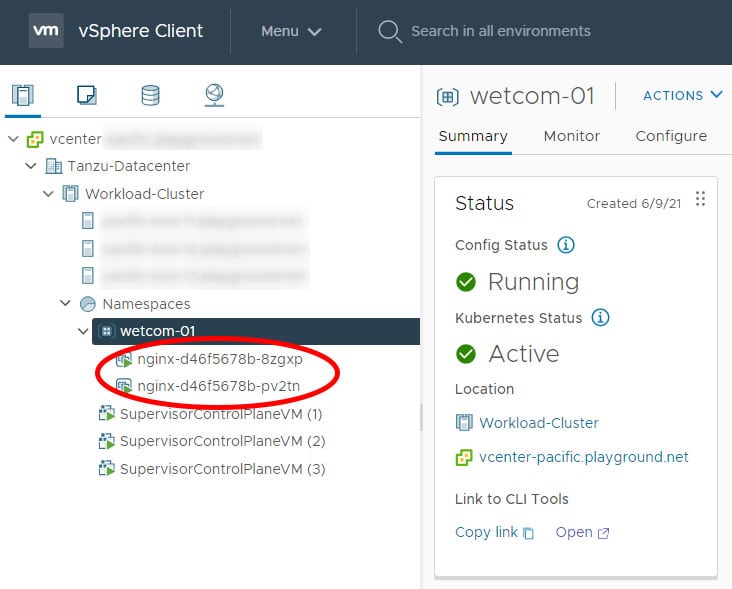
    vSphere pods son objetos de vCenter (se visualizan en la consola) equivalentes a Kubernetes Pods. Los vSphere pods nos permiten:


    • Ejecutar contenedores directamente en los ESXi sin necesidad de desplegar un Cluster de Kubernetes
    • Ejecutar aplicaciones con una aislación de seguridad superior
    • Como objetos de vCenter, DRS puede gestionar la ubicación de los vSphere Pods en el Supervisor Cluster
    • Se pueden monitorear con las herramientas que ya utilizamos para la plataforma vSphere


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 4)


    Redes a demanda

    Cada vez que creemos un nuevo vSphere Namespace, se creará un nuevo segmento de red para los Clusters de Kubernetes en NSX en forma automática. Una vez activado el Supervisor Cluster no deberemos configurar ninguna red en forma manual.


    Registry Harbor integrada

    Utilizar NSX nos habilita el servicio de registry integrado al Supervisor Cluster, simplemente lo activamos y contaremos con una registry para nuestras imágenes de contenedores. Todos los Clusters de Kubernetes confiarán en esta registry sin necesidad de configuraciones adicionales.


    ¿Cómo puedo probar Tanzu?

    Si querés probar Tanzu en tu datacenter contás con dos opciones:


    • Tanzu Kubernetes Grid puede usarse sin licencia siempre que no sea para fines comerciales
    • vSphere with Tanzu ofrece una licencia de evaluación por 60 días


    En este post tenes más información sobre licenciamiento de VMware Tanzu.

    Si necesitás más información o tenés consultas adicionales, dejanos un mensaje en este formulario de contecto y te ayudaremos a conocer con más profundidad las soluciones de Tanzu Kubernetes Grid, vSphere with Tanzu y su integración con NSX.

  • SD-WAN by VMware VeloCloud

    SD-WAN by VMware VeloCloud

    En el primer post de SD-WAN nos centramos en responder ¿qué es SD-WAN? y lo más importante, ¿por qué SDWAN?. En este caso, descubriremos ¿el cómo? . SD-WAN es una tecnología en expansión dentro de las redes de empresas. Su agilidad en el despliegue y las funcionalidades que agrega en las operaciones de networking la convierten en un aliado clave para el crecimiento del negocio.


    Como muchas tecnologías nuevas SD-WAN no es un estándar. Esto significa que cada vendor puede tener distintas interpretaciones o filosofías sobre el alcance en las funcionalidades debe por lo que elegir el vendor correcto es algo clave.


    Te invitamos a conocer porque VeloCloud es la opción correcta para desplegar SD-WAN en tu infraestructura de RED.


    VMware SD-WAN es una solución integral que combina elementos cloud y on-premises para garantizar la mejor experiencia de usuario en el uso de aplicaciones consumidas desde nubes públicas como también desde datacenters propios. Todo esto, asegurando una alta performance y disponibilidad manteniendo bajos los costos de conectividad.


    SD-WAN by VMware VeloCloud


    Al admitir distintas tecnologías WAN, como MPLS, Banda Ancha y LTE la plataforma de manera automática selecciona el mejor link para alcanzar el destino, dependiendo la aplicación. También, esto nos asegura un correcto uso de nuestros enlaces, pudiendo determinar que tipo de tráfico quiero cursar en cada uno.


    De producirse alguna caída o degradación en cualquiera de ellos, el sistema lo detectará y remediará utilizando alguno de los otros enlaces disponibles, respetando las políticas definidas por el usuario.

    La monitoria constante sobre los principales indicadores de calidad en los enlaces, permite adoptar acciones correctivas sin que el usuario final lo note, aun cuando utilizaremos un solo enlace, aplicando tecnologías de mitigación de congestión.


    Arquitectura de la Solución

    La solución de SD-WAN se compone de tres elementos principales: Gateways cloud, Edges tanto con capacidades para data centers como para sucursales y el Orquestador, también cloud, en donde realizaremos la monitoria y gestión de las políticas de red.


    SD-WAN by VMware VeloCloud (imagen 2)


    VMware SD-WAN Gateways

    Los Gateways cumplen con la función de optimizar el camino para las distintas aplicaciones utilizadas como así también el tráfico entre las distintas sucursales y el CO. Se encuentran distribuidos en los principales DC a nivel mundial y son nuestra rampa de acceso a las principales nubes públicas como AWS, SalesForce, Azure.


    VMware SD-WAN Orquestador

    El orquestador es una plataforma web cloud en donde centralizamos todo el management de nuestra red SD-WAN. Desde ahí, realizaremos la configuración, aprovisionamiento, monitoreo y visualización de reportes. Por medio de la configuración de políticas de servicio configurables por cada aplicación podemos gestionar el tráfico de una manera muy simple.


    VMware SD-WAN Edge

    Los edges son appliances que cuentan con la funcionalidad de Zero-Touch y brindan conectividad segura a las aplicaciones utilizadas, sea tanto en dc privados, cloud públicos o ambientes híbridos. También se pueden desplegar de forma virtual y en nubes públicas como AWS o Azure. Los appliance físicos pueden hostear VNFs – host virtual network function – simplificando el despliegue de servicios de red.


    Los Edges realizan deep application recognition para determinar a qué aplicación pertenecen los paquetes que conforman el flujo de datos, para aplicar la política de servicio correspondiente, asegurando la performance extremo a extremo del servicio.


    Diferenciadores de Velocloud

    ¿Qué es lo que diferencia a Velocloud de sus competidores ? A continuación listamos las principales características que convierten a Velocloud en la mejor opción para el despliegue de redes SD-WAN.


    DMPO

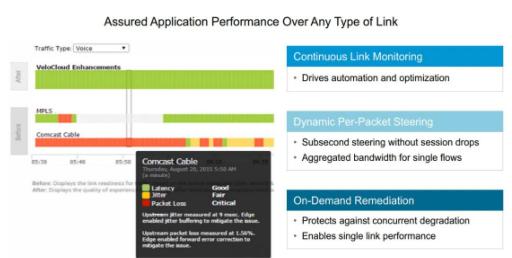
    DMPO proporciona monitoreo constante sobre los links de upstream, detección del ISP y configuración automática de las características del link. Con tiempos menores al segundo puede remediar cortes de servicios o degradación de los enlaces manteniendo una performance óptima en el funcionamiento de las aplicaciones. Esto lo logra con mecanismos como FEC, jitter buffering y de duplicación paquetes en distintos vínculos.


    SD-WAN by VMware VeloCloud (imagen 3)


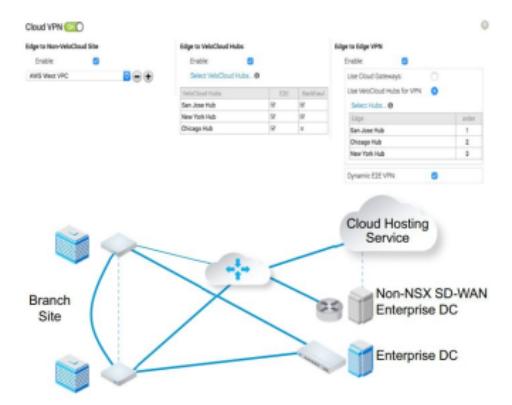
    Cloud VPN

    One-click, site-to-site cloud VPN is a VPNC-compliant IPSec VPN to connect SD-WAN sites and non-SD-WAN sites while delivering real-time status and health
    updates of VPN sites.


    SD-WAN by VMware VeloCloud (imagen 4)


    Zero-Touch Provisioning

    Los Edges se despliegan de forma dinámica, ahorrando tiempo y facilitando la operación. En cuestión de minutos, una sucursal se encuentra operativa. Los edges se autentican y descargan su configuración de forma segura desde el Orquestador.


    Reconocimiento de aplicaciones

    El sistema reconoce y clasifica de manera automática más de 2500 aplicaciones utilizando su base de datos cloud sin la necesidad de desplegar hardware adicional.

    De esta manera, nos aseguramos que las políticas de negocio creadas, que involucran las aplicaciones que utilizamos en nuestro negocio, se ejecuten correctamente elevando la experiencia del usuario.


    SD-WAN by VMware VeloCloud (imagen 5)


    Monitoria de las aplicaciones

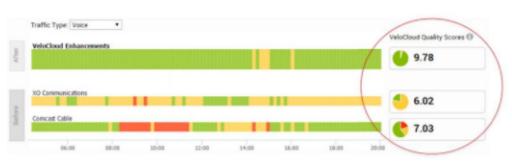
    Constantemente se monitorea el estado de nuestros enlaces respecto a tres tipos de tráficos distintos, video, voz y datos, recibiendo una puntuación en cada caso y sirviendo de alerta temprana para reclamar al proveedor de servicio correspondiente.


    SD-WAN by VMware VeloCloud (imagen 6)


    También, nos permite ver el desempeño real y como las mejoras mencionadas anteriormente por Velocloud aumenta el desempeño de las aplicaciones.

    Any Connection Type

    Los edges disponen de un gran número de interfaces disponibles, como LTE, WiFi, MPLS o INTERNET para que cualquier sitio pueda ser desplegado de manera rápida y sencilla.

    Sobre estos enlaces físicos (underlay), la solución crea una red virtual (overlay) que permite un manejo del tráfico transparente para el usuario y agnóstico al tipo de conexión.


    Licenciamiento

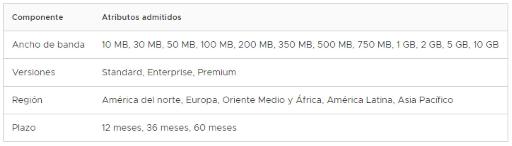
    La solución de Velocloud se licencia en base a tres componentes principales, el ancho de banda utilizado, el tipo de versión (características / funcionalidades) y el plazo del contrato.


    SD-WAN by VMware VeloCloud (imagen 7)


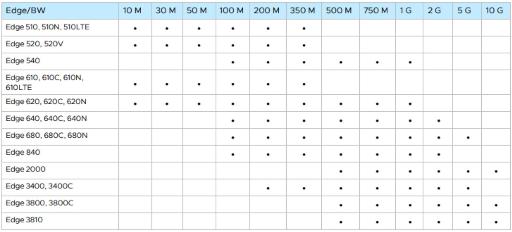
    También hay que tener en cuenta que dependiendo el ancho de banda utilizado nos va a determinar el tier del Edge a instalar en la sucursal / DC.


    SD-WAN by VMware VeloCloud (imagen 8)


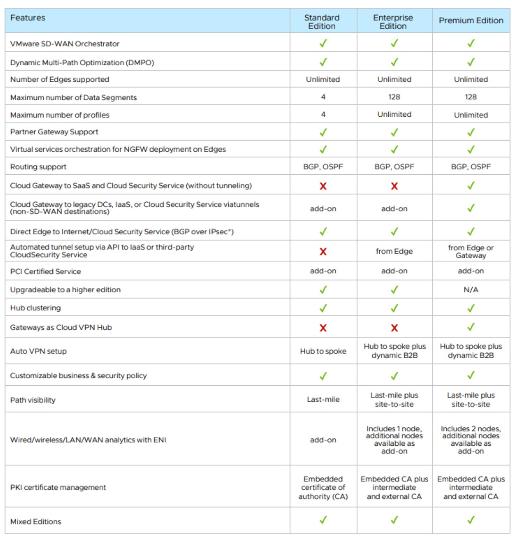
    Tenemos tres tipos de versiones, Standard, Enterprise y Premium, independientemente del modelo de Edge y del ancho de banda elegido, que hacen referencia a las funcionalidades que vamos a tener disponibles en la plataforma.

    Dependiendo del nivel de despliegue y puntualmente nuestras necesidades, el licenciamiento nos da la suficiente libertad para configurar la mejor opción.


    SD-WAN by VMware VeloCloud (imagen 9)


    En este link podes encontrar mas información sobre las licencias.

    https://docs.vmware.com/es/VMware-SD-WAN/4.0/vmware-sd-wan-partner-guide/GUID-7A9F3188-3434-4AC4-ACD5-23DBD24FD8A6.html

    https://wan.velocloud.com/rs/098-RBR-178/images/sdwan-712-edge-platform-spec-ds-1020.pdf


  • Wetcom obtiene el premio VMware 2022 Partner Value Award para Latinoamérica

    Wetcom obtiene el premio VMware 2022 Partner Value Award para Latinoamérica

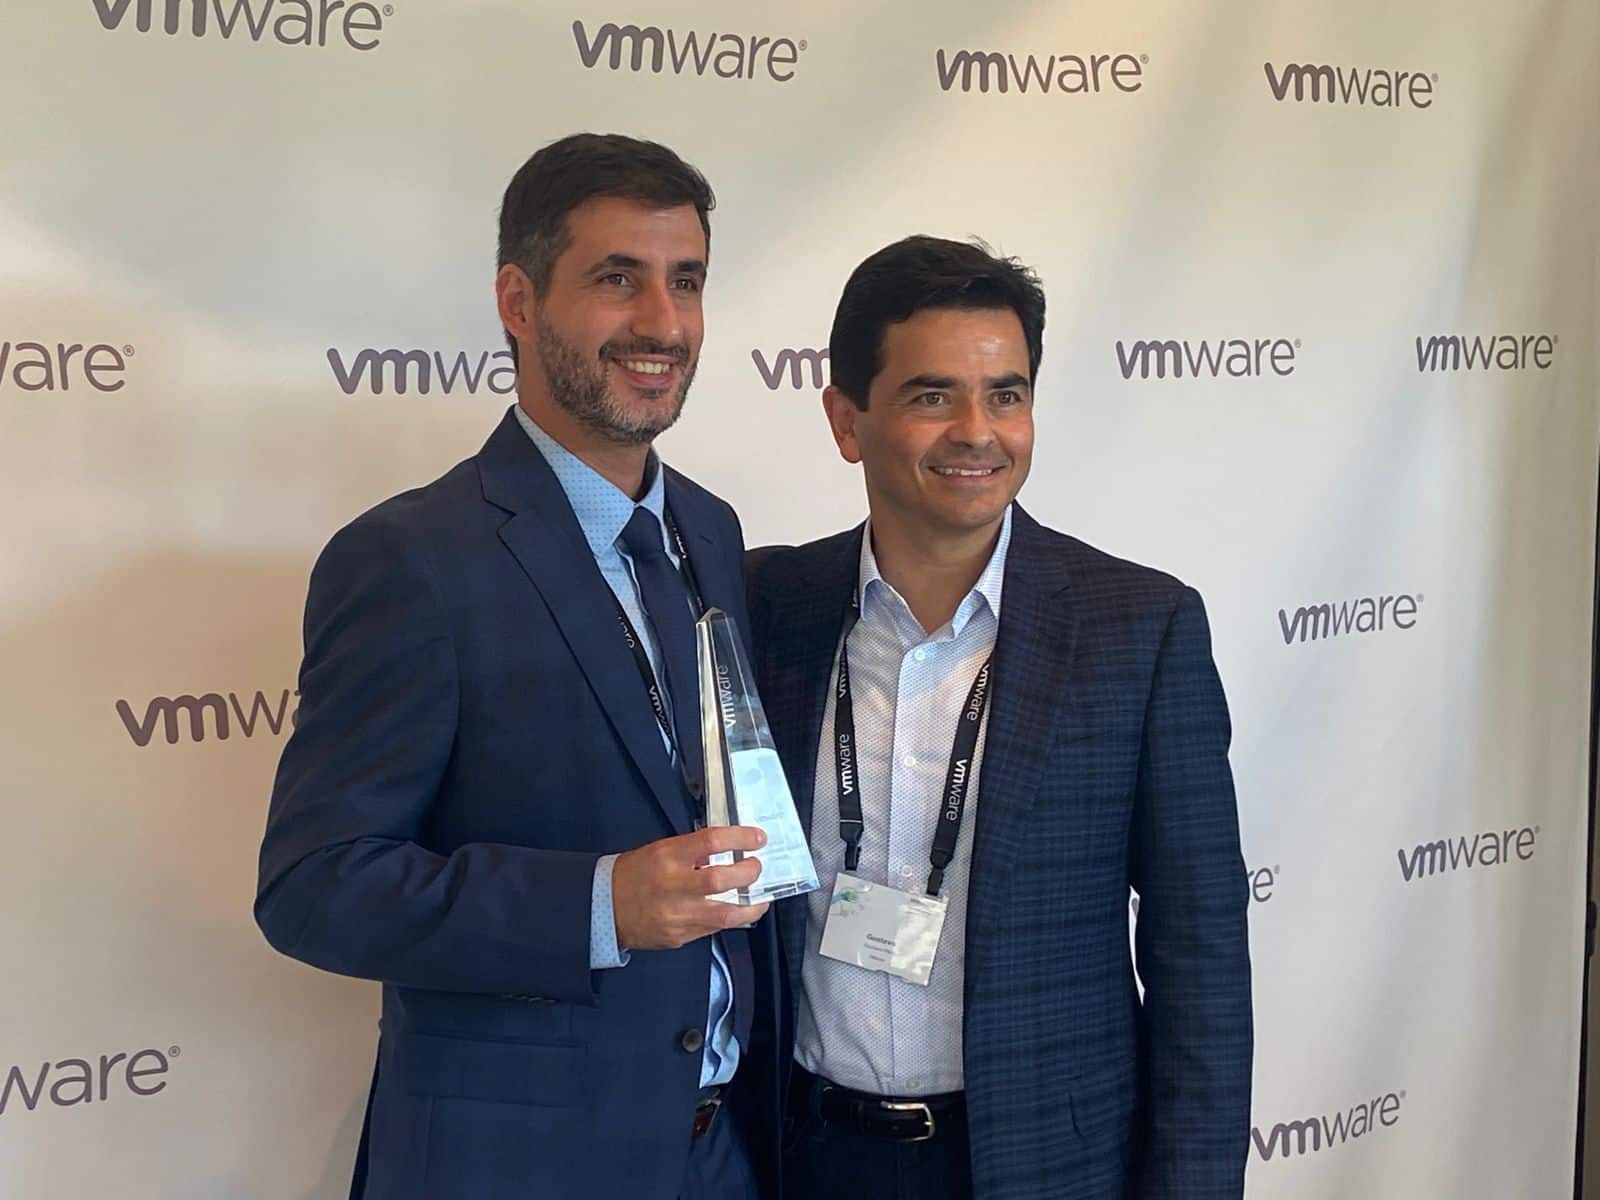
    Palo Alto, California, 6 de abril de 2022 — Wetcom S.A. fue galardonada con el premio VMware 2022 Partner Value Award para Latinoamérica.  Con esta distinción,  VMware honra anualmente a sus canales más estratégicos con el Premio al Mérito (Partner Achievement Awards) y reconoce una vez más a Wetcom S.A. por contribuir al crecimiento y desarrollo de las empresas mediante la utilización de tecnología VMware, además de proveer los más altos estándares en servicios y experiencias de cliente.


    «Wetcom S.A. ha tenido un impacto significativo en los clientes de VMware, ayudándolos rápidamente a reimaginar sus negocios y a reinventar sus servicios con el fin de mantener la economía en marcha,» señaló Gustavo Ríos,  Director Sénior de Canales para Latinoamérica, de VMware. “En un año donde todos transitamos por una nueva normalidad, canales como Wetcom S.A. fueron un agente de cambio positivo – ayudando a las empresas a adaptarse rápidamente, a estabilizarse y emerger más resilientes, dentro de un mercado impredecible. VMware está orgulloso del valor que Wetcom S.A. entrega a sus clientes de manera continua«.


    “Este premio de VMware reconoce nuestro compromiso en promover la innovación y acelerar la transformación digital de nuestros clientes, aún en contextos desafiantes a nivel mundial que hace unos años resultaban impensables,” manifestó Diego Quintana, Chief Executive Officer en Wetcom. “Para lograr un impacto positivo y que nuestros clientes logren transformar sus negocios rápidamente, es esencial trabajar codo a codo con VMware, expandiendo nuestra capacidad de entrega y generando un valor superior y a largo plazo .”


    El programa de premios anuales de VMware para sus canales, Partner Achievement Awards, se lleva a cabo con la colaboración de IDC, empresa líder en inteligencia de mercado y servicios de consultoría para Tecnología, quien revisó y evaluó las propuestas presentadas a la luz de los requisitos de cada categoría de los mencionados premios.  Se reconoció a los socios de VMware por contribuir a la transformación de sus clientes, mediante el uso de soluciones VMware que permiten la transición hacia arquitecturas más modernas, centrabas en la nube.  Los galardonados fueron seleccionados por su capacidad para potenciar a sus clientes mediante el aprovechamiento de tecnologías de VMware, que en combinación con otras soluciones de última generación, les permite liderar la industria.


    VMware is a registered trademarks of VMware, Inc. in the United States, and other jurisdictions. This article may contain hyperlinks to non-VMware websites that are created and maintained by third parties who are solely responsible for the content on such websites.


    Contacto de Prensa

    Gabriela González, Marketing and Communications Manager

    [email protected]

  • Las 10 charlas más importantes de este VMworld 2021

    Las 10 charlas más importantes de este VMworld 2021

    Se viene el VMworld 2021 y en este post me gustaría compartir con vos cuales son las charlas que considero no deberías perderte.


    Antes de comenzar con el listado, quiero contarte cuales son los tracks de aprendizajes que hay disponibles en el VMworld 2021:


    • Vision & Innovation
    • Multi-Cloud
    • App Modernization
    • Security
    • Networking
    • Edge
    • End User Services
    • Inspire Change


    Los tracks de aprendizaje del VMworld 2021 están pensados para ayudar a los asistentes a ordenar, y priorizar, a qué charlas asistir en función de sus necesidades puntuales.


    De esta forma si tenemos la necesidad de profundizar en temas de Multi-Cloud, claramente vamos encontrar las charlas en este track de aprendizaje.


    Personalmente te recomiendo que te enfoques en 3 o 4 tracks, y que juntes la mayor cantidad de charlas sobre estos tracks. Luego, en los espacios libres, podes completar con charlas de otros tracks de manera de tener una agenda con sentido.


    Para que nadie se quede afuera, las charlas que elegí fueron en función del General Pass. De esta forma con el pase más básico vas a poder verlas.


    Ahora si las charlas que no te podes perder de cada track.


    Vision & Innovation – Accelerating Innovation: Strategies for Winning Across Clouds and Apps [GEN3103]

    Esta es la General Session que estará dirigida por Raghu Raghuram, CEO de VMware, y por Sumit Dhawan, presidente de VMWare.


    Siempre las General Sessions tienen como objetivo abrir el juego para que podamos pensar en lo que viene en el mundo tecnológico.


    Mientras comenzamos a ver la luz al final del túnel de la pandemia, hacemos un balance de qué salió bien y qué salió mal, tenemos que volver a enfocarnos en la innovación.


    La adopción del multi-cloud está cada vez más presente en la agenda de los directivos de IT, es por esto que creo que esta es una de las charlas que no se pueden perder.


    Multi-Cloud – Expand Your Hybrid Cloud Options by Combining VMware with AWS Services [APP2842S]

    En los últimos 3 años la cantidad de usuarios que comenzaron a migrar cargas de trabajo a VMware Cloud on AWS (VMC) creció exponencialmente.


    Los casos de uso por los que las empresas migran a VMC son muchos, pero en muchos casos lo que estamos viendo es que lo están usando como estrategia de migración a la nube.


    A esta estrategia se la conoce como «lift and ship» y desde mi óptica requiere un esfuerzo bajo para la migración a la nube de cargas de trabajo VMWare. Lamentablemente solo sirve como punto de partida en la migración a la cloud.


    Si queremos realmente hacer una adopción de la nube tenemos que comenzar a consumir servicios nativos. Es por esto que elegí esta charla dentro de las más importantes.


    App Modernization – Cloud Infrastructure Transformation with VMware Tanzu Basic and Tanzu Standard [APP2454]

    Esta es de las charlas que no te pueden faltar si estas pensando simplificar tu estrategia de Kubernetes o bien estás tratando de salir de las soluciones que usas hoy en día.


    Desde el lanzamiento de vSphere 7 y mucho más desde la llegada de Tanzu los contenedores, y sobre todo, los clusters de Kubernetes, tienen un lugar de privilegio dentro del mundo VMware.


    Si vas a ir por este camino, tenes que participar de esta charla para entender qué hay disponible de la mano de Tanzu.


    Si no podes esperar al VMworld, te dejo este video sobre el tema.


    También, te dejo este episodio de los insane podcast de Wetcom donde hablamos de este tema con Octavio Duré de VMware.


    Security – Help Protect Anywhere Workforce with VMware Cloud Web Security [EDG1168]

    La pandemia extendió ampliamente la superficie de ataque que pueden ser explotada quienes estén buscando algún expuesto de seguridad.


    Durante los dos últimos años vimos subir en la prioridad de los IT Managers la seguridad de los accesos remotos y las redes de acceso Zero Trust.


    Si todavía estás usando una solución de seguridad y acceso remoto que tiene unos cuantos años esta es una charla que te puede brindar información sobre acceso remoto, content filtering y protección sobre malware conocido y los zero day.


    Networking – Better Secure Network Connectivity Between Public and Private Clouds: Panel [NET2687]

    Siguiendo la lista del multi-cloud y seguridad, esta charla con foco en NSX-T, cubre los aspectos necesarios para segurizar tanto las nubes privadas como las híbridas.


    Esta charla se enfoca en la seguridad y conectividad en ambientes VMware tanto en Hyperscalers como en VMware Cloud on AWS y en Azure VMware solution.


    Si todavía estás corriendo NSX-V, tenés que saber que queda sin soporte en enero 2022 por lo que te recomiendo hacer la migración antes de esa fecha.


    Si todavía no empezaste con la planificación de esta migración, te dejo este Insane Board de Wetcom que cubre los 3 caminos posibles de migración.


    Edge – Deploying VMs and Kubernetes with VMware Cloud Foundation at the Edge [EDG1294]

    La ejecución del cómputo en el borde es una tendencia que crece día a día. Hoy podemos ver empresas corriendo máquinas virtuales y contenedores en pozos de petróleo, porque las aplicaciones no tolerarían la latencia del viaje al centro de cómputos.


    O bien cargas de trabajo de inteligencia artificial tan bien diseñadas que no requieren ir hasta el centro de cómputos para ser procesadas.


    Para que esto sea posible, y no una pesadilla, correrlo dentro de VMware Cloud Foundation es una de las opciones más aconsejables.


    La solución es robusta y pensada para ambientes que no tienen tantos cambios como puede ser el borde.


    Si vas a correr cargas de trabajo en la nube, esta charla es para vos. Si queres profundizar en el tema antes el VMworld, te dejo este video que grabamos.


    End User Services – Digital Employee Experience: The Key to a Successful Anywhere Workspace [EUS2069]

    Con el foco puesto en garantizar el acceso remoto a los usuarios debido a la pandemia, en muchos casos se perdió el foco en la experiencia de los usuarios al utilizar estas soluciones.


    Siempre se valoró la velocidad del acceso y se dio poca importancia a «dónde accedían los usuarios».


    Esto tiene que cambiar ya que, en la mayoría de los casos, las soluciones que se implementaron fueron parches al problema de la pandemia.


    Esta charla tiene foco en la experiencia el usuario, lo tiene como foco, y es por esto que creo que tiene que estar en el listado.


    Inspire Change – Automating Ransomware Remediation with the VMware Carbon Black Cloud SDK [CODE2782]

    No cabe dudas que el tema Ransomware se vive con gran preocupación incluso en niveles que exceden las áreas de tecnologías de las organizaciones.


    Tener un plan de respuesta ante un ataque ransomware no es suficiente en la mayoría de los casos. Uno de los factores clave del tema ransomware es tener la capacidad de respuesta automática ante una situación de este tipo.


    ¿Por qué? Si esto sucede de madrugada lo más probable es que no tengamos capacidad de reacción manual por la mañana.


    Es por esto que creo que esta charla es clave.


    Las 10 charlas imperdibles de este VMWorld 2021 – Bonus track

    Hasta este momento elegí una charla de cada uno de los tracks definidos. Tengo encolados 2 charlas más que creo que no pueden quedarse afuera y también quiero compartirlas con vos.


    Multi-Cloud – VMware DRaaS – Combine Two Services for Comprehensive Disaster Recovery Plans [MCL1202]

    Sobre este tema hablamos hace un tiempo con Marcos Machado de VMware en uno de los episodios de los insane podcasts de Wetcom.


    Si estás por definir un plan de recuperación de desastres o bien pensás en modernizar el que ya tenés creado, esta charla es clave para conocer cómo hacerlo de forma simple y con un costo efectivo.


    Sin la necesidad de construir un centro de cómputos o de contratar los servicios de uno, la solución de DRaaS de VMware, tiene muchos beneficios más que conocer.


    Si queres profundizar antes del VMworld te dejo el episodio del podcast para que lo escuches en un rato.


    Networking – VMware SD-WAN – Getting Started [ISM-HOL-2240-95-ISM]

    Este último no es una charla en si, sino que es un hands on lab, o laboratorio.


    VMware pone a disposición de la comunidad una serie de laboratorios que permiten descubrir sus diferentes tecnologías.


    En este caso la tecnología a cubrir es VeloCloud, la solución de software-defined WAN de VMware.


    ¿Por qué creo que no te lo deberías perder? es un laboratorio simple, de nivel 100, que permitirá experimentar de primera mano lo simple que es poner en marcha la solución junto a todas sus funcionalidades.


    Si venís en una posición de liderazgo, te servirá para comprender que tanto esfuerzo va a tener que hacer tu equipo de trabajo para la puesta en marcha de las soluciones


    Si no conoces las soluciones SD-WAN de VMware, te recomiendo escuches este episodio de los insane podcast de Wetcom donde junto a Pablo Boscariol, las pudimos cubrir.


    Espero que esta lista te haya sido de utilidad y que te oriente a la hora de armar tu agenda del VMworld.

  • Cómo preparar la certificación AWS Cloud Practitioner

    Cómo preparar la certificación AWS Cloud Practitioner

    Después de mucho tiempo de no sentarme a preparar y rendir una certificación, decidí volver al ruedo con Cloud Practitioner de AWS. Como en la mayoría de los casos, poca información en español, así que decidí publicar esto para que quienes quieran preparar el examen tengan al menos una referencia en su idioma.


    En mi caso, tomé un entrenamiento inicial de IT College pero, como en la mayoría de las certificaciones, el contenido no es suficiente para sentarse a rendir la misma.


    Fuera de este entrenamiento, invertí unas 50 horas de estudio que, probablemente, con la mitad, hubiese sido suficiente.


    Qué es la certificación AWS Cloud Practitioner

    AWS Cloud Practitioner es una examen de tipo fundacional y se basa en los siguientes dominios:


    • Domain 1: Cloud Concepts 26%
    • Domain 2: Security and Compliance 25%
    • Domain 3: Technology 33%
    • Domain 4: Billing and Pricing 16%


    Si venís trabajando en IT hace un tiempo, probablemente la parte de Cloud Concepts sea la más fácil de asimilar. De todas formas, recomiendo leer el Well-Architected Framework para tener una visión un poco más “AWS” y también recomiendo estar familiarizado con los General Design Principles.


    Al ser una certificación del tipo fundacional, no entra en gran profundidad en temas técnicos, pero sí en cosas básicas de cada uno de los servicios. Es por esto que conocer qué hace cada uno de los servicios core de AWS es importantísimo.


    La realidad es que en el examen, las preguntas donde más se enfocan en servicios, son:


    • Cómputo (EC2, Lambda, etc)
    • Bases de datos (RDS, DBS, Aurora, etc)
    • Seguridad (IAM, GuardDuty, Inspector, etc)
    • Networkng (DirectConnect, VPN, VPC Peering, etc)


    Pero de tanto en tanto aparecen preguntas de otros servicios que no tuve en cuenta para la preparación del examen, como pueden ser Kinesis o Control Tower. Hay de todo, por lo que recomiendo, al menos, entender qué hace cada servicio.


    En la guía oficial del examen están todos los servicios cubiertos en el mismo.

    Tipos de preguntas y duración del examen

    El examen consta de 65 preguntas y de 100 minutos para responderlas.


    De acuerdo a la guía oficial de preparación del examen existen 15 preguntas que no tienen calificación, es decir, que no cuentan para el resultado final del examen. Estas preguntas no están identificadas.


    Las preguntas sin responder son consideradas como incorrectas por lo que “adivinar” la respuesta no es algo que esté mal visto dentro del examen.


    En el examen se pueden marcar las preguntas para revisión por lo que ante dudas, se pueden marcar las preguntas para una revisión al finalizar el examen.


    Las preguntas son del tipo multiple-choice y multiple-answer, por lo que podés encontrarte con preguntas pidiendo más de una respuesta.


    Material para preparar el examen

    AWS tiene varias iniciativas para formar cada vez más personas en el mundo de sus servicios cloud. Es por esto que en varios países se dictan entrenamientos gratis todos los meses. Este fue mi primer paso y compartí dos mañanas con gente de México y de Argentina. Te recomiendo que busques los entrenamientos gratuitos para tu país.


    Como decía en el inicio, este curso es introductorio, por lo que te recomiendo complementarlo con los documentos listados más abajo y claramente haciendo exámenes de prueba.


    Por otro lado, AWS pone a disposición un entrenamiento también en su propio portal. Es en inglés y toma unas 6 horas completarlo. Ahí mismo tenés un banco de 30 preguntas para completar y ver que tan bien estás preparado para el examen.


    Este curso es complementario, pero creo que vale la pena hacerlo, ya que explica muy bien los conceptos cubiertos en el examen.


    Bancos de preguntas y preguntas de ejemplo

    AWS pone a disposición 10 preguntas modelo para que puedas hacerte una idea de con qué tipo de preguntas podés encontrarte en el examen. Creo que si podés responder estas 10 preguntas de forma correcta, estás bien encaminado para el examen.


    Buscando no gastar dinero dejo aquí una lista de bancos de pregunta que creo deberías explorar para tener un poco más de idea sobre qué podés encontrarte en el examen:


    Ningún video o guía o banco de preguntas va a cubrir la totalidad de los temas, por lo que te recomiendo barrer la mayor cantidad para cubrir los espacios vacíos.


    Desde hace unos años me convertí en fanático del concepto de aprendizaje espaciado y por suerte encontré un banco de tarjetas con este concepto en este enlace. Si bien está pensado para la certificación de arquitecto, muchas de las tarjetas sirven para el practitioner.

    Documentos complementarios que deberías estudiar

    Esta es una lista de los documentos que encontré útiles para preparar el examen:


    White Papers

    Estos son los white papers que sumaron a la hora de preparar el examen:


    Como podés ver, hay mucho material y de muchas fuentes que te van a permitir preparar y pasar tu certificación AWS Cloud Practitioner sin gastar un solo centavo. Espero que te sirvan.

  • ¿Cuál es el mejor procesador Intel para tus operaciones de IT?

    ¿Cuál es el mejor procesador Intel para tus operaciones de IT?

    A la hora de elegir un procesador para tus operaciones IT es clave identificar el caso de uso que le estaremos dando y las cargas de trabajo que estarán corriendo. De esta manera , podremos asegurarnos un alto rendimiento para nuestro SDDC y un tiempo de respuesta acorde a las operaciones diarias.


    La 3° generación de procesadores Intel XEON en las categorias GOLD y PLATINUM son escalables y se adaptan a muchas cargas de trabajo, pero ¿cómo elegir el procesador que mejor se adapte a las necesidades de tus operaciones?  Conocé todo en el siguiente video.


    ¿Cuál es el mejor tipo de procesador según su propósito?

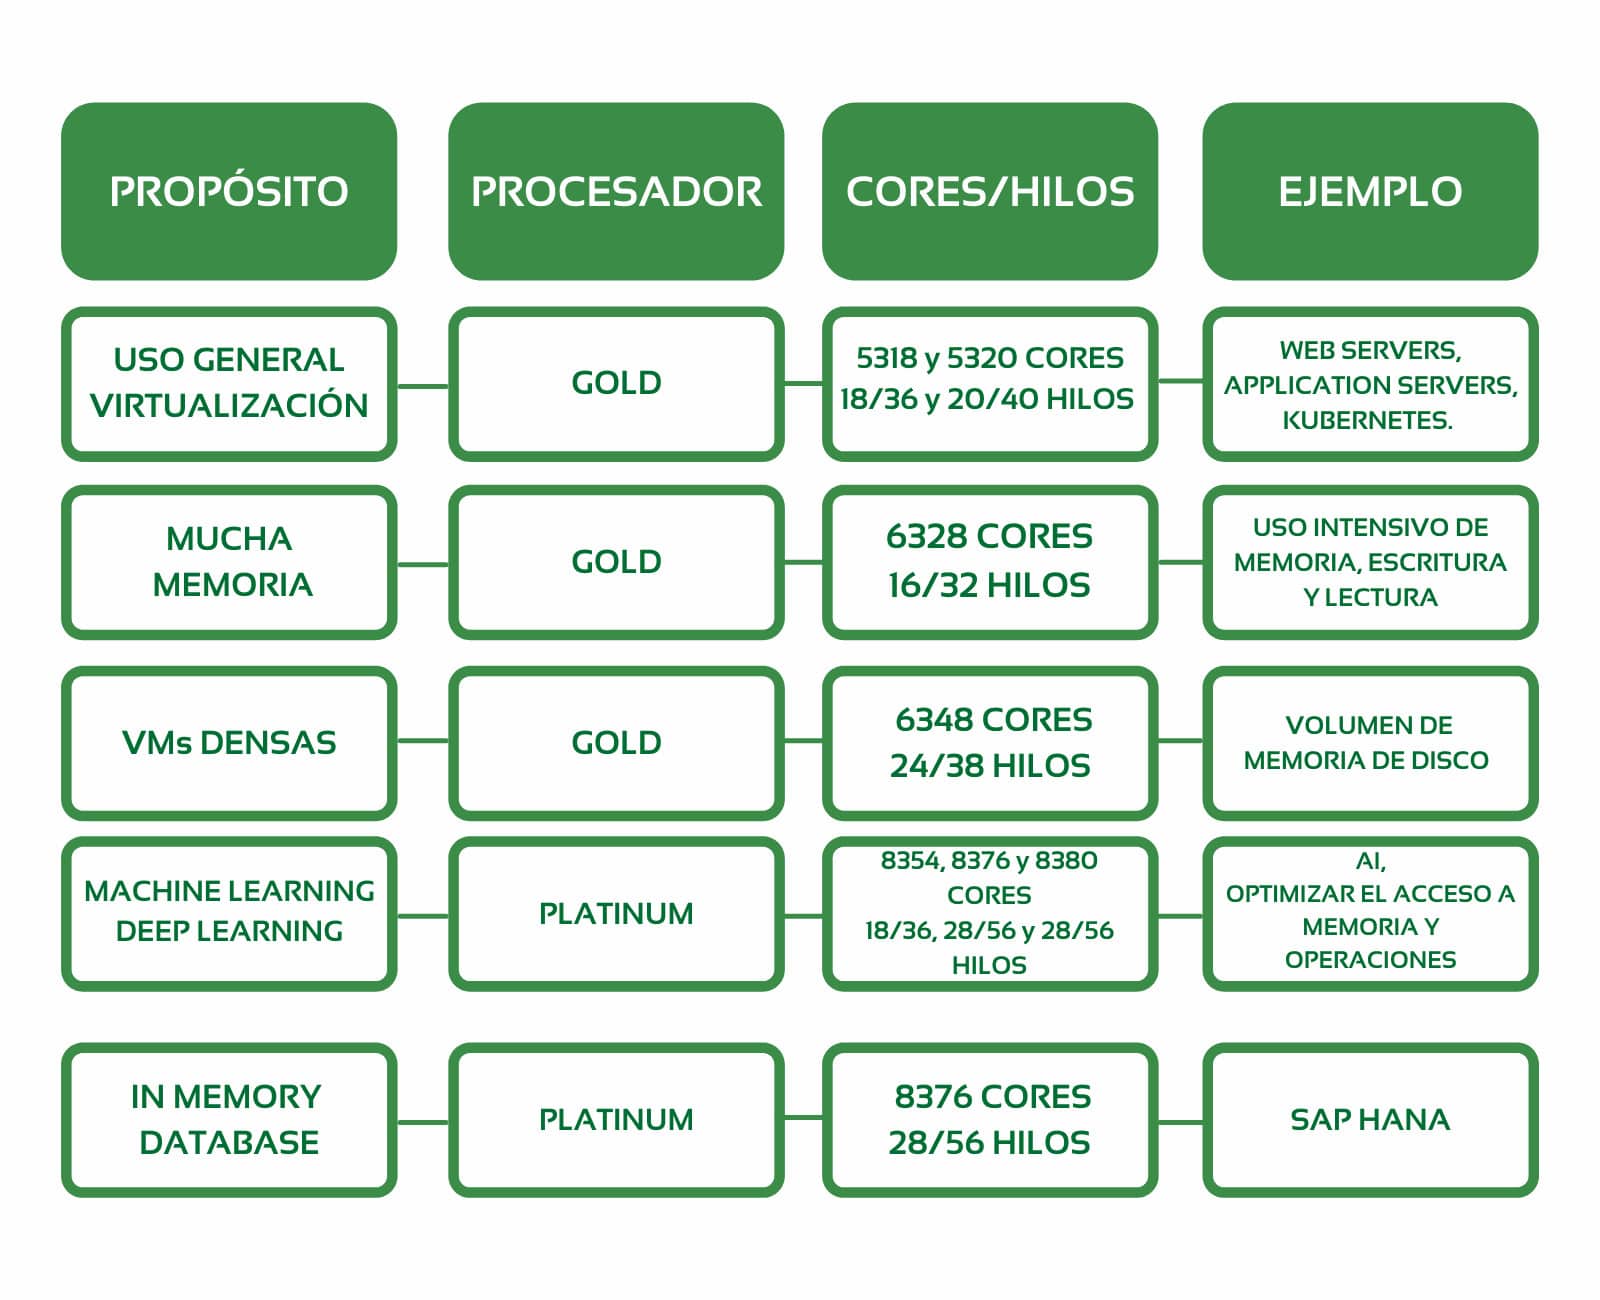
    Considerando que queremos una arquitectura escalable y de alta velocidad, elegir los procesadores de manera adecuada es fundamental. En el siguiente cuadro se agrupan los principales propósitos y procesadores que dan respuesta a las necesidades del mercado actual.


    ¿Cuál es el mejor procesador Intel para tus operaciones de IT?


    En resumen, los procesadores GOLD están excelentemente preparados para trabajar con operaciones de virtualización y cloud computing. Si necesitamos ir  a algo más denso y optimizar el acceso a memoria y operaciones de Machine Learning o Deep Learning, la mejor opción es ir por un Platinum.


    Para más información sobre equipos hiperconvergentes Intel, contactanos.


    Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.