El 13 de octubre, Broadcom anunció VMware HyperArmor, una nueva capa de seguridad que trabaja dentro del propio hipervisor ESX de VMware Cloud Foundation (VCF) y de VMware vSphere Foundation (VVF). Viene a cubrir dos huecos que el parcheo y el hardening no alcanzan a cerrar: el tiempo que pasa entre que se publica una vulnerabilidad y se aplica el parche, y el acceso a los hosts con credenciales robadas. Según Broadcom, va a estar disponible próximamente.
En resumen
- HyperArmor protege el host ESX, no las VMs: no instala agentes dentro de los sistemas operativos invitados.
- Hace tres cosas: virtual patching en el hipervisor, bloqueo de cualquier proceso que no sea conocido y MFA para el acceso por SSH.
- Complementa a vDefend en la red y a VMware Live Recovery en la recuperación. No reemplaza el parcheo.
Por qué el hipervisor está en la mira
Atacar un hipervisor rinde más que atacar una VM: quien toma el control de un host ESX controla todas las máquinas virtuales que corren encima. Por eso varios grupos de ransomware tienen versiones pensadas para cifrar datastores de ESXi, y campañas como ESXiArgs, en 2023, llegaron a miles de servidores expuestos.
A eso se suma la velocidad. Broadcom cita datos de la Cloud Security Alliance: en 2022 pasaban en promedio 32 días entre la publicación de una vulnerabilidad y su explotación; en 2023, 5 días. Con herramientas de IA que encuentran fallas y arman exploits de forma automatizada, hoy ese plazo se mide en horas.
Los dos huecos que quedan abiertos
VCF ya trae mucho resuelto: configuración endurecida, cifrado, identidad centralizada y live patching, que permite aplicar parches en ESX sin mover las VMs ni poner el host en mantenimiento. Aun así, quedan dos frentes:
- El tiempo entre el aviso y el parche. Para aplicar un parche, primero tiene que existir, y después hay que probarlo y desplegarlo en producción. Si el exploit aparece en horas, ese intervalo deja al host expuesto.
- Las credenciales robadas. Con una contraseña de administrador válida, un atacante entra por SSH y ejecuta comandos sin explotar ninguna falla. Ningún parche resuelve eso: es un problema de identidad.
Qué hace VMware HyperArmor
1. Virtual patching en el hipervisor
HyperArmor intercepta en tiempo real las acciones maliciosas durante la ejecución de procesos en el host y bloquea la explotación de vulnerabilidades críticas antes de que exista el parche oficial. No hace falta reiniciar el host ni frenar las cargas. El parche se sigue aplicando, pero con tiempo para probarlo.
2. Solo corre lo que tiene que correr
Un host ESX ejecuta un conjunto chico y predecible de procesos. HyperArmor parte de esa base conocida, lo que Broadcom llama seguridad positiva, y bloquea cualquier ejecutable, script o escritura de archivos que no esté autorizado. Como trabaja en la capa de infraestructura, no necesita agentes dentro de las VMs y, según el fabricante, el impacto en el rendimiento es mínimo.
3. MFA para el acceso por SSH
El acceso por SSH a ESX pasa a pedir dos pasos: las credenciales habituales y un código temporal (TOTP) asociado a una identidad definida aparte. Aunque alguien consiga la contraseña de un host por phishing o por una filtración, no llega a la línea de comandos sin ese segundo factor.
Dónde encaja en la seguridad de VCF
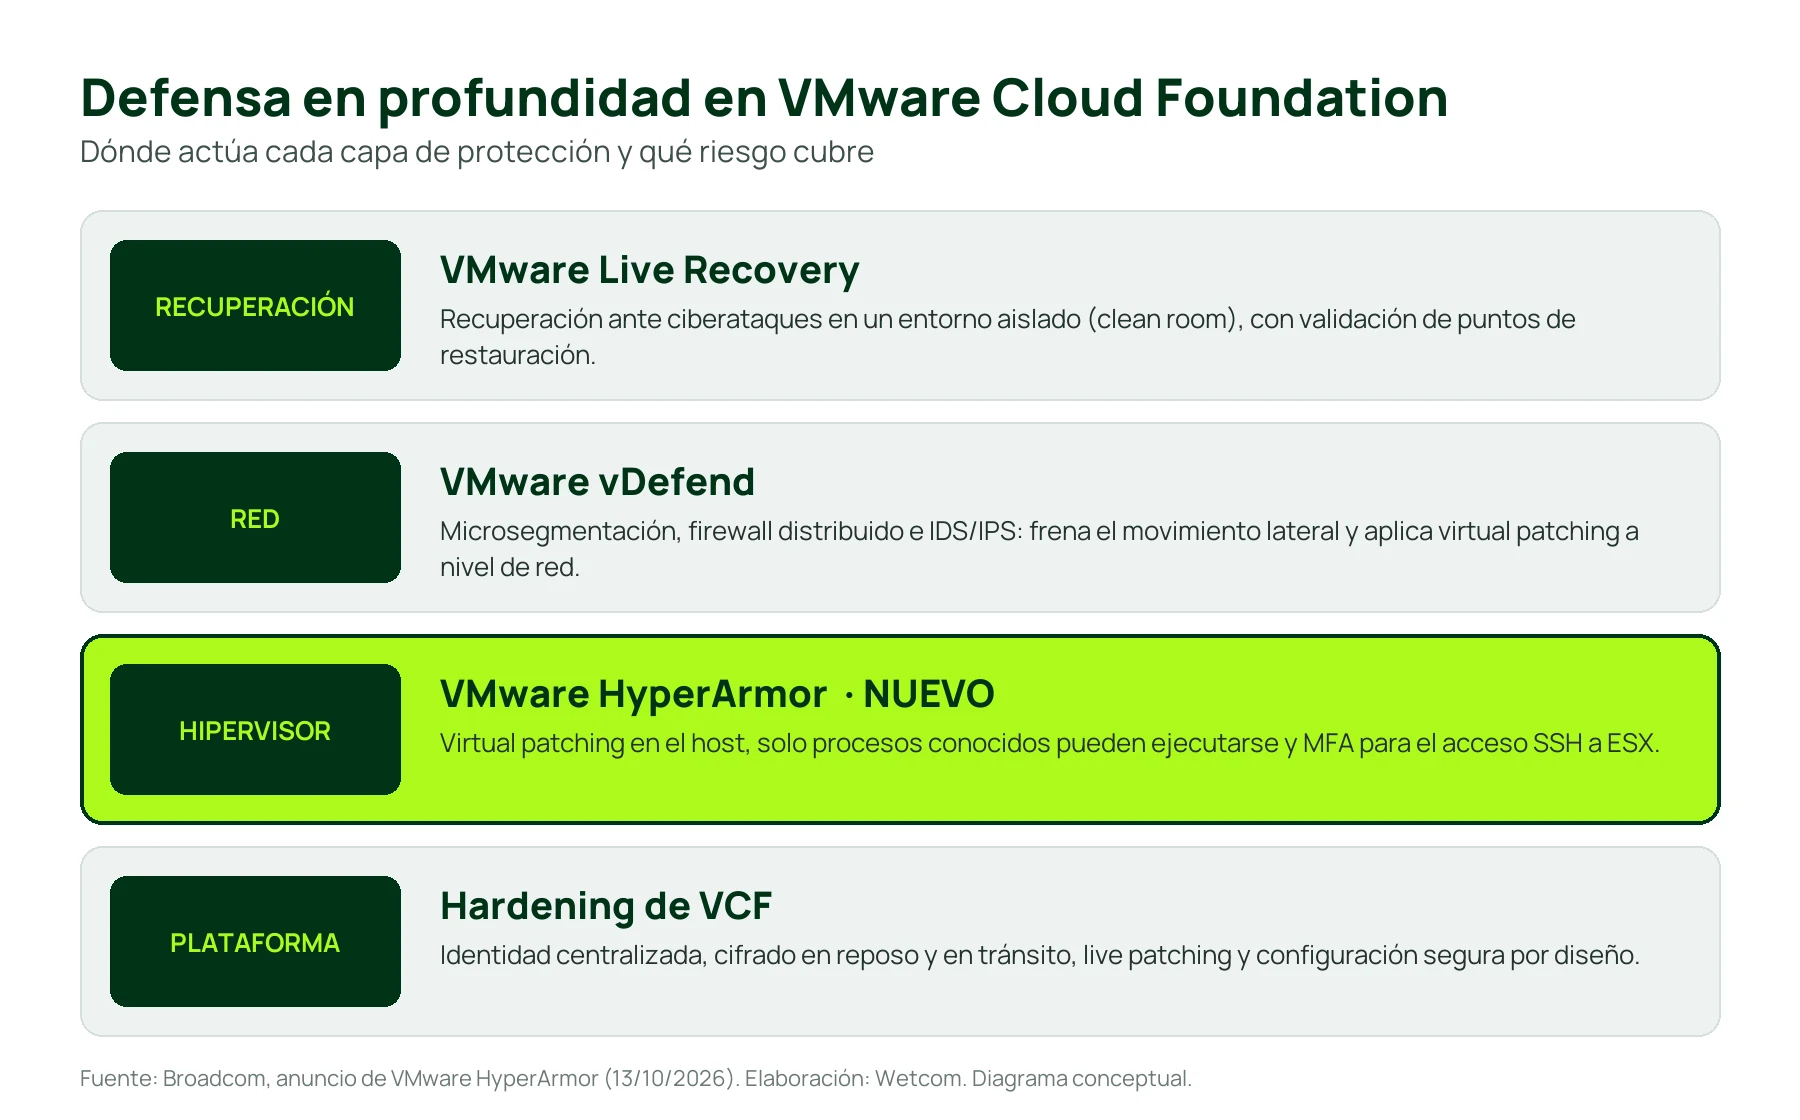
| Capa | Solución | Qué cubre |
|---|---|---|
| Plataforma | Hardening de VCF | Identidad centralizada, cifrado en reposo y en tránsito, live patching. |
| Hipervisor | VMware HyperArmor | Explotación de vulnerabilidades en ESX, procesos no autorizados y acceso con credenciales robadas. |
| Red | VMware vDefend | Microsegmentación, firewall distribuido, IDS/IPS y virtual patching a nivel de red. |
| Recuperación | VMware Live Recovery | Recuperación ante ciberataques en un entorno aislado, con validación de los puntos de restauración. |
La idea es que un atacante encuentre una barrera en cada capa. Si ya trabajás la microsegmentación con vDefend, HyperArmor cubre lo que vDefend no ve: lo que pasa dentro del propio hipervisor.
Qué podés hacer hoy
HyperArmor todavía no está disponible de forma general y Broadcom aún no publicó los detalles de licenciamiento. Mientras tanto, hay trabajo que podés adelantar en tus hosts ESX:
- Revisar quién tiene acceso SSH a los hosts y mantenerlo deshabilitado cuando no se usa.
- Medir cuánto tardás hoy en aplicar un parche crítico de ESX, desde el aviso hasta producción.
- Confirmar que la red de gestión de los hosts esté separada de las redes de usuarios y no sea accesible desde Internet.
- Validar que tus backups sean inmutables y que la recuperación esté probada.
Cómo te ayudamos en Wetcom
Como Pinnacle Partner de Broadcom, te ayudamos a evaluar la exposición de tus hosts ESX, aplicar el hardening de VCF y planificar la adopción de HyperArmor cuando esté disponible, junto con la microsegmentación de vDefend. Si preferís delegar la operación, nuestro servicio de Networking & Security se ocupa 7×24.
¿Querés saber qué tan expuestos están tus hosts ESX? Pedí una revisión con nuestros especialistas.
Preguntas frecuentes
¿HyperArmor reemplaza el parcheo de ESX?
No. Bloquea la explotación mientras el parche no está aplicado, pero el parche se sigue instalando. Lo que cambia es la urgencia: podés probarlo y desplegarlo en una ventana planificada.
¿Hay que instalar agentes en las VMs?
No. HyperArmor protege el host ESX desde la capa de infraestructura y no requiere agentes en los sistemas operativos invitados.
¿Con qué productos funciona?
Broadcom lo presenta para VMware Cloud Foundation y VMware vSphere Foundation.
¿Cuándo va a estar disponible?
Broadcom lo anunció el 13 de octubre de 2026 como disponible próximamente. Apenas haya fecha y condiciones comerciales, lo vas a ver en este blog.
Fuentes
- Broadcom. VMware HyperArmor, página del producto.
- Prashanth Shenoy, Broadcom. Proactive Defense: Enhancing Hypervisor Security in the AI Era, 13 de octubre de 2026.
Deja un comentario