Etiqueta: Google Cloud

Notas sobre Google Cloud en el blog de Wetcom.

  • La estrategia más rápida y segura para modernizar tu infraestructura VMware

    La estrategia más rápida y segura para modernizar tu infraestructura VMware

    El dilema de la nube

    Hace años que la nube promete innovación, pero la realidad del data center suele chocar con la inercia operativa. Esto deja a muchos equipos de IT frente al mismo dilema: migrar rápido con un Lift & Shift o avanzar lentamente hacia la modernización.

    Google Cloud VMware Engine (GCVE) resuelve este conflicto. La migración de cargas VMware on-premise a Google Cloud es un proceso simple, casi equivalente a mover un datacenter VMware hacia otro, pero sobre infraestructura cloud.

    Lo fundamental es entender que GCVE no es el destino final; sino puente estratégico y de bajo riesgo. Permite migrar con urgencia (preservando VMware) mientras habilitamos el camino hacia la modernización (cloud-native).

    Hoy el mensaje ya no es solo Lift & Shift: es Lift, Run & Transform.
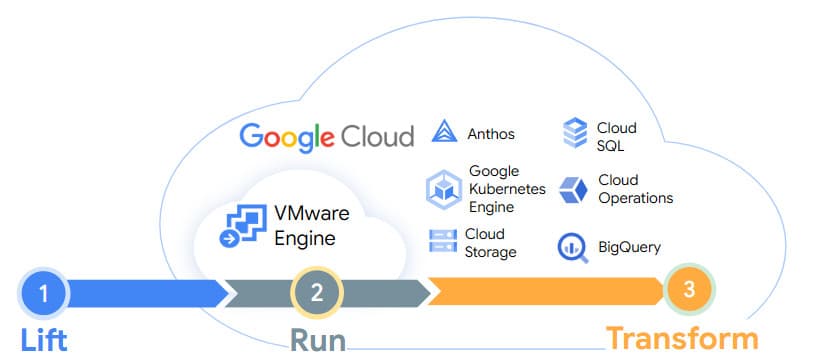
    Lift, run and transform

    GCVE como Rehost Inteligente y Flexible

    El principal valor de GCVE está en su velocidad y en la reducción del riesgo al migrar entornos VMware hacia Google Cloud. GCVE ejecuta un SDDC completo de VMware (vSphere, vCenter y NSX) de forma nativa en Google Cloud, lo que permite migrar cargas sin re-arquitecturar aplicaciones ni modificar la lógica existente.

    Moverse a GCVE también libera a los equipos de IT de tareas operativas y de bajo valor, como aplicar parches, administrar almacenamiento o mantener servidores físicos. La adopción es gradual y acumulativa: muchos servicios de Google Cloud pueden habilitarse con apenas unos clics, permitiendo que el talento técnico se enfoque en optimizar la arquitectura y en iniciativas que realmente aportan al negocio.

    Actualizar sistemas operativos, gestionar bases de datos o sostener infraestructura física no genera diferenciación. Aterrizar en GCVE acerca a las organizaciones a un modelo donde those cargas operativas se reducen, mientras se aprovechan los servicios de nube con mayor inteligencia para capitalizar todo su potencial.

    La Flexibilidad de los Flex CUDs

    Hablemos de cómo Google acompaña este enfoque de transformación.

    Un temor frecuente al migrar a la nube es quedar atado a contratos rígidos o a tipos de máquinas específicos. Google resuelve este desafío con un modelo mucho más flexible, especialmente valioso durante etapas de transición:

    • Google ofrece Compromisos de Uso Flexible (Flex CUDs), que permiten comprometerse con un monto de gasto en dólares de cómputo, no con una máquina o servicio particular. En GCVE, esta es la única modalidad de CUD disponible, lo que desde el inicio habilita la posibilidad de migrar más adelante hacia otros tipos de workloads sin perder los beneficios del descuento.

    En términos simples: podés comprometerte a gastar una cantidad $X y luego cambiar el tipo o la región de la máquina, incluyendo nodos de GCVE, instancias de GCE, GKE y otros servicios, manteniendo siempre el descuento asociado.

    Este modelo elimina el riesgo de vendor lock-in por hardware o servicio, and habilita una transición fluida hacia otros servicios de cómputo cuando llegue el momento de avanzar en la modernización de tus aplicaciones.

    La ruta con Flex CUDs en GCVE
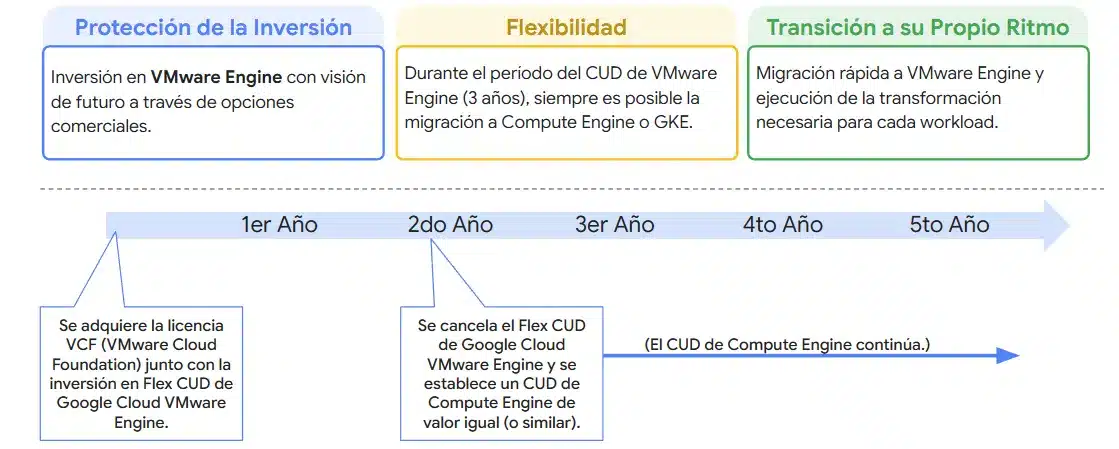
    Inversión en GCVE

    Siguiendo la captura anterior, tu inversión en los nodos de GCVE queda protegida durante todo el ciclo. Si en el segundo año decidís migrar una carga de VMware hacia Compute Engine (GCE) o GKE, podés cancelar el CUD de GCVE y transferir su valor remanente para establecer un nuevo CUD equivalente en GCE o GKE.

    Esto te permite mantener el descuento, conservar el ahorro y acompañar la evolución de tus workloads, reflejando de manera precisa el enfoque de Lift, Run & Transform.

    Conectividad Nativa: El Primer Paso hacia PaaS

    Como mencioné antes, uno de los errores más comunes es ver GCVE como un silo. Su verdadero valor está en su conectividad nativa de baja latencia con el ecosistema de Google Cloud. Una vez que tu entorno VMware está en GCVE, tus aplicaciones heredadas están literalmente a milímetros de consumir servicios nativos de Google.

    No aprovechar estos servicios nativos representa una pérdida del TCO real de la infraestructura. Por eso es fundamental utilizar el tiempo que GCVE ofrece para ser estratégicos con cada aplicación y planificar qué workloads pueden modernizarse sin disrupción.

    Desde Wetcom hacemos especial foco en identificar el consumo base para dimensionar Flex CUDs con precisión, asegurando ahorro en todo el cómputo y habilitando una transición ordenada hacia otros servicios cuando tenga sentido.

    Algunos ejemplos de caminos posibles y que podemos probar con PoCs sin disrupción incluyen:

    • Hacia Google Compute Engine (GCE): Ideal para workloads que pueden beneficiarse de familias de máquinas especializadas, incluidas instancias con GPU o TPU.
    • Hacia servicios PaaS de Bases de Datos: Como Cloud SQL, AlloyDB o Cloud Spanner. Muchas de estas transiciones se logran de manera transparente utilizando el servicio nativo Database Migration Service (DMS) para migraciones homogéneas. Esto libera la carga operativa de los DBAs delegando la responsabilidad a Google.
      Un dato de valor, la posibilidad de probar bases de datos como las que mencione y sin disrupción es un gran beneficio, ya que al tener baja latencia entre GCVE and el servicio nativo, las pruebas de concepto no impactan el servicio de producción.
    • Hacia Contenedores (Cloud Run / GKE): GCVE facilita identificar qué VMs son candidatas naturales para avanzar hacia modelos cloud-native cuando llegue el momento.

    Seguridad Nativa y Mitigación de Riesgos

    Y no nos limitemos únicamente en la modernización de nuestras aplicaciones. La preocupación por la seguridad en la nube es natural, y en Google Cloud se aborda con un enfoque de “menor privilegio” y “guardrails” claros.

    • La interconexión de GCVE con el VPC del cliente permite configurar micro-firewalls granulares, garantizando que solo los puertos y servicios estrictamente necesarios estén abiertos.
    • Servicios como Cloud Armor, Next Generation Firewall (NGFW) y Security Command Center (SCC) ofrecen una batería de protección y análisis. SCC, en particular, analiza la infraestructura and alerta sobre riesgos, ofreciendo una guía de best practices para mitigar vulnerabilidades como ataques de ransomware.
    • Y algo fundamental: establecer un Foundation adecuado desde el inicio, definiendo límites, permisos y controles por perfil de usuario, para evitar configuraciones riesgosas o costos inesperados. Desde Wetcom podemos acompañarlos en este diseño.

    Pero mejor, veamos esta gráfica que resume claramente el recorrido que estamos describiendo:
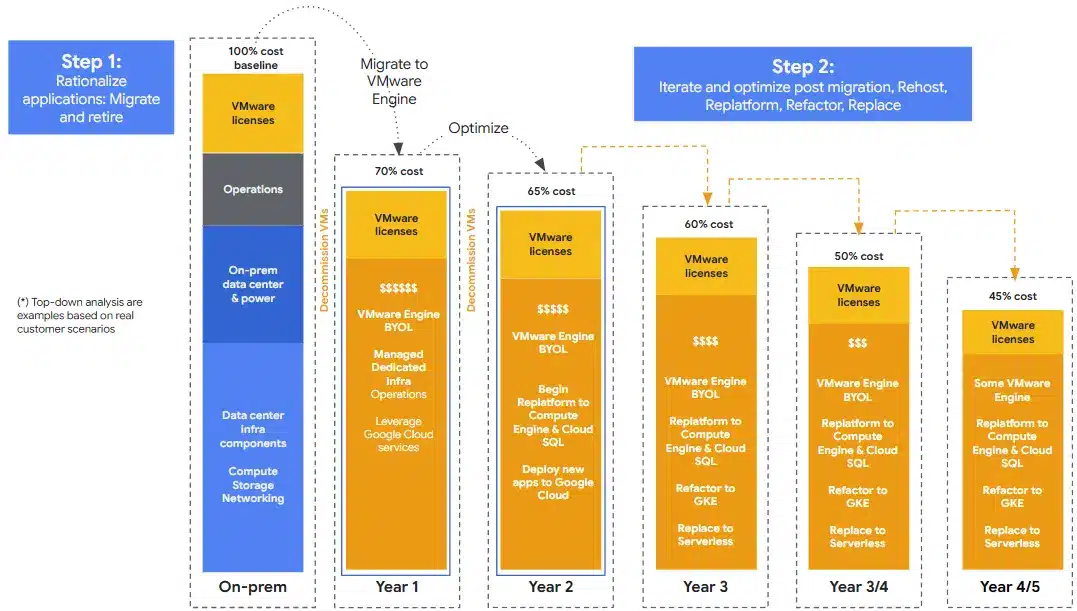
    Steps migración on prem a nube

    Esta gráfica de Google Cloud resume la hoja de ruta que podemos diseñar, mostrando cómo se pasa de un costo base del 100% on-premise a aproximadamente un 45% del costo original en el quinto año. Lo interesante es que este ahorro puede sostenerse —y amplificarse— gracias a los Flex CUDs, que permiten transicionar el compromiso a distintos servicios de cómputo a medida que avanzamos con el Replatform & Refactor hacia servicios como GCE o GKE. Esto habilita liberar nodos de GCVE y reducir, de forma progresiva, parte del licenciamiento de VMware que quedaría en desuso.

    El resultado final es un entorno híbrido optimizado:

    • GCVE para aquellas aplicaciones legacy que necesitan seguir ejecutándose allí, a milímetros de los servicios nativos de Google.
    • Y el resto de las aplicaciones ya modernizadas sobre GCE, GKE o bases de datos como servicio, aprovechando todo el potencial de la nube.

    El proceso puede requerir tiempo para determinadas cargas de trabajo, pero el impacto acumulado habilita un aprovechamiento total del TCO de tu infraestructura con el correr de los años.

    Inversión Inteligente, Futuro Asegurado

    La elección de GCVE no es un compromiso con la tecnología de ayer, sino una decisión inteligente de migración. Te permite resolver la urgencia del presente mientras habilitás el futuro de la modernización, con la flexibilidad financiera que ofrecen los Flex CUDs.

    Si te quedaste con ganas de indagar un poco más sobre hacia dónde podrías transicionar tus cargas de trabajo en GCP, te recomiendo este episodio de nuestros #InsanePodcasts, donde contamos distintos escenarios posibles: Google Cloud VMware Engine: Cómo evitar la fatiga tecnológica

    ¿Buscás una estrategia segura para evolucionar tu entorno VMware?

    Desde Wetcom podemos acompañarte con un Cloud Assessment 100% bonificado para evaluar tu entorno VMware (o de otra nube) y diseñar una Hoja de Ruta hacia la modernización progresiva.

    ¿Migrando a GCVE? También te ayudamos con la cotización de licencias y nodos.
    Accedé ahora

  • Google Cloud Next: los 10 anuncios más destacados

    Google Cloud Next: los 10 anuncios más destacados

    Infraestructura en la Nube

    Google Cloud propone una infraestructura optimizada para cargas de trabajo, con un enfoque en IA y aplicaciones empresariales:

    #1 | Nuevas familias de instancias de CE y 7th Gen TPU Ironwood

    En un intento por ofrecer una capacidad sin precedentes para el entrenamiento y la inferencia de los modelos de IA más grandes y complejos, Google Cloud lanzó las nuevas familias de instancias de Compute Engine y la 7ma generación de TPU Ironwood.

    Las VMs A4 y A4X, impulsadas por los procesadores NVIDIA B200 y GB200, están diseñadas para ofrecer una capacidad sin precedentes en el entrenamiento e inferencia de los modelos de IA más grandes y complejos. Además, se suman las C4D (alto rendimiento), Z3 (cargas intensivas en almacenamiento), H4D (HPC escalables) y M4 (rendimiento duplicado para SAP). La 7ma generación de TPU Ironwood promete 5 veces más capacidad de cómputo y 6 veces más memoria en comparación con la generación anterior (Trillium).

    #2 | Novedades en Google Cloud VMware Engine (GCVE)

    Google Cloud reafirma su compromiso por ofrecer soluciones de vanguardia para quienes prefieran el modelo de nube híbrida.

    GCVE ahora soporta 26 tipos de nodos ve2, lo que permite un dimensionamiento más preciso y eficiente del entorno. También se anunció la disponibilidad general del VMware Engine Update Center en la consola de Google Cloud, facilitando la gestión de actualizaciones de nubes privadas.

    #3 | Google Distributed Cloud (GDC) potenciado con IA

    Google Distributed Cloud permite aprovechar las capacidades de IA de Google en entornos on-premise y edge. En breve, Gemini estará disponible en la infraestructura on-premise de los clientes de GDC, soportando plataformas NVIDIA DGX y HGX.

    También se anunció la llegada de Google Agentspace Search en GDC, ofreciendo búsquedas en entornos on-premise, asegurando respuestas precisas y seguras, sin comprometer la residencia de datos ni la latencia.

    #4 | Cross-Cloud Network: una red para la era de la IA

    Google presentó Cloud WAN, una solución de backbone empresarial completamente gestionada, diseñada para transformar arquitecturas WAN tradicionales.

    En cuanto a la seguridad de red, se anunciaron mejoras en Cloud NGFW con Malware Detection, protegiendo contra el 99.5% del malware conocido y nuevo,  y DNS Armor, que detecta exfiltración de datos basada en DNS y ataques de comando y control.

    #5 | Innovaciones en Google Kubernetes Engine para la IA

    Google Kubernetes Engine (GKE) recibirá mejoras significativas en 2025: GKE Autopilot estará disponible para clústeres estándar.

    Gemini Cloud Assist Investigations (en private preview) ayudará en la resolución de problemas en GKE, mientras que GKE AI Inference Recommendation (public preview) usará Gemini Cloud Assist para configurar la infraestructura y los recursos optimizados. GKE Inference Gateway ofrecerá enrutamiento inteligente para la inferencia de IA. Por último,  RayTurbo on GKE y Cluster Director mejorarán el rendimiento y la gestión de clústeres a gran escala.

    #6 | Bases de datos con mayor compatibilidad y soporte de IA

    Se anunciaron nuevas capacidades de Gen AI en AlloyDB, incluyendo integración con Google Agentspace, soporte para lenguaje natural y búsqueda vectorial. Firestore ahora es compatible con MongoDB, ofreciendo a los desarrolladores portabilidad de APIs. Cloud SQL y AlloyDB soportarán Arm, con instancias C4A optimizadas para aplicaciones intensivas en datos.

    Los servicios ampliados de Oracle y Google Cloud incluyen Oracle Base Database Service y la disponibilidad global de Exadata X11M. Además, Database Migration Service ahora admite migraciones de SQL Server a PostgreSQL para Cloud SQL y AlloyDB.

  • Wetcom joins Google Cloud Partner Advantage Program

    Wetcom joins Google Cloud Partner Advantage Program

    Buenos Aires, 4 December 2024 — Wetcom S.A., a leading provider of hybrid cloud advisory and delivery services in Latin America, announced today that it has joined Google Cloud Partner Advantage as a Partner level partner for the Sell and Service Engagement Models, giving Google Cloud customers the ability to combine Google Cloud’s scalable, flexible, and secure cloud infrastructure, data analytics and generative AI capabilities with Wetcom’s innovative services to accelerate their hybrid cloud journeys.


    As a Google Cloud partner, Wetcom expands its ability to provide Google Cloud’s technology to customers across Latin America, plus dedicated expertise and support to drive customer adoption and satisfaction. Wetcom’s team currently holds expertise in: Google Cloud compute, Google Cloud databases, VM migration, legacy applications modernization, and cloud native application development.


    Further, as a Google Cloud Partner level partner for the Sell and Service Engagement Models, Wetcom will assist its clients using Google Cloud to optimize their workplace environment while improving productivity and reducing costs.


    Diego Quintana, Managing Director at Wetcom, said, “The partnership with Google Cloud underscores our customer-first approach as it further enables us to guide businesses on choosing the right hybrid cloud technology. Combined with Wetcom’s expertise, this partnership will help clients to enhance business performance and scale faster and safer, while addressing some of their most critical challenges and business needs.”


    .Joining the Google Cloud Partner Advantage program allows Wetcom to broaden its capabilities focused on accelerating and securing their customers’ hybrid cloud journeys.


    About Wetcom:


    Wetcom is a regional IT service delivery company made up of a talented team passionate about putting virtualization and cloud computing technologies into practice. Its professional services are designed to help customers focus on innovation and business growth, as Wetcom deals with Day 1 and Day 2 operations.


    For more information on how Wetcom delivers for its clients across financial services, retail, energy, and other industries, visit  www.wetcom.com ​


    PR contact: Gabriela González, contact form

  • VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción

    Luego de los cambios anunciados por Broadcom en el portfolio de VMware, hay información clave que deberías conocer para migrar rápidamente al nuevo modelo de licenciamiento.


    Transición a licencias basadas en suscripción

    Básicamente, la adquisición de VMware por Broadcom significó una revolución a nivel mundial y un cambio rotundo en la estrategia de licenciamiento.


    ¿Qué implica el anuncio reciente de Broadcom para todos los clientes que tienen licencias VMware en su infraestructura? Lo resumimos en tres puntos principales:


    • Fin de la venta de licencias perpetuas:  ya no se podrá adquirir licencias perpetuas ni renovar el soporte de dichas licencias.
    • Cambio a modelo de suscripción:  las suscripciones serán prepagas, por un período predefinido de 1, 3 ó 5 años, y se cotizarán por core.
    • Simplificación del portfolio a dos ofertas principales: VMware Cloud Foundation y vSphere Foundation.


    La simplificación del portfolio de VMware y el nuevo modelo de licenciamiento anticipa un gran cambio y una enorme oportunidad para los decisores de IT. El fin al modelo tradicional de licencias perpetuas y el pasaje a suscripción promete, sin dudas, más tecnología, más flexibilidad, más innovación,  más eficiencia, por un costo bastante menor. 


    Productos VMware que ya no estarán disponibles a la venta

    Ahora bien, más allá de las bondades del nuevo portfolio de VMware by Broadcom, cabe preguntarse:


    • ¿Cómo afectarán estos cambios a los usuarios de VMware? 
    • ¿Cuáles son las acciones inmediatas que dichos usuarios deberían considerar? 

    En primer lugar, es importante llevar tranquilidad; aquellos clientes que hayan adquirido licencias perpetuas pueden seguir utilizando sus productos. No obstante, una vez que sus contratos de soporte y suscripción SnS finalicen, ya no podrán tener acceso al soporte de VMware o a las actualizaciones de nueva versiones. ¡¡Por ello la importancia de actuar rápidamente y mantener operativa la plataforma de IT!!


    IMPORTANTE: Si tus contratos de soporte para licencias perpetuas VMware están próximos a vencerse, deberás analizar el pasaje a suscripción de inmediato para mantener el soporte técnico y actualizaciones de software de tus productos.


    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción


    Somos Partner Oficial de Broadcom en Latinoamérica. Los más preparados para ayudarte en esta transición. 

    Evaluá el estado de tus licencias VMware ahora. No te quedes sin soporte.


    Veamos cuáles son los productos de VMware que se verán impactados con este cambio,  y que ya no estarán disponibles para ser adquiridos en modo perpetuo:


    • VMware Cloud Foundation
    • VMware vSphere
    • VMware vSAN
    • VMware NSX
    • VMware HCX
    • VMware Site Recovery Manager
    • VMware vCloud Suite
    • VMware Aria Suite
    • VMware Aria Universal
    • VMware Aria Automation
    • VMware Aria Operations
    • VMware Aria Operations for Logs
    • VMware Aria Operations for Networks


    La oferta principal de VMware by Broadcom

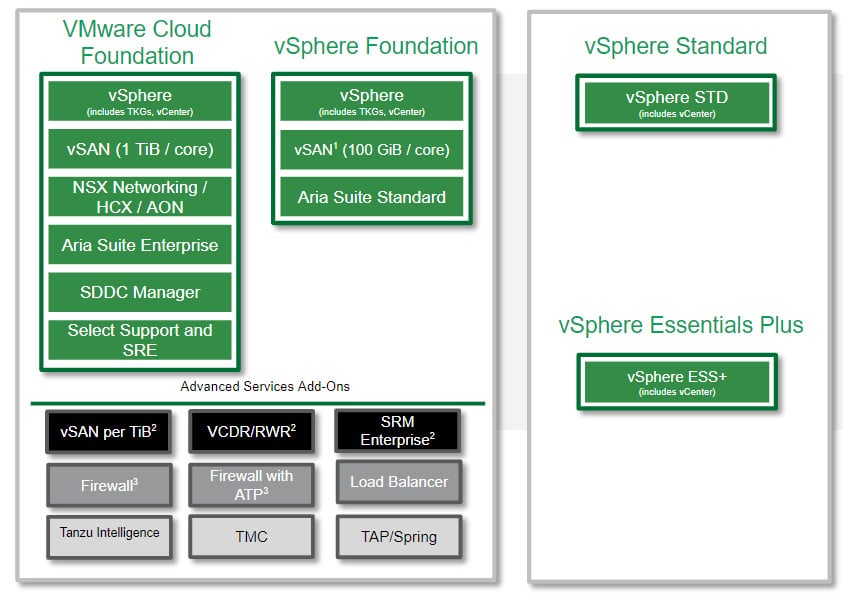
    Los paquetesdel portfolio estandarizado de VMware by Broadcom con los que podemos contar ahora son esencialmente cuatro,  dependiendo de las dimensiones del datacenter y casos de usos específicos: VMware vSphere Foundation y VMware Cloud Foundation por un lado,  y  vSphere Standard y vSphere Essentials Plus por el otro.


    1. VMware vSphere Foundation (VVF): aparece en escena como una solución innovadora, destinada a optimizar los centros de de cómputos medianos y pequeños, aunque puede aplicar a empresas de todos los tamaños. Promete un mejor rendimiento, disponibilidad y eficiencia de la infraestructura y las aplicaciones. Ofrece mayor innovación en DevOps ya que incluye una plataforma integrada de autoservicio para contenedores y máquinas virtuales con Kubernetes.


    Se licencia por core, con una capacidad mínima de 16 cores por CPU. Incluye vSphere Enterprise Plus, 1 instancia de vCenter Server Standard, 1 core de Tanzu Kubernetes Grid, 100 GiB de vSAN por core -disponible en próximo release de vSphere 8.3- y Aria Suite Standard.


    2. VMware Cloud Foundation (VCF): es la plataforma de nube híbrida más avanzada para clientes grandes y medianos.  Incluye el stack completo -cómputo, almacenamiento, redes, seguridad, gestión de nube y contenedores- y Soporte Select. Se cotiza por core, con una capacidad mínima de 16 cores por CPU.


    Recientemente Broadcom anunció una nueva alianza con Google Cloud que permite la portabilidad de las licencias de VCF, es decir, los clientes van a poder desplegar las licencias por suscripción de su datacenter on-prem también en la nube de Google. Próximamente también en otras nubes.


    VMware: cómo pasar rápidamente de licencias perpetuas a suscripción (imagen 2)


    3. VMware vSphere Standard: está prevista para despliegues más pequeños, con requisitos más limitados. Se licencia una capacidad mínima de 16 cores por CPU e incluye una instancia de vCenter.


    4. VMware vSphere Essentials Plus: se licencia un kit de 96 cores con capacidad mínima de 16 cores por CPU y una instancia de vCenter.


    Complementos a la oferta por suscripción

    Tanto el paquete de VMware Cloud Foundation como el de vSphere Foundation se podrán agrandar con complementos opcionales, los llamados «Add-Ons«. Veamos cuáles son:


    ● VMware vSAN Add-on
    ● VCDR/RWR, SRM
    ● VMware Avi Load Balancer
    ● VMware Firewall
    ● VMware Firewall with Advanced Threat Prevention
    ● Tanzu Intelligence
    ● TMC
    ● TAP/Spring
    ● VMware Private AI Foundation: disponible en breve
    ● VMware Live Recovery: disponible en breve


    Estos complementos están disponibles con algunos requisitos: por ejemplo, para poder comprar los add-ons de vSAN y VCDR es necesario tener previamente suscripción de  vSphere Foundation o de VCF.


    En caso de querer acceder a los complementos de Balanceo de Cargas,  Firewall de Puerta de Enlace o Firewall Distribuido -Microsegmentación- es necesario tener instalado VCF.


    No obstante, si un cliente tiene necesidad puntual de alguno de los add-ons, mientras transiciona de licencias perpetuas a la oferta por suscripción, podría, en principio, comprar un complemento separado de la oferta principal.


    Finalmente,  al menos mientras dura la transición, Broadcom admite el modo de licenciamiento «desconectado», donde pueden convivir licencias perpetuas cuyo soporte aún no necesita renovación y licencias por suscripción.


    Las 5 mejores prácticas para acelerar la adopción del nuevo modelo de VMware

    En respuesta  a los cambios en licenciamiento y suscripción propuestos por Broadcom, es conveniente considerar algunos aspectos claves y pasos a seguir:


    1 . Evaluar el estado de las licencias VMware: esclave analizar el inventario de todas las licencias perpetuas de VMware, las fechas de renovación del soporte SnS y la interoperabilidad entre los productos existentes y los nuevos por suscripción. Puede darse el caso de tener licencias perpetuas que no necesiten renovación todavía y licencias próximas a vencer. O quizás tener la necesidad de querer ampliar el datacenter en 1 ó 2 nodos y entonces necesitar determinar la capacidad de suscripción requerida.

    Además de saber qué soluciones de VMware están corriendo en el centro de cómputos, es importante también tener en claro la información sobre cantidad de servidores, cantidad de sockets por servidor, cantidad de cores por socket. Esto es un paso ineludible al momento de renovar, dado que la nueva forma de licenciamiento, además de ser por suscripción, es por core.


    2. Planear a futuro: recomendamos revisar el impacto del vencimiento de licencias y soporte con relación a proyectos presentes y futuros, tecnológicos y del negocio. Determinar si eventualmente es posible seguir operando sin soporte, con servicios profesionales tercerizados, o  hay que hacer el cambio a suscripción en lo inmediato.

    3. Desarrollar un roadmap de transición: es buena idea planear cuidadosamente la transición de licencias perpetuas a suscripción​​. Considerar factores como fechas de vencimiento de los contratos de soporte, presupuesto para la migración, requisitos operativos y equipos de trabajo.  Alinear estrategias entre los departamentos de Compras, Finanzas y IT también es aconsejable para agilizar el camino hacia el nuevo modelo.


    4. Aprovechar los incentivos: es importante explorar los descuentos y programas de trade-in ya que Broadcom ofrece a los titulares de licencias perpetuas la posibilidad de pasar a productos de suscripción aplicando incentivos especiales por el «upgrade» forzoso. Evaluar el costo-beneficio de migrar antes del vencimiento del contraro de SnS es una buena práctica si se quiere tener más tiempo y margen de negociación.


    5. Estar informado: contar con información útil, clara y en tu propio idioma durante esta transición es crítico para identificar oportunidades de mejora y tomar mejores decisiones. Te proponemos seguirnos en Linkedin para estar al día con lo más relevante de VMware y otras tecnologías de virtualización y cloud computing.


    En resumen

    Con el cambio al modelo comercial de licenciamiento por suscripción, VMware está en mejores condiciones de ofrecer una infraestructura de nube privada más flexible y rentable, permitiendo a los clientes construir su datacenter y personalizarlo según evolucionen sus proyectos tecnológicos y necesidades del negocio.


    Migrar de licencias perpetuas a suscripción puede ser una tarea compleja si no se cuenta con la información relevante y el talento técnico necesario. Nuestro equipo de especialistas está disponible para ayudarte en esta transición al nuevo modelo de VMware. Se trata de un cambio estratégico que puede poner en peligro la continuidad operativa de tu empresa si no se realiza con la debida diligencia.


    Ya sea que necesites migrar al nuevo modelo de suscripción, adquirir nuevas licencias, o simplemente conocer otras opciones, estamos listos para guiarte hacia la decisión que más se alinee a tus objetivos.

  • Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery

    La evolución del ransomware y la problemática que implica


    Estos últimos años, los ataques de ransomware se volvieron el centro de la problemática a la hora de diseñar un plan de Disaster Recovery. Estos ataques se están volviendo más sofisticados, sin dejar rastros y eludiendo la detección tradicional de malware.


    Los ataques de ransomware fueron evolucionando, pudiendo separarlos en dos categorías:


    • Ransomware tradicional (1989 – 2017): se inserta código malicioso en archivos ejecutables. Al ejecutarse, el malware entra en acción y encripta otros archivos.
    • Ransomware actual (2017 – actualidad): explotan vulnerabilidades de programas y sistemas operativos. Estos no dejan rastro alguno y son difíciles de detectar.


    La evolución de los ataques de ransomware implican:


    • Disrupción de servicios críticos para el negocio.
    • Cortes en la infraestructura.


    El documento State of Ransomware 2023, redactado por Sophos, revela que los ataques de ransomware fueron creciendo a lo largo de estos últimos cuatro años. Aunque el porcentaje de ataques entre la encuesta de 2022 y 2023 parece indicar que por ahora se mantiene constante.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery


    Backups y las pólizas de seguro no son suficientes

    La mayoría de las organizaciones cuentan con respaldos de sus cargas de trabajo utilizando soluciones de backup. Estas soluciones, si bien son vitales, carecen de tres características importantes:


    • No hay guía en la selección de puntos de recuperación. El usuario debe estar seguro de que el backup a recuperar no haya sido comprometido.
    • No hay automatización, ni orquestación de recuperación a escala.
    • No existe un ambiente de recuperación para realizar pruebas. El usuario debe disponer, configurar, y mantener un sitio de recuperación propio.


    Por otro lado, las pólizas de seguro ante ataques de ransomware tienen lo siguiente:


    • Se están volviendo cada vez más costosas. 
    • Los requerimientos de seguridad para calificar elegible como cliente están siendo cada vez más estrictos.
    • Aunque se logre pagar el monto de rescate, la recuperación en sí no está garantizada. La reputación de la organización se verá dañada.


    El 96% de las organizaciones que pagaron el monto de rescate, no recuperaron la totalidad de sus datos. (Sophos, State of Ransomware 2023).


    VMware Ransomware Recovery


    Las organizaciones que cuentan con ambientes multi-cloud se enfrentan al gran desafío de intentar prevenir estos ataques, donde los vectores de ataque son más amplios y hay más puntos de entrada que proteger. Además de no tener forma de garantizar que los backups no hayan sido afectados, los tiempos de recuperación son tardíos. En 2023, Solo el 8% de las organizaciones lograron recuperarse de un ataque en menos de un día.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 2)


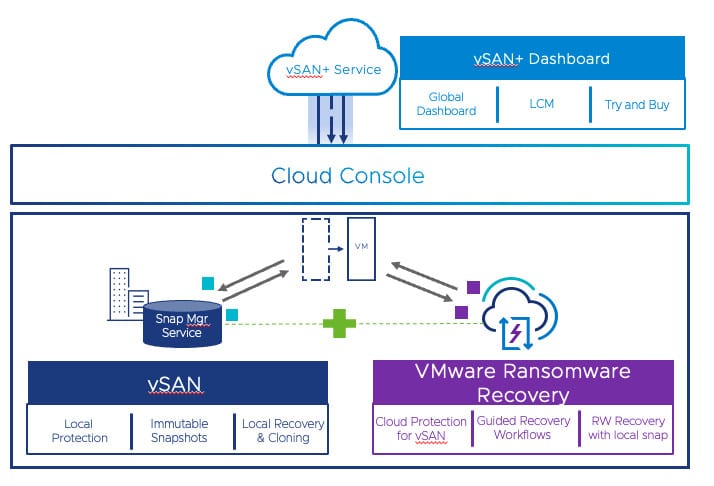
    Dada esta problemática, VMware propone como solución: VMware Ransomware Recovery for VMware Cloud Disaster Recovery. Esta solución de software, presentada como ransomware recovery as a service (RRaaS), está diseñada específicamente para recuperación ante ataques de ransomware.


    El servicio se basa en la arquitectura y capacidades que VCDR ya ofrece, y las optimiza para la recuperación ante ransomware.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 3)


    Si no cuentan aún con un sitio de Disaster Recovery por los costos, configuración, y mantenimiento que implica, les recomendamos escuchar nuestro episodio de Spotify donde tratamos acerca de VMware Cloud Disaster Recovery:


    Características claves

    Ambiente controlado de recuperación

    Se dispone de un sitio de recuperación aislado, controlado, seguro, y creado a demanda, donde poder recuperar las cargas de trabajo y probar la integridad de los puntos de recuperación. El sitio es desplegado en VMware Cloud on AWS y administrado por VMware.


    Análisis en vivo de comportamiento

    Utilizando herramientas de antivirus de próxima generación, identifica ataques de ransomware modernos y hace un análisis del comportamiento de las cargas de trabajo activas.


    Esto resulta importante debido a la nueva manera de introducir malware en las cargas de trabajo donde la causa raíz, la mayor parte de las veces, se debe a una vulnerabilidad (Sophos, State of Ransomware 2023).


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 4)


    Workflow guiado de recuperación

    Se dispone de una guía paso a paso que involucra la identificación, validación y restauración de los puntos de recuperación, desde una misma interfaz.


    Aislamiento de red al alcance de un botón

    Se puede prevenir la reinfección, durante el proceso de recuperación, configurando el nivel de aislación de red en las VMs. De esta forma, se evita el movimiento del ransomware hacia el sitio de producción.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 5)


    Selección guiada de puntos de recuperación

    Logra identificar puntos de recuperación como candidatos válidos, basándose en la transferencia de datos y entropía para cada snapshot tomado.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 6)


    Puntos de recuperación en almacenamiento inmutable

    Todos los snapshots se almacenan en un Cloud File System, protegido y administrado por VMware.


    VMware Explore 2023


    Las características claves mencionadas son la base de este servicio, e irá evolucionando a medida que los servicios de ransomware (RaaS) también evolucionen.


    En el VMware Explore de este año, se anunciaron las siguientes innovaciones a VMware Ransomware Recovery:


    • Recuperación multi-VM: permite la recuperación a granel de VMs en caso de tener que ejecutar un plan de recuperación. Un único plan de recuperación puede incluir hasta 500 VMs, de las cuales 50 van a ser procesadas en paralelo (identificación, análisis de malware, validación y recuperación).


    Cybersecure Storage : esta nueva tecnología permitirá reducir el tiempo de recuperación de las VMs a partir de los snapshots con deltas de información alojados en vSAN.


    Introducción a VMware Ransomware Recovery for VMware Cloud Disaster Recovery (imagen 7)


    • Recuperación Multi-Cloud: ahora se pueden proteger cargas de trabajo en Google Cloud VMware Engine y AWS Outposts. Los usuarios podrán proteger sus VMs en distintas nubes y podrán también recuperar estas en sus respectivos sitios al finalizar las operaciones de recuperación.


    • Tener en funcionamiento cargas de trabajo de producción en la nube: VMware Ransomware Recovery permitirá a sus clientes mantener las VMs de producción recuperadas en el sitio de recuperación (recovery SDDC) hasta que el sitio de producción se encuentre en condiciones. Si bien esta innovación fue anunciada, se espera que se implemente en Q3FY24.

      ¿Estamos protegidos ante un ataque de malware?

      Para cerrar con esta pequeña introducción, les hacemos las siguientes preguntas:

      • ¿Tenemos un plan de recuperación ante un desastre? ¿Abarca la problemática que presenta un ataque de malware moderno?
      • ¿Tenemos backups? ¿Se verifica la integridad y funcionamiento en un ambiente aislado?
      • Si tuviéramos que ejecutar un plan de recuperación, ¿tardaríamos más de un día en recuperar los servicios de nuestro negocio?

      En caso de encontrarse con una respuesta que no satisface sus objetivos, les sugerimos contactarnos a la brevedad para comentarles más sobre cómo prevenir y actuar frente a un ataque de ransomware.

  • Simplificá tu Backup: Veeam para Google Cloud Platform

    Simplificá tu Backup: Veeam para Google Cloud Platform

    Cada vez son más las empresas que optan por los servicios de Google Cloud Platform (GCP) a la hora de brindar una mejor respuesta a los requerimientos del negocio. Pero ¿qué pasa si no protegemos adecuadamente nuestras cargas de trabajo? Quedar expuestos ante ciberataques del tipo ransomware o incluso errores no intencionales de colaboradores, son las principales amenazas que los negocios deben enfrentar a diario.


    Veeam Backup para Google Cloud Platform, es la solución nativa que permite recuperar los datos ante cualquier escenario de forma rápida y simple. Conocé más sobre su funcionamiento en el siguiente video:


    ¿Cómo funciona Veeam para Google Cloud Platform?

    Primero, se generan snapshots a los discos que serán utilizados como backup y luego, a través de workers, los snapshots son copiados hacia un bucket de almacenamiento en la nube. La administración completa del backup, se realiza por medio de un appliance de Veeam para Google Cloud Platform. Esto permite simplificar su orquestación y una mayor automatización de los recursos. 


    El restore de la información pueden ser a nivel snapshot o por bucket de almacenamiento, y generarse tanto hacia el origen como a una máquina destino que indiquemos. También es posible hacerlo a nivel volumen o archivo.


    ¿Cómo se relaciona con una infraestructura on-premises?

    Primero podemos  realizar un backup copy hacia un repositorio que tengamos.


    En segundo lugar, también es posible hacer un streaming con un instant VM recovery.


    Tercero, podemos realizar un recovery a una VM ubicada en una infraestructura on-premises.


    Por último, podemos hacer un restore hacia una VM ubicada en otra nube , distinta a de a Google Cloud.


    Estos fueron los conceptos básicos de Veeam Backup para Google Cloud Platform para que puedas simplificar tu backup dentro de los servicios de la nube.


    Para más información sobre su funcionamiento e implementación, contactanos.


    No olvides suscribirte a nuestro canal de Youtube para más contenido técnico y a demanda.

  • NUEVO Veeam Backup & Replication v11

    NUEVO Veeam Backup & Replication v11

    Veeam® Software, el líder en soluciones de respaldo, hoy anunció el lanzamiento del NUEVO Veeam Backup & Replication™ v11.  La nueva solución 4-en-1 combina respaldo, replicación, snapshots de almacenamiento y como novedad, Protección de Datos Continua (Continuous Data Protection, CDP por sus siglas en inglés).


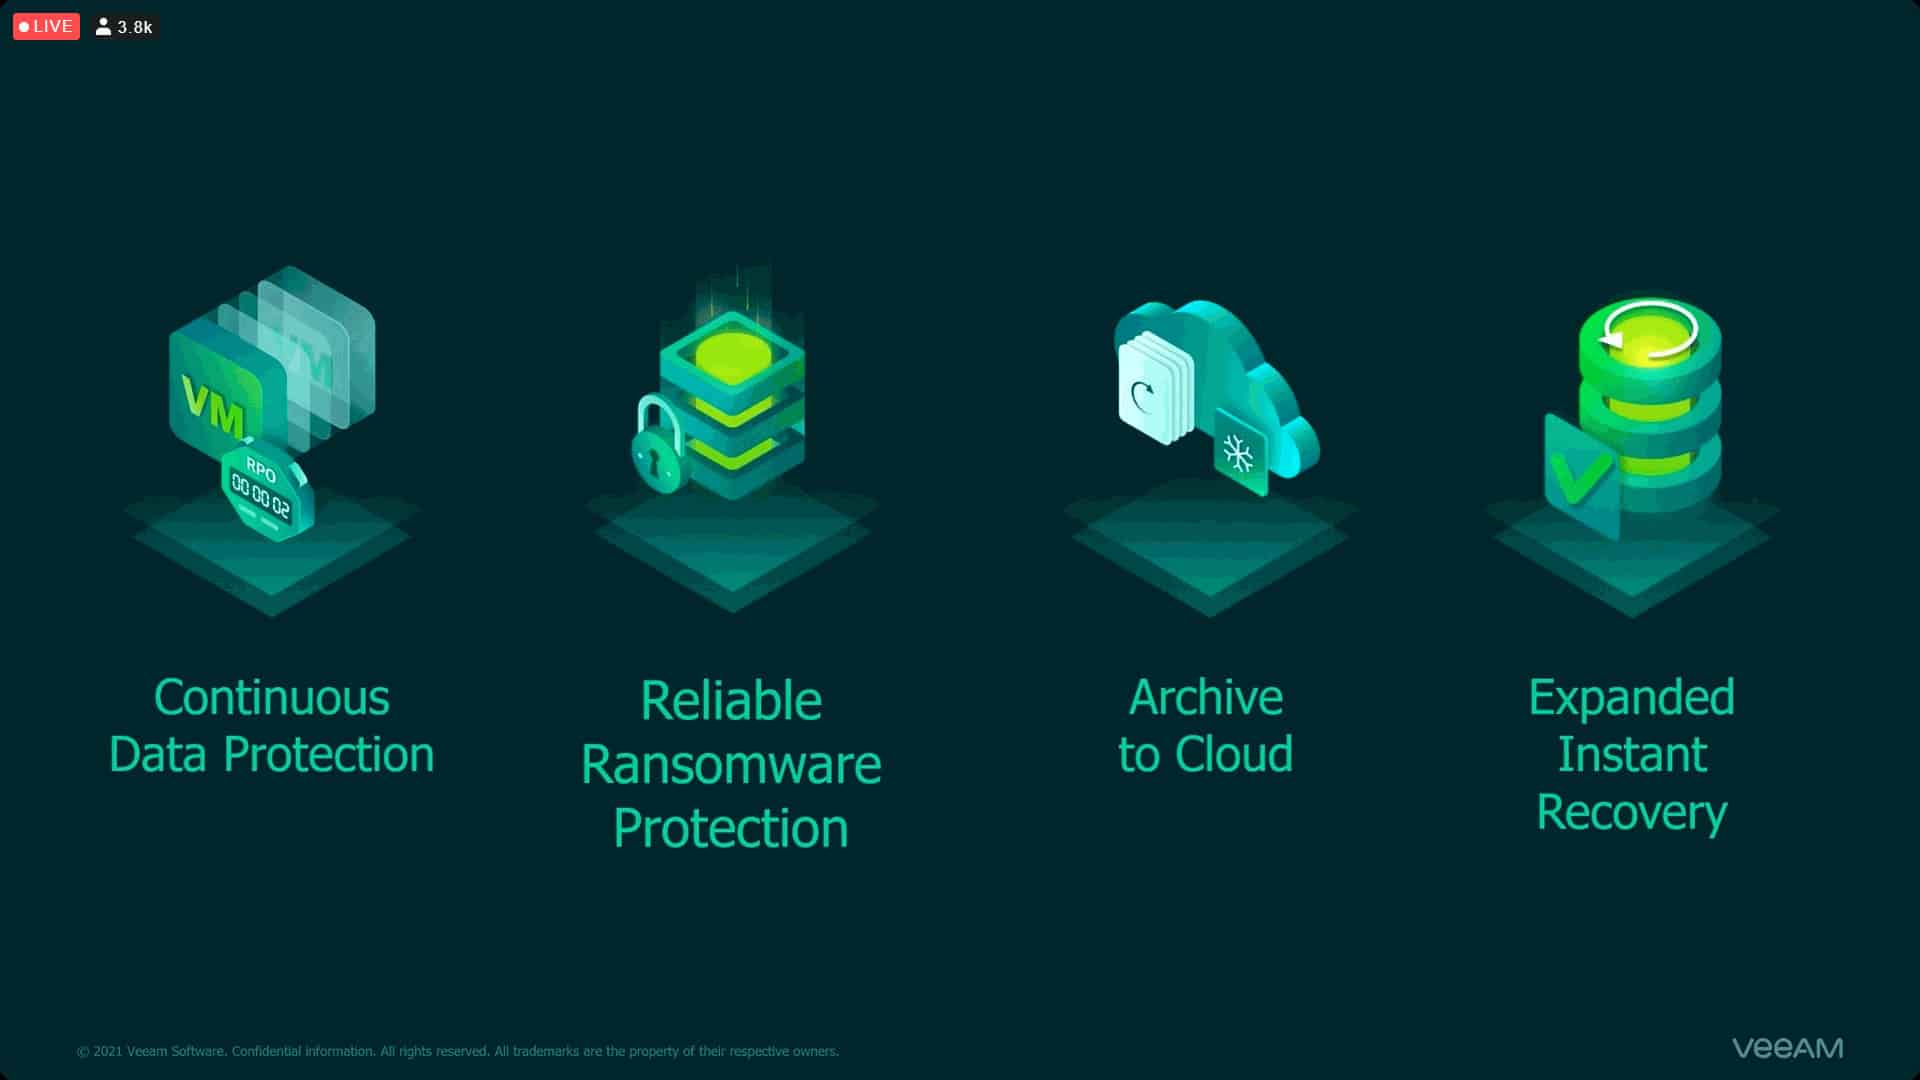
    El nuevo Veeam v11 permite a las empresas aprovechar 4 funciones principales como parte de una solución de protección de datos completa:
    Protección de Datos Continua (CDP), protección confiable contra el Ransomware, archivo y retención en la Nube y recuperación instantánea extendida.


    NUEVO Veeam Backup & Replication v11


    1. Recuperación ante Desastres con Protección de Datos Continua (CDP)


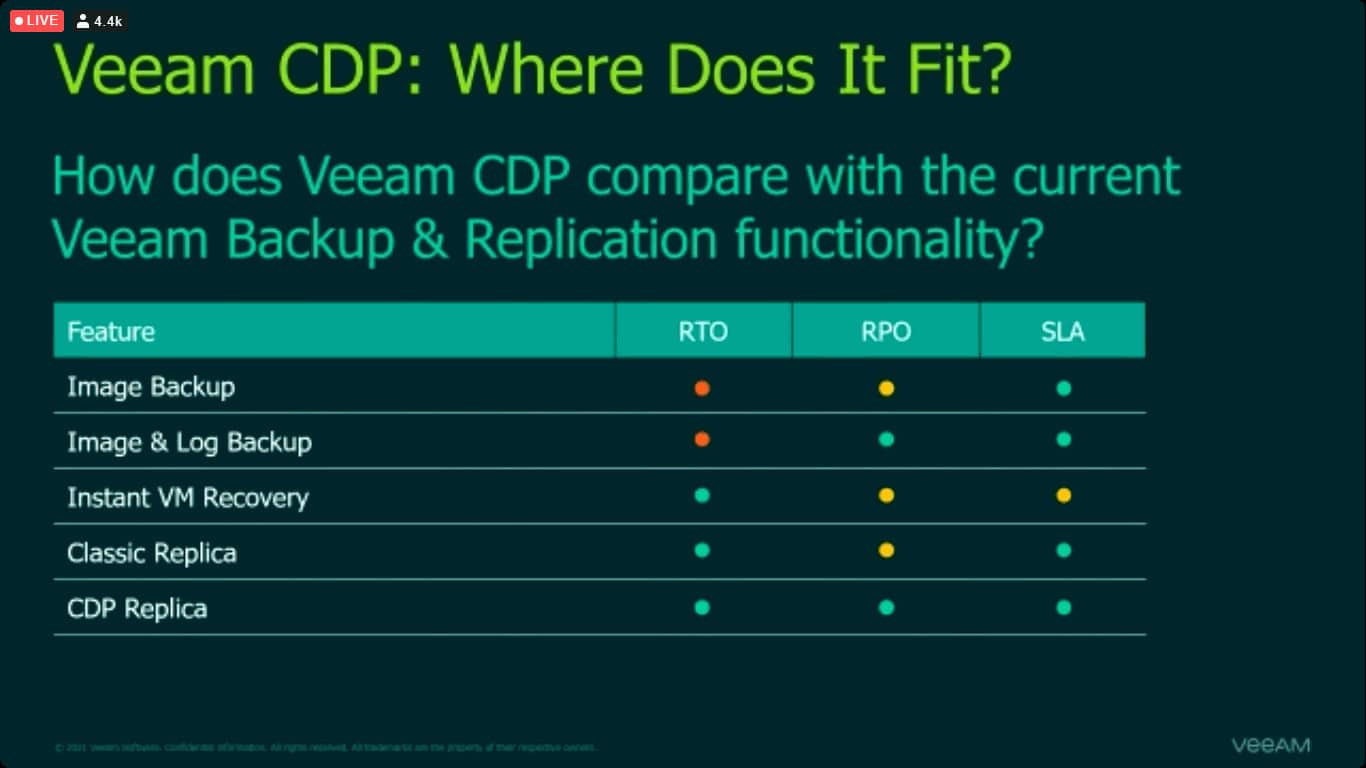
    Esta función elimina el tiempo de inactividad y minimiza la pérdida de datos para las cargas de trabajo de VMware de Nivel 1 con CDP integrado. Es posible lograr recuperaciones inmediatas al último estado o al punto del tiempo deseado, minimizando la pérdida de datos y un mejor RPO (volumen de datos en riesgo de pérdida).


    El CDP de Veeam representa una versión más avanzada para réplica de máquinas virtuales , en tan solo “en cuestión de segundos”. De esa manera,  aumenta la disponibilidad de las VMs críticas, que requieren de un RPO lo más chico posible.


    NUEVO Veeam Backup & Replication v11 (imagen 2)


    2. Protección confiable contra Ransomware

    En respuesta a los nuevos desafíos de protección de datos y riesgos de ciberataques que muchas empresas enfrentaron en 2020 durante la pandemia,  la nueva V11 incluye protección contra ransomware y seguridad confiable.


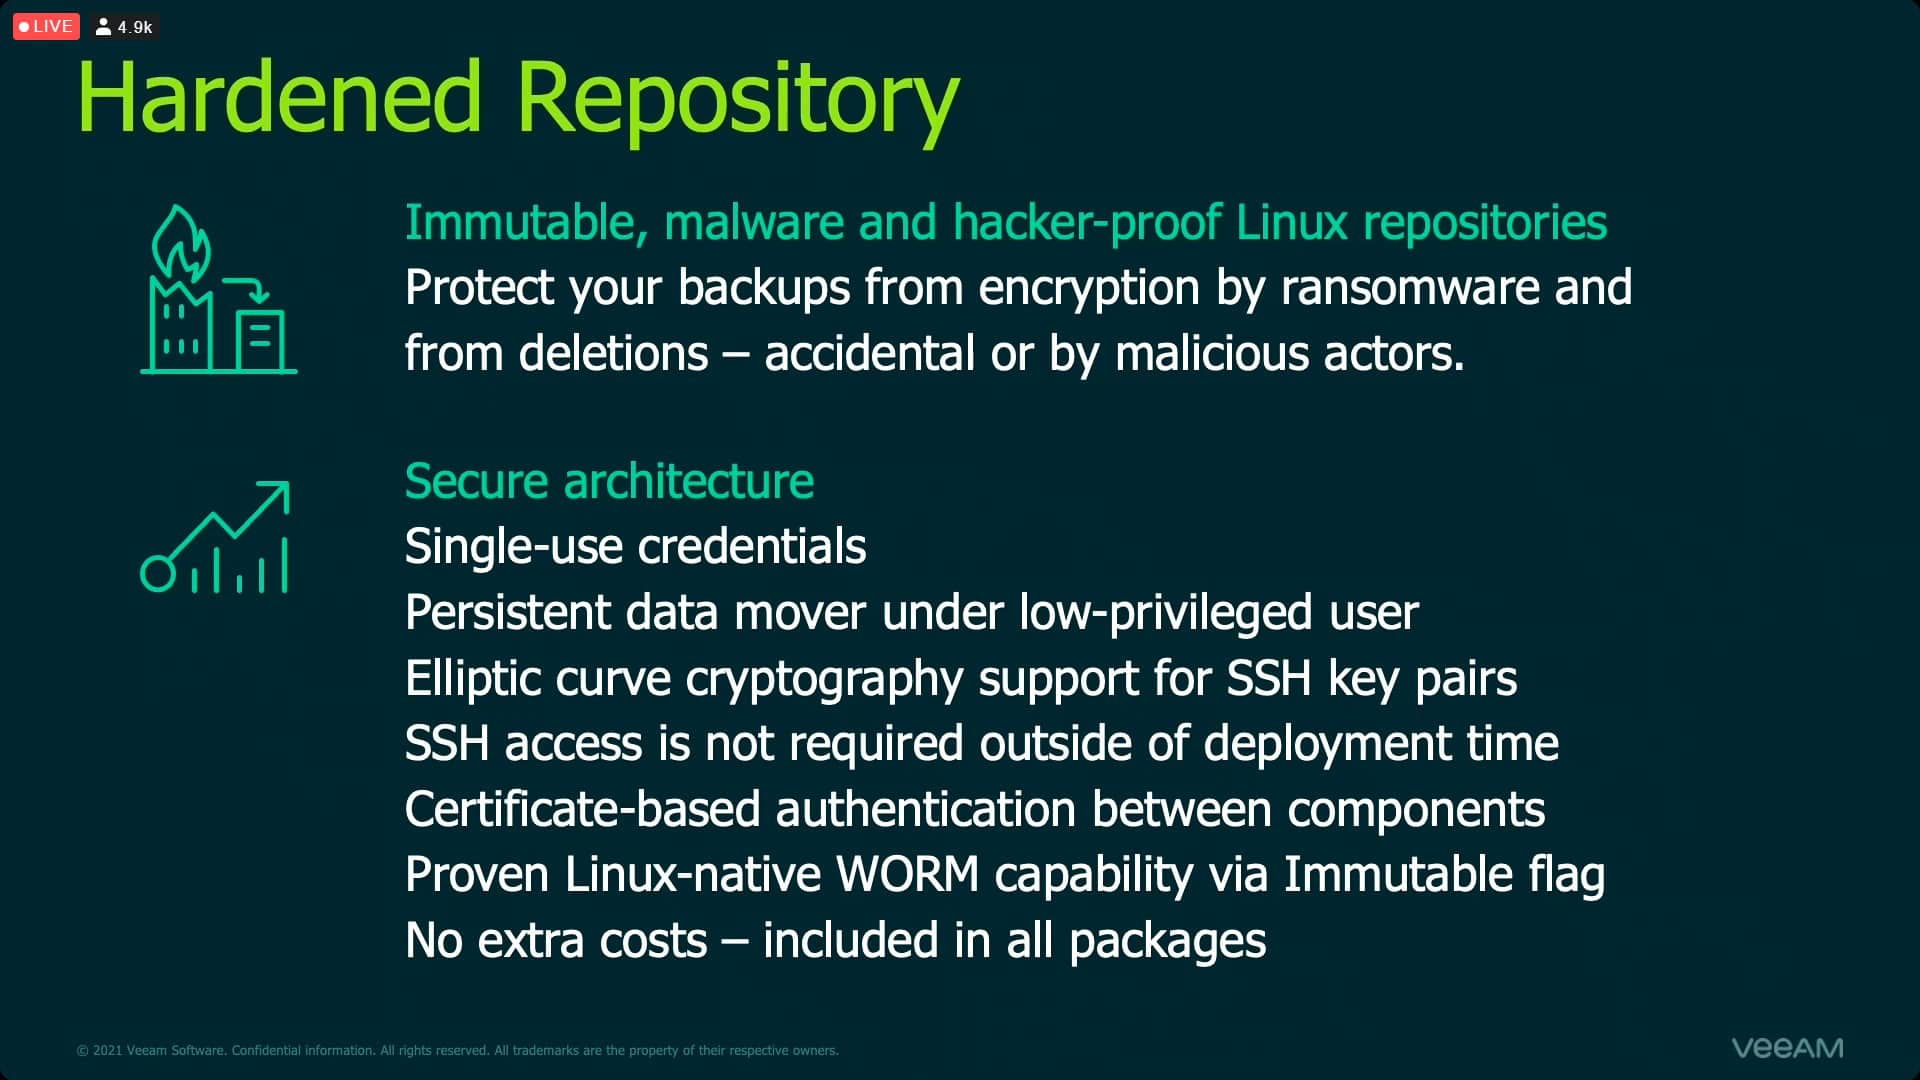
    Los respaldos seguros con repositorios de Linux inmutables y reforzados previenen el cifrado por ransomware, eliminaciones accidentales o maliciosas.


    NUEVO Veeam Backup & Replication v11 (imagen 3)


    3. Archivo y retención de datos en la nube

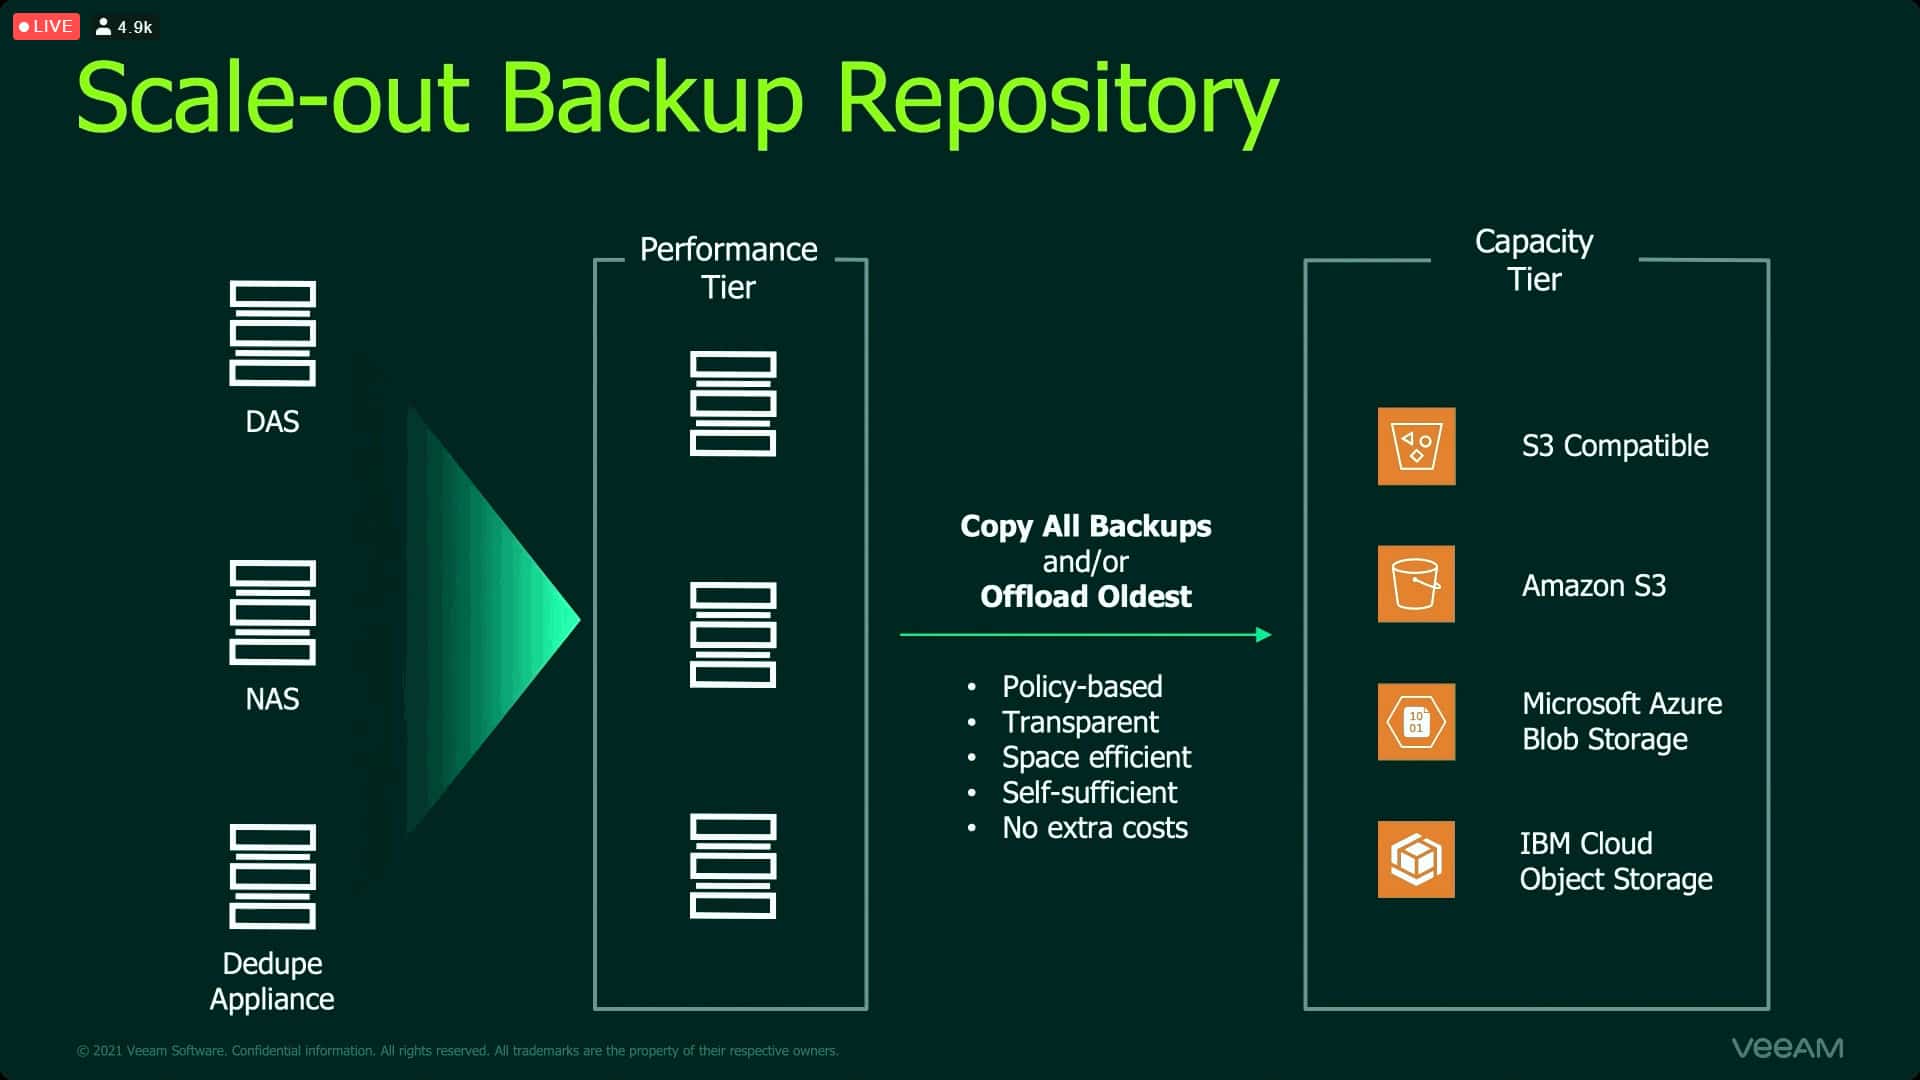
    La gran novedad en este sentido es la integración nativa para hacer respaldo de máquinas virtuales que están en Google Cloud. Asimismo,  la v11 de Veeam Backup & Replication posibilita llevar los backups de un on-premises a un repositorio en Google llamado Google Cloud Storage.


    Asimismo, con la nueva versión de Veeam Backup & Replication, se busca proteger el ciclo de vida de los datos en un entorno multi-nube para AWS y Microsoft Azure.


    Con AWS S3 Glacier y Azure Blob Archive es posible reducir hasta 20 veces los costos de archivo y retención de datos a largo plazo y reemplazar la administración manual de cintas con el nuevo soporte nativo para Amazon S3 Glacier (incluyendo Glacier Deep Archive), Microsoft Azure Archive Storage a través de Veeam Scale-out Backup Repository™ Archive Tier.


    NUEVO Veeam Backup & Replication v11 (imagen 4)


    4. Recuperación instantánea extendida

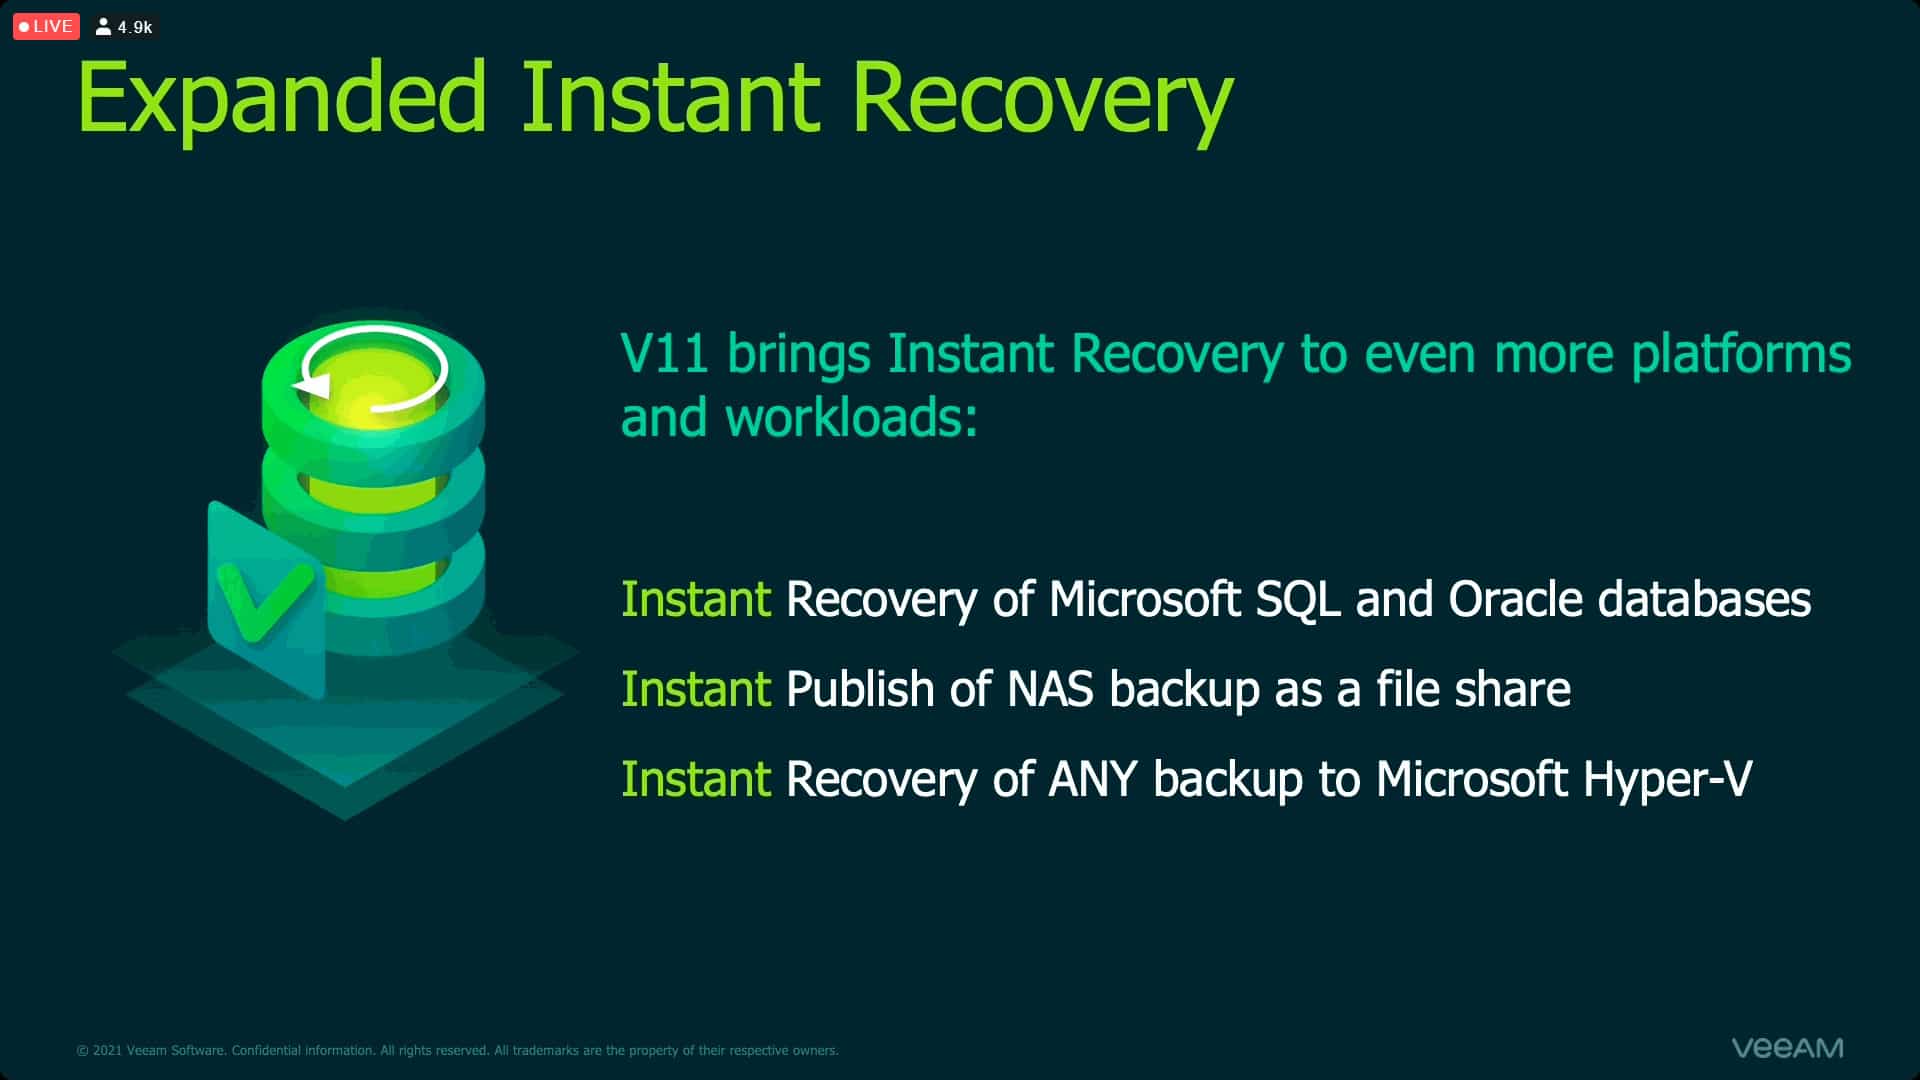
    La versión anterior de Veeam Backup & Replication ya contaba con la capacidad de restaurar rápidamente ante cualquier escenario de recuperación para lograr la continuidad del negocio. Esta nueva versión, V11,  facilita la recuperación instantánea con objetivos de tiempo de recuperación (RTO) más bajos en nuevas plataformas y cargas de trabajo: Microsoft SQL, bases de datos Oracle y recursos compartidos de archivos NAS.


    NUEVO Veeam Backup & Replication v11 (imagen 5)


    En resumen, Veeam Backup & Replication v11 es una solución de backup integral con más de 200 mejoras adicionales de respaldo, nube, DR, seguridad y automatización, coherente con las necesidades y demandas de confiabilidad de datos que requieren las empresas hoy en día.