Categoría: Seguridad

  • 25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)

    25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)

    El día 24 de enero de 2023, VMware comunica el aviso VMSA-2023-0001 para abordar y solucionar las múltiples vulnerabilidades reportadas de forma privada en vRealize Log Insight, en la cual dos de ellas son Críticas.


    Éste artículo tiene como objetivo remediar las vulnerabilidades que sufren los individuos y/o organizaciones que poseen vRealize Log Insight en versión 8 o superior. Ésto aplica para vRLI en el datacenter local y para dentro del ambiente de VMware Cloud Foundation (VCF).


    Las vulnerabilidades detectadas son las siguientes:


    CVE-2022-31706: Vulnerabilidad Transversal en el Directorio en vRLI (Crítica)
    vRealize Log Insight contiene una Vulnerabilidad Transversal en el Directorio, por lo que un actor malintencionado puede cargar archivos al sistema operativo, lo cual puede resultar en una ejecución remota de código.


    CVE-2022-31704: Vulnerabilidad de roto control de acceso en vRLI (Crítica)
    vRealize Log Insight contiene una vulnerabilidad de un roto control de acceso, por lo que un actor malintencionado puede cargar archivos al sistema operativo, lo cual puede resultar en una ejecución remota de código.


    CVE-2022-31710: Vulnerabilidad de Deserialización en vRLI (Importante)
    vRealize Log Insight contiene una vulnerabilidad de deserialización, por lo que un actor malintencionado puede ejecutar remotamente la deserialización de datos no confiables, cuya acción puede provocar una condición de denegación de servicio.


    CVE-2022-31711: Vulnerabilidad de Divulgación de Información (Moderada)
    vRealize Log Insight contiene una vulnerabilidad de divulgación de información, por lo que un actor malintencionado puede recolectar información de sesión y aplicación de manera remota, sin autenticación.


    Resolución

    Para remediar las vulnerabilidades expresadas anteriormente, se debe de aplicar el parche mencionado en la columna «Fixed version» de la matriz que se encuentra a continuación:
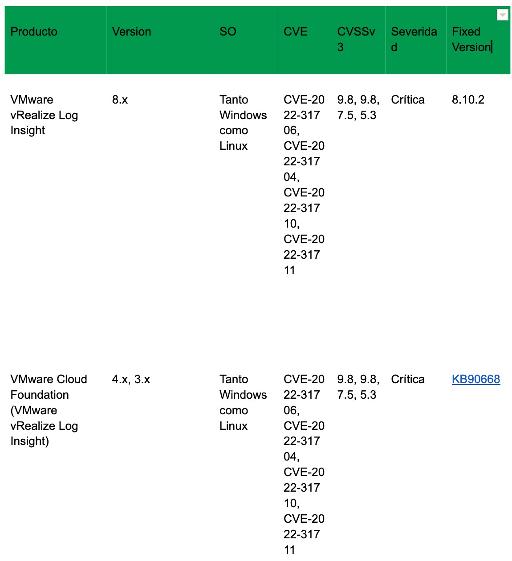
     

    25-01-23 Vulnerabilidades Críticas en vRealize Log Insight (vRLI)


    Para descargar el paquete de actualización de la versión 8.10.2, la cual no cuenta con vulnerabilidades por el momento, dirigirse al siguiente enlace:

    vRealize Log Insight Download


    Para visualizar las instrucciones en el caso de querer aplicar el workaround de la vulnerabilidad vía línea de comandos, dirigirse al siguiente enlace:

    Instrucciones de Workaround para VMSA-2023-0001

    Enlaces de referencia

    vRealize Log Insight 8.10.2 Release Notes

    Clasificación de vulnerabilidad según VMware

    Glosario

    ¿Qué es VMSA?

    La sigla VMSA representa VMware Security Advisory y forma parte de VMWare Security Solutions. Su misión es documentar remediaciones para las vulnerabilidades de seguridad reportadas en los productos de VMware. Una vez recibido los reportes o detectadas por el fabricante, se notifican, se asigna un identificador CVE y se asigna un puntaje CVSS.

    ¿Qué es CVE?

    Common Vulnerabilities and Exposures es una base de datos de vulnerabilidades que son públicamente conocidas. Su supervisión corre por cuenta de MITRE Corporation, con asistencia financiera de la Agencia de Seguridad de Ciberseguridad e Infraestructura del Departamento de Seguridad Nacional de Estados Unidos. En este caso, a las vulnerabilidades que se registran en en esta base, a su vez, se les asigna un score conforme a CVSS para poder identificar la complejidad de la vulnerabilidad y poder gozar de un criterio más exacto a la hora de la toma de decisiones.

    ¿Qué es CVSS?

    Es un estándar abierto bajo dominio de FIRST. CVSS representa “Common Vulnerability Score System” que, como su nombre indica, es un sistema de puntaje para estimar el impacto que pueden llegar a implicar las vulnerabilidades. A la hora de determinar qué nivel de riesgo puede determinar una amenaza se emplea una escala que se establece entre el 0 y 10.
    En base a esto se establece tres niveles de riesgo:

    Severidad baja: 0.0 – 3.9
    Severidad media: 4.0 – 6.9
    Severidad alta: 7.0 – 10.0
  • Las mejores prácticas de Veeam contra el Ransomware

    Las mejores prácticas de Veeam contra el Ransomware

    Anteriormente te contamos acerca de cómo proteger la infraestructura virtual contra ataques de Ransomware. Hoy te compartimos cómo tener una infraestructura de Backup confiable, que esté preparada para realizar restauraciones de manera rápida y segura.

    Antiguamente se hablaba de la regla 3-2-1. Esta regla cambió y lo que Veeam nos propone hoy en día es la regla 3-2-1-1-0. Pero, ¿a qué se refieren estos números? Te lo explicamos:

    3– Mantener al menos 3 copias de la información a respaldar.

    2– Que esta información se encuentra al menos en 2 tipos de Storage distintos.

    1– Que 1 de estas copias se encuentre en un sitio alternativo.

    1– Con los ataques de Ransonware, Veeam recomienda que al menos 1 se encuentre en un dispositivo que sea offline.

    0– Hace referencia a poder hacer un restore de todos los respaldos con 0 error.


    Para aportar mayor claridad sobre el tema, te dejamos este podcast que tiene más información sobre las opciones de Veeam para prevenir, detectar y recuperarte fácilmente ante un ataque de Ransomware.


    Además de de la regla mencionada, te compartimos algunas recomendaciones de la Práctica de Backup and Availability basadas en la experiencia de Wetcom:

    1. En caso de utilizar repositorios Windows, es importante que éstos no estén unidos al dominio y que tengan credenciales complejas.

    2. En caso de ser compatible, utilizar algún tipo de encriptación a nivel repositorio.

    3. Contar con un sitio secundario en donde poder realizar una replicación de la infraestructura.

    4. Utilizar Veeam Immutability para evitar afectaciones de Ransomware o pérdida de los Backups. Para esto también es requerida la utilización de repositorios scale-out .

    5. Realizar periódicamente pruebas de restore para saber si los Backups se están realizando correctamente y corroborar que dichos backups no tengan problemas al momento de realizar una restauración. Esto siempre lo recomendamos hacerlo desde todos los medios de backup utilizados (disco, cinta, cloud, etc).

    6. En caso de ser afectado por un Ransomware, utilizar una prueba de restore en un entorno aislado (Sandbox).

    7. Utilizar distintos tipos de almacenamiento para backup y carga productiva. Limitar el acceso a las LUNs o shares utilizados como repositorio de Backup solamente a la infraestructura de Veeam.


    A modo de autoevaluación, te proponemos pensar lo siguiente:  Tu infraestructura, ¿cumple con la regla 3-2-1-1-0?

    Recordá que lo más importante es reducir la superficie de ataque y tener la información siempre disponible.

    Si te interesa seguir explorando el tema, en este episodio de nuestros Insane Podcasts también vas a poder encontrar información general sobre mejores prácticas de Veeam para lograr un Backup exitoso.

    Por último, si necesitás ayuda para revisar tu estrategia de Backup, o estás pensando en nuevas opciones de licenciamiento con Veeam Backup and Replication, usá este formulario de contacto y te responderemos a la brevedad.

  • Por qué IDS/ IPS son críticos para tu ciberseguridad

    Por qué IDS/ IPS son críticos para tu ciberseguridad

    IDS/IPS es una solución de detección y prevención de intrusiones, que se realiza mediante el análisis de tráfico de red y su comparación con firmas de ataques ya conocidos o comportamientos sospechosos.


    La solución puede ser tipo físico o virtual. Ahora, ¿por qué es crítico adoptar IDS/IPS para la seguridad de tus redes?, ¿cuáles son las diferencias entre el tipo físico y virtual? , ¿cómo elegir la solución que mejor se adapte a tu infraestructura?


    ¿Cuáles son las 3 diferencias básicas entre la utilización de la versión física y VMware NSX IDS/IPS (virtual)?


    ESCALABILIDAD
    • Versión física: Las soluciones de firewall por IDS/IPS funcionan como appliances físicos que para lograr crecer, necesitan hacerlo de forma horizontal. Esto significa una gran inversión de tiempo y dinero.


    • VMware NSX Distributed IDS/IPS: Es un servicio que se encuentra en nuestro firewall distribuido. NSX funciona dentro de nuestros hipervisores como un pequeño driver. Esto hace que no tengamos que aplicar ningún tipo de appliance ni nueva máquina virtual, ofreciendo escalabilidad de manera rápida y con menor costo de inversión.
    MOVILIDAD
    • Versión física: No es posible su movilidad, ya que nuestras máquinas virtuales y servidores estarán en una nueva ubicación que de ninguna manera tendrá conexión con la solución virtual. 


    • VMware NSX Distributed IDS/IPS: Tenemos la posibilidad de taggear nuestras VMs; estopermite que nuestras VMs siempre tengan toda la información, reglas de firewall y demás , asociadas. De esa manera, podemos mover nuestras máquinas virtuales a través de un vMotion o con un Disaster Recovery aplicando todas las reglas sin perder información.


    FIRMAS ESPECÍFICAS
    • Versión física:  No es posible procesar firmas específicas, ya que el firewall físico solo entiende de IPs y de servidores físicos. Por su falta de entendimiento del “contexto” de todo lo que está dentro de nuestros servidores,  genera mayor consumo de tiempo y recursos para los administradores. 


    • VMware NSX Distributed IDS/IPS: Nos permite tener firmas específicas para sistemas operativos, bases de datos, o cualquier servicio de aplicación, gracias a su entendimiento del “contexto”. Esto incluye cada servidor, entonces se logra un mayor ahorro de tiempo y recursos a la hora de analizar nuestra infraestructura.


    Te contamos qué es IDS/IPS y cómo funcionan las soluciones físicas y virtuales con VMware NSX Distributed IDS/IPS. Para más información sobre su funcionamiento e implementación, contactanos.


    Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

  • Wetcom obtiene una nueva distinción

    Wetcom obtiene una nueva distinción

    Wetcom S.A. achieves VMware Master Services Competency in Network Virtualization


    Validated expertise in the delivery of VMware NSX environments and services

    Buenos Aires, February 4, 2019 — Wetcom S.A. today announced that it has successfully achieved Network Virtualization VMware Master Services Competency. This competency demonstrates that Wetcom S.A. is committed to helping organizations accelerate their digital transformations by leveraging their validated services delivery capabilities around advanced VMware technologies.


    «We are proud to receive the VMware Master Services Competency in Network Virtualization, in addition to our Data Center Virtualization competency,” said Diego A. Quintana, Managing Director, Wetcom S.A. “Having achieved this new competency validates our expertise in the delivery of VMware NSX solutions and services to assist our customers with their software-defined networking, security micro-segmentation and hybrid cloud initiatives.”


    “VMware is pleased to recognize Wetcom S.A. for achieving a Network Virtualization Master Services Competency. This achievement shows customers that partners like Wetcom S.A. are dedicated, invested and have validated expertise in advanced VMware technologies,” said Shawn Toldo, Vice President, Worldwide Solution Partners, VMware. “We value Wetcom S.A. as a VMware partner, and appreciate their efforts in achieving this VMware distinction as they work to increase their service delivery capabilities.”


    VMware Master Services Competencies are designed to help partners demonstrate customer-centric solutions and technical proficiency, with proven success and expertise in a specialized area of business. These competencies also allow partners to differentiate in four specific solution areas.


    VMware partners can achieve VMware Master Services Competencies in:


    ● Cloud Management and Automation – Designates expertise in delivery of VMware Cloud Management and Automation solutions and services with deep understanding and execution of cloud management design principles and methodologies.

    ● Data Center Virtualization – Designates expertise in delivery of VMware vSphere environments and digital infrastructure services with deep understanding of and execution in Data Center Virtualization design principles and methodologies.

    ● Desktop and Mobility – Designates expertise in designing, installing, and maintaining VMware Workspace ONE and VMware Horizon solutions with deep understanding of and execution in desktop and mobility design principles and methodologies to deliver a scalable and reliable digital workspace.

    ● Network Virtualization – Designates expertise in the delivery of VMware NSX environments and services with deployment and optimization of NSX environment capabilities.


    The VMware Partner Network is the framework for collaboration between VMware and its partners, offering a wide range of benefits, training, certifications and rewards. The VMware Partner Network includes a range of programs to meet the needs of a variety of partner expertise. Read more about VMware Partner Network.


    About Wetcom S.A.


    Wetcom S.A. specializes in data center infrastructure and cloud computing solutions. It offers customer-centric services to help companies assess their current VMware environment and determine their business and IT challenges. Wetcom’s certified engineers have the expertise to develop, design and architect a solution that can accelerate customers’ digital transformation goals.


     Contact us
     Pasteur 765 Piso 1 CABA  Argentina
     +54 11 5246-1390

    [email protected]


    VMware, vSphere, Workspace ONE, Horizon, and NSX are registered trademarks or trademarks of VMware, Inc. in the United States and other jurisdictions.