Hay una falla en el kernel de Linux, la CVE-2026-98432, que le permite a un atacante tirar o comprometer un servidor con solo conectarse a un puerto TCP abierto, sin usuario ni contraseña. Si tenés servidores Ubuntu, este tema es para hoy.
Severidad crítica (CVSS 9.8 según el kernel).
Qué pasa
- El kernel maneja mal la memoria cuando arranca una conexión TCP sobre IPv4.
- Si un atacante manda paquetes armados con ciertas IP options y le gana una race al kernel, provoca un use-after-free.
- Con eso puede leer o corromper memoria del kernel, o directamente tirar el servidor.
- No necesita cuenta: alcanza con que el servidor tenga un puerto TCP escuchando.
¿Me afecta?
Afecta a todas las versiones de Ubuntu de 16.04 a 26.10, incluidos los kernels para cloud. Canonical está preparando el parche y todavía no lo publicó, y tampoco hay Livepatch por ahora. Esto puede cambiar en cualquier momento, así que seguí el aviso oficial de Ubuntu.
Qué hacer hoy
- Hacé inventario. Fijate qué servidores corren Ubuntu y qué kernel tienen (
uname -r). - Priorizá los expuestos. Arrancá por los que tienen servicios TCP abiertos a internet o a redes que no controlás.
- Contené mientras tanto. Limitá quién puede llegar a esos puertos.
- Parcheá apenas salga. Actualizá el paquete linux (con Ubuntu Pro en las releases que están en ESM) y reiniciá. Cuando Canonical publique el Livepatch, vas a poder aplicar el fix sin reiniciar.
Si decidís en tu empresa, la cuenta es simple. El parche cuesta un reboot planificado, y no aplicarlo puede costarte un incidente y un hallazgo de compliance difícil de explicar. Pedí hoy la lista de servidores expuestos y dejá agendada la ventana de reboot.
Cómo te ayuda Wetcom
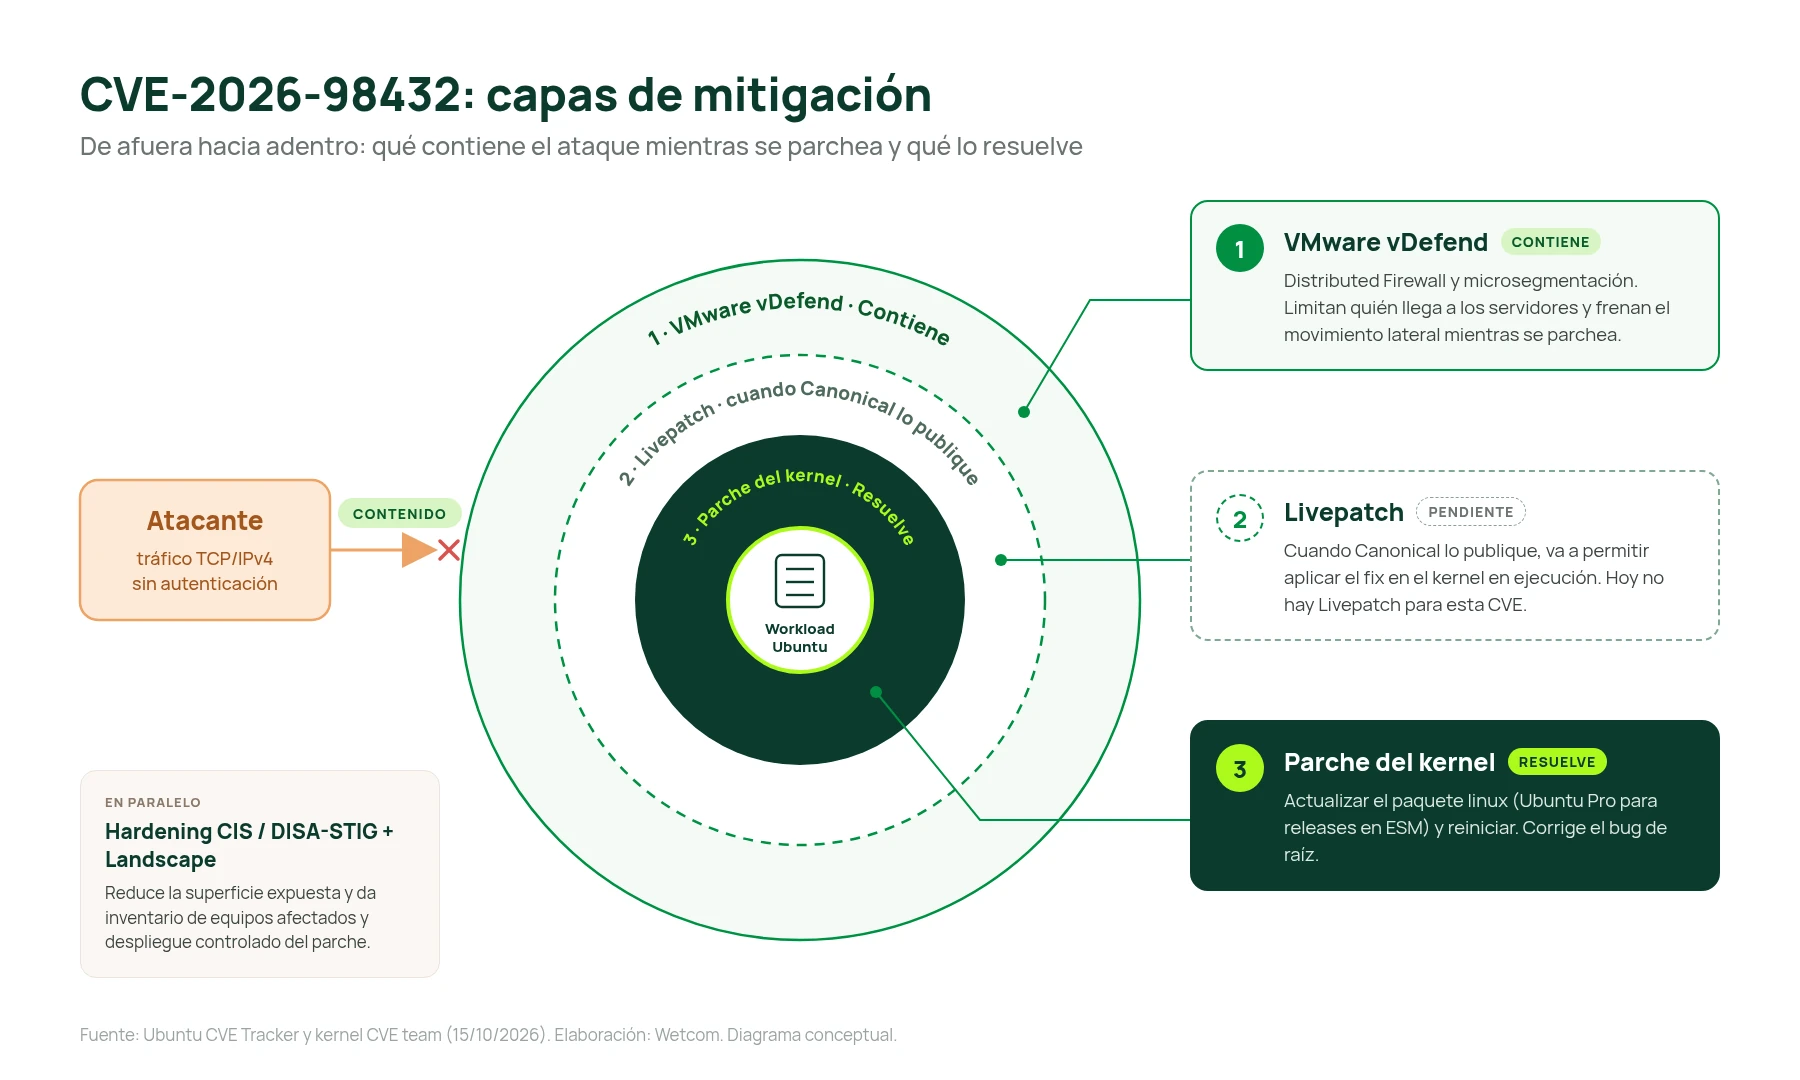
- VMware vDefend contiene. Mientras se parchea, el Distributed Firewall y la microsegmentación limitan quién puede llegar a tus servidores y frenan el movimiento lateral. No reemplaza el parche.
- El parche del kernel resuelve. Con Ubuntu Pro tenés el kernel corregido también en las releases que están en ESM.
- Livepatch, cuando Canonical lo publique. Va a aplicar el fix sin reiniciar.
- En paralelo, hardening y Landscape. El hardening con CIS y DISA-STIG achica la superficie expuesta. Landscape te muestra qué equipos están afectados y despliega el parche de forma controlada.
- Managed Services 7×24. Seguimos el aviso de Canonical y hacemos el patching por vos, de punta a punta.
¿Querés saber cuántos de tus servidores están expuestos? Escribinos y lo revisamos juntos.
Deja un comentario