Categoría: Apps

  • Ciberresiliencia de datos en Kubernetes

    Ciberresiliencia de datos en Kubernetes

    Alta disponibilidad y flexibilidad para equipos de DevOps

    Veeam anunció recientemente el lanzamiento de Veeam Kasten para Kubernetes v8. Esta nueva versión mejorada permite a las empresas unificar la protección de datos de máquinas virtuales y contenedores. No sólo otorga mayor seguridad y simpleza en las operaciones, sino que ofrece una solución más escalable para las cargas de trabajo modernas.


    ¿Qué es Veeam Kasten y por qué deberías conocerlo si usás Kubernetes?

    Veeam Kasten es la solución nativa ideal para Kubernetes; la más avanzada del mercado, diseñada para proteger, recuperar y migrar aplicaciones modernas con agilidad, seguridad y escalabilidad real. Y con el lanzamiento de la versión v8.0, Kasten da un paso clave al integrar soporte completo para KubeVirt, permitiendo administrar y proteger tanto contenedores como máquinas virtuales desde una única plataforma, brindando una ruta clara hacia la virtualización moderna.


    ¿Qué incluye la nueva versión?

    Veeam Kasten v8.0 es ideal para organizaciones que necesitan ampliar su protección de datos para incluir Kubernetes, ya que incluye:


    • Recuperación granular a nivel de archivo para VMs sobre Kubernetes desde Veeam Data Platform.
    • Migración simplificada de aplicaciones y cargas completas, ideal para entornos híbridos o multi-cloud.
    • Un nuevo panel de control de máquinas virtuales, con visibilidad completa sobre todos los clusters.
    • Automatización basada en políticas, cifrado de extremo a extremo y soporte nativo para Tanzu, Red Hat OpenShift, AKS, GKE y más.


    Ciberresiliencia de datos en Kubernetes


    ¿Por qué respaldar Kubernetes?

    Hoy en día nuestros entornos de Kubernetes contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de DevOps deben tener disponibilidad inmediata en caso de una falla, debido a que sus ciclos de vida son más cortos. En un mundo donde Kubernetes se consolida como el nuevo estándar, Veeam Kasten v8.0 no es solo una herramienta de backup, es una plataforma integral para la resiliencia, portabilidad y continuidad de tus aplicaciones.


    Claves para acelerar la protección de Kubernetes con Kasten

    Si te interesa entender más acerca de contenedores y sus casos de uso, te dejamos este podcast junto a un especialista de Veeam


    Ciberresiliencia de datos en Kubernetes (imagen 2)

  • Cambios clave en VCF y Tanzu

    Cambios clave en VCF y Tanzu

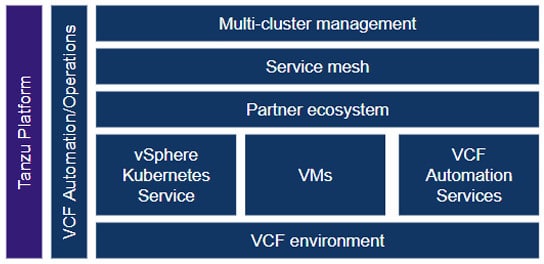
    Recientemente, Broadcom introdujo un cambio importante en su portfolio con el objetivo de fortalecer las capacidades esenciales de VMware Cloud Foundation y convertirla en una plataforma única, donde se puedan correr tantos máquinas virtuales (VMs) como contenedores. Como parte de esta estrategia, Broadcom planea introducir funcionalidades adicionales relativas a Kubernetes dentro de VMware Cloud Foundation (VCF). Esto incluye la gestión de clústeres múltiples y capacidades de «Service Mesh» con el objetivo de ofrecer un set completo de funcionalidades out-of-the-box para la operación y gestión de cargas de Kubernetes, al mismo tiempo que reduce los costos operativos. Mientras tanto, el portfolio de Tanzu se enfocará en sus ofertas de Plataforma como Servicio (PaaS) para aplicaciones y soluciones de gestión de datos.


    Cambios clave en VCF y Tanzu


    A partir de mayo de 2025 Broadcom elimina las siguientes capacidades de VMware Tanzu Platform y las incluye como parte de la oferta de VCF:


    • VMware Tanzu Mission Control:  VCF, VCF Edge y Telco Cloud Platform incluirán Tanzu Mission Control Self-Managed para posibilitar la gestión de clústeres múltiples a escala.


    • Service Mesh Istio:  VCF, VCF Edge y Telco Cloud Platform incluiran Service Mesh Istio para proveer seguridad y observabilidad avanzadas y gestión de tráfico.


    Adicionalmente,  VMware Data Services Manager pasará al catálogo de servicios avanzados -VCF Advanced Services- y ofrecerá una solución Database-as-a-Service (DBaaS) creada especialmente para VCF.


    Cambios clave en el portfolio de Tanzu

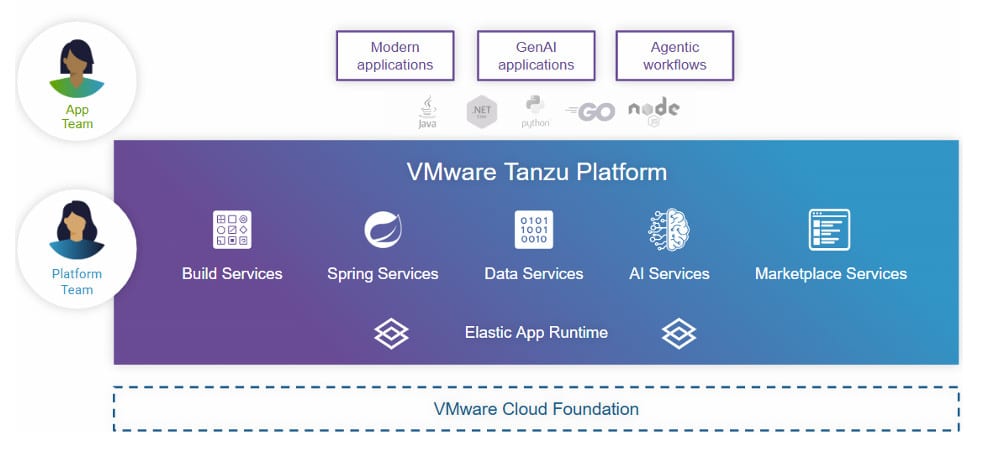
    Con un mayor enfoque en los equipos de aplicaciones, la visión y la misión de Tanzu siguen siendo las mismas: empoderar a las empresas para desarrollar, operar y optimizar aplicaciones modernas basadas en IA y flujos de trabajo de agentes de forma eficiente y a escala, ayudando a acelerar los resultados empresariales.


    Cambios clave en VCF y Tanzu (imagen 2)


    En la segunda mitad de 2025, el portfolio de Tanzu se centrará en las siguientes ofertas:


    • VMware Tanzu Platform:  este SKU ofrece una plataforma como servicio (PaaS) prediseñada, construida sobre el entorno de ejecución de aplicaciones elásticas basado en Cloud Foundry que se instala directamente sobre VCF.  La plataforma Tanzu acelera el proceso completo de desarrollo, tanto para aplicaciones modernas como para aplicaciones GenAI.
    • VMware Tanzu Spring Essentials: este SKU ofrece Build Service y Spring Services para su uso fuera de la plataforma de Tanzu, directamente con VCF.
    • VMware Tanzu Application Catalog: este SKU continuará ofreciendo software open spurce, seguro, robustecido  y empaquetado para su uso fuera de la plataforma de Tanzu, directamente con VCF.
    • VMware Tanzu Data Suite: este SKU ahora contiene VMware Tanzu GemFire -un sistema de gestión de datos en memoria distribuida- y la plataforma de almacenamiento de datos, análisis e inteligencia artificial VMware Tanzu Greenplum
    • VMware Tanzu Data Services: este SKU continúa disponible como parte del SKU de código abierto Tanzu Data Services, que es compatible con Postgres, MySQL, Valley y Tanzu Data Lake en máquinas virtuales, Kubernetes y entornos Bare Metal.
    • VMware Tanzu RabbitMQ: ahora está disponible como un  SKU independiente.
    • VMware Tanzu Kubernetes Grid multi-cloud (TKGm) legacy runtime: Broadcom seguirá incluyendo TKGm en Telco Cloud Platform para clientes de Telco.  La oferta independiente de  TKGm dejará de estar disponible. La recomendación para aquellos clientes que tengan TKGm es moverse a  vSphere Kubernetes Service.
    • Tanzu Mission Control SaaS (TMC SaaS): TMC SaaS será eliminado de Tanzu Platform y ya no estará disponible para su adquisión. Recomendamos a los clientes que tengan TMC SaaS transicionar a TMC Self-Managed incluido en VCF.
  • Cómo proteger tus Kubernetes con Kasten de Veeam

    Cómo proteger tus Kubernetes con Kasten de Veeam

    En un mercado altamente competitivo, se sabe que, a partir de la tecnología de los contenedores, se puede lograr escalar más rápido y mover más cargas de trabajo.

    Según información revelada por Veeam en el marco de su último Veeam ON Tour, para fines de 2024 habrá 500 millones de nuevas Apps (más que en los últimos 40 años) y para 2025 el 85% de las grandes empresas ejecutarán aplicaciones en contenedores.

    En contrapartida a este crecimiento tecnológico y aceleración del uso de la nube, el Ransomware se consolida como la principal amenaza de los datos y aplicaciones en la actualidad.

    Con el fin de garantizar la protección integral de datos y teniendo en cuenta los nuevos desafíos a los que se enfrentan los desarrolladores, Veeam integra Kasten para Kubernetes a su reconocido portfolio de Backup & Availability.

    Kasten de Veeam es una solución líder en respaldo y recuperación de datos de cargas de trabajo nativas de Kubernetes en entornos on-premise y multi-cloud.

    Según analistas internacionales, tres cuartas partes de las organizaciones están usando o planean usar Kubernetes en los próximos dos años para acelerar los tiempos de respuesta al mercado. Esta tendencia representa una gran oportunidad para el futuro de la protección de datos y la transformación de las empresas hacia arquitecturas preparadas para el futuro.

    Gracias a Kasten de Veeam podemos garantizar a nuestros equipos de DevOps la flexibilidad de proteger aplicaciones y datos, sin importar el entorno de nube. 

    Kasten se integra con ambientes púbicos, privados o híbridos y ofrece protección de datos y movilidad de aplicaciones nativas de Kubernetes, seguras y a escala, en una amplia gama de distribuciones y plataformas.

    Casos de uso de Kasten de Veeam

    A continuación te contamos cuáles son los 3 casos de uso principales que resuelve Kasten para la disponibilidad de tus clusters de Kubernetes. Si querés ver más contenido como este, suscribite a nuestro canal de YouTube.

    Backup & Recovery

    Hoy en día nuestros entornos de Kubernetes -ya sea Tanzu, Openshift o Kubernetes nativos- contienen aplicaciones y servicios claves para el negocio. Al tratarse de ambientes productivos, nuestros equipos de desarrollo deben tener disponibilidad inmediata en caso de una falla , debido a que sus ciclos de vida son más cortos.

    Kasten de Veeam funciona a través de políticas de snapshots que pueden ser programados por el tiempo que necesitemos y así lograr resguardar una copia de un cluster de kubernetes, pod o servicios, dentro de un storage . En caso de necesitar recuperar esa información, podremos hacerlo en cuestión de minutos.

    App Mobility

    Nuestros equipos de desarrollo son muy dinámicos y pueden estar trabajando tanto on-premises, como en alguna nube.  Para alcanzar el nivel de agilidad necesario y mover cargas de trabajo desde nuestra plataforma on-prem hacia la nube o viceversa, Kasten utiliza los mismos snapshots o réplicas,para mover nuestras cargas de trabajo en cuestión de minutos. Esto permite simplificar y optimizar tiempos de operación significativamente.

    Disaster Recovery

    Nadie se encuentra exento de enfrentarse a algún desastre natural o a problemas que afecten nuestro datacenter. Kasten permite disponibilizar nuestros clusters de Kubernetes entre nuestra plataforma on-prem a otro sitio secundario, o incluso en la nube . Esto implica que en caso de un desastre o falla, nuestras cargas de trabajo automáticamente estén disponibles en nuestro sitio de contingencia o nube. De esta manera, logramos garantizar la continuidad del negocio.

    En resumen, te contamos qué es Kasten de Veeam, la solución para la disponibilidad de Kubernetes y sus 3 casos de uso claves: Backup & Recovery, App Mobility y Disaster Recovery. 

    Contar con el apoyo de especialistas en el despliegue de contenedores y Kubernetes garantiza tu disponibilidad y máxima seguridad. Somos canal Kasten de Veeam en Latam. ¡Consultanos!

  • VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu: ¿requiere de NSX para funcionar?

    VMware Tanzu es una familia de productos y servicios para modernizar aplicaciones e infraestructura. Estas herramientas nos facilitan la creación de nuevas aplicaciones cloud-native o llevar aplicaciones existentes a contenedores, además de poder ejecutarlas y gestionarlas en forma consistente y segura.


    En este post tenes más información sobre qué es VMware Tanzu.

    Todo comienza con el despliegue y mantenimimento de clusters de Kubernetes y, para ello, los dos productos principales de la familia Tanzu son:


    • vSphere with Tanzu
    • Tanzu Kubernetes Grid


    ¿Es necesario contar con VMware NSX para correr Kubernetes en vSphere?

    La respuesta más simple es no. No es necesario contar con NSX para poder gestionar clusters de Kubernetes con Tanzu. Sin embargo, contar con NSX, libera funcionalidades extra muy importantes.

    Para una explicación más detallada, analicemos los dos productos que nos permiten gestionar clusters de Kubernetes en nuestra infraestructura.


    Tanzu Kubernetes Grid

    TKG es una solución que funciona en forma independiente de la plataforma. Para usarlo, primero debemos desplegar un Cluster de Gestión (Management Cluster) y luego los clusters de trabajo sobre los que desplegaremos nuestras aplicaciones.

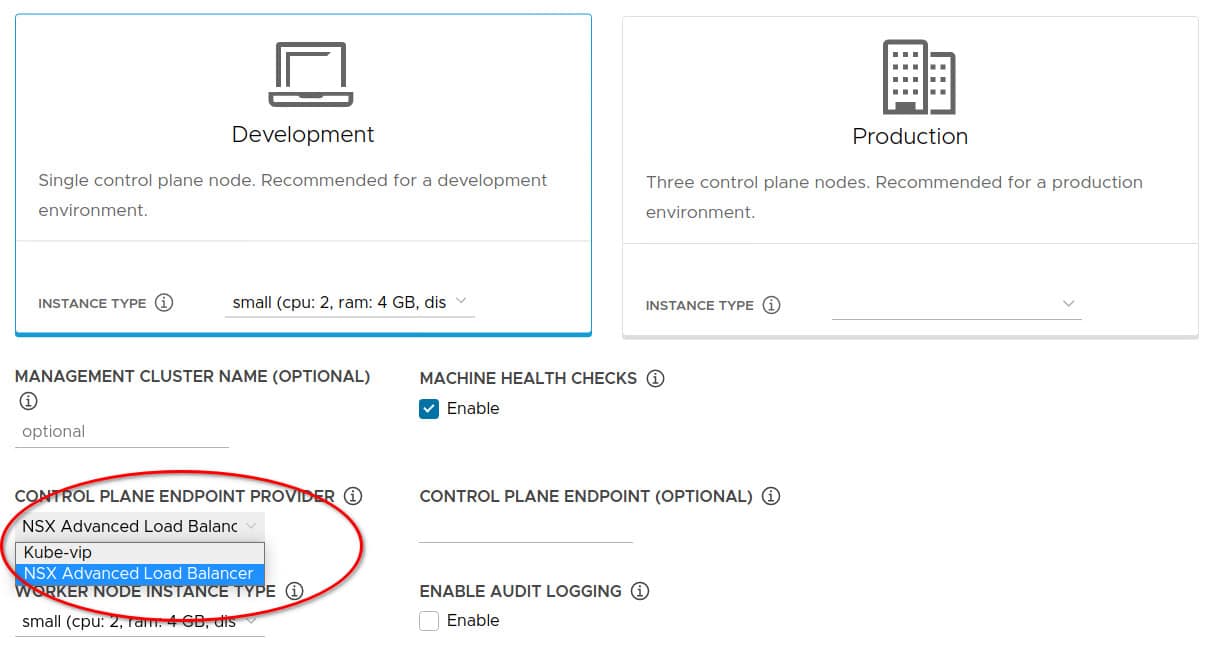
    Al momento de desplegar el Cluster de Gestión, deberemos indicar la solución de balanceo. Las opciones son: Kube-vip y NSX Advanced Load Balancer (antes conocido como AVI).


    VMware Tanzu: ¿requiere de NSX para funcionar?


    NSX Advanced Load Balancer es una solución de Balanceo que puede funcionar en forma independiente de NSX y cuenta con una licencia gratuita para ambientes no productivos.

    Si usamos Tanzu Kubernetes Grid, entonces no necesitamos NSX.


    VMware vSphere with Tanzu

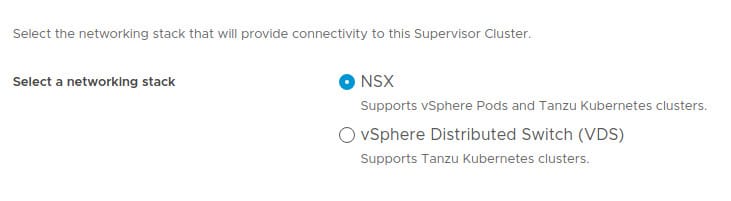
    Para utilizar la integración con Tanzu en vShere, debemos activar el Supervisor Cluster. Al hacerlo, tendremos dos opciones: Utilizar redes basadas en NSX o en vSphere Distributed Switch (VDS). Ambas opciones nos permiten gestionar Tanzu Kubernetes Clusters.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 2)


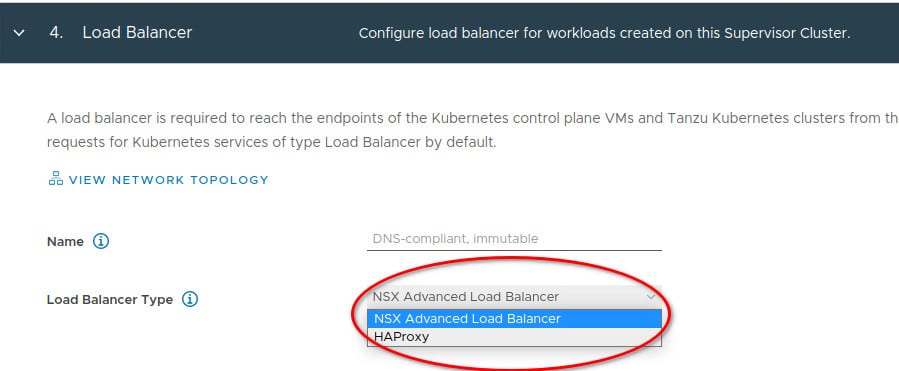
    Si seleccionamos vSphere Distributed Switch, se requiere una solución de Load Balancer que puede ser: NSX Advanced Load Balancer (AVI) o HAProxy.


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 3)


    Si elegimos vSphere with Tanzu para gestionar nuestros clusters de Kubernetes no es necesario contar con NSX. Sin embargo, su uso, libera las siguientes funcionalidades extra en nuestro ambiente:


    vSphere pods

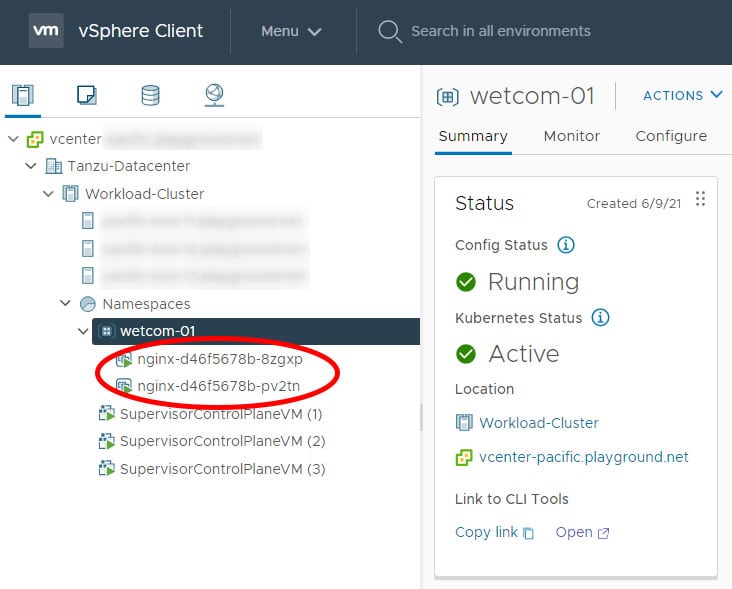
    vSphere pods son objetos de vCenter (se visualizan en la consola) equivalentes a Kubernetes Pods. Los vSphere pods nos permiten:


    • Ejecutar contenedores directamente en los ESXi sin necesidad de desplegar un Cluster de Kubernetes
    • Ejecutar aplicaciones con una aislación de seguridad superior
    • Como objetos de vCenter, DRS puede gestionar la ubicación de los vSphere Pods en el Supervisor Cluster
    • Se pueden monitorear con las herramientas que ya utilizamos para la plataforma vSphere


    VMware Tanzu: ¿requiere de NSX para funcionar? (imagen 4)


    Redes a demanda

    Cada vez que creemos un nuevo vSphere Namespace, se creará un nuevo segmento de red para los Clusters de Kubernetes en NSX en forma automática. Una vez activado el Supervisor Cluster no deberemos configurar ninguna red en forma manual.


    Registry Harbor integrada

    Utilizar NSX nos habilita el servicio de registry integrado al Supervisor Cluster, simplemente lo activamos y contaremos con una registry para nuestras imágenes de contenedores. Todos los Clusters de Kubernetes confiarán en esta registry sin necesidad de configuraciones adicionales.


    ¿Cómo puedo probar Tanzu?

    Si querés probar Tanzu en tu datacenter contás con dos opciones:


    • Tanzu Kubernetes Grid puede usarse sin licencia siempre que no sea para fines comerciales
    • vSphere with Tanzu ofrece una licencia de evaluación por 60 días


    En este post tenes más información sobre licenciamiento de VMware Tanzu.

    Si necesitás más información o tenés consultas adicionales, dejanos un mensaje en este formulario de contecto y te ayudaremos a conocer con más profundidad las soluciones de Tanzu Kubernetes Grid, vSphere with Tanzu y su integración con NSX.

  • ¿Qué es Blockchain y cómo ayuda a las empresas?

    ¿Qué es Blockchain y cómo ayuda a las empresas?

    Fuente original : Extracto 28 de enero – IT Sitio | Autor: .Alejandro Alonso


    La principal propuesta de valor de las plataformas de Blockchain (literalmente: cadenas de bloques de información almacenados secuencialmente en servidores de la nube) es que lubrican las transacciones entre entidades que están en diversos puntos geográficos y que, muy probablemente, no se conozcan entre sí (no hay confianza), al ofrecer un sistema de registro distribuido de esas transacciones que es a la vez colaborativo e inmutable. Dicho de forma simple, una vez asentada la transacción como un eslabón de esa cadena de bloques, no se puede cambiar, aunque sí consultar.


    El contenido de esos bloques (cada eslabón de la cadena) puede ser de naturaleza variada: desde el mero “estampillado digital” de un documento, a los datos crudos que emite un sensor de la Internet de las Cosas. Transacciones financieras (o porciones de esas transacciones), aprobaciones, contratos, identidades… En general, los eslabones son públicos, están encriptados y vinculados digitalmente a los eslabones precedentes de la cadena, y existen mecanismos que permiten dirimir discrepancias entre cadenas, allí donde éstas se produjeran. Estas características permiten su aplicación en un entorno distribuido de manera que la estructura de datos Blockchain puede ejercer de base de datos pública no relacional que contenga un histórico irrefutable de información. Siguiendo un protocolo apropiado para todas las operaciones efectuadas sobre la cadena de bloques, es posible alcanzar un consenso sobre la integridad de sus datos por parte de todos los participantes de la red sin necesidad de recurrir a una entidad de confianza que centralice la información.


    Cómo construir con Blockchain desde la propia infraestructura

    Los casos de uso de Blockchain son tan interesantes, que comienzan a verse vendors que no eran precisamente incumbentes, aportando soluciones. Tal el caso de VMware que, a fines de noviembre, anunció la disponibilidad de la plataforma Enterprise Blockchain. Esta plataforma proporciona una base digital en la cual las empresas puedan confiar para construir redes comerciales e implementar aplicaciones descentralizadas críticas para el negocio.


    “Nos hemos enfocado en construir una plataforma Blockchain de nivel empresarial que cumpla con los requisitos de aplicación más estrictos de la industria de servicios financieros y otras cargas de trabajo distribuidas de misión crítica que requieren servicios de blockchain confiables y de alto rendimiento. VMware Blockchain proporciona a los clientes las características empresariales que necesitan para la producción actual y la flexibilidad para adaptarse a las necesidades futuras en el universo Blockchain de rápida evolución”.


    Brendon Howe, vicepresidente y gerente general de Blockchain en VMware.


    La solución ya había sido anunciada como una versión beta en VMworld 2018 Europa, y hoy ya está brindando beneficios que se traducen en capacidades de nivel empresarial como: extensibilidad, seguridad y privacidad, rendimiento y escalabilidad. Las empresas buscan soluciones amigables del ecosistema que creen una fuente compartida de verdad y establezcan confianza mientras mantienen la privacidad, lo que hace que los flujos de trabajo desde múltiples partes sean mucho más eficientes. Al reconocer la importancia de las operaciones del día 0 y del día 2 para permitir a las empresas puedan llevar sus soluciones blockchain a la producción, VMware proporciona un conjunto completo de capacidades operativas, que incluyen facilidad de implementación, monitoreo, gestión, capacidad de actualización y soporte de clase mundial.


    Debido a que las empresas confían en Blockchain para manejar transacciones multipartidistas, un factor clave en el rendimiento y la escalabilidad de una plataforma Blockchain es la elección del mecanismo de consenso implementado. El Scalable Byzantine Fault Tolerance (Tolerancia a Fallas Bizantinas Escalables) (SBFT) de VMware Blockchain, es un motor de consenso de nivel empresarial desarrollado internamente por VMware Research, y está diseñado para resolver los problemas de escala y rendimiento en las soluciones de Blockchain, al tiempo que conserva la tolerancia a fallas y la defensa contra ataques maliciosos. SBFT mantiene una confianza descentralizada y apoya la gobernanza continua en redes multipartes.


    Los partners ya están preparados

    ITSitio.com habló con Diego Adrián Quintana, Managing Director de la compañía Wetcom, sobre las oportunidades que se abren a partir del lanzamiento de la plataforma empresarial de Blockchain de VMware.
     

    ¿Qué es Blockchain y cómo ayuda a las empresas?


    Diego Quintana, Managing Director Wetcom


    —¿En qué se diferencia VMware Enterprise Blockchain de otras plataformas similares?


    —VMware Enterprise Blockchain es la propuesta que tiene nuestro socio tecnológico VMware para hacer llegar de forma masiva la tecnología Blockchain a las empresas. Por su complejidad, esta tecnología estaba solo disponible para aquellas organizaciones que tenían grandes equipos de IT. Hoy en día gracias a una propuesta como Enterprise Blockchain, una empresa puede poner en marcha su propia infraestructura Blockchain y disponer del soporte de un fabricante que tiene presencia en el 99% de los centros de datos del mundo.


    —¿Qué tipo de soluciones están dando sobre esta plataforma y a qué tipo de empresas?


    —Todas las empresas pueden utilizarlo, sin embargo hay mayor demanda en empresas del rubro banca, finanzas, seguros, salud, telecomunicaciones y una parte de retail. Dado que la solución se encuentra recientemente lanzada, estamos en la etapa inicial con algunas pruebas de concepto, dando consultoría y soporte.


    —¿Por qué eligió para sus clientes la plataforma de VMware respecto de otras similares?


    —Somos una empresa que lleva en su ADN la iniciativa y la innovación. VMware tiene muchas soluciones nuevas y buscamos adoptarlas y llevarlas al mercado rápidamente. En este caso Enterprise Blockchain no será la excepción. Somos socios y estamos listos para llevar la innovación de VMware a cada rincón de la región.


    Para las empresas deservicios financieros, las tecnologías Blockchain agilizan y simplifican radicalmente las operaciones, permitiendo a los bancos, corredores de bolsa, procesadores de pagos y otras instituciones financieras acortar drásticamente los tiempos de procesamiento, reducir el procesamiento manual y la mensajería duplicada, y crear nuevos centros de ganancias con características como compensación y liquidación comercial simultánea.


    Contacto Wetcom S.A.

    Pasteur 765 Piso 1 CABA Argentina

    +54 11 5246-1390

    [email protected]

    VMware Partner Locator
  • vSphere 7: la revolución de VMware

    vSphere 7: la revolución de VMware

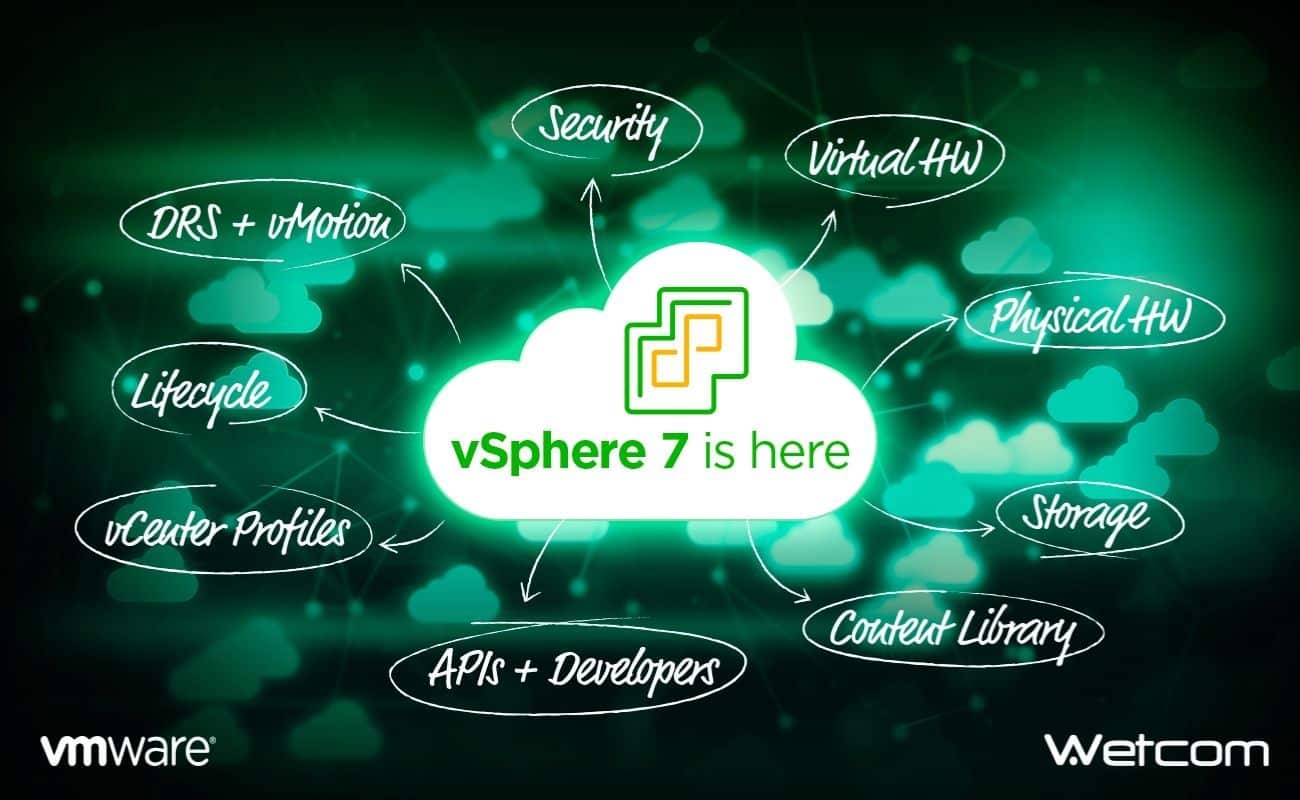
    Hace muy pocos días VMware anunció el lanzamiento de la nueva versión de vSphere 7.0.  Para muchos, el lanzamiento más importante de VMware en los últimos tiempos. ¿Qué mejoras trae? Muchísimas, pero sin dudas lo más destacado es el soporte nativo para Kubernetes que VMware adelantó durante el VMworld 2019 como la iniciativa «Project Pacific».


    Además de Kubernetes, que merece un post aparte, hay varias novedades que podemos mencionar. A continuación, te contamos otras 6 mejoras destacadas de la nueva versión de vSphere.


    vCenter Server Profiles

    Esta es una característica totalmente nueva dentro de las 150 que trae vSphere 7.0. Básicamente, nos permite importar y exportar la configuración del vCenter Server a través de REST APIs (administración, redes, autenticación y configuración del usuario). De esta manera, podemos tener protegidos nuestros vCenters , además ser consistentes en caso de que tuviéramos más vCenters en nuestro entorno. Supongamos que tenemos varias sucursales, o un data center principal y un data center en el sitio de DR, en ambos casos queremos que la configuración de todos los parámetros sea coherente. Con vCenter Server 7.0 Profiles resulta sencillo revertir a la última configuración correcta conocida tan solo importando un perfil válido de vCenter server.


    Mayores capacidades en vCenter Server 7

    Como en cada versión nueva que lanza VMware,  las capacidades para soportar más componentes dentro de la Infraestructura ahora son mayores. Es decir, ahora podremos tener en vCenter Server standalone hasta 2500 hosts por vCenter y hasta 30.000 VMs. Por otro lado, observamos una mayor latencia soportada entre vCenters, de 100ms en la versión vSphere 6.7 a 150 ms en la nueva versión.


    Mejoras en vCenter Server 7 Content Library

    En este caso también hubo novedades. La Content Library llegó con la versión de vSphere 6.0 como un contenedor de almacenamiento para templates de máquinas virtuales, así como scripts, archivos de texto e imágenes ISO. Esto fue evolucionando hasta llegar a la nueva versión de vSphere 7.0.


    En la versión anterior de vSphere, mantener y actualizar las versiones del template de VM era una tarea manual. Con la nueva versión, se incorpora VM Template Check-in/Check-out & versioning. Esta nueva característica nos permite encontrar el template que necesitamos, hacer un check-out, luego aplicar los parches y updates requeridos, volver a hacer un check-in, todo ello sin tener que registrar nuevos templates. Como hemos visto, se simplifica todo el proceso en gran manera.


    Asimismo, la pantalla de Content Libraries ahora tiene un botón para acceder a la configuración y optimización avanzada de la biblioteca de contenidos.


    Update Planner & Interoperability

    Con esta nueva herramienta es posible tener control total de las actualizaciones de los vCenter servers dentro de tu entorno, y también podés asegurarte de que tu entorno va a ser compatible con otras soluciones de VMware existentes tales Log Insight, vROPS o vRA, incluso para diferentes versiones de ESXi. Podemos recibir notificaciones en nuestro vSphere Client cuando hay actualizaciones, además de poder simular escenarios posibles con pre-checks. Tener todo controlado resulta muy conveniente, sin tener que recurrir al VAMI de vez en cuando.


    Cluster Image Management

    Cluster Image Management es el nuevo modelo para administrar el ciclo de vida de todo el ESXi ,simplificando enormemente su gestión. En la nueva interfaz todos los hosts tienen que ejecutar vSphere 7 y se valida que todos los drivers y firmware sean compatibles.  De esta manera, todo riesgo potencial asociado a los cambios en el software ESXi desaparece y nos permite contar con un entorno heterogéneo.


    DRS & vMotion mejorados

    El primer release de DRS (Distributed Resource Scheduler) data de 2006. Desde entonces, los centros de datos y las cargas de trabajo han cambiado muchísimo. La nueva versión de vSphere trae mejoras al DRS para poder soportar mejor las cargas de trabajo modernas. Es decir, incluye un nuevo DRS con más métricas y mucho más centrado en las cargas de trabajos, y no tanto en el clúster como era anteriormente. Además, se ejecuta cada minuto, en comparación con  los 5 minutos de versiones anteriores.


    En cuanto a vMotion,  ha habido una mejora sustancial.  Ahora es posible migrar grandes cargas en vivo con casi nula degradación de performance durante la migración.


    En resumen

    Como habrás visto, la llegada de vSphere 7.0 parece ciertamente la evolución más importante de vSphere de los últimos diez años, con grandes novedades en vCenter Server 7, Lifecycle Management, Content Library, DRS y mucho más. El nuevo lanzamiento soportará todas las aplicaciones, con todas las combinaciones posibles de máquinas virtuales, contenedores y kubernetes. En este video vas a poder apreciar un resumen de las novedades que te comentamos y algunas más.


    Y ya sabés, si necesitás ayuda para actualizar a una nueva versión de VMware vSphere,  te guiamos para que puedas tomar la mejor decisión. Contactanos.